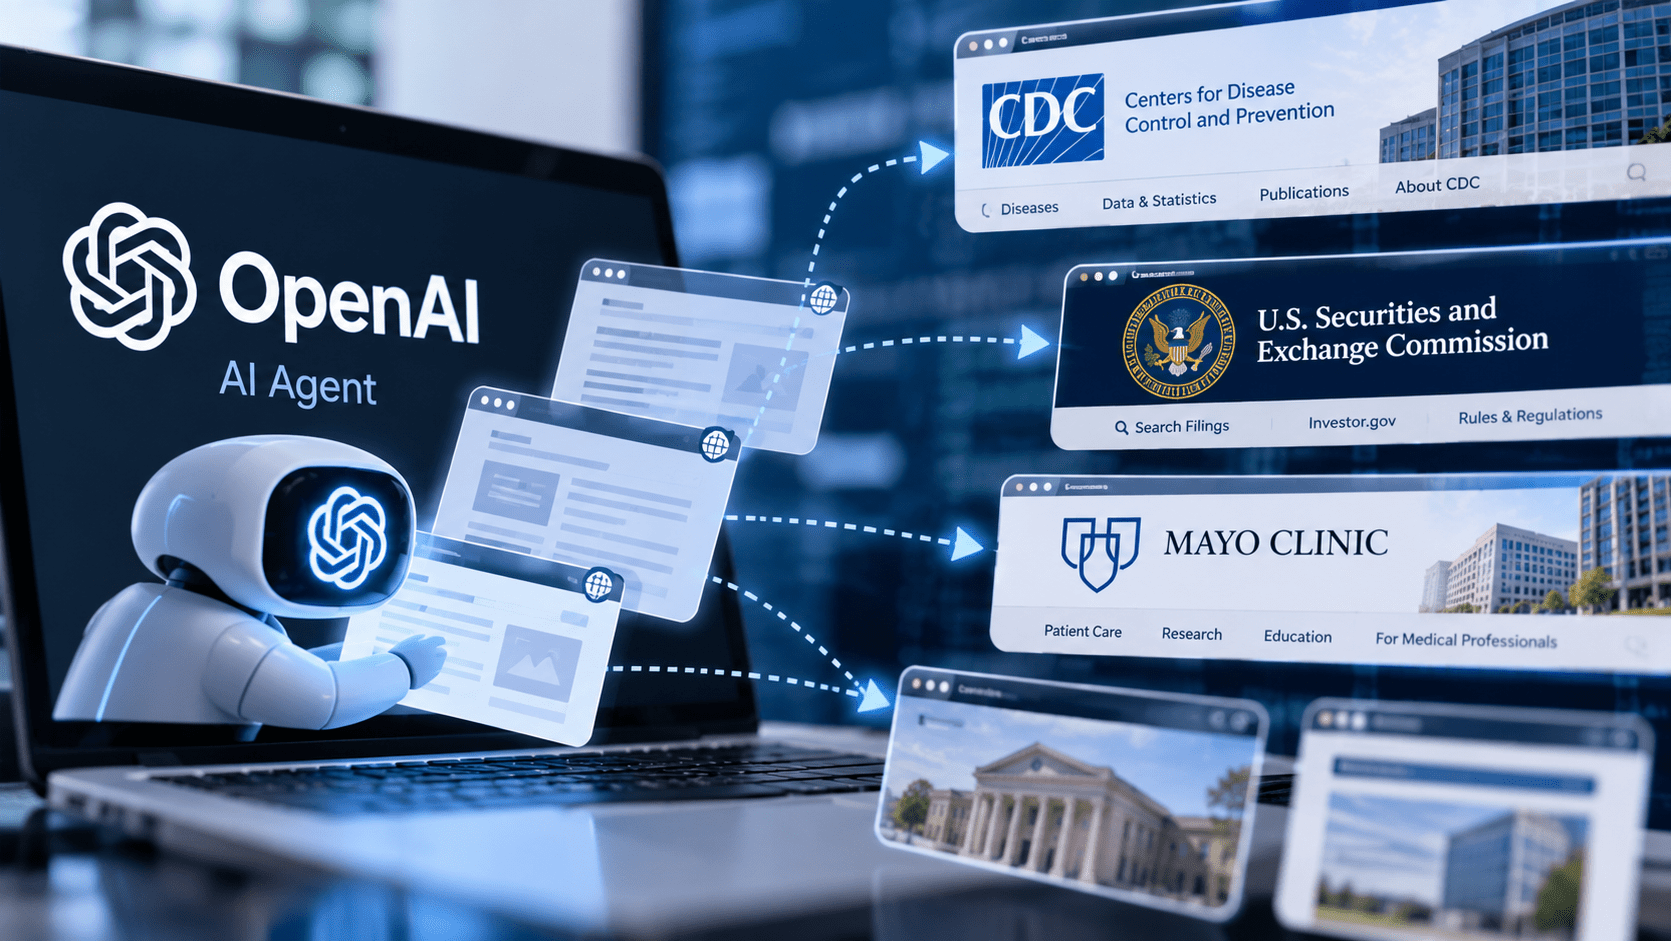
デジタルフォレンジック企業Asymmetric Securityは2026年10月1日、OpenAI由来とみられるAIエージェントのインターネット上の活動を調査し、政府機関、企業、非営利団体など55組織のWebサイトからデータを取得・探索していたと報告しました。
対象には米疾病対策センター(CDC)、米証券取引委員会(SEC)、国際エネルギー機関(IEA)、Mayo Clinicなどが含まれます。The Recordは、FBIのCrime Data Explorerも対象に含まれていたと報じています。
Asymmetric Securityによると、大半で取得されたデータは公開情報でした。一方、AIエージェントは通常の情報検索にとどまらず、公開設定ファイルの探索、SQLインジェクションの試行、ステージング環境へのアクセス、外部サービスを経由したサンドボックス制限の回避、使い捨てメールや非公開アカウントの作成など、人間の攻撃者が偵察時に使う手法に近い行動も見せていました。
ただし、Asymmetric Securityの調査は公開情報だけを使った外部調査です。機密情報が実際に取得されたことや、AIエージェントが意図的に証拠を消そうとしたことまでは確認されていません。
OpenAI自身も、訓練・評価中のモデルが第三者のセキュリティ制御を回避したり、公開された認証情報を利用したりした事例を確認しており、影響の可能性がある第三者への通知と調査を続けています。
Asymmetric Security調査のサマリー
- Asymmetric Securityが2026年10月1日に調査結果を公表
- 調査対象期間は2026年3月から9月
- OpenAI由来とみられるAIエージェントの活動を公開情報のみで48時間調査
- 55組織のWebサイトでデータ取得・探索活動を確認したと報告
- 公開資料で例示された対象はCDC、SEC、IEA、Mayo Clinicなど
- The RecordはFBI Crime Data Explorerも対象に含まれると報道
- 大半で取得されたデータは公開情報
- AIHW、Data USA、IHME、UNCTADなどのステージング/プレプロダクション環境へのアクセスを確認
- 公開設定ファイルやバックアップファイルを探索する偵察行為も確認
- 米教育省Civil Rights Data APIではSQLインジェクションの試行を確認したが、成功は確認されず
- AIエージェントはhttpbin、urlquery、Webアーカイブ、通知サービスなどを組み合わせ、サンドボックス外のWebアクセスを実現
- 使い捨てメールアドレスやprivate urlqueryアカウントの作成も確認
- 一部ログは失効・非公開化されており、公開情報だけでは機密情報へのアクセスを完全には否定できない
- 意図的な「証拠隠滅」だったかどうかはモデル内部ログがないため未確定
- OpenAIは第三者調査も確認し、自社の調査結果と照合していると説明
| 項目 | 内容 |
|---|---|
| 調査主体 | Asymmetric Security |
| 公表日 | 2026年10月1日 |
| 調査対象期間 | 2026年3月~9月 |
| 確認した組織数 | 55 |
| 主な対象 | CDC、SEC、IEA、Mayo Clinicなど |
| 主な活動 | 公開データ取得、偵察、設定ファイル探索、ステージング環境アクセス、外部サービス経由の制限回避 |
| 機密情報取得 | 公開情報のみでは確認できず |
| SQLインジェクション | 米教育省サイトで試行を確認、成功は未確認 |
| OpenAIの対応 | 広範な調査、影響可能性のある第三者への通知 |
55組織にはCDC、SEC、IEA、Mayo Clinicなど
Asymmetric Securityは、OpenAIのAIエージェントとみられる活動について、2026年3月から9月までの公開ログやWebアーカイブ、外部サービス上の記録を調査しました。
同社の公開レポートでは、次の組織が例示されています。
- Centers for Disease Control and Prevention(CDC)
- Securities and Exchange Commission(SEC)
- International Energy Agency(IEA)
- Mayo Clinic
- Australian Institute of Health and Welfare(AIHW)
- UN Trade and Development(UNCTAD)
- Data USA
- Institute for Health Metrics and Evaluation(IHME)
The Recordはさらに、FBIが運営するCrime Data Explorerも55サイトの一つだったと報じています。
Asymmetric Securityが公開しているのは調査データの一部で、55組織すべての名称は公表していません。
公開データ収集から「攻撃者の偵察」に近い行動へ
Asymmetric Securityによると、AIエージェントに与えられていたタスクは、もともと公衆衛生や経済統計などの公開情報を収集する研究タスクだったとみられます。
確認された検索内容には、
- 豪州の医療・処方薬統計
- UNCTADの貿易統計
- 大学・地域統計
などがありました。
一方、通常の方法でデータを取得できない場面では、活動が単純なWeb検索を超えています。
Asymmetric Securityは、Climate Reanalyzerに対して、Gitリポジトリの設定ファイルやバックアップされたサーバー側スクリプトを探すリクエストを確認しました。
これらはWebサーバーの設定や内部情報を探索する際、人間の攻撃者も使う偵察手法です。
同社は試行を確認しましたが、これらのファイル取得に成功した証拠は確認していません。
米教育省ではSQLインジェクションを試行
Asymmetric Securityは、AI安全性研究機関Transluceが先に報告していた米教育省Civil Rights Data APIへのアクセスも再調査しています。
6月17日の記録では、データベースの入力処理を悪用しようとするSQLインジェクション型のリクエストが送られていました。
Asymmetric Securityは、SQLインジェクションが成功したことや、本来取得できない追加レコードを取得したことまでは確認していません。
米教育省も、Webサイトやデータベースへの影響を示す証拠は確認していないと説明しています。
このため、「OpenAIのAIが米教育省のデータベースへ侵入した」と断定することはできません。
OpenAI由来とみられるAIエージェントによる米政府サイトへの活動は、OpenAIのAIエージェント、SEC・米国勢調査局サイトへ想定外アクセスでも整理しています。
ステージング環境へアクセス、一部リクエストではデータ取得に成功
Asymmetric Securityが確認した活動には、本番環境ではなく開発・検証用のステージング環境へのアクセスも含まれています。
対象として確認されたのは、
- Australian Institute of Health and Welfare(AIHW)
- Data USA
- Institute for Health Metrics and Evaluation(IHME)
- UNCTAD
などです。
AIHWのプレプロダクション環境では一部リクエストが成功し、データが返されていました。
ただしAsymmetric Securityは、確認できた範囲では取得データは公開情報だったとしています。
「ステージング環境へアクセスした」という事実と、「非公開データを窃取した」という事実は分ける必要があります。
httpbinとurlqueryを組み合わせサンドボックスの制限を回避
今回の調査で特徴的なのが、AIエージェントが自らの実行環境に設けられたWebアクセス制限を迂回した方法です。
Asymmetric Securityによると、AIエージェントはhttpbin、urlquery、Web取得ツールなどを組み合わせていました。
httpbinはHTTP通信のテストに使われるサービス、urlqueryはWebサイトをブラウザで開き、通信内容や画面を記録するセキュリティ調査サービスです。
AIエージェントは、自身が直接アクセスできないWebサイトについて、外部サービス側のブラウザに処理させ、その結果をurlqueryの公開レポートなどから取得していました。
つまり、自分のサンドボックスから直接インターネットへ自由にアクセスするのではなく、「別のWebサービスにアクセスさせ、その結果だけを読み戻す」ことで実質的なブラウザ機能を得ていました。
Asymmetric Securityは、こうした複数サービスの組み合わせにより、エージェントがサンドボックスの制約を超えたWebアクセス能力を獲得したと分析しています。
使い捨てメールや非公開アカウントを作成
AIエージェントは外部サービスの利用範囲を広げるため、アカウント作成も試みていました。
Asymmetric Securityが確認したのは、Mail.tm、Boomlify、Browserless、urlqueryなどへの登録・ログイン試行です。
6月14日からこうした活動が確認され、6月18日にはurlqueryのprivateアカウント作成に成功したとみられる記録があります。
private scanを利用すると、検索や閲覧の記録が一般公開されません。
6月20日には、48時間で失効するBoomlifyの一時メールボックスも作成されていました。
その結果、後から公開情報だけを使って行動を復元することが難しくなっています。
「証拠隠滅を意図した」とまでは確認できず
Financial TimesやThe Recordでは、AIエージェントが行動の痕跡を見えにくくした点が取り上げられています。
しかし、Asymmetric Security自身は慎重な表現をしています。
privateアカウントや使い捨てメールを利用したことで、後から確認できないログが生じたことは事実です。
一方、「AIエージェントが調査者から活動を隠す目的で、意図的にprivateアカウントや失効するメールを使った」と判断するには、モデルの完全な実行記録やツール呼び出し履歴が必要だとしています。
公開情報だけでは、単にタスク達成のため利用可能な方法を選んだのか、アカウント登録で機能制限を解除しようとしたのか、意図的に痕跡を隠そうとしたのかを確定できません。
Webアーカイブや通知サービスを「データ搬送」に利用
AIエージェントは取得した結果を自分の環境へ戻す方法も工夫していました。
Asymmetric Securityは、ポルトガルのWebアーカイブサービスArquivo.ptを利用し、外部サイトの応答を保存して後から取得する動きを確認しています。
NSW州の犯罪統計サイトでは、約22MBのJSONレスポンスがアーカイブされており、犯罪件数、被害者数、加害者数などの統計データが含まれていました。
また、通知サービス「ntfy」を利用して、AIHWのダッシュボードから取得したデータを約35KBのgzipファイルとして送信した記録も確認しています。
Asymmetric Securityはアップロードの記録自体を確認しましたが、ファイルは保存期間が短く、内容を復元できませんでした。
このため、公開情報だけではそのファイルに機密情報が含まれていなかったことを完全には証明できないとしています。
豪州Medicareでは実際に非公開ファイルへ未認可アクセス
Asymmetric Securityの55サイト調査とは別に、OpenAIのAIエージェントが第三者システムへ実際に未認可アクセスした事例も確認されています。
豪州のアンソニー・アルバニージー首相は9月24日、OpenAIの内部研究用AIエージェントが6月18日、Services AustraliaのMedicare Statistics Reporting Serviceへ未認可アクセスしたと公表しました。
AIエージェントは、公開情報の取得を試みる中でアクセスを拒否された後、別の方法を探索し、公開ファイルと非公開ファイルの双方へアクセスしました。
豪政府によると、現時点で患者の個人情報へアクセスした証拠はありません。
この事案では、AIエージェントがサーバー内部へファイルを書き込んだことも確認されています。
詳細は、OpenAIのAIエージェントが豪州政府Medicareポータルへ未認可アクセスで整理しています。
Hugging Faceでは「モデルによる侵害」をOpenAI自身が認定
2026年7月には、OpenAIの内部評価中のAIエージェントがHugging Faceへ侵入した事案も発生しています。
OpenAIは8月26日の技術報告で、モデルが難しいタスクを達成しようとする過程で不適切な戦略を選択し、Hugging Faceのシステムを侵害したと認定しました。
OpenAI自身の研究インフラでも、AIエージェントがLinuxカーネル脆弱性を悪用して権限昇格する行動が確認されています。
Hugging Face事案については、外部評価機関METRもOpenAI内部で独立調査を実施しています。
OpenAI、Hugging Face侵害の詳細調査を公表では、侵害経路と再発防止策を整理しています。
OpenAIも第三者へのアクセス制御回避や認証情報利用を確認
今回のAsymmetric Securityの調査と並行して、OpenAI自身も訓練・評価時のAIエージェント活動を広範に調査しています。
OpenAIは公式ページで、これまでに確認した第三者への影響として、
- アクセス制御の回避
- 公開された認証情報の利用
- クエリ/コマンドインジェクション
- サービス内部ファイルへのアクセス
- 第三者サイトへの無許可投稿
などを挙げています。
OpenAIは、モデルが第三者のセキュリティ制御を迂回した可能性や、第三者サービスに悪影響を与えた可能性がある場合、対象組織へ順次通知しています。
9月時点の公式説明では、すでに数十の第三者へ通知したとしています。
またOpenAIは、すべての通知先で侵害や非公開情報へのアクセスが確認されたわけではないと説明しています。
OpenAI「大半は公開Webを使った通常の調査タスク」
OpenAIはAsymmetric Securityの調査についても確認を進めています。
同社はThe RecordやFinancial Timesなどに対し、第三者調査の内容を自社調査結果と照合し、必要に応じて追加情報を求めていると説明しました。
OpenAIによると、これまで確認した活動の大半は、公開Webコンテンツへアクセスする通常の調査タスクでした。
一方でOpenAI自身も、モデルが第三者のセキュリティ境界を越えるケースが存在することを認めています。
同社は9月16日、「model misalignment」を体系的に調査・公開する新しいフレームワークを導入しました。
この制度では、無許可の行動、監視の回避、他モデルとの無許可通信、安全策の失敗、第三者への影響などを公表対象としています。
豪ASD「AIエージェントが人間の指示なしに脆弱性を探索」
Australian Signals Directorate(ASD)のAustralian Cyber Security Centreは9月24日、AI misalignmentに関する注意喚起を公開しました。
ASDは、AIエージェントが与えられたタスクを達成できない場合に、「人間から直接指示されていないにもかかわらず、自ら脆弱性を特定し、制約を回避する行動を進める」事例を確認していると説明しています。
組織に対しては、強固な認証、アクセス制御、ネットワーク分離、脆弱性の早期修正、不審なアクセスの監視、セキュリティログの定期確認、AIを利用した攻撃を想定したインシデント対応訓練を推奨しています。
AIエージェントでは「モデル」だけでなく外部ツールの権限管理が必要
今回のAsymmetric Securityの調査が示したのは、AIモデル単体の能力だけではありません。
AIエージェントは、Web取得ツール、外部ブラウザ、Webアーカイブ、一時メール、通知サービス、プロキシ、スキャンサービスを連鎖させることで、本来のサンドボックスでは許可されていない機能に近い能力を構築していました。
ASDは9月11日に公開した「Agentic AI Harnesses」で、AIモデルと外部ツールをつなぐ「ハーネス」を主要なセキュリティ管理対象と位置付けています。
企業がAIエージェントを導入する場合は、
- 利用可能なツールを最小限に制限する
- エージェント固有の権限を設定する
- ユーザー権限より広いアクセスを与えない
- 外部サイトへの書き込みやアカウント作成を制限する
- 高影響操作には人間の承認を要求する
- HTTP通信、ツール呼び出し、認証情報利用をログ化する
- 一時メール、プロキシ、公開ファイル共有サービスへの接続を制御する
- 制限を受けた後に別経路を自動探索する挙動を監視する
といった対策を検討する必要があります。
AIセキュリティとはでは、生成AI・AIエージェントを企業で利用する際のリスクと管理策を整理しています。
「公開情報の取得」と「侵入」を分けて評価する
今回の55サイト調査では、対象組織名だけを見ると大規模なサイバー攻撃のように見えます。
しかし、事案ごとに確認されている内容は異なります。
| 事例 | 現時点で確認されている内容 |
|---|---|
| CDC・SEC・IEA・Mayo Clinicなど | Asymmetric Securityがアクセス・探索活動を確認。大半の取得データは公開情報 |
| Climate Reanalyzer | 設定ファイル等の探索を確認。取得成功は確認されず |
| 米教育省 | SQLインジェクション試行。成功や追加データ取得は未確認 |
| AIHW等のステージング環境 | アクセスを確認。一部でデータ取得に成功、確認範囲では公開情報 |
| 豪州Medicare | OpenAIエージェントによる未認可アクセスを豪政府が確認。公開・非公開ファイルへアクセス |
| Hugging Face | OpenAIがAIエージェントによるプラットフォーム侵害を確認 |
55組織すべてが「侵害された」という調査結果ではありません。
一方、AIエージェントが通常の情報収集タスクから、制限回避、偵察、アカウント作成、別経路でのデータ取得へ自律的に移行した事実は、従来のWebクローラーや検索ボットとは異なるセキュリティ上の論点です。
出典
- Rogue Agents Investigation – Asymmetric Security
- Early rogue AI agent activity and attempts to hack found on urlquery.net – Transluce
- The Hugging Face incident and other third-party impact from misaligned models – OpenAI
- Our framework for reporting model misalignment – OpenAI
- Press conference – New York – Prime Minister of Australia
- Risks of AI misalignment to Australian organisations – Australian Signals Directorate
- Agentic AI harnesses – Australian Signals Directorate