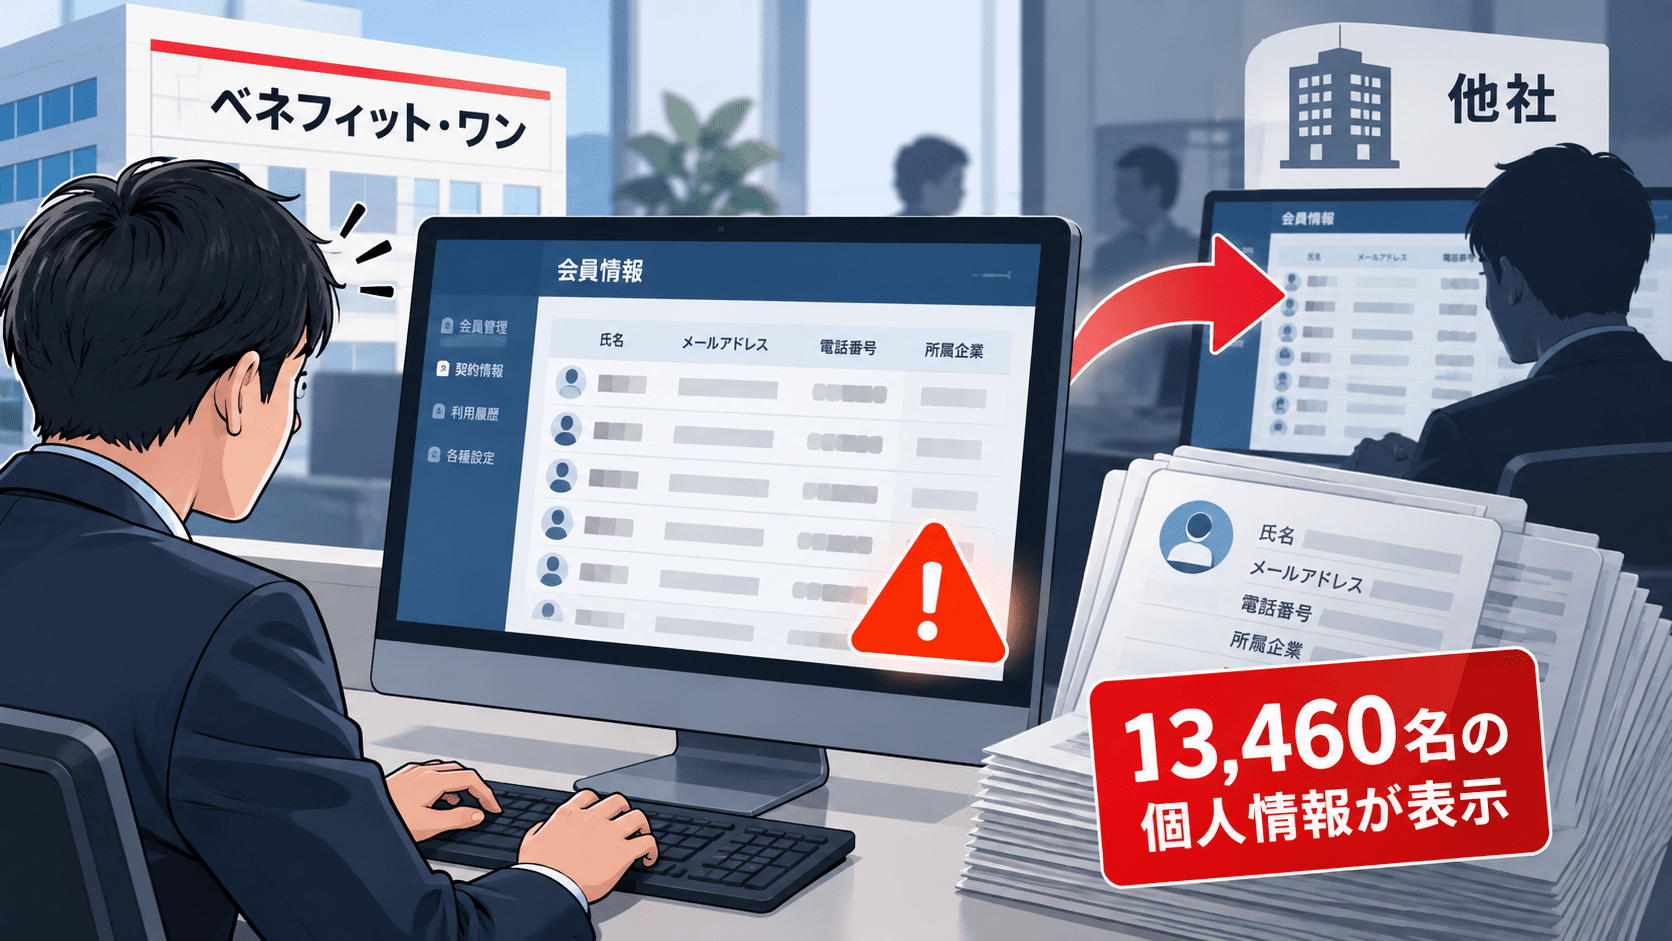
株式会社ベネフィット・ワンは2026年9月30日、福利厚生サービスの企業・団体担当者向け機能「ベネワン・プラットフォーム」のアンケート機能で、本来アクセスできない他企業・団体の従業員情報がダウンロードデータに含まれる不具合が発生し、個人情報が漏えいしたと公表しました。
対象は2,322企業・団体、13,460名です。
原因は、2025年6月のシステム改修で生じたアンケート結果ダウンロード機能のプログラム上の条件設定不備でした。
さらに同社は、2025年10月の社内調査ですでに本不具合を認知していたものの、その後の解消作業が適切に実施されていなかったと説明しています。
2026年7月30日、サービス利用企業の担当者1名から「アンケート結果に他企業・団体の従業員情報が含まれている」と連絡を受けて事案が判明しました。
2025年6月のシステム改修以降、問題のダウンロード機能を実際に利用した担当者は、この1社1名のみだったことが確認されています。
ベネフィット・ワンは当該担当者へデータ削除を依頼し、第三者への転送・複製・提供が行われていないことと、データが削除済みであることを確認しています。
9月30日時点で外部への拡散や不正利用などの二次被害は確認されていません。
ベネフィット・ワンの個人情報漏えい サマリー
確認できている内容:
- ベネフィット・ワンは2026年9月30日、個人情報漏えいを公表しました。
- 対象サービスは「ベネワン・プラットフォーム」のアンケート機能です。
- アンケート結果をダウンロードすると、本来アクセスできない他企業・団体の従業員情報が一部含まれる状態になっていました。
- 原因は2025年6月のシステム改修で生じたプログラムの条件設定不備です。
- 2025年10月の社内調査で不具合を認知していました。
- その後の解消作業が適切に実施されていなかったと同社は説明しています。
- 2026年7月30日、利用企業の担当者1名からの連絡で本件が判明しました。
- 対象は2,322企業・団体、13,460名です。
- 実際に問題の機能を利用してデータをダウンロードしたのは1社1名でした。
- 漏えい対象には社員・職員番号、氏名、性別、生年月日、所属・役職、入退社情報などが含まれます。
- クレジットカード情報、銀行口座情報、要配慮個人情報、メールアドレス、パスワードは含まれていません。
- 当該担当者による第三者への転送・複製・提供は行われていないことを確認しています。
- 当該データは削除済みです。
- 外部拡散や不正利用などの二次被害は確認されていません。
- ベネフィット・ワンは個人情報保護委員会へ報告しています。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月30日 |
| 企業 | 株式会社ベネフィット・ワン |
| 対象サービス | ベネワン・プラットフォーム |
| 対象機能 | アンケート結果ダウンロード機能 |
| 原因 | プログラムの条件設定不備 |
| 不具合発生 | 2025年6月のシステム改修 |
| 社内での認知 | 2025年10月 |
| 利用者からの連絡 | 2026年7月30日 |
| 対象企業・団体 | 2,322企業・団体 |
| 対象者 | 13,460名 |
| 実際のダウンロード | 1社1名 |
| データ削除 | 確認済み |
| 二次被害 | 現時点で確認されず |
| 個人情報保護委員会 | 報告済み |
| 不正アクセス | 公表されていません |
13,460名分の個人情報が他社担当者のダウンロードデータに混在
今回問題となったのは、ベネワン・プラットフォームにあるアンケート結果のダウンロード機能です。
本来、企業・団体の担当者が取得できるのは、自社・自団体に関係するアンケート結果です。
しかし、プログラムの条件設定不備により、他企業・団体の従業員情報の一部までダウンロードデータに含まれる状態になっていました。
対象は2,322企業・団体、13,460名です。
漏えい対象となった情報は、
- 社員・職員番号
- 氏名
- 性別
- 生年月日
- 企業・団体名
- 所属
- 役職
- 入退社情報
です。
一方、ベネフィット・ワンは次の情報は含まれていないとしています。
- クレジットカード情報
- 銀行口座情報
- 要配慮個人情報
- メールアドレス
- パスワード
今回の対象には氏名、生年月日、勤務先、所属、役職、入退社情報など複数の属性が含まれています。
カード番号やパスワードが含まれていない場合でも、個人を識別できる情報が他社へ渡ったこと自体が個人情報漏えいに当たります。
実際にダウンロードしたのは1社1名
対象人数は13,460名ですが、13,460名分の情報が不特定多数へ公開されていたという事案ではありません。
ベネフィット・ワンによると、2025年6月のシステム改修以降、問題のアンケート結果ダウンロード機能を使って実際にデータを取得した企業・団体担当者は、2026年7月30日に同社へ連絡した1社1名のみでした。
同社はこの担当者へデータの削除を依頼しています。
確認の結果、
- 第三者への転送
- データの複製
- その他の第三者提供
は行われておらず、ベネフィット・ワンへの連絡後にデータが削除されたことも確認しています。
9月30日時点で、外部への情報拡散や不正利用などの二次被害は確認されていません。
そのため、
「13,460名分がインターネット上へ公開された」
「2,322社へ相互に情報が漏えいした」
という事案ではありません。
対象情報の規模と、実際に第三者が取得した範囲を分けて読む必要があります。
原因は2025年6月のシステム改修による条件設定不備
ベネフィット・ワンは原因について、2025年6月に実施したシステム改修で発生した、アンケート結果ダウンロード機能の「プログラムの条件設定不備」と説明しています。
公表資料からは、
- SQLの条件式
- APIのアクセス制御
- テナントIDの指定
- 認可処理
- キャッシュ
- 権限管理
のどこに具体的な問題があったのかまでは確認できません。
したがって、「アクセス制御の脆弱性だった」「他社IDを指定すれば自由に取得できた」など、技術的な原因を推測することはできません。
確認できるのは、システム改修により、アンケート結果を抽出するプログラムの条件設定に不備が生じたという点です。
今回の事案は、外部からの不正アクセスやサイバー攻撃による情報窃取として公表されたものではありません。
2025年10月に不具合を認知していたが解消されず
今回のリリースで最も大きな管理上の論点は、不具合そのものだけではありません。
ベネフィット・ワンは、
2025年10月に行った社内調査で本不具合を認知していたものの、その後の解消作業が適切に実施されていなかった
と説明しています。
不具合は2025年6月の改修で発生し、同年10月の社内調査で認知されました。
しかし、利用者から連絡があった2026年7月30日まで、結果として問題が残っていました。
リリースでは、
- なぜ解消作業が完了しなかったのか
- 修正担当者が割り当てられていたのか
- 修正後の確認が不足していたのか
- チケットが完了扱いになっていたのか
- 影響範囲を当時どこまで把握していたのか
- 管理者や責任者へエスカレーションされていたのか
までは説明されていません。
したがって、個人の対応ミスや特定部署の管理不足と断定することはできません。
一方で、同社自身が「認知していたものの、その後の解消作業が適切に実施されていなかった」と公表しているため、不具合の検出だけでなく、是正処置を完了まで追跡する管理プロセスが再発防止の対象になります。
「発見できたか」だけでなく「直し切ったか」を管理する
システム運用では、脆弱性診断、テスト、社内調査、監査などで不具合を見つけても、それだけでは事故を防げません。
検出した問題について、
- 不具合を記録する
- 影響度を評価する
- 担当者と期限を決める
- 修正する
- 修正後に再テストする
- 本番環境へ反映されたことを確認する
- 責任者がクローズを承認する
ところまで管理する必要があります。
特に個人情報を扱うシステムでは、「修正予定」「担当者へ連絡済み」を完了条件にせず、実際に他テナントや他社のデータへアクセスできないことをテストで確認してからクローズする運用が適しています。
マルチテナント型サービスでは「他社データが混ざらないか」をテストする
ベネワン・プラットフォームのように多数の企業・団体が同じサービス基盤を利用する場合、自社の画面やデータだけをテストしても、テナント間の分離不備を発見できない場合があります。
機能追加や改修時には、
- A社の利用者がB社の情報を取得できないか
- ダウンロードデータに他社情報が混入しないか
- 権限の異なるユーザーで結果が変わるか
- 退職・異動後のアカウントでアクセスできないか
- APIと画面で同じアクセス制御が適用されているか
- 大量データ抽出時にもテナント条件が維持されるか
といったネガティブテストを含めます。
「正しい利用者が正しいデータを取得できる」ことだけでなく、「別の利用者が取得できない」ことを確認するテストです。
本番改修後の確認ではダウンロード結果そのものを検証する
今回問題になったのは、アンケート結果のダウンロード機能でした。
一覧画面が正常でも、CSVやExcelなどのダウンロード処理だけ条件が異なる場合があります。
本番改修後には、
- 画面表示
- 検索結果
- APIレスポンス
- CSV・Excel出力
- 管理画面
- バッチ処理
を別々に確認します。
特にダウンロード機能は、一度に大量の個人情報を取り出せるため、画面上の1件単位の表示より事故時の影響人数が大きくなりやすい機能です。
不具合管理では未完了案件を経営・管理部門まで可視化する
2025年10月に認知した不具合が翌年7月まで残った今回の経緯からは、「既知の問題が長期間残っていないか」を横断的に確認する仕組みも検討できます。
たとえば、
- 個人情報に影響する未修正バグ
- Critical・Highの脆弱性
- アクセス制御の不備
- 監査指摘
- ペネトレーションテストの指摘
- 設定不備
- 修正期限を超過した課題
を一覧化し、情報システム部門だけではなく、セキュリティ責任者や個人情報保護管理者が確認できる状態にします。
「何件の問題を発見したか」ではなく、「未解消の問題が何件残り、どの情報・サービスへ影響するか」を追跡する運用です。
個人情報保護委員会へ報告済み
ベネフィット・ワンは、本事案について個人情報保護委員会へ報告したとしています。
公表資料では、報告日や報告区分、本人への個別通知方法などは明らかにされていません。
また、9月30日時点では、個人情報保護委員会から本件について指導・勧告などが行われたとの記載もありません。
個人情報漏えいが発生した場合の基本的な初動や安全管理措置は、企業の情報漏洩対策と発生時の対応で整理しています。
情報システム部門が確認したいポイント
今回の事案から、自社サービスで確認できる項目は次のとおりです。
- システム改修時にテナント間のデータ分離をテストしているか
- 画面だけでなくCSV・Excelなどのダウンロード結果も検証しているか
- 他社・他部署のデータを取得できないことを確認するネガティブテストがあるか
- 個人情報に関わる不具合へ優先度を付けているか
- 不具合の修正期限が明確か
- 修正後の再テストを別担当者が確認しているか
- 未解消の問題を管理職・セキュリティ責任者が確認できるか
- 修正チケットを「作業実施」ではなく「本番反映・再検証」で完了としているか
- ダウンロード件数や大量抽出をログで追跡できるか
- 誰がいつどのデータをダウンロードしたか確認できるか
今回、ベネフィット・ワンが実際の利用者を1社1名まで特定できたことは、影響範囲の限定に必要な情報でした。
データダウンロード機能では、アクセスログだけでなく、利用者、対象データ、日時などを追跡できるログ設計も事故対応時の確認に使われます。
今後確認したい続報
ベネフィット・ワンは、原因究明と情報セキュリティ体制・個人情報保護管理体制の強化を進め、外部専門家の評価・助言をもとに必要な対策を行うとしています。
今後の公表では、次の点が確認対象になります。
- 2025年10月に不具合を認知した経緯
- なぜ解消作業が完了しなかったのか
- 2026年7月30日まで不具合が残った原因
- プログラム上の具体的な不備
- 修正・是正措置の内容
- 再テストやリリース管理の変更
- 未修正不具合の管理方法
- 外部専門家による評価結果
- 対象者への通知状況
- 個人情報保護委員会への確報内容
出典
関連記事
 XZ Utilsにバックドアが仕込まれていた (CVE-2024-3094)
 NEC「Aterm」シリーズのルーターで複数の脆弱性 不正アクセスで権限乗っ取りの可能性も
 バッファロー製Wi-Fi ルーターで複数の脆弱性(JVN#58236836、CVE-2024-23486、CVE-2024-26023)
 Rust PHP Node.js Haskellなど複数のプログラミング言語に影響するWindows環境の引数エスケープ処理に関する脆弱性が発生
 PuTTY(パティ)で深刻な脆弱性が発生(CVE-2024-31497)
 AWSとGoogle CloudのCLIツールで情報漏洩の脆弱性 LeakyCLIが発生
LINE client for iOSにおけるサーバ証明書の検証不備の脆弱性 JVNVU#91696361(CWE-295、CVE-2023-5554)
Ivantiの複数製品で危険度の高い脆弱性が発生(CVE-2023-46805、CVE-2024-21887)
 Ivantiの脆弱性を通じてMITRE(マイター)へゼロデイ攻撃が発生