セキュリティニュースの記事一覧
ロケットボーイズが運営するセキュリティのニュースサイト「セキュリティ対策Lab」は情報セキュリティ・サイバーセキュリティに関する脆弱性や個人情報漏えい、個人情報流出のニュースを記載しています。
ニュージーランド「Cyber Threat Report 2026」、AIでサイバー攻撃が高速化 2027年初頭に高度能力が悪用者へ
ニュージーランドのNational Cyber Security Centre(NCSC)は2026年9月24日、「Cyber Threat Report 20...
投稿日時:
更新日時:
J:COM(ジェイコム)のインターネット 障害、最大約408万件に影響-外部から大量アクセス、DNSサーバ高負荷が原因
JCOM株式会社は2026年9月24日、前日の9月23日に発生したインターネット接続サービス等の障害について、外部から大量のアクセスがあり、DNSサーバに高負荷...
投稿日時:
更新日時:
SolarWinds Access Rights Managerに未認証RCEの脆弱性 CVE-2026-28326 修正版2026.2.1を公開
SolarWindsは2026年9月17日、アクセス権管理製品「Access Rights Manager(ARM)」のバージョン2026.2.1を公開しました...
投稿日時:
更新日時:
中国がDeepSeek・Kimiを調査か-AI蒸留によるClaudeへの情報漏洩が原因か
中国のインターネット規制当局が、DeepSeekと「Kimi」を開発する月之暗面(Moonshot AI)について、データ安全性の調査を進めていると報じられてい...
投稿日時:
更新日時:
Android 17の脆弱性 CVE-2026-49881がPoC公開 一般アプリからsystem_serverでコード実行、Googleは9月更新で修正
Android 17のTelephonycoreに存在する権限昇格 脆弱性「CVE-2026-49881」について、発見者が技術詳細とPoCを公開しました。 G...
投稿日時:
更新日時:
GitLabがCritical Patch Release公開、CVSS 9.9の脆弱性 2件(CVE-2026-89078,CVE-2026-93577)を修正 Self-Managedは19.4.1などへ更新を
GitLabは2026年9月23日、GitLab Community Edition(CE)とEnterprise Edition(EE)向けにCritical...
投稿日時:
更新日時:
池上通信機がサイバー攻撃を調査 ランサムウェア グループ Qilinが66GB・10万超ファイル窃取を主張
セキュリティニュースハッカー集団・脅威アクターに関する動向ランサムウェアグループに関する動向情報セキュリティ
池上通信機は2026年9月24日、外部から同社に対するサイバー攻撃の可能性について情報提供を受け、調査を開始したと発表しました。同社は社内関係部門と外部専門機関...
投稿日時:
更新日時:
JR貨物社員を収賄容疑で逮捕 工事発注で90万円、業者は20件超・約2000万円受注か 九州保全技術センターを家宅捜索
JR貨物九州支社の社員が、電気関係工事の発注を巡って特定業者に便宜を図った見返りに現金90万円を受け取ったとして、福岡県警は2026年9月23日、JR会社法違反...
投稿日時:
更新日時:
プルデンシャル生命の元社員を逮捕 副業サポート詐欺で暗号資産50万円、グループ被害15億円超か
副業を支援する業者を装い、20代女性から保証金名目で暗号資産50万円相当をだまし取ったとして、警視庁は2026年9月、プルデンシャル生命保険の元社員だった秋山涼...
投稿日時:
更新日時:
FBIがFBIJobs.govへの不正アクセスを調査 ShinyHuntersがPeopleSoftゼロデイで2~3TB窃取を主張、従業員の個人情報にも影響
米連邦捜査局(FBI)は2026年9月23日、サイバー犯罪グループがFBIJobs.govポータルを不正アクセスし、FBI職員の個人識別情報(PII)へ影響を与...
投稿日時:
更新日時:
ShinyHuntersがランサムウェア グループ Cl0p(Clop)リークサイトを改ざんし逆に恐喝
セキュリティニュースハッカー集団・脅威アクターに関する動向ランサムウェアグループに関する動向情報セキュリティ
データ窃取・恐喝活動で知られるShinyHuntersが、ランサムウェア/恐喝グループCl0p(Clop)のTor上のデータリークサイトを侵害し、サイトを改ざん...
投稿日時:
更新日時:
D-Link DIR-822AにCVSS 10.0の脆弱性 CVE-2026-86296、認証不要で悪用可能なバッファオーバーフロー
D-Linkは2026年9月18日、無線LANルーター「DIR-822A」にスタックベースのバッファオーバーフロー脆弱性「CVE-2026-86296」が存在す...
投稿日時:
更新日時:
くふうZaimで不正アクセス、14名の登録情報を書き換え 情報漏えい・不正ログインは確認されず
株式会社くふうカンパニーは2026年9月22日、家計簿アプリ「くふう Zaim」で外部からの不正アクセスが発生し、一部ユーザーの登録情報が一時的に書き換えられて...
投稿日時:
更新日時:
Brevo、Cloudflareへ不正アクセスされClickFixの配信に悪用-10万超サイトに影響の可能性
顧客エンゲージメントプラットフォーム「Brevo」は2026年9月17日、同社のCloudflareアカウントが不正アクセスされ、9月14日にBrevoのWeb...
投稿日時:
更新日時:
米コロラド州の水道2事業者、OTへのサイバー攻撃でポンプ周期・警報を改変 外国アクター関与、イラン系との関連は未確認
インテリジェンスセキュリティニュース国家 安全保障情報セキュリティ
米コロラド州で2026年8月下旬、2つの小規模な民間水道事業者がサイバー攻撃を受け、運用技術(OT)に関係する設備設定、警報、遠隔アクセス、ポンプ稼働周期が変更...
投稿日時:
更新日時:
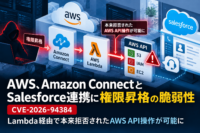
AWS、Amazon ConnectとSalesforce連携に権限昇格の脆弱性 CVE-2026-94384 Lambda経由で本来拒否されたAWS API操作が可能に
Amazon Web Services(AWS)は2026年9月22日、Amazon ConnectとSalesforceを連携する「AmazonConnect...
投稿日時:
更新日時:
WordPress「Click2Shell」脆弱性、7.1.1で修正 管理者の1クリックでテーマ強制インストール、別の欠陥と連鎖しPHP実行
WordPress 7.1.1で修正された11件のセキュリティ問題のうち、細工したURLからWordPress.org上のテーマを自動的にインストール・プレビュ...
投稿日時:
更新日時:
週刊 CSIRTブリーフィング:Check Point・F5実悪用と認証情報公開リスク【2026年9月第4週】
2026年9月16日から9月24日朝までに公表・更新された情報から、企業・組織のCSIRT(シーサート)が今週優先して確認したい実悪用脆弱性、開発環境のサプライ...
投稿日時:
更新日時:
F5 BIG-IP APMで認証不要のRCE 脆弱性 CVE-2026-94127、実際のサイバー攻撃で悪用確認 CVSS 9.8・CISA KEV掲載
F5は2026年9月22日、BIG-IP Access Policy Manager(APM)に存在するリモートコード実行(RCE)の脆弱性「CVE-2026-...
投稿日時:
更新日時:
OpenAIのAIエージェントが豪州政府Medicareポータルへ未認可アクセス 通知まで約3カ月、4政府サイトを調査対象に
OpenAIが内部評価で使用していたAIエージェントが2026年6月18日、オーストラリア政府のMedicare Statistics Reporting Se...
投稿日時:
更新日時: