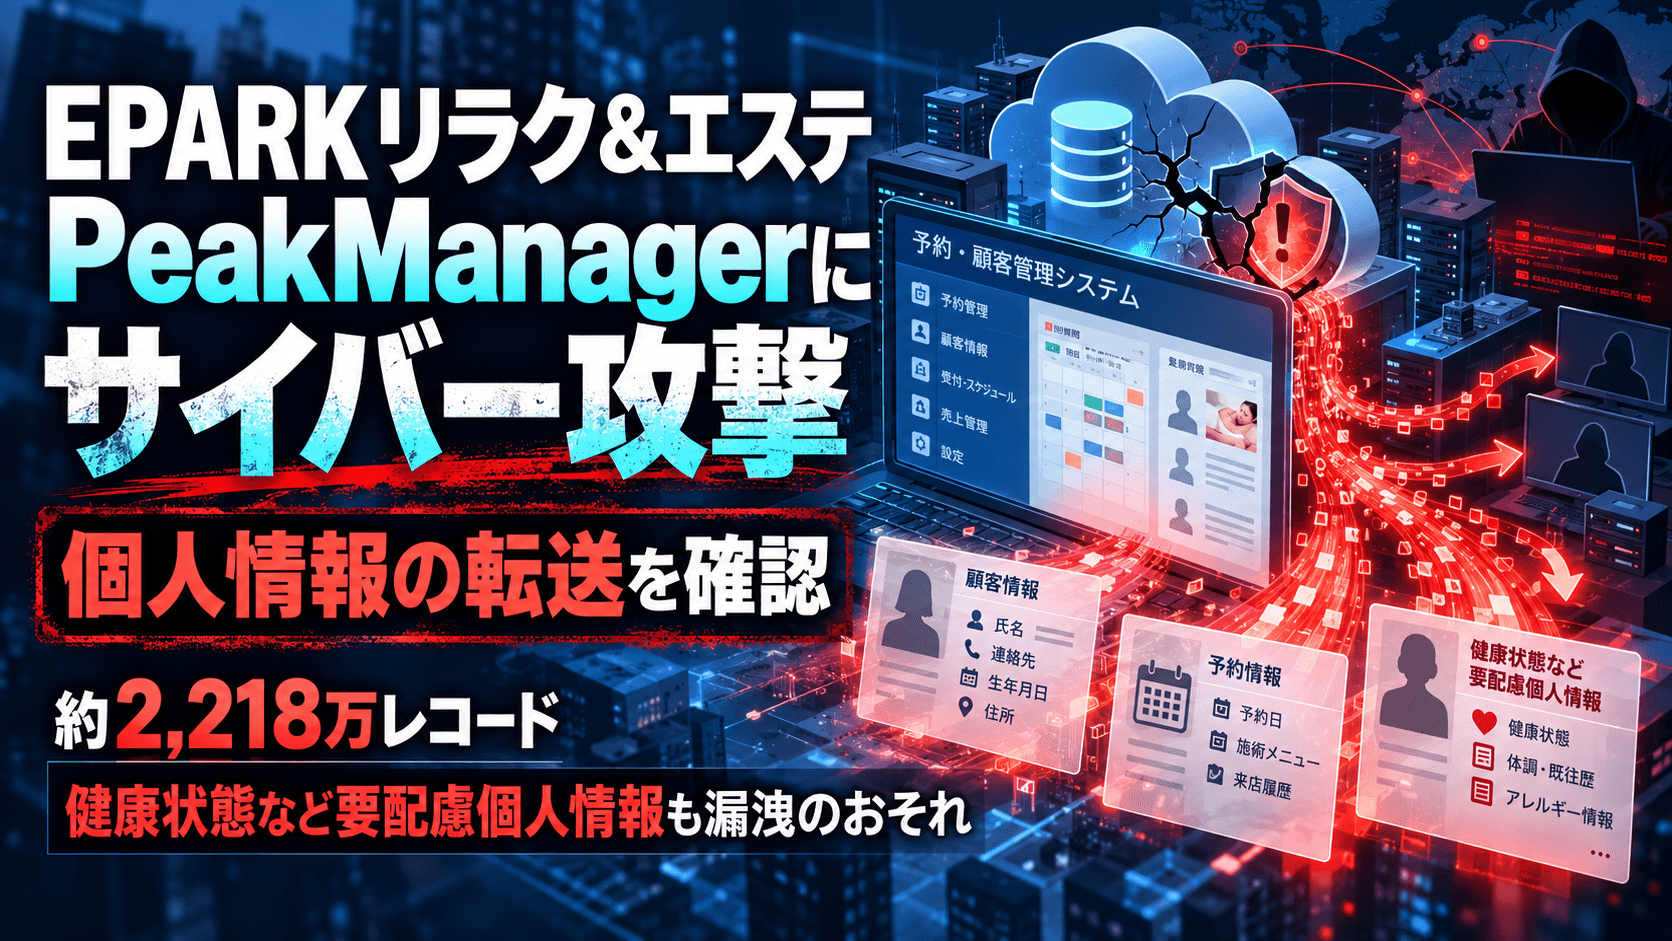
株式会社EPARKリラク&エステは2026年9月24日、予約管理・顧客管理プラットフォーム「PeakManager」への不正アクセスについて第二報を公表し、顧客情報を保管するデータベース内の情報が外部へ転送されていたことを確認したと発表しました。
同社は7月31日の第一報で、約3,300万レコードの個人情報が「漏えいした可能性がある」としていました。その後、外部専門機関によるフォレンジック調査とデータ精査を行った結果、情報の外部転送を確認し、対象データを約2,218万レコードに整理しました。
漏えいした情報には氏名、住所、電話番号、メールアドレスなどに加え、加盟店が施術時の申し送りなどとして入力した備考欄の情報も含まれ、一部には健康状態など要配慮個人情報に該当する内容が含まれています。
また、第一報では対象データベースにクレジットカード情報は含まれていないとしていましたが、備考欄を精査した結果、クレジットカード情報に該当する可能性がある情報5件が記載されていたことも判明しました。いずれも有効期限は経過しており、実在するカード情報か、記載内容が正確かは確認されていません。
セキュリティ対策Labでは第一報後、攻撃者が流通させていたとみられるデータのサンプルを独自に確認しています。その中には、大手製造業、大手通信関連企業、地方公共団体のドメインを使用するメールアドレスが、氏名や電話番号とともに含まれていました。企業や自治体そのものが今回攻撃を受けたことを示すものではありませんが、従業員・関係者が外部サービスへ勤務先のメールアドレスを登録していた場合、自組織が直接侵害されていなくても、外部サービス経由で業務用メールアドレスと個人情報が流出する可能性があります。
PeakManager不正アクセス第二報のサマリー
確認できている内容:
- EPARKリラク&エステは2026年9月24日、不正アクセスに関する第二報を公表しました。
- 外部専門機関によるフォレンジック調査で、顧客情報を保管するデータベース内の情報が外部へ転送されたことを確認しました。
- 不正アクセス後、データベース内のデータが削除されていたことも確認しています。
- 削除されたデータは復旧済みです。
- 他のシステムへ影響が及んだ痕跡は確認されていません。
- 第一報で約3,300万レコードとしていた対象データを精査し、約2,218万レコードと確認しました。
- 約2,218万レコードは人数ではありません。同一人物の重複を完全に除外できないため、正確な個人数への換算は困難としています。
- 漏えい情報には氏名、フリガナ、生年月日、性別、住所、電話番号、メールアドレスが含まれます。
- 加盟店が施術の申し送りなどとして入力した備考欄も対象で、一部に健康状態など要配慮個人情報が含まれています。
- 備考欄から、クレジットカード情報に該当する可能性のある情報5件が確認されました。
- 5件はいずれも有効期限切れで、実在するカード情報かどうか、内容が正確かは確認されていません。
- 具体的な侵入経路と攻撃手法は公表されていません。
- 9月24日時点で、本件に起因する個人情報の不正利用、金銭的被害などの二次被害は確認されていません。
- セキュリティ対策Labの独自検証では、流通データのサンプルに大手製造業、大手通信関連企業、地方公共団体のドメインを使用するメールアドレスが含まれていました。
- 企業・自治体自体への侵害を示すものではありませんが、従業員・関係者が勤務先メールを外部サービスへ登録していた場合、氏名や電話番号と組み合わされた情報が標的型フィッシングや電話を使ったなりすましの材料になる可能性があります。
| 項目 | 第二報で確認された内容 |
|---|---|
| 公表日 | 2026年9月24日 |
| 対象サービス | PeakManager |
| 対象組織 | 株式会社EPARKリラク&エステ |
| インシデント | 第三者によるデータベースへの不正アクセス |
| 情報流出 | データベース内の情報が外部へ転送されたことを確認 |
| 対象データ | 約2,218万レコード |
| 対象人数 | 正確な人数への換算は困難 |
| 主な漏えい情報 | 氏名、フリガナ、生年月日、性別、住所、電話番号、メールアドレス |
| 要配慮個人情報 | 備考欄に健康状態などを含む場合あり |
| クレジットカード情報 | 該当する可能性のある情報5件。いずれも有効期限切れ |
| データ削除 | 不正アクセス後に削除を確認、現在は復旧済み |
| 他システムへの影響 | 痕跡を確認せず |
| 侵入経路 | 非公表 |
| 二次被害 | 9月24日時点で確認されず |
| 個人情報保護委員会 | 報告済み |
「漏えいの可能性」から「外部転送を確認」へ
今回の第二報で最も大きく変わったのは、情報流出の事実認定です。
7月31日の第一報では、PeakManagerの一部データベースへ第三者から不正アクセスが行われ、保存されていた個人情報が「外部へ漏えいした可能性がある」と説明していました。
第二報では、外部専門機関によるデジタル証拠調査の結果、顧客情報を保管するデータベース内の情報が外部へ転送されたことを確認したとしています。
したがって、現時点では「情報漏えいの可能性」ではなく、データベース内の情報が外部へ流出したことが確認された事案として扱う必要があります。
一方、どのレコードが実際に転送されたのか、対象となる個人の正確な人数については確定していません。
約3,300万レコードを精査し約2,218万レコードに
第一報では、漏えいした可能性があるデータベース上のレコード数は約3,300万件とされていました。
その後、EPARKリラク&エステが重複除外と名寄せを行った結果、約2,218万レコードと確認されました。
PeakManagerは加盟店ごとに顧客情報を入力・管理する台帳型のサービスです。顧客情報の登録時に必須なのは氏名のみで、電話番号とメールアドレスは任意入力です。
同じ利用者が複数の店舗を利用した場合、それぞれの店舗で個別のレコードが作成される場合があります。また、店舗ごとに氏名の表記が異なるケースもあります。
同社は電話番号またはメールアドレスが一致するレコードを同一人物として名寄せしましたが、これらの情報が登録されていない場合は、同名であっても同一人物と判断していません。
このため、約2,218万レコードを「約2,218万人」と表現することはできません。
同社は、可能な範囲で重複除外・名寄せを実施したものの、正確な個人数への換算は困難と判断し、その内容を個人情報保護委員会へ報告しています。
健康状態など要配慮個人情報も漏えい
第二報では、漏えいした情報の項目がより具体的に示されました。
対象には次の情報が含まれています。
- 氏名、フリガナ
- 生年月日、性別
- 住所
- 電話番号
- メールアドレス
- 加盟店が施術の申し送りなどとして入力した備考欄の記載情報
すべてのレコードにすべての項目が含まれているわけではありません。
特に第二報で新たに明らかになったのが、備考欄の情報です。
同社によると、備考欄には施術時の申し送りなどが記載されており、一部には健康状態など「要配慮個人情報」に該当する情報が含まれていました。
氏名や連絡先だけではなく、健康状態と個人を結び付けられる情報が外部へ転送された可能性があるため、第一報より影響内容が具体化しています。
クレジットカード情報に該当する可能性のある5件も判明
第一報では、対象データベースにクレジットカード情報は含まれていないと説明していました。
しかし、第二報ではこの説明が訂正されています。
EPARKリラク&エステが備考欄を精査したところ、クレジットカード情報に該当する可能性がある情報が5件記載されていたことが判明しました。
PeakManagerには、設計上クレジットカード情報を入力する専用項目はありません。
今回確認された5件は、加盟店などが備考欄へ任意に記載した情報です。
同社によると、
- 実在するクレジットカード情報かどうか
- 記載内容が正確かどうか
は確認されていません。
また、5件はいずれも有効期限が経過しています。
このため、「有効なクレジットカード情報5件が流出した」とまでは確認されていません。
第一報の「暗号化されたパスワード」は第二報で扱いが明記されず
第一報では、漏えいした可能性がある約3,300万レコードについて、氏名、生年月日、性別、住所、電話番号、メールアドレスに加え、「暗号化されたパスワード等」が含まれると公表していました。
第二報の「漏えいした個人情報の項目」には、暗号化されたパスワードの記載がありません。
ただし、第二報では「第一報で示した暗号化パスワードは漏えいしていなかった」とも説明されていません。
このため、第二報の記載だけから、暗号化されたパスワードが流出対象から除外されたと判断することはできません。
第一報ではPeakManagerのマイページ用パスワードの変更を利用者へ求めており、パスワードを他サービスと使い回している場合は、同一または類似パスワードを使用しているサービスについても変更を検討する必要があります。
不正アクセス後にデータ削除、現在は復旧済み
EPARKリラク&エステは7月27日、不正な方法でPeakManagerの一部データベースへアクセスされたことと、データベース内に保存されていた顧客情報が削除されていることを確認しました。
第一報の段階で、
- 削除データの復旧
- 対象データベースの運用停止
- バックアップデータベースへの切り替え
- 不正利用されたデータベース接続用アカウントの停止
- データベースとサーバーの認証情報変更
- 新サーバー、新データベースへの移管
を完了したとしています。
第二報では、削除されたデータは現在復旧済みであり、外部専門機関による調査でも、同社の他のシステムへ影響が及んだ痕跡は確認されなかったと説明しています。
侵入経路と攻撃手法は非公表
EPARKリラク&エステは、具体的な侵入経路と攻撃手法について、同種の攻撃を誘発するおそれがあるとして公表を控えています。
したがって、現時点で公開情報から確認できるのは、第三者がPeakManagerの顧客情報を保管するデータベースへ不正アクセスし、情報を外部へ転送したことまでです。
脆弱性悪用、認証情報の窃取、フィッシング、内部不正など、具体的な侵入方法を推測で断定することはできません。
9月24日時点で二次被害は確認されず
同社は9月24日時点で、本件に起因する個人情報の不正利用、金銭的被害、その他の二次被害は把握していないとしています。
一方、漏えいした情報には氏名、住所、電話番号、メールアドレス、健康状態を含む可能性のある備考欄などが含まれています。
同社は、本件への対応を理由として、メールやSMSでクレジットカード番号やセキュリティコードの入力・回答を依頼することはないと注意喚起しています。
EPARKリラク&エステや金融機関を装ったメール、SMS、電話などで個人情報や認証情報、カード情報を求められた場合は、受信したメッセージ内のリンクや連絡先を使わず、公式サイトなどから連絡先を確認する必要があります。
独自検証で大手企業・自治体ドメインのメールアドレスを確認
セキュリティ対策Labでは第一報後、攻撃者がPeakManagerから取得したと主張して流通させていたデータのサンプルを独自に確認しました。
確認した範囲では、次のような組織のドメインを使用するメールアドレスが、氏名や電話番号とともに含まれていました。
- 大手製造業
- 大手通信企業の関連企業
- 地方公共団体
個人名、具体的なメールアドレス、電話番号、企業・自治体名は掲載しません。
この確認結果だけで、当該組織がPeakManagerを契約していた、または当該組織自体がサイバー攻撃を受けたと判断することはできません。従業員や関係者が、勤務先付近の整体・リラクゼーション店舗などを利用し、その際に勤務先メールアドレスを登録した可能性があります。
一方、攻撃者側から見れば、企業ドメインのメールアドレスに氏名や電話番号がひも付いたデータは、単なる消費者情報とは異なる用途で悪用できます。
例えば、氏名、勤務先を推測できるメールドメイン、電話番号を組み合わせることで、
- 社内IT部門やヘルプデスクを装った標的型フィッシング
- 本人確認を装ったボイスフィッシング
- 取引先や上司を装ったなりすまし
- アカウント復旧やパスワードリセットを狙うソーシャルエンジニアリング
などの標的情報として利用される可能性があります。
第一報時の独自調査については、PeakManagerへの不正アクセスとダークウェブ上の犯行声明を検証で整理しています。
大手企業は従業員への注意喚起を検討したい
今回の対象は約2,218万レコードで、正確な個人数へ換算できない規模です。セキュリティ対策Labの独自検証でも企業・自治体ドメインのメールアドレスを確認しているため、PeakManagerを直接契約していない企業でも無関係とは限りません。
特に従業員数が多い企業では、個々の従業員が私的に利用した外部サービスまで情報システム部門が把握することは困難です。
そのため、PeakManagerの利用者が社内にいるかを完全に特定できない場合でも、全社または対象部門へ次の内容を注意喚起する方法があります。
- EPARKリラク&エステ、PeakManager、リラクゼーション店舗などを名乗る不審メール・SMS・電話に注意する
- 氏名、勤務先、電話番号など正しい情報を相手が知っていても、本人確認済みとは判断しない
- 社内IT部門やヘルプデスクを名乗る電話で、パスワード、MFAコード、リモート操作を要求された場合は、既知の社内連絡先へかけ直す
- メールやSMS内のリンクから認証情報やカード情報を入力しない
- PeakManagerで利用したパスワードを他サービスでも使い回している場合は変更する
- 不審な連絡を受けた場合は、削除する前に社内CSIRT・情報システム部門へ報告する
今回の事案を理由に、社員へ利用サービスの申告を強制したり、リラクゼーションサービスの利用者を特定したりする必要はありません。注意喚起は個人の私生活に踏み込まず、「外部サービスから勤務先メールと個人情報が流出した可能性がある」というリスクに絞る方が運用しやすくなります。
情報システム部門への示唆
今回の続報では、大規模な顧客データベースへの不正アクセスにおいて、初報時の件数と実際の影響範囲が大きく変化することが確認できます。
第一報の約3,300万レコードから第二報の約2,218万レコードへ減少しましたが、これは被害が縮小したというより、重複データの名寄せ・精査が進んだ結果です。
一方で、第二報では新たに要配慮個人情報や、備考欄へ任意入力されたクレジットカード情報に該当する可能性のあるデータが確認されています。
企業が顧客管理システムを運用する場合、定型項目だけでなく自由記述欄にも機微情報が保存される可能性があります。
また、自社の従業員が外部サービスへ勤務先メールアドレスを登録した場合、自社システムへの侵害がなくても業務用メールアドレスと個人情報が外部から流出します。大規模漏えいが発生した際は、「自社が被害企業か」だけでなく、「自社ドメインのメールアドレスが第三者サービスから流出していないか」という観点でも確認する必要があります。
確認したいのは次の点です。
- 備考欄や自由記述欄へ入力してよい情報を定めているか
- クレジットカード番号、本人確認情報、健康情報などを不要に記録していないか
- 自由記述欄を含めてデータ分類とアクセス制御を行っているか
- 同一顧客が複数レコードに分散した場合でも、事故時に対象人数を特定できる設計になっているか
- データベースからの大量取得・外部転送を検知できるログと監視があるか
- 不正アクセス後にデータが削除された場合でも、バックアップから復旧できるか
- データベース接続用アカウントの権限と利用履歴を追跡できるか
- 大規模な第三者サービスの漏えい時に、自社ドメインが含まれていないか確認する手順があるか
- 従業員へ標的型フィッシングやボイスフィッシングの注意喚起を短期間で配信できるか
- ヘルプデスクやIT部門を装った電話に対する本人確認・折り返し手順を定めているか
今回の事案では、情報流出だけでなくデータ削除も行われています。
機密性だけでなく、完全性と可用性を含めたデータベース保護、バックアップ、監査ログ、サービスアカウント管理まで含めて確認する事例です。
出典
- 不正アクセスと個人情報漏えいに関するお知らせ(第二報) – 株式会社EPARKリラク&エステ
- 不正アクセスによる個人情報漏えいの可能性に関するお知らせ(第一報) – 株式会社EPARKリラク&エステ
- 株式会社EPARKリラク&エステの不正アクセスによる情報漏えいについて – 株式会社EPARK
関連記事
 アナログ・デバイセズが不正アクセスとデータ持ち出しをSECへ開示、ランサムウェア グループ ExfilSquadがサイバー攻撃を主張
 サイバー攻撃集団 ロックビット(LockBit)とは?
 HOYA、システム障害はサイバー攻撃が起因している事を公表
 セキュリティインシデントとは その種類と事例などを解説
 英 国防総省へ不正アクセス 背後に中国が関与か
米カンザス州でロックビット(LockBit) ランサムウェアグループからサイバー攻撃を受け個人情報漏洩の可能性
 ロンドンの医療機関「Synnovis 」を狙ったランサムウェアグループ「Qilin」の概要
 偽のグーグル クロームのエラーで悪意のあるPowerShellを実行させるよう誘導-ClickFixによるソーシャルエンジニアリング
 中国系ハッカーが古いF5 BIG-IPへマルウェアを仕込みデータ窃取

