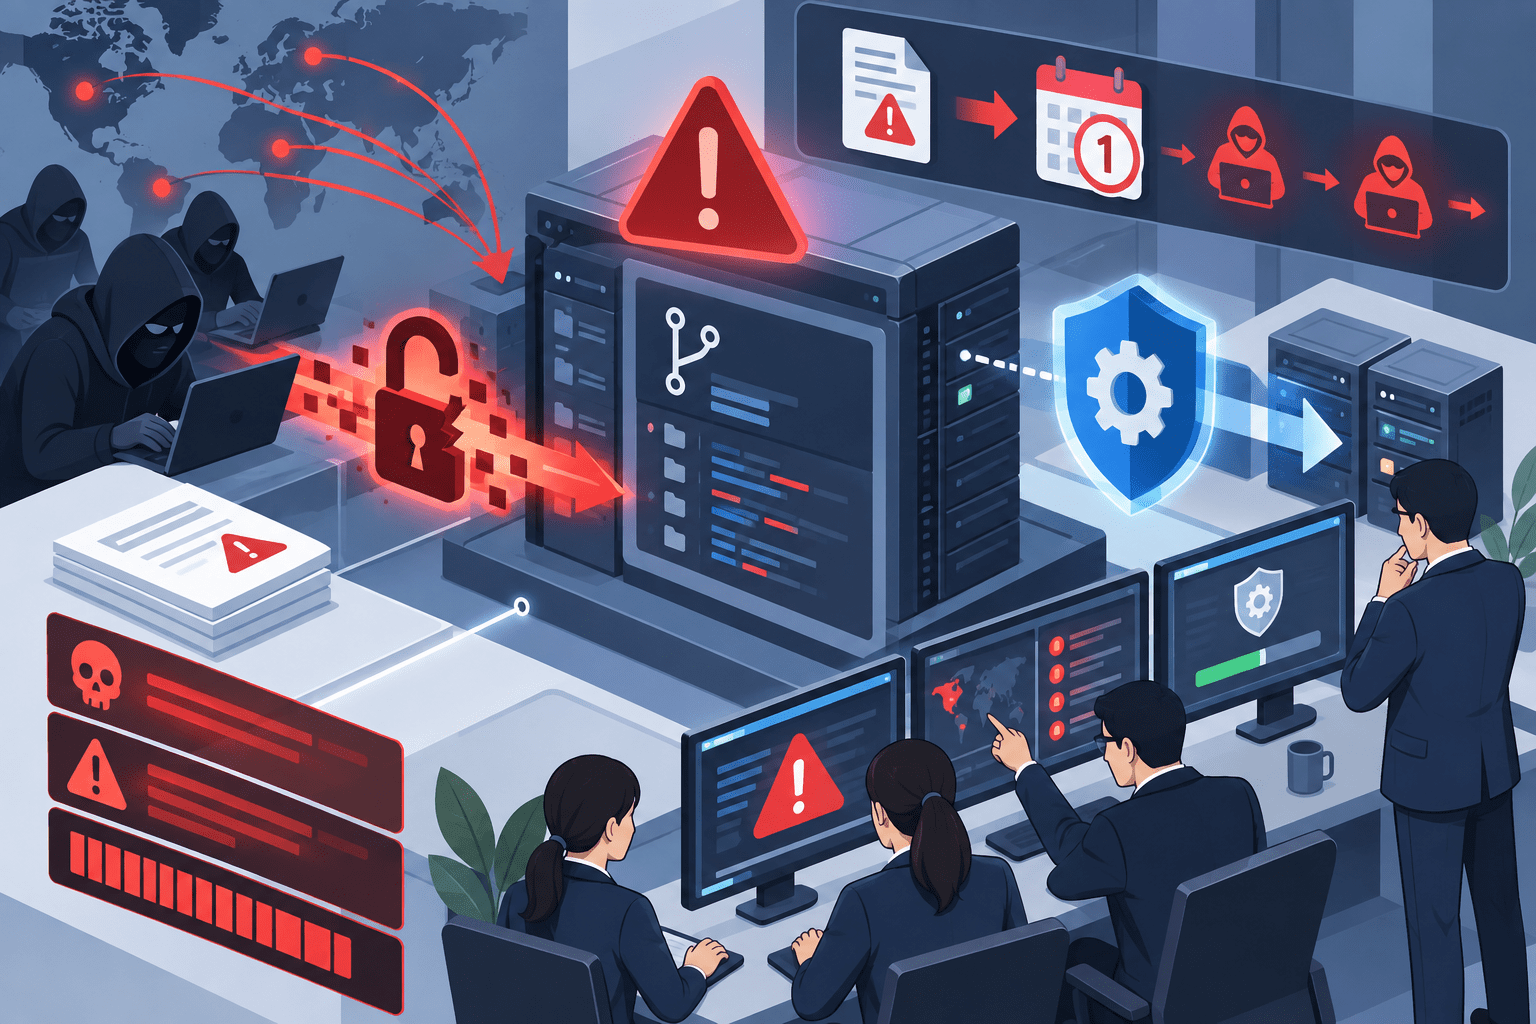
GitLab Community Edition(CE)とEnterprise Edition(EE)に、認証なしでサーバー上の任意ファイルを読み取られる可能性がある重大なパストラバーサル脆弱性「CVE-2026-85706」が確認されました。
GitLabは2026年9月10日、修正版となる19.3.2、19.2.6、19.1.8を公開しました。GitLabによるCVSS v3.1の評価は10.0です。
翌9月11日、米Cybersecurity and Infrastructure Security Agency(CISA)はCVE-2026-85706をKnown Exploited Vulnerabilities(KEV)Catalogへ追加しました。KEV掲載は、CISAが実際の攻撃で悪用されている証拠に基づいて判断するものです。
また、セキュリティ企業watchTowrは9月11日、同社のグローバルハニーポット網「Attacker Eye」で、この脆弱性を狙った挙動上のプローブを観測したと公表しています。
GitLabの修正版公開からCISA KEV掲載まで1日しかなく、インターネットへ公開しているSelf-Managed GitLabでは、通常の月次パッチサイクルを待たずに更新と侵害有無の確認を進める必要があります。
CVE-2026-85706のサマリー
確認できている内容:
- GitLabは2026年9月10日、CVE-2026-85706を修正した19.3.2、19.2.6、19.1.8を公開しました。
- 対象はGitLab Community Edition(CE)とEnterprise Edition(EE)のSelf-Managed環境です。
- GitLabによるCVSS v3.1は10.0です。
- 脆弱性はRepository Commits APIに存在します。
- GitLabは、特定条件下で認証されていない利用者がGitLabサーバー上の任意ファイルを読み取れる可能性があると説明しています。
- 原因は、パス制限の不備と認証強制の欠落です。
- 影響バージョンは18.7以降19.1.8未満、19.2系19.2.6未満、19.3系19.3.2未満です。
- GitLab.comは修正版が適用済みです。
- GitLab Dedicatedは対応不要とGitLabが案内しています。
- CISAは9月11日、CVE-2026-85706をKEVへ追加しました。
- CISA KEVではKnown ransomware campaign useは「Unknown」です。
- CISA KEVのRelated CWEはCWE-35です。
- CISAは本脆弱性についてForensic triage requiredを「Yes」としています。
- 米連邦政府機関向けのKEV期限は2026年9月14日です。
- watchTowrは9月11日、ハニーポットで同脆弱性を狙ったプローブを観測しました。
- watchTowrの観測した「プローブ」と、CISAがKEV掲載の根拠とする「実際の悪用」は分けて扱う必要があります。
- 9月11日以降、公開PoCも複数確認されていますが、本記事では悪用可能なコードや具体的な攻撃手順は扱いません。
| 項目 | 内容 |
|---|---|
| CVE | CVE-2026-85706 |
| 製品 | GitLab CE / EE |
| 深刻度 | Critical |
| CVSS | 10.0(GitLab、CVSS v3.1) |
| 脆弱性 | Repository Commits APIのパストラバーサル |
| 攻撃条件 | 認証不要、特定条件下 |
| 主な影響 | GitLabサーバー上の任意ファイル読み取り |
| 影響バージョン | 18.7~19.1.7、19.2.0~19.2.5、19.3.0~19.3.1 |
| 修正版 | 19.1.8、19.2.6、19.3.2 |
| GitLab.com | 修正済み |
| GitLab Dedicated | GitLabは対応不要と案内 |
| CISA KEV | 2026年9月11日追加 |
| KEV期限 | 2026年9月14日 |
| Ransomware use | Unknown |
| Forensic triage | Yes |
| 公開PoC | あり |
| 悪用 | CISAがactive exploitationの証拠に基づきKEV掲載 |
GitLabは9月10日に緊急パッチを公開
GitLabは2026年9月10日、CEとEE向けに19.3.2、19.2.6、19.1.8を公開しました。
今回のパッチリリースでは複数のセキュリティ問題が修正されており、その中でCVE-2026-85706はCriticalに分類されています。
GitLabはSelf-Managed環境について、影響を受けるバージョンを利用している場合は、修正版へ速やかに更新するよう強く推奨しています。
影響範囲は次のとおりです。
| 系列 | 影響を受けるバージョン | 修正版 |
|---|---|---|
| 18.7~19.1 | 18.7以上、19.1.8未満 | 19.1.8 |
| 19.2 | 19.2.0~19.2.5 | 19.2.6 |
| 19.3 | 19.3.0~19.3.1 | 19.3.2 |
GitLab.comについては、すでに修正版が稼働しています。
GitLab Dedicatedについても、GitLabは利用者側で対応する必要はないとしています。
そのため、優先して確認するのはSelf-Managed GitLabです。
認証なしでサーバー上のファイルを読み取られる可能性
GitLab公式アドバイザリによると、CVE-2026-85706はRepository Commits APIに存在するパストラバーサルの脆弱性です。
特定条件下で、認証されていない攻撃者がGitLabサーバー上の任意ファイルを読み取れる可能性があります。
GitLabは原因として、
- improper path confinement
- missing authentication enforcement
を挙げています。
つまり、APIが処理するパスの制限と認証チェックが十分ではなく、本来アクセスできないサーバー上のファイルへ到達できる状態が生じていました。
GitLabはCVSS v3.1を10.0と評価しています。
ベクトルは次のとおりです。
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:N
ネットワーク越しに到達可能で、認証や利用者操作を必要としない点が、緊急度を高めています。
GitLabにはソースコード以外の機密情報も保存される
GitLabサーバーで任意ファイル読み取りが成立した場合、影響対象はリポジトリ内のソースコードだけとは限りません。
Self-Managed GitLabでは構成によって、
- GitLabの設定情報
- アプリケーションのシークレット
- CI/CD関連設定
- 接続情報
- バックアップ設定
- 内部サービスの設定
- 認証・連携に関する情報
などがサーバー側へ存在します。
実際にどのファイルへアクセスされたかは、各環境の構成と侵害状況によって異なります。
したがって、修正版を適用するだけではなく、攻撃者がパッチ適用前にファイルへアクセスしていなかったかを確認する必要があります。
公開翌日の9月11日にCISA KEVへ追加
CISAは2026年9月11日、CVE-2026-85706をKnown Exploited Vulnerabilities Catalogへ追加しました。
CISAはKEVへの追加について「active exploitationの証拠」に基づくとしています。
GitLabが修正版を公表したのは9月10日のため、公開からわずか1日でKEVへ掲載されたことになります。
CISA KEVでは次の情報が登録されています。
| 項目 | CISA KEV |
|---|---|
| Date Added | 2026-09-11 |
| Due Date | 2026-09-14 |
| Related CWE | CWE-35 |
| Known ransomware use | Unknown |
| Forensic triage required | Yes |
ここで「Known ransomware use: Unknown」は、ランサムウェア攻撃への利用が確認されたという意味ではありません。
CVE-2026-85706が実際の攻撃で悪用されていることと、ランサムウェアで使われているかどうかは分ける必要があります。
watchTowrは9月11日にハニーポットでプローブを観測
watchTowrはGitLabのアドバイザリ公開後、脆弱性を再現し、Self-Managed GitLab環境への影響を検証しました。
同社は9月11日、グローバルハニーポット網「Attacker Eye」で、CVE-2026-85706に関連する挙動上のプローブをすでに観測していると公表しました。
ただし、watchTowrが表現しているのは「behavioral probes」です。
これは攻撃者が脆弱性の有無を調べたり、悪用を試したりする通信を観測したことを示しますが、その通信だけで特定組織への侵害成功が確認されたことにはなりません。
一方、CISAはKEVへ追加しているため、「実際の攻撃で悪用されている」こと自体はCISAの一次情報で確認できます。
記事では、
- watchTowr:プローブを観測
- CISA:active exploitationの証拠に基づきKEV掲載
を分けて記載する方が正確です。
公開PoCも9月11日から確認
CVE-2026-85706については、9月11日以降、GitHub上で複数のProof of Concept(PoC)が公開されています。
GitLab公式アドバイザリやCISA KEVはPoC公開状況を直接説明していませんが、公開リポジトリ上では再現コードが確認できます。
PoC公開とKEV掲載がほぼ同時期に発生しているため、Self-Managed GitLabをインターネットへ公開している組織では、脆弱性スキャンや攻撃試行が急増することを前提に対応した方が安全です。
本記事では、任意ファイル読み取りに利用できるリクエスト形式、パラメータ、コードなど、悪用可能な具体的手順は記載しません。
CISA BOD 26-04ではフォレンジック確認も要求
CISAは2026年6月、米連邦文民行政機関(FCEB)向けにBinding Operational Directive 26-04「Prioritizing Security Updates Based on Risk」を発行しました。
BOD 26-04では、脆弱性対応の優先順位を、
- 資産が外部公開されているか
- CISA KEVに掲載されているか
- 攻撃を自動化できるか
- 悪用後に攻撃者がどこまでシステムを制御できるか
で判断します。
CVE-2026-85706のKEVエントリでは、Forensic triage requiredが「Yes」とされています。
つまり、対象となるFCEB機関では、パッチ適用だけでなく、修正前に侵害されていなかったかを確認するフォレンジックトリアージも必要です。
CISA KEVが示す期限は2026年9月14日です。
BOD 26-04の義務は米FCEB機関を対象とするもので、日本企業へ直接適用される規則ではありません。
ただし、パッチ適用前の侵害確認まで含める考え方は、インターネット公開GitLabを運用する民間企業でも参考になります。
修正だけでなくアクセスログを確認
watchTowrは、防御側の対応としてRepository Commits APIへの最近のアクセスログを確認し、不自然なリクエストや認証されていないアクセスがないか調査するよう推奨しています。
企業側では、少なくとも次を確認します。
- GitLabの現在のバージョン
- インターネットへ公開されているか
- 9月10日以前から影響バージョンを使っていたか
- Repository Commits APIへの不審なアクセス
- Web・プロキシ・WAFのアクセスログ
- GitLabホスト上の不自然なファイルアクセス
- 管理者アカウントの操作履歴
- CI/CDシークレットの変更・利用
- 不審なトークン発行
- 外部への異常通信
GitLabのログだけで判断せず、WAF、ロードバランサー、リバースプロキシ、EDR、クラウド監査ログなどと時系列を突き合わせます。
秘密情報が読まれた可能性があれば認証情報をローテーション
任意ファイル読み取りが成立していた可能性がある場合、パッチ適用後も、読み取られた可能性のある認証情報が有効なまま残っていればリスクが続きます。
調査結果に応じて、
- 管理者パスワード
- APIトークン
- Personal Access Token
- CI/CD変数
- デプロイキー
- SSHキー
- OAuthシークレット
- 外部サービス接続資格情報
などのローテーションを検討します。
すべてを無条件で変更するのではなく、GitLabホスト上にどのシークレットが保存されているかを把握し、アクセス痕跡と機密性を基に優先順位を付けます。
GitLab.com利用者とSelf-Managedを分けて確認
今回の脆弱性対応では、利用形態を最初に確認すると対応を整理しやすくなります。
GitLab.com
GitLabによると、すでに修正版が稼働しています。
GitLab Dedicated
GitLabは利用者側の対応は不要と案内しています。
Self-Managed GitLab
自社やクラウド環境へGitLab CE/EEを構築している場合は、バージョンを確認し、影響版なら19.1.8、19.2.6、19.3.2のいずれか適切な修正版へ更新します。
特にインターネット公開されているSelf-Managed環境は優先度を上げる必要があります。
9月10日のGitLabパッチには別のCritical脆弱性も含まれる
9月10日のパッチリリースでは、CVE-2026-85706以外にも複数の脆弱性が修正されました。
その中には、GitLab EEのGraphQL subscription serializerに関するCVE-2026-87719も含まれています。
CVE-2026-87719のCVSSは9.9で、特定条件下でDuo Chatへアクセスできる認証済みユーザーが、Advanced Searchの設定や機密資格情報へアクセスできる可能性があるとGitLabは説明しています。
そのため、CVE-2026-85706だけを個別に回避するのではなく、GitLabが示す修正版へ更新する方法が適切です。
情報システム部門が確認したい対応
CVE-2026-85706は、CVSS 10.0、認証不要、CISA KEV掲載という条件が重なっています。
Self-Managed GitLabを利用している組織では、次の順で確認できます。
- GitLab CE/EEのバージョンを確認する
- GitLab.com、Dedicated、Self-Managedのどれかを確認する
- Self-Managedで影響版なら修正版へ更新する
- インターネット公開状況を確認する
- 9月10日前後のアクセスログを保全する
- Repository Commits APIの不審なアクセスを調査する
- GitLabホストに保存されている秘密情報を棚卸しする
- 侵害の可能性があれば資格情報をローテーションする
- CI/CDから接続するクラウド・本番環境への横展開有無を確認する
- EDR、WAF、プロキシ、クラウドログを突き合わせる
GitLabはソースコード管理だけでなく、CI/CDやクラウドデプロイの中核になることがあります。
GitLabホストが侵害された場合は、GitLab単体の調査で終わらせず、その認証情報からアクセス可能な開発・本番環境まで影響範囲に含めます。
GitLabでは公開直後の悪用試行が続いている
GitLabでは2026年8月にも、重大な脆弱性CVE-2026-19478の公開直後から悪用試行が観測されています。
関連記事:GitLabの重大な脆弱性 CVE-2026-19478、公開直後からサイバー攻撃への悪用試行
また、2026年3月にはGitLab DuoのAIトークン漏えいにつながるCVE-2026-1724なども修正されています。
関連記事:GitLabにAIトークン漏えい等の重大な脆弱性(CVE-2026-1724)
GitLabのようにインターネット公開されやすく、ソースコードやCI/CD資格情報を保持する製品では、「パッチ公開から次回定例更新まで」の時間を前提にした対応では間に合わないケースがあります。
CISA KEV、ベンダーのCriticalアドバイザリ、インターネット公開状況を組み合わせて、定例外の緊急更新基準を決めておく必要があります。
出典
- GitLab Critical Patch Release: 19.3.2, 19.2.6, 19.1.8 – GitLab
- Known Exploited Vulnerabilities Catalog – CISA
- CISA Adds One Known Exploited Vulnerability to Catalog – CISA
- BOD 26-04: Prioritizing Security Updates Based on Risk – CISA
- Rapid Reaction: GitLab Path Traversal Vulnerability (CVE-2026-85706) – watchTowr
- CVE-2026-85706 – NVD
- GitLab Vulnerability Exploited One Day After Disclosure – SecurityWeek
関連記事
 不正アクセスで約4.5万人の個人情報が漏洩したヴィタメールの公式ECサイトが再開
 標的型攻撃メール訓練を「インシデント対応訓練」に変える 初報から封じ込めまで何分で動けるか
 TanStack Query向けnpmにサプライチェーン攻撃 10個の悪性バージョン公開、認証情報を窃取する自己増殖型ワーム
 Apple Private Cloud Computeの脆弱性 CVE-2026-20685の発見者へAppleから報奨金 15万ドル(約2,400万円)
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 Veeam Service Provider Consoleに重大な脆弱性、CVE-2026-58073など4件を修正
 Fortinet、FortiMonitor・FortiSandbox・FortiPAMの脆弱性を修正 認証回避など3件、CVSS最大9.6(FG-IR-26-170,FortiPAM FG-IR-26-168,CVE-2026-26084)
 QNAPのQVR Proに致命的な脆弱性(CVE-2026-22898)
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避

