2025年5月、ランサムウェア攻撃グループ「LockBit」が運用していた管理パネルの一つ「Liteパネル」のデータベースが流出しました。
三井物産セキュアディレクション株式会社(MBSD)のサイバーインテリジェンスグループ(CIG)は、このデータを詳細に分析し、2026年8月28日、全120ページのレポート「Behind LockBit Lite – Learning from Their Negotiations and Activities」を公開しました。
流出データには、被害組織との4,423件のチャットメッセージ、アフィリエイト情報、ランサムウェアのビルド設定、暗号資産アドレスなど、通常は外部から確認できないLockBit内部の運用情報が含まれていました。
レポートからは、身代金の初回要求額の中央値が約5万ドル、平均減額率が約37%だったこと、復号ツールが提供された19件のうち、チャット内容から復旧を確認できたのは4件、失敗が6件だったことなど、ランサムウェア交渉の実態が明らかになっています。
一方、数字だけでは見えてこないのが、攻撃者から期限を突き付けられる被害組織の意思決定や、アフィリエイトごとの技術力の差、RaaSの内部構造です。
セキュリティ対策Labでは、今回のレポートを分析・執筆したMBSD サイバーインテリジェンスグループの福田美香氏に、4,423件の交渉を読み解いたことで何が見えたのか、企業はランサムウェア被害にどう備えるべきなのかを聞きました。
インタビューに答えていただいた方のプロフィール
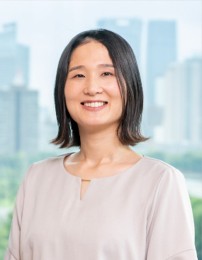
福田 美香(ふくだ みか)氏
セキュリティエバンジェリスト
官公庁および民間企業でデジタルフォレンジックの実務に従事した後、2022年に三井物産セキュアディレクション株式会社(MBSD)へ入社。
現在はサイバー脅威情報の収集・分析を担当し、特にランサムウェアを中心に、攻撃グループの動向や被害状況、攻撃手法などの調査・分析に取り組んでいます。調査で得られた知見をレポートや情報発信を通じて分かりやすく届けることにも注力しています。
「Behind LockBit Lite」で分かったこと
MBSDが分析したデータベースは、概ね2024年12月18日から2025年4月29日までの約4か月半の運用データです。
主要なデータは以下のとおりです。
| 項目 | 内容 |
| レポート公開日 | 2026年8月28日 |
| レポート | Behind LockBit Lite |
| ページ数 | 120ページ |
| 分析対象 | LockBit Liteパネル |
| チャットメッセージ | 4,423件 |
| usersテーブル | 75件 |
| 被害組織として精査した組織 | 127組織 |
| 初回身代金要求額の中央値 | 約50,000ドル |
| 平均減額率 | 約37% |
| 最大減額率 | 約84% |
| 支払い推定 | 7~17件 |
| 復号ツール提供 | 19件 |
| 復旧確認 | 4件 |
| 復号失敗 | 6件 |
| 結果不明 | 9件 |
| 支払い未確認組織 | 110件 |
| うちリークサイト掲載 | 24件(約22%) |
| 特定アフィリエイトの地域傾向 | 被害組織の約74%がアジア |
※MBSDレポートを要約
ただし、今回流出したのは主要アフィリエイトが使うメインパネルではなくLiteパネルです。MBSDも、今回のデータがLockBit全体の攻撃や被害組織像を代表するものではないとしています。
なぜLockBitの「内部」を分析したのか
ーー今回、流出したLockBit Liteのデータを詳細に分析し、レポートとしてまとめた背景を教えてください。
福田氏:私が所属するサイバーインテリジェンスグループ、通称CIGでは、マルウェア解析やランサムウェア攻撃グループの活動実態調査、脅威インテリジェンスの収集・分析を行っています。私はセキュリティエバンジェリストとして、実際に情報を分析し、発信する役割を担っています。
2025年5月、LockBitの管理パネルのうち「Liteパネル」と呼ばれるもののデータベースが流出しました。
主要なアフィリエイトが利用するメインパネルとは別のものですが、内部を知ることができる貴重なデータだと考え、レポートの発行に至りました。
データベースには、Liteパネル利用者であるアフィリエイトの認証情報、ランサムウェアの設定情報、そして最も重要なものとして、被害組織との実際の交渉チャットが含まれていました。
通常は明るみに出ないデータを分析することで、ランサムウェア攻撃やサイバー攻撃全般への対応策に役立てていただけるのではないかと考え、執筆を始めました。
名前を変えずに活動を続けてきた
ーーLockBitは2019年頃から長期間活動しています。今回のLiteパネルから見えた特徴は何でしょうか。
福田氏:今回分析したのはLiteパネルのデータだけなので、Liteパネルから見えることとLockBit全体の話は分けて考える必要があります。
LockBit自体は非常に長期間活動しているグループで、2019年頃から確認されています。一時期はランサムウェア攻撃グループの中でもリークサイトへの掲載数がトップクラスの状態を継続していました。
特徴的なのは、出現から一貫して「LockBit」という名前を維持し、2.0、3.0、4.0、5.0という形でブランドを残しながら活動してきた点です。
多くのグループでは、法執行機関からの追跡などを背景に、一度活動を停止して別の名前で再登場することがありますが、LockBitはそうしたリブランドをせず、名称自体を維持してきました。
「LockBit」というブランド自体がアフィリエイトを集める
ーーLockBitが5.0まで同じ名称で活動を続けている理由をどう見ていますか。
福田氏:Liteパネルのアフィリエイトにも、自分たちは長期にわたり精力的に活動してきたLockBitであり、技術力は確かで、復号は成功する、身代金が支払われれば情報を公開しない、と被害組織にアピールする人物がいました。
結果として、名称だけでもアフィリエイトを集めやすくなると思いますし、RaaSでは求心力が非常に重要です。
ーーRaaSでは、有力なアフィリエイトを集めることが重要なのでしょうか。
福田氏:重要です。RaaS各グループは、自分たちの技術力の高さをアピールしたり、身代金の分配をアフィリエイト側へ多く設定したりして、アフィリエイトの確保に力を入れています。
アフィリエイトが複数のグループを兼業することもあると思います。ただし、表立って「二つのグループに所属しています」と示すことはあまりありません。
Liteパネルでは75アカウントが登録されていましたが、チャット記録上で交渉に関与していたアフィリエイトは35名でした。名前だけ登録しておくケースもあるのだと思います。
身代金を払っても5万件以上のファイルを復号できなかった
ーーLiteパネルの運用では、どのような特徴がありましたか。
福田氏:Liteパネルでは、「boss」と呼ばれる人物への権限集中が特徴的でした。
復号ツールの作成・提供権限や、身代金の最終合意額の決定権がbossに集中しているように見えました。
bossと連絡がつくまでテスト復号すらできず、一極集中によって対応が遅れる状況も複数確認できました。
Liteパネルは、経験の浅いアフィリエイトでも安価に参加できることを打ち出していました。
実際、経験の浅いアフィリエイトは技術的な対応をboss側へ任せ、自分は攻撃の実行と被害組織との交渉に専念する運用ができていたとみられます。
ーー4,423件のチャットを分析した中で、企業が知っておくべき事例を挙げるとしたら、どれでしょうか。
福田氏:身代金を支払っても目的のファイルを復号できなかった事例があります。
交渉代理人が関与していた案件で、交渉代理人の存在は以前から指摘されていましたが、実際のやりとりとして確認できることはそれほど多くありません。
この事例では、当初の要求額の半額以下まで値下げして合意しました。しかし、復号ツールを受け取っても5万件以上のファイルを復号できず、支払い後も数週間にわたってトラブルが続きました。
アフィリエイトは、bossと連絡が取れず技術的に対応できない状態になっていました。
最終的には、暗号化されたデータが約500GBあった一方、攻撃者が窃取していたのは約102GBだけでした。被害組織はその102GBを受け取りましたが、必要なファイルは含まれていませんでした。
このケースからは、暗号化されたデータ量と窃取されたデータ量が必ずしも一致しないことも分かります。
身代金を支払ったにもかかわらず、必要なファイルを復号も回収もできず、根本的な解決には至らなかった事例です。
「支払い=復旧ではない」ことが明確に
ーー4,423件の交渉を読み解いた上で、身代金の支払いについてどう考えますか。
福田氏:原則としては、身代金を支払うべきではないという考えです。
一方で、病院や重要インフラが人命を最優先にして支払いを決める場合、その判断を一概に否定するのは難しいとも考えています。今回のLiteパネルには、そのような事例は見られませんでした。
人命に直結する分野以外でも、事業の継続そのものが危ぶまれる状況では、判断が難しくなる場面はあると思います。
重要なのは、身代金を支払ったからといって確実に復旧できるわけではないということです。実際、今回のチャット記録にも、身代金を支払ったにもかかわらず、復号ツールが正常に機能せず復旧できなかった事例が含まれていました。
「情報を公開させない」ことだけを目的に支払った組織
ーー暗号化されたデータを復号するためではなく、情報公開を防ぐために支払った事例もあったのでしょうか。
福田氏:ありました。
ある被害組織は、接触開始から6日目、1週間以内で支払いを完了させています。
最初に本当にデータを盗まれたのか、テスト復号ができるのかを確認した後、要求額どおりに支払いました。
さらにアフィリエイトが「復号ツールを準備している」と伝えると、被害組織は「復号ツールは不要だ」と答えました。
この組織は、自社で暗号化されたデータを復旧する手段があり、攻撃者にデータを公開させないことだけを目的にしていたと考えられます。
方針が明確で、支払うと決めたら支払い、攻撃者に約束させて交渉を終えていました。
「会社に知らせず自分で支払いたい」という担当者も
ーー身代金を支払うべきではないという考え方が広がる中、支払いを検討せざるを得なかった被害組織からは、どのような事情が見えましたか。
福田氏:被害組織からは、どうしても復旧したいという意思が伝わってきました。
「復旧できなければ上司に解雇される」「自分が責任を取らなければならない」といった話もあり、
なんとか復旧したい、データの公開も防ぎたい、この一件を終わらせたいという考えが見えていました。
さらに自分のポケットマネーから支払いたい、会社には伝えないでほしい、というやり取りもありました。
また、自分で出せる範囲まで値下げしようとしましたが、攻撃者に拒否され、交渉が決裂した事例もあります。
会社としては要求を拒否すると決めた一方、担当者個人としては、会社が傾くことも自分が責任を負うことも避けたいと考え、何とかならないかと交渉していた例もありました。
対応できる組織は「目的」が決まっていた
ーーインシデント対応の準備ができている組織と、そうでない組織に違いは感じましたか。
福田氏:先ほどの、すぐに支払いを決めながら復号ツールは受け取らなかった組織は、自社で暗号化データを復旧する手段を確保し、攻撃者に情報を公開させないことだけに目的を絞っていたと考えられます。
体制ができていて、目的をはっきりさせ、ゴールに向けて交渉していました。
一方、複数の組織は、自社の状況を説明しながら値下げを求めたり、交渉代理人を使ったりしていました。
さまざまな交渉が見られましたが、事前に方針を決めきれている組織はむしろ少なく、対応がぶれてしまうのは無理のないことだと感じました。平時の準備が効いてくるのは、まさにこういう場面だと思います。
平時に対応を決めておく
ーー平時に決めておくべきことは何でしょうか。
福田氏:特定の事例に限らず、すべてのケースを見て感じたのは、そもそも攻撃者と交渉するのか、どのような場合に身代金の支払いを検討するのかという対応方針を、攻撃を受けてから決め始めるのでは遅いということです。
交渉が始まると、攻撃者は割引期限や交渉期限を示し、「明日が期限だ」「いつ支払うのか」とカウントダウンを続け、圧力をかけてきます。
こうした状況に備え、誰が最終判断をするのか、いつまでに判断するのかまで、平時に決めておく必要があります。
交渉代理人とLockBitが口論も
福田氏:交渉代理人を利用した事例では、過去にLockBitと交渉した経験を持つ代理人が、攻撃者へ過去の対応について強く主張し、身代金の金額交渉ではなく、LockBitが誠実かどうかを巡る口論になっていたケースもありました。
被害組織からすると、本来の目的とは関係のないやり取りです。
交渉代理人を立てるかどうかはもちろんですが、利用するのであれば、どこまで強い姿勢に出てもらうのか、何を目的として交渉してもらうのかを事前に決める必要があります。
グループ名だけを追っても攻撃者像は見えない
ーー今回のデータを見ると、「LockBit」という一つのグループで括るより、アフィリエイトごとの差がかなり大きいように見えます。
福田氏:そうですね。
RaaSでは、アフィリエイトによって技術力や経験がかなり異なります。
Liteパネルでは経験の浅いアフィリエイトも参加しやすく、技術的な問題が起きるとbossへ頼るケースも見られました。
一方で、有力なアフィリエイトは複数のRaaSを移動している可能性があります。
そのため、防御側としても「LockBitだからこの攻撃手法」とグループ名だけで固定的に見るのではなく、実際に使われている侵入手法やTTP、インフラ、アフィリエイトの特徴などを見る必要があります。
Operation Cronos後、アフィリエイトは別のRaaSへ移動した可能性
ーーLockBitやRansomHubなど、RaaS間でアフィリエイトが移動する動きは観測されていますか。
福田氏:表立ってそのようなデータが出てくるわけではないので、確証があるわけではありません。
ただ、グループが停止すると、アフィリエイトが別のグループへ流入する動きはこれまでもありました。
LockBitは2024年のOperation Cronos後に求心力を失い、リークサイトへの掲載件数が大きく減りました。
その時期にRansomHubへ流入したアフィリエイトがいたと考えられます。当時の大勢力だったLockBitの件数が減り、RansomHubが大勢力へ伸びていく動きが観測できました。
その後、RansomHubのリークサイトが停止した後には、QilinやAkiraなどの活動件数が増えています。
個別のアフィリエイトがどこへ移動したかを示す確実なデータはありません。
ただ、全体の件数の推移や、異なるグループで似た攻撃手法が使われる状況から、アフィリエイトが移動しているのではないかと分析されることはあります。あくまで一般論としての見方です。
日本関連企業とみられるドメインも「複数件」
ーー今回のデータには、日本企業への攻撃とみられるケースはありましたか。
福田氏:日本関連企業とみられるドメインが複数件ありました。
ただし、日本国内の「.jp」ドメインは確認できませんでした。
日本企業の海外拠点とみられるドメインや、日本語で読める名称でありながら、実在する日本企業か確認できないドメインがありました。
交渉チャットには日本との関連を示す言葉がなく、日本人のアフィリエイトがいたかどうかは不明です。
専任CSIRTがない企業ほど「基本対策」を優先する
ーー専任CSIRTや大規模SOCを持たない企業では、何を優先して対策すべきでしょうか。
福田氏:レポート第10章(P102)にもあるとおり、基本的な対策の徹底に尽きると思います。
弱いパスワードや、適切に管理されていない脆弱性を使った侵入、侵入後の横展開に関する会話が確認されています。
まず、パスワードポリシーによって強固なパスワードを求めること、アクセス権を適切に設定して不要な管理者権限を与えないことなどから取り組んでいただきたいです。
また、組織内で使用する機器とソフトウェアを把握し、脆弱性を継続的に管理することも重要です。
自社の情報資産を把握しきれていないケースは珍しくないので、まず棚卸しから始めるだけでも、防げる初期侵入は多いと思います。
フィッシングやClickFixは「従業員が違和感を持てるか」が重要
福田氏:次に、従業員教育の徹底です。
フィッシングやClickFixなど、従業員を起点とする侵入は、組織体制やガバナンスだけでは防ぎきれません。
従業員一人ひとりが、不審なリンクをクリックしない、不審なファイルを実行しないといった基本行動を取れるようにする必要があります。
新しい攻撃手口や注意すべき点を伝え、一人ひとりが違和感を持って立ち止まれるきっかけを作る教育が重要だと思います。
例えば、Teamsなどを使った詐欺が流行していると知っていれば、突然ITサポートを名乗る連絡が来た際にも「最近そのような手口がある」と気付くことができます。
交渉チャットを日本語で読めるレポートに
ーー最後に、レポートやこの記事を読む方へメッセージをお願いします。
福田氏:LockBitのLiteパネルから流出したデータを分析した結果、レポートは120ページと長くなりました。
ただ、エグゼクティブサマリー、第I部、第II部に分けています。
忙しい方はエグゼクティブサマリー、全体像をつかみたい方は第I部、データを含めて詳しく読みたい方は第II部というように、目的に応じて読める構成です。
ぜひご一読いただき、実際のデータを見ていただきたいです。
実際の交渉がどのようなものかを感じていただけるよう、チャットは画像にして日本語訳も付けました。読み進めていただきやすいよう意識して作成しましたので、ぜひご覧いただければと思います。
謝辞
本記事の取材にあたり、三井物産セキュアディレクション株式会社(MBSD) サイバーインテリジェンスグループの福田美香氏には、「Behind LockBit Lite」の分析背景や4,423件の交渉チャットから見えたランサムウェア交渉の実態、RaaSの構造、企業が平時から備えるべき考え方について、貴重なお話を伺いました。
ご多忙の中、インタビューにご協力いただいた福田氏ならびにMBSD関係者の皆さまに、改めて御礼申し上げます。
出典
関連記事
 鹿児島県のいまきいれ総合病院、メールアカウントへの不正アクセスで迷惑メール送信の踏み台に
 歯科衛生士転職サイト メグリー、不正アクセスで個人情報漏洩の恐れ—顔写真・職歴・転職希望条件なども対象
 EDRとは?意味やウイルスソフトやUTMとの違いを解説
 EDRのおすすめ製品と選び方のポイント
 MDRとEDRの違いとそれぞれの特徴を解説 必要性や導入のアドバイスまで
 EDRとSOCの違いと関係性を徹底解説 自社に最適なセキュリティソリューションを
 EPPとEDRの違いとは 両者の比較と組み合わせの効果についても解説
 XDRはEDRの進化版? それぞれの基本的な知識から違いまで解説
 EDRとアンチウイルスの違いとは マルウェア対策に欠かせない二つのソリューション
