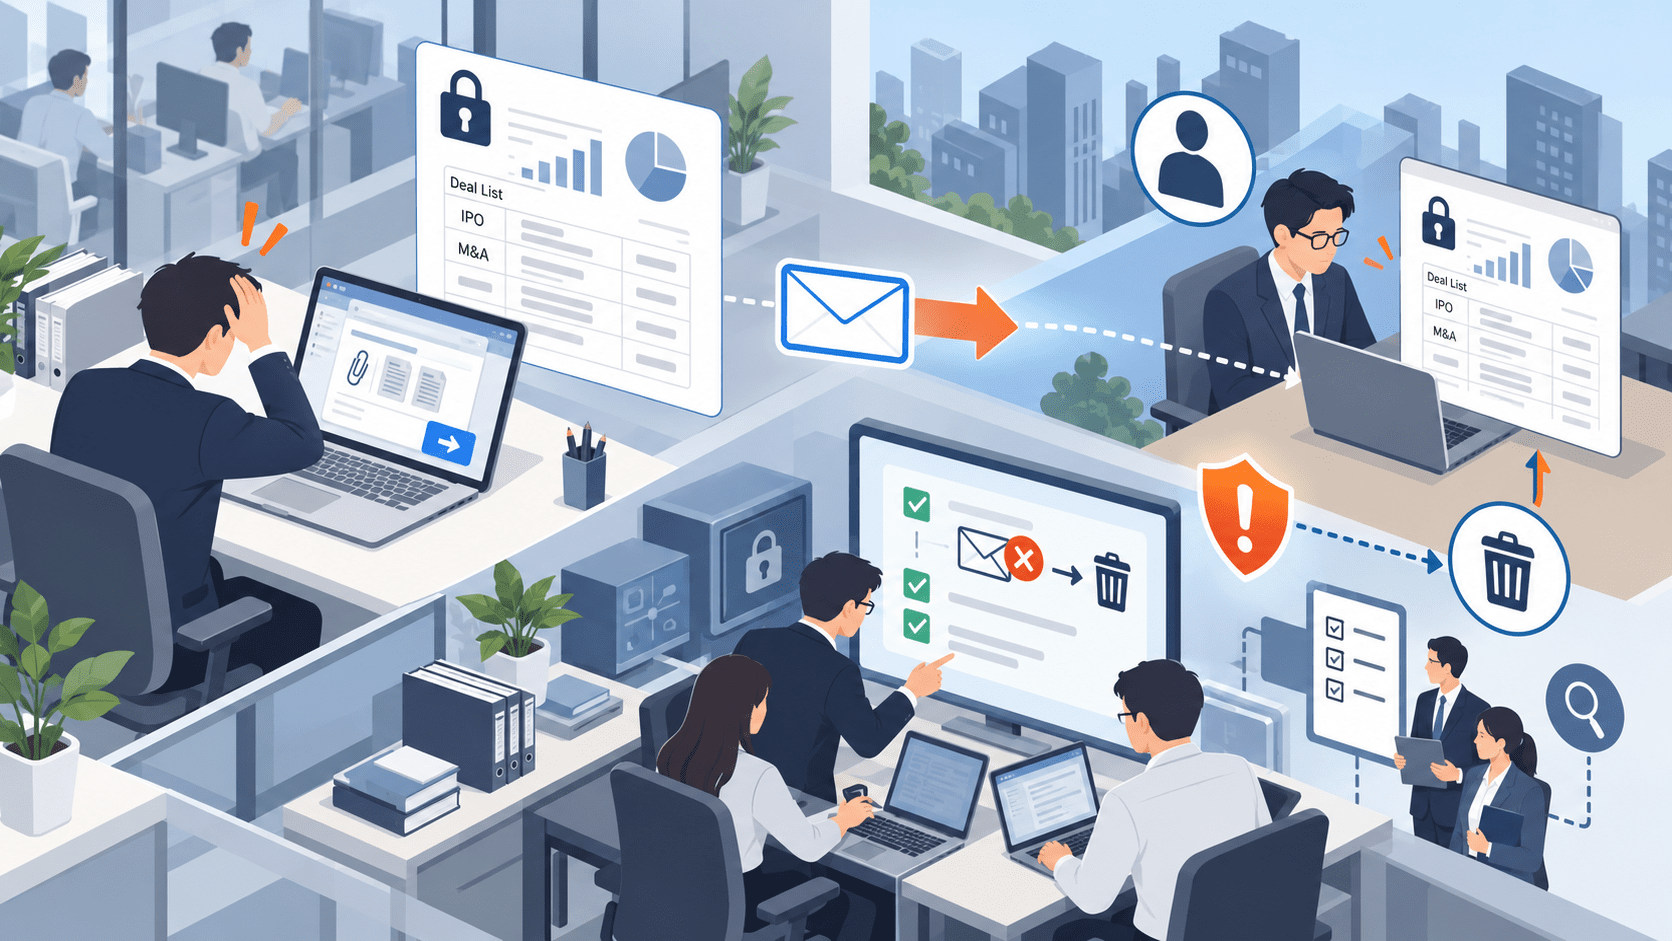
米金融大手モルガン・スタンレー(Morgan Stanley)で、アジアの投資銀行案件をまとめた内部資料が、顧客向けメールへ誤って添付され、社外へ共有される情報漏えいが発生しました。
Reutersが2026年9月24日に報じたもので、アジアのFinancial Sponsorsを担当する上級バンカーが、顧客向けの週次更新メールに案件パイプライン資料を誤添付しました。
流出したリストは9月21日付で、Greater China、韓国、東南アジア、インド、欧州・中東・アフリカ(EMEA)などのIPO、M&A、ブロックトレード約60件の進行中案件に加え、50件超の「pitching」、30件弱の「on hold」案件が記載されていました。
モルガン・スタンレーはReutersに対し、顧客の機密性を極めて重く受け止めており、意図しない情報共有への対応を速やかに実施し、関係者との連絡を継続していると説明しています。
同行の担当者はメールを取り消し、受信者へ謝罪するとともに、添付ファイルの削除と資料を拡散しないよう要請しました。
本件はサイバー攻撃や不正アクセスによる漏えいではなく、メール送信時の人的ミスによって内部資料が社外へ送信された事案です。
Morgan Stanleyメール誤送信のサマリー
確認できている内容:
- Reutersは2026年9月24日、モルガン・スタンレーのアジア投資銀行案件リストが顧客へ誤送信されたと報じました。
- 誤送信したのは、アジアのFinancial Sponsorsを担当する上級バンカーです。
- 顧客向けの週次更新メールに、Financial Sponsors Groupの案件パイプライン資料を誤って添付しました。
- 添付資料は2026年9月21日付でした。
- リストには約60件の進行中のIPO、M&A、ブロックトレード案件が記載されていました。
- 対象地域はGreater China、韓国、東南アジア、インド、EMEAです。
- 50件超が「pitching」、30件弱が「on hold」として掲載されていました。
- 「pitching」「on hold」に分類された案件はいずれもアジア企業に関する案件でした。
- 掲載企業の大半は、世界・地域の大手PEファンドやVCの投資先企業でした。
- Reutersによると、リストには各案件の詳細情報までは含まれておらず、多くはすでに報道されていた案件でした。
- 担当者はメールを取り消し、受信者へ添付資料の削除と拡散しないよう要請しました。
- モルガン・スタンレーは、意図しない情報共有への対応を速やかに行い、関係者との連絡を続けていると説明しています。
- 個人情報、認証情報、顧客口座情報が含まれていたとの報道はありません。
- サイバー攻撃、不正アクセス、マルウェア感染による事案ではありません。
- 本稿作成時点で、モルガン・スタンレーの公開Newsroomに本件の個別リリースは確認できませんでした。
| 項目 | 内容 |
|---|---|
| 報道日 | 2026年9月24日 |
| 組織 | モルガン・スタンレー |
| 事象 | 顧客向けメールへの内部資料の誤添付 |
| 流出した資料 | Financial Sponsors Groupの案件パイプライン |
| 資料日付 | 2026年9月21日 |
| 進行中案件 | 約60件 |
| Pitching | 50件超 |
| On hold | 30件弱 |
| 案件種別 | IPO、M&A、ブロックトレードなど |
| 主な地域 | Greater China、韓国、東南アジア、インド、EMEA |
| 個別案件の詳細 | Reutersによると資料には記載なし |
| 個人情報 | 報道では確認されていません |
| 原因 | メールへの添付ファイル誤添付 |
| 対応 | メール取り消し、謝罪、受信者へ削除・非拡散を要請 |
| サイバー攻撃 | 確認されていません |
顧客向け週次メールに案件パイプラインを誤添付
Reutersによると、モルガン・スタンレーのアジアFinancial Sponsorsを担当する上級バンカーは、顧客へ送信する週次更新メールに、Financial Sponsors Groupの案件パイプラインを誤って添付しました。
Financial Sponsorsは、主にPEファンド、VC、投資会社などを担当する投資銀行部門です。
この種の案件一覧には、顧客企業や投資先企業について、IPO、買収・売却、株式売出しなどを検討している案件が並ぶ場合があります。
Reutersは、Morgan Stanley内の具体的な送信先人数や、誤送信先となった顧客数については報じていません。
約60件の進行中案件、50件超のPitching、30件弱のOn hold
誤送信されたリストは9月21日付でした。
Reutersによると、資料には約60件の進行中案件があり、IPO、M&A、ブロックトレードなどが含まれていました。
地域は、
- Greater China
- 韓国
- 東南アジア
- インド
- EMEA
にまたがります。
さらに、50件を超える案件が「pitching」、30件弱が「on hold」として分類されていました。
「pitching」は一般に、投資銀行が案件獲得に向けて提案・営業活動を行っている段階を示します。「on hold」は案件が一時停止・保留されていることを示す分類です。
Reutersによると、これらの「pitching」「on hold」案件はいずれもアジア企業に関するものでした。
一覧に含まれた企業の大半は、世界的・地域的なPEファンドやVCの投資先企業だったとしています。
案件の詳細情報までは記載されず
今回の資料には、多数の案件名やステータスが記載されていましたが、Reutersによると、個々の取引の詳細までは含まれていませんでした。
また、資料に記載された案件の多くはすでに報道されていたと、メールを受け取った複数の関係者がReutersに説明しています。
このため、
「100件を超える未公表M&Aの詳細がすべて流出した」
「各案件の価格や条件が漏えいした」
と表現することはできません。
一方で、案件の存在や進捗状況そのものが非公開情報である場合、取引当事者や金融機関にとって機密性の高い情報になる可能性があります。
モルガン・スタンレーは「顧客の機密性を極めて重く受け止めている」と回答
モルガン・スタンレーの広報担当者はReutersへのメール回答で、同行は顧客の機密性を極めて重く受け止めていると説明しました。
また、今回の意図しない情報共有について速やかに対応し、関係者との連絡を続けているとしています。
誤送信を行ったバンカーはその後、メールを取り消して謝罪しました。
Reutersが確認したメールのスクリーンショットによると、受信者に対して、
- 添付資料のコピーを削除する
- 資料を他者へ転送・拡散しない
よう要請しています。
モルガン・スタンレーが何人の受信者へ削除依頼を行ったのか、全受信者から削除確認を取得できたのかは公表されていません。
モルガン・スタンレーの社内規程でもM&A案件は機密情報として例示
モルガン・スタンレーが公開している2026年版「Code of Conduct」では、機密情報として、顧客の身元、顧客の取引活動、証券保有状況に加え、買収、売却、公開買付けの計画などを例示しています。
同規程は、機密情報を外部へ開示した場合、法的、事業上、規制上の損害につながる可能性があるとしています。
また、機密情報については、
- 必要かつ認可された情報だけへアクセスする
- 法令・社内規程で認められ、知る必要がある場合だけ共有する
- 権限のない第三者に取得されないよう合理的な措置を取る
よう求めています。
同社のCode of Conductでは、宛先を誤った電子メールや紙文書も情報セキュリティインシデントの例として明記されています。
今回の事案は、まさにこの「misdirecting electronic communications」に該当するタイプのインシデントです。
MNPIに該当したかは確認されていない
投資銀行の案件情報では、Material Non-Public Information(MNPI、重要な未公開情報)に該当するかが大きな論点になります。
モルガン・スタンレーのCode of Conductは、合理的な投資家が投資判断で重要と考える可能性がある非公開情報をMNPIとして扱い、該当する場合はControl Groupへの報告やRestricted List等の管理を求めています。
ただし、今回誤送信された資料について、
- どの案件が未公表だったか
- どの情報が市場価格へ影響し得る内容だったか
- モルガン・スタンレーがMNPIとして扱っていたか
- 誤送信を受けた顧客が取引制限を受けたか
は、Reutersの記事では明らかになっていません。
したがって、「MNPIが漏えいした」「インサイダー情報が流出した」と断定することはできません。
個人情報漏えいではなく「案件機密情報」の漏えい
今回のReuters報道で確認されているのは、投資銀行案件のパイプライン情報です。
氏名、住所、電話番号、メールアドレス、金融口座情報などの個人情報が含まれていたとは報じられていません。
そのため、一般的な個人情報漏えいとは性質が異なります。
一方、企業の情報管理では、個人情報だけではなく、
- M&A案件
- IPO準備
- 資金調達
- 売却検討
- 顧客名
- 投資先
- 案件ステータス
- 未公表の事業計画
なども重要な機密情報です。
個人情報保護法の対象外だからといって、情報漏えいリスクが小さいわけではありません。
サイバー攻撃ではなく人的ミスによる情報漏えい
今回の事故で、外部からモルガン・スタンレーのシステムへ不正アクセスがあったとは報じられていません。
攻撃者がメールアカウントを乗っ取った事実も確認されていません。
確認されている原因は、バンカーが顧客向けメールへ内部資料を誤って添付したことです。
メール誤送信では、
- 宛先の間違い
- CC/BCCの設定ミス
- 添付ファイルの取り違え
- ファイル内に不要なシートや情報が残る
- オートコンプリートによる別人選択
など、複数の経路で情報が外部へ出る可能性があります。
セキュリティ対策Labでは、情報漏洩対策とは?企業が実施すべき原因別の予防策と発生時の対応で、メール誤送信を含む情報流出経路ごとの対策を整理しています。
削除依頼だけでは回収を保証できない
モルガン・スタンレーは、誤送信先へ添付ファイルの削除と非拡散を求めました。
これは誤送信発生後の基本的な初動対応ですが、一度社外へ送信したファイルは、
- ローカル端末への保存
- メールサーバー上のコピー
- バックアップ
- 転送
- 自動アーカイブ
- モバイル端末への同期
などが行われる可能性があります。
送信者側のメール取り消し操作だけで、すべてのコピーが削除されたことを保証することはできません。
このため機密度の高い資料では、「誤送信した後に削除を依頼する」だけでなく、送信前に外部送信を制御する仕組みが必要です。
金融機関・企業が確認したいメール誤送信対策
M&A、経営企画、法務、財務、IRなどでは、添付資料そのものが機密情報です。
今回のような事故を想定する場合、次の点を確認できます。
- 機密区分に応じて社外添付を制御しているか
- M&A・IPO・取締役会資料などをDLPの検査対象にしているか
- 社外宛メールでは一定時間送信を保留できるか
- 重要添付ファイルでは上長・第二者承認を要求できるか
- 添付ファイルをそのまま送らず、認証付き共有サービスを利用できるか
- 共有リンクを誤送信後に失効できるか
- 宛先と添付ファイルの機密度を組み合わせて警告できるか
- 社外受信者が多数の場合に追加確認を求めるか
- メール誤送信時の報告窓口と初動手順が決まっているか
- 削除依頼、法務連絡、取引制限、規制当局への報告要否を迅速に判断できるか
- 送信後に誰がファイルへアクセスしたか監査できる仕組みを利用しているか
特に、機密資料を「添付ファイル」として複製して外部へ送る方式では、送信後の制御が難しくなります。
アクセス権を後から無効化できるファイル共有やIRM、DLPを組み合わせることで、誤送信時の影響範囲を限定できます。
続報で確認したい点
モルガン・スタンレーはReutersに対し、関係者との連絡を継続していると説明しています。
今後追加情報が出る場合は、次の点が確認対象になります。
- 誤送信した日時
- 誤送信先となった顧客数
- 添付資料に掲載された正確な案件数
- 完全に未公表だった案件数
- 資料が第三者へ再転送・拡散されたか
- 受信者から削除確認を取得できたか
- 取引当事者への個別通知
- 規制当局への報告状況
- MNPIに該当する情報が含まれていたか
- 社内の情報管理・メール送信手順の見直し
- 誤送信防止の技術的対策
現時点で確認できるのは、モルガン・スタンレーの内部案件リストが顧客向けメールへ誤添付され、同行が削除と非拡散を求めたことです。
サイバー攻撃や個人情報漏えいとしてではなく、重要な業務機密を扱うメール運用で発生した人的ミスによる情報漏えいとして捉える必要があります。
出典
- Morgan Stanley Asia deals leaked in missent email attachment – Reuters
- Code of Conduct 2026 – Morgan Stanley
関連記事
 ロシア軍の攻撃でウクライナ キーウのデータセンター・通信設備が損傷 約10万世帯でインターネット障害
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性

