金融サービス「Revolut」の顧客データを巡り、2026年9月に異なる2件の情報漏えい問題が明らかになっています。1件目は、Revolutが正規の政府機関ドメインから送信された不正な情報開示要求を受け、権限のない第三者へ顧客情報を開示した事案です。Revolutは、同社システムへの侵入ではなく、政府機関を装った外部のなりすましによるものと説明しています。
この件を巡り、「ImNotAVillain」を名乗る人物またはグループが、Revolut顧客に関する「8万5,000超のファイル、150GB」を保有しているとする犯行声明を公開していることを、セキュリティ対策Labが2026年9月27日に確認しました。犯行声明はKYC書類、住所、電話番号、銀行口座情報、暗号資産・法定通貨の取引情報などを保有していると主張していますが、ファイル数やデータ容量、データ全体の真正性は第三者による確認が取れていません。
2件目は、Revolutが米国株取引で利用している米証券会社DriveWealthへの不正アクセスです。DriveWealthは9月4日から5日にかけて同社ネットワークへの不正アクセスを受け、一部の個人情報が外部へ持ち出されたと公式に公表しています。
RevolutはGoosed.ieに対し、この2件について「異なるシステム、異なる原因、異なるデータに関する別々の事案」と説明しています。
Revolut顧客データを巡る2件の事案のサマリー
確認できている内容:
- Revolutは2026年9月、正規の政府機関ドメインから送信された不正な情報開示要求により、権限のない第三者へ一部顧客の情報を開示したことを認めています。
- Revolutは、この1件目について自社システムや顧客資金は影響を受けていないと説明しています。
- 被害対象者には、生年月日、住所、メールアドレス、電話番号、パスポートや運転免許証などの本人確認書類が含まれていたと報じられています。
- Revolutは影響を受けた顧客を「限定的な数」と説明していますが、公式には総数を公表していません。
- Reutersは関係者情報として、1件目の影響対象が約680人とみられると報じています。
- セキュリティ対策Labが確認したImNotAVillainの犯行声明では、「680人の高資産ユーザー」「8万5,000超のファイル」「150GB」などを保有すると主張しています。
- 同犯行声明はKYC書類、住所、電話番号、メールアドレス、銀行口座識別情報、暗号資産・法定通貨の取引情報などを挙げています。
- 8万5,000超のファイル、150GBという規模について、Revolutや第三者による確認は取れていません。
- 9月にはこれとは別に、Revolutの米国株取引で利用されていたDriveWealthへの不正アクセスも発生しました。
- DriveWealthは9月4日から5日に不正アクセスを受け、一部の個人情報が外部へ持ち出されたことを公式に確認しています。
- DriveWealth事案では、氏名、メールアドレス、電話番号、住所、勤務先情報、国籍、年齢、性別、DriveWealth口座番号の一部などが対象となる可能性があります。
- DriveWealthとRevolutは、パスワード、Revolutのパスコード、カード情報、銀行口座情報、本人確認書類などはDriveWealth事案では影響を受けていないと説明しています。
- Revolutは、ImNotAVillainが関係するとされる1件目とDriveWealth事案は別件と説明しています。
| 項目 |
政府機関なりすましを使った情報取得 |
DriveWealthへの不正アクセス |
| 公表時期 |
2026年9月 |
2026年9月 |
| 対象 |
一部のRevolut顧客 |
DriveWealthに過去または現在の口座情報がある顧客 |
| 発生原因 |
正規の政府機関ドメインを利用した不正な情報開示要求 |
DriveWealthへのソーシャルエンジニアリングを起点とする不正アクセス |
| Revolutシステムへの侵入 |
Revolutは否定 |
Revolutは否定 |
| 確認された情報 |
身元・連絡先情報、本人確認書類など |
氏名、連絡先、勤務先、国籍、年齢、性別、口座番号の一部など |
| 本人確認書類 |
影響対象に含まれると通知 |
Revolutは対象外と説明 |
| パスワード・パスコード |
影響したとの確認なし |
対象外 |
| 攻撃者 |
ImNotAVillainが関与を主張 |
公表されていない |
| データ流出 |
Revolutが第三者への開示を確認 |
DriveWealthがデータの外部持ち出しを確認 |
| 両事案の関係 |
Revolutは別件と説明 |
Revolutは別件と説明 |
ImNotAVillainが「8万5,000超のファイル、150GB」を保有と主張
セキュリティ対策Labは2026年9月27日、ImNotAVillainを名乗る人物またはグループが公開しているリークサイト上の犯行声明を確認しました。
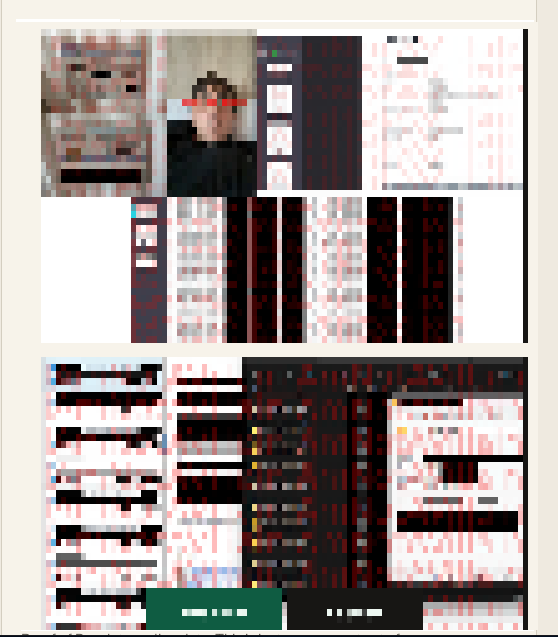
犯行声明では、Revolutに関連するデータとして、
- 8万5,000超のファイル
- 約150GB
- 680人の「high-value networth users」
- KYC書類
- KYC確認用のセルフィー
- 氏名
- メールアドレス
- 電話番号
- 住所
- 口座識別情報
- 銀行口座識別情報
- 暗号資産の入出金情報
- 法定通貨の送受金・取引情報
を保有していると主張しています。
リークサイトには、Revolutの画面や本人確認書類とみられる画像、ファイル一覧、取引情報とみられる画面のスクリーンショットも掲載されていました。
ただし、これらの画像だけでデータ全体の真正性や件数、容量を確認することはできません。
「8万5,000超」は顧客数ではなく、犯行声明が主張するファイル数です。「8万5,000人の顧客情報が流出した」と読み替えることはできません。
また、150GBというデータ量についても、Revolutや捜査機関、第三者のフォレンジック調査によって確認された数値ではありません。
犯行声明は個人に対しても「データ除外」を持ちかける
ImNotAVillainのリークサイトでは、保有しているとするデータを販売するとしたうえで、対象者が金銭を支払えば販売対象から自分の情報を除外できると主張しています。
これは、企業への要求だけでなく、情報が含まれているとする個人に対しても金銭を要求する構図です。
同サイトは連絡手段も掲載していますが、本記事では犯罪者との接触や支払いにつながる情報は掲載しません。
また、犯行声明では別の人物を「なりすまし」「詐欺師」と非難し、同じ事案について複数者が犯行を主張している状況も示されています。
攻撃者同士の主張は独立した証拠にはならないため、誰がどの範囲のデータを保有しているかについても確定していません。
Revolutは「政府機関を装った不正な情報開示要求」と説明
RevolutはTechCrunchに対し、「正規の政府機関ドメインのメールを利用し、不正な情報開示要求を送信する高度な外部なりすまし詐欺」を確認したと説明しています。
Revolutから影響を受けた顧客に送られた通知を確認したTechCrunchによると、第三者へ開示された情報には、
- 生年月日
- 郵便住所
- メールアドレス
- 電話番号
- パスポートや運転免許証などの本人確認書類
が含まれていました。
顧客によっては、本人確認用セルフィー、口座明細、取引履歴も含まれた可能性があるとされています。
Revolutは、問題のメールアドレスを遮断し、該当する政府機関、法執行機関、規制当局へ連絡したと説明しています。
また、Revolutのシステムと顧客資金は影響を受けていないとしています。
この説明から、1件目はRevolutのデータベースへ直接侵入して大量データを取得した事案ではなく、攻撃者が政府機関の正規通信経路を悪用し、情報開示手続きそのものを欺いた事案とみられます。
約680人という数字は報道ベース Revolutは総数を公表せず
Revolutは影響を受けた人数について「限定的な数」と説明していますが、公式には総数を公表していません。
Reutersは9月16日、関係者情報として約680人が影響を受けたと報じました。
Financial Timesも、高額の暗号資産を保有する顧客など約680人が対象になったと報じています。
セキュリティ対策Labが確認したImNotAVillainの犯行声明も「680 high-value networth users」と記載しています。
ただし、「680人全員が高資産顧客である」「680人全員について犯行声明に記載されたすべてのデータ項目が含まれている」とまでは確認できません。
犯行声明に記載された対象属性と、報道で確認されている被害者数は分けて扱う必要があります。
Revolutは犯行グループから直接の要求を受けていないと説明
Financial Timesは9月、ImNotAVillainがRevolutに対して300万ドル相当の金銭を要求し、応じない場合は顧客データを販売すると脅していると報じました。
一方、RevolutはReutersに対し、犯行を主張する人物やグループから直接の接触や要求は受けていないと説明しています。
このため、「Revolutが300万ドルの身代金要求を直接受領した」とすることはできません。
確認できているのは、犯行を主張する側が公開サイトなどで金銭要求を行っていることです。
別件でDriveWealthからRevolut顧客情報が流出
Revolut顧客を巡っては、9月に別の情報漏えいも発生しています。
Goosed.ieは9月24日、アイルランドのRevolut顧客が、米証券会社DriveWealthへの不正アクセスの影響を受けたと報じました。
DriveWealthはRevolutなどのサービスを通じた米国株取引で、取引執行や清算を担っている証券会社です。
DriveWealthの公式Cyber Responseによると、同社は2026年9月4日から5日にかけてネットワークへの不正アクセスを確認しました。
DriveWealthは調査の結果、一部の個人情報がネットワークから外部へ持ち出されたことを確認しています。
一方、
- 不正な株式取引
- 資金移動
- 出金
- ACATによる口座移管
- 残高や保有ポジションの改変
は確認していません。
同社の本番証券取引システムや顧客向けプラットフォームも影響を受けていないとしています。
DriveWealthでは氏名、住所、勤務先情報などが対象
Goosed.ieがDriveWealthからの通知などを基に報じた内容では、影響を受けた過去の個人情報には次の項目が含まれる可能性があります。
- 氏名
- メールアドレス
- 電話番号
- 郵便住所
- 勤務先情報
- 国籍
- 年齢
- 性別
- DriveWealth口座番号の一部
DriveWealthは、パスワードやクレジットカード、銀行口座番号などの金融決済情報は侵害されていないとしています。
Revolutも公式ヘルプページで、DriveWealth事案について、
- Revolutのパスワード・パスコード
- カード情報
- 社会保障番号(SSN)
- 納税者番号(TIN)
- 生年月日
- パスポート・運転免許証などの本人確認書類
は影響を受けていないと説明しています。
1件目の政府機関なりすまし事案ではパスポートなどの本人確認書類が含まれていますが、DriveWealth事案では含まれていません。
2件の事案を混同すると、漏えいした情報の種類を誤って伝えることになります。
DriveWealthは過去のRevolut投資顧客情報を保持していた
Revolutの公式ヘルプによると、過去に米国株取引を利用した一部の顧客は、RevolutだけでなくDriveWealthとも直接契約していました。
その際、取引サービスに必要な個人情報がDriveWealthと共有されていました。
英国、欧州経済領域、オーストラリアでは現在この仕組みは変更されていますが、DriveWealthは米国の金融規制上の保存義務に基づき、過去の口座記録を保持しています。
そのため、現在はDriveWealthへ新たな個人情報を共有していないRevolut顧客でも、過去の米国株取引に関連する情報がDriveWealth側に残っていた場合、今回の侵害対象となる可能性があります。
Revolutは、影響を受けた顧客にはDriveWealthとRevolutの双方から通知しており、通知を受け取っていない顧客は影響対象ではないと説明しています。
2件は「Revolutへの連続攻撃」ではない
2件ともRevolut顧客の情報が関係するため、同じ攻撃キャンペーンのように見える可能性があります。
しかし、Goosed.ieによると、Revolutは両事案について、異なるシステム、異なる原因、異なるデータが関係する別々の事案だと説明しています。
1件目は、Revolutに対する不正な情報開示要求により顧客データが第三者へ渡った事案です。
2件目は、Revolutと取引関係のあるDriveWealthのネットワーク自体が不正アクセスを受け、同社が保持していた過去の顧客情報が外部へ持ち出された事案です。
現時点でImNotAVillainがDriveWealthへの不正アクセスにも関与したことを示す確認済み情報はありません。
情報システム・セキュリティ部門への示唆
今回の2件は、顧客データが自社データベースへの直接侵入以外の経路から流出するリスクを示しています。
1件目では、政府機関からの正規な情報開示要求に見える通信が悪用されました。法務・コンプライアンス部門を含め、警察、税務当局、裁判所などからの情報照会を受けた場合に、メールの送信元ドメインだけで真正性を判断しない手続きが確認点になります。
照会元機関の公式連絡先を別経路で確認する、事件番号や担当部署を照合する、大量・高機微なデータ開示では複数人による承認を必須にするなど、開示手続き自体の本人確認が必要です。
DriveWealth事案では、現在利用していない委託先・パートナー企業に過去の顧客データが残っていた点が確認できます。
企業側では、委託終了後やサービス構成変更後も第三者が保持し続けるデータについて、
- 何のデータが残るのか
- 法令上の保存期間は何年か
- 保存期間終了後の削除方法
- セキュリティ事故時の通知条件
- 当該データへのアクセス権限
- 委託先がさらに利用する外部事業者
を確認する必要があります。
Revolut顧客に対するフィッシングやなりすましについては、氏名、住所、電話番号、取引サービスの利用歴など、攻撃者が本物の情報を組み合わせる可能性があります。影響通知を受けた利用者は、連絡内容に正しい個人情報が含まれていても、Revolutアプリ内の公式サポート経路から確認することが推奨されます。
出典
一次情報:
報道:
 Google、Chromeのリリースサイクルが2週間へ短縮
 WordPress テーマ Jobmonsterに深刻な脆弱性(CVE-2025-5397)
 テイン、ランサムウェアによるシステム障害から概ね復旧-ランサムウェアグループ Warlockが犯行声明
 Anthropic、Claude Codeを悪用した大規模サイバースパイ活動を阻止-中国系 サイバー攻撃 グループか
 ランサムウェア グループ Qilinが食品スーパー「スーパーバリュー」へ不正アクセスによるサイバー攻撃を主張
 キヤノン、ハッカー グループ Clop(Cl0p)が米国子会社へサイバー攻撃を行ったと発表-Oracle EBSの脆弱性を悪用か
 台湾、中国からのサイバー攻撃が1日平均263万回、年間約9億6,000万回で過去最大規模だった事を発表
 ランサムウェア交渉担当がランサムウェア グループ側へ情報提供か
 第一工業、ランサムウェアの侵入経路はVPN装置の可能性、現時点で情報漏えいは確認されず

