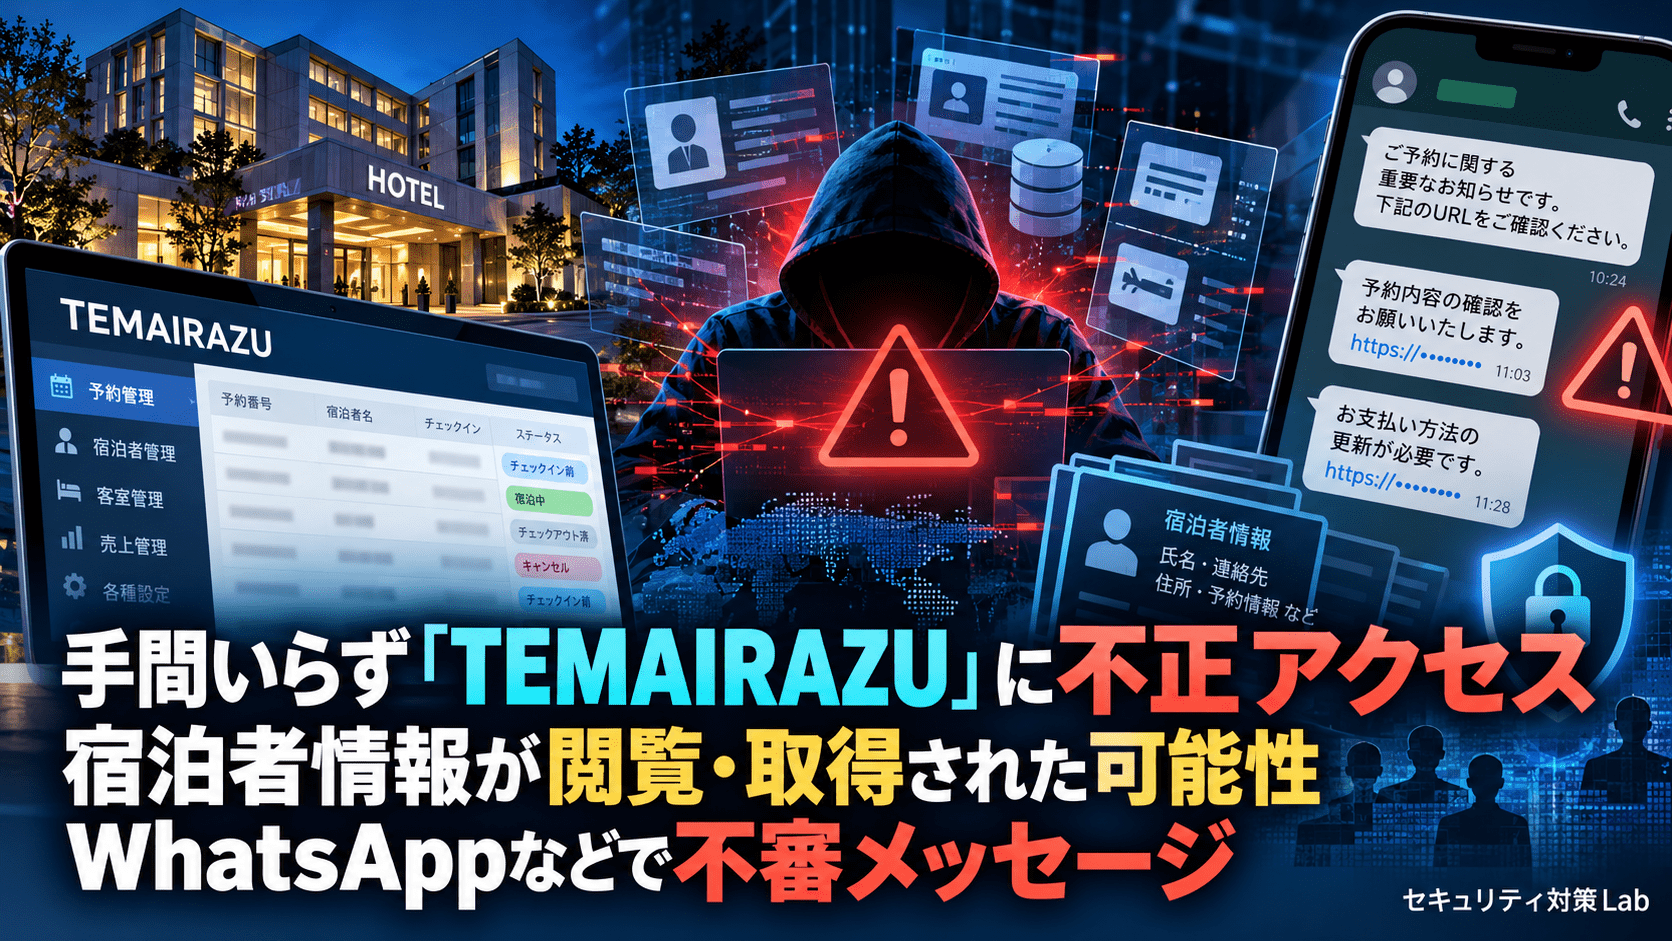
手間いらず株式会社は2026年9月28日、宿泊予約サイト管理システム「TEMAIRAZUシリーズ」について、同社システムへの不正アクセスを確認したと公表しました。
9月21日深夜ごろから、TEMAIRAZUを利用する複数の宿泊施設から、予約者へWhatsApp、WeChat、電子メール、SMSなどを通じて不審なメッセージが届いているとの連絡が寄せられていました。
確認されたメッセージには、宿泊予約に関する情報を把握しているとみられる内容が含まれ、予約の確認・確定、クレジットカード情報の再入力、緊急の支払いなどを求めて不審なWebサイトへ誘導するものがあります。
調査の過程で手間いらずは自社システムへの不正アクセスを確認しました。同社は、不審メッセージが今回の不正アクセスに起因する可能性があるとしていますが、両者の関係は調査中です。
また、不正アクセスによって宿泊者情報の一部が第三者に閲覧または取得された可能性を否定できないとしており、影響範囲を確認しています。現時点で「宿泊者情報の漏えいが確認された」とまでは公表していません。
TEMAIRAZU不正アクセスのサマリー
確認できている内容:
- 手間いらずは2026年9月28日、TEMAIRAZUに関連するシステムへの不正アクセスを公表しました。
- 9月21日深夜ごろから、複数の宿泊施設が予約者への不審メッセージを確認しています。
- 不審メッセージはWhatsApp、WeChat、電子メール、SMSなどで送られています。
- メッセージには、実際の宿泊予約情報を把握しているとみられる内容が含まれています。
- 予約確認・確定、クレジットカード情報の再入力、緊急支払いなどを求め、不審なWebサイトへ誘導するものがあります。
- 調査の過程で、手間いらずは自社システムへの不正アクセスを確認しました。
- 不正アクセスの原因は特定済みで、必要な対策を完了しています。
- アクセス制御と監視体制を含むセキュリティ強化を実施しました。
- 一時停止していた機能は再開し、TEMAIRAZUは通常どおり稼働しています。
- 手間いらずはクレジットカード情報を取り扱っておらず、データも保有していないと説明しています。
- 個人情報保護委員会への報告を含む対応を進めています。
- 警察へ通報・相談し、外部の情報セキュリティ専門機関にも調査協力を依頼しています。
現時点で未確定・未公表の内容:
- 不審メッセージと今回の不正アクセスの因果関係
- 宿泊者情報が実際に第三者へ取得されたか
- 影響を受けた宿泊者数
- 影響を受けた宿泊施設数
- 対象となったOTA・予約経路
- 閲覧・取得された可能性がある宿泊者情報の具体的な項目
- 不正アクセスの具体的な手法
- 悪用された脆弱性や認証情報
- 攻撃者・攻撃グループ
- 不審メッセージから実際にクレジットカード情報を入力した被害者数
- 金銭被害の有無・件数
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月28日 |
| 対象組織 | 手間いらず株式会社 |
| 対象サービス | TEMAIRAZUシリーズ |
| 不審メッセージ確認 | 2026年9月21日深夜ごろから |
| 不正アクセス | 確認済み |
| 不審メッセージとの関係 | 不正アクセスに起因する可能性、調査中 |
| 宿泊者情報 | 一部が第三者に閲覧・取得された可能性を否定できず |
| クレジットカード情報 | 手間いらずは取り扱わず、保有していない |
| 不審メッセージ | WhatsApp、WeChat、メール、SMSなど |
| 主な誘導内容 | 予約確認、カード再入力、緊急支払い |
| 原因 | 特定済み。ただし詳細は非公表 |
| 対応 | 経路遮断、原因対策、アクセス制御・監視強化 |
| サービス | 一時停止機能を再開、現在は正常稼働 |
| 関係機関 | 個人情報保護委員会、警察、外部専門機関 |
9月21日深夜から、複数の宿泊施設で不審メッセージを確認
手間いらずによると、2026年9月21日深夜ごろから、TEMAIRAZUを利用する複数の宿泊施設から、予約者に不審なメッセージが届いているとの連絡が寄せられました。
確認されている通信手段は、WhatsApp、WeChat、電子メール、SMSです。
不審メッセージには、宿泊予約に関する情報を把握しているとみられる内容が含まれていました。
具体的には、予約の確認・確定、クレジットカード情報の再入力、緊急の支払いなどを求め、不審なWebサイトへ誘導するものがあります。
ただし、予約番号、宿泊日、宿泊施設名、氏名など、具体的にどの予約情報がメッセージへ使われていたかは、9月28日のリリースでは公表されていません。
調査中にTEMAIRAZU側への不正アクセスを確認
手間いらずは、不審メッセージの調査を進める過程で、自社システムへの不正アクセスがあったことを確認しました。
不正アクセスの確認後、アクセス遮断を含む被害拡大防止措置、原因調査、原因への対策、アクセス制御の強化、監視体制の強化を実施しています。
同社は不正アクセスの原因をすでに特定し、その原因を解消するための対策を完了したと説明しています。
一方、セキュリティ上の理由から、不正アクセスの具体的な手法と実施した対策の詳細は公表していません。
そのため、脆弱性悪用、認証情報窃取、管理アカウント侵害、API悪用など、具体的な侵入経路を推測することはできません。
不審メッセージとの因果関係は「可能性」、まだ確定していない
今回の公表で注意したいのは、不正アクセスと不審メッセージの関係です。
手間いらずは「今回確認された不審なメッセージについては、本件不正アクセスに起因する可能性がある」としています。
つまり、
- TEMAIRAZUへの不正アクセス:確認済み
- 宿泊者への不審メッセージ:確認済み
- 両者が直接つながっているか:調査中
という状態です。
不審メッセージに予約情報を把握しているとみられる内容が含まれていることから関係が疑われていますが、現時点では手間いらずが因果関係を確定したわけではありません。
宿泊者情報は「閲覧・取得された可能性を否定できない」
手間いらずは今回の不正アクセスによって、「宿泊者情報の一部が第三者に閲覧または取得された可能性を否定できない」と公表しています。
現段階では「宿泊者情報が漏えいしたことを確認した」という表現ではありません。
また、対象人数、対象施設数、氏名、電話番号、メールアドレス、予約番号、宿泊日、宿泊料金など、どの情報が閲覧・取得された可能性があるのかも公表されていません。
今後の調査で、対象となった宿泊者と情報項目が特定されるかが確認ポイントになります。
TEMAIRAZUは複数OTAの予約情報を一元管理するサイトコントローラー
TEMAIRAZUは、ホテルや旅館などが複数の宿泊予約サイトを一元管理する「サイトコントローラー」です。
手間いらずの公式サイトによると、宿泊施設はTEMAIRAZU上で客室在庫、宿泊プラン、料金、予約情報などをまとめて管理できます。
同社は、TEMAIRAZUを「宿泊施設と各販売先及び、その先にいるお客様との架け橋になる販売管理の基幹」と説明しています。
接続先には国内OTAだけでなく、Booking.com、Agoda、Expedia、Ctrip、Airbnb、hotelbedsなど海外の宿泊予約サービスも含まれます。
ただし、今回の不正アクセスでこれらのサービスすべてが影響を受けたという意味ではありません。
影響を受けた宿泊施設や予約経路、OTAの範囲は公表されていません。
サイトコントローラー侵害では複数予約経路の情報が集約点になる
ホテルの予約システムは、宿泊施設の公式サイトだけで完結しているとは限りません。
宿泊施設は複数のOTAで客室を販売し、サイトコントローラーを通じて在庫や予約情報をまとめて管理する場合があります。
この構成では、サイトコントローラーが多数の予約チャネルをつなぐ集約点になります。
そのため、仮に予約情報が第三者に取得された場合、単一の宿泊施設や単一のOTAだけを見るのではなく、「どの経路から入った予約情報が、どのシステムまで共有されていたか」を確認する必要があります。
今回、手間いらずはOTA各社とシステム接続先のパートナー企業にも、管理画面などの確認を求めています。
手間いらずはクレジットカード情報を保有していない
不審メッセージでは、クレジットカード情報の再入力を求めるものが確認されています。
一方、手間いらずは今回のリリースで「当社ではクレジットカード情報を取り扱っておらず、データを保有しておりません」と明記しています。
したがって、今回のTEMAIRAZUへの不正アクセスによって、手間いらずが保有するクレジットカード番号が漏えいしたという事実はありません。
攻撃者がカード情報を得ようとする場合は、予約者を外部のフィッシングサイトへ誘導し、利用者自身に入力させる手口になります。
この点は、「予約情報の漏えい可能性」と「カード情報の窃取を狙うフィッシング」を分けて理解する必要があります。
一時停止していた機能は再開、現在は通常稼働
手間いらずは、安全確保と調査のため一部機能を一時停止していました。
原因への対策と必要なセキュリティ措置を行ったうえで、停止していた機能を再開しています。
9月28日時点でTEMAIRAZUは正常に稼働し、通常どおり利用できる状態です。
同社は現在もシステム監視を継続しています。
宿泊施設にはTEMAIRAZUのパスワード変更を要請
手間いらずはTEMAIRAZUを利用する宿泊施設へ、念のためログインパスワードを変更するよう求めています。
あわせて管理画面で、身に覚えのないログインや意図しない登録内容の変更がないか確認するよう案内しています。
今回の侵入原因が宿泊施設のパスワード漏えいだったとは公表されていません。
パスワード変更の要請は、追加の安全確保を目的とした対応として示されています。
OTA・接続先には権限設定や送金先口座の確認も要請
OTA各社やシステム接続先のパートナー企業に対しては、次の確認を求めています。
- 身に覚えのないログイン
- アカウントまたは権限設定の意図しない変更
- 送金先口座など登録情報の意図しない変更
- 不審なメッセージ
- 不審な操作履歴
送金先口座の確認まで求めている点から、予約情報への不正アクセスだけでなく、接続先アカウントや業務設定に意図しない変更がないかを広く確認していることが分かります。
ただし、実際に送金先口座が変更された事例を手間いらずが確認したとは公表されていません。
宿泊予約を悪用したフィッシングは2026年に国内でも相次ぐ
宿泊予約情報を把握しているように見せ、WhatsAppなどからカード情報を要求するフィッシングは、2026年に国内ホテルでも相次いで確認されています。
セキュリティ対策Labでは5月、東武ホテル、ホテルグレイスリー、ホテル京阪浅草などで、Booking.com経由の予約者へ不審メッセージが送られた事例を整理しています。
東武ホテル・ホテルグレイスリー・ホテル京阪浅草がBooking.com経由のフィッシング詐欺メッセージを相次ぎ公表では、WhatsAppなどから予約確認を装い、クレジットカード情報を入力させる手口をまとめています。
また、Booking.comで不正アクセスによる個人情報漏洩|フィッシングに注意では、Booking.comが2026年4月に公表した別の不正アクセス事案を取り上げています。
ただし、これら過去のBooking.com関連事案と、今回のTEMAIRAZUへの不正アクセスが同一の攻撃者、同一の侵入経路、同一キャンペーンであることを示す情報はありません。
手口が似ていることだけを理由に関連付けることはできません。
予約者は「実際の予約情報を知っている」ことを信用材料にしない
今回の不審メッセージでは、宿泊予約に関する情報を把握しているとみられる内容が確認されています。
そのため、「自分の予約内容を知っているからホテルからの連絡だ」と判断すると、フィッシングを見抜けない可能性があります。
手間いらずは予約者へ、次の対応を案内しています。
- メッセージ内のURLやリンクを開かない
- クレジットカード情報や個人情報を入力しない
- メッセージへ返信しない
- 指示に従って支払いや送金を行わない
- 予約内容は宿泊施設または宿泊予約サイトの公式窓口から確認する
不審なWebサイトへカード情報を入力してしまった場合は、速やかにクレジットカード会社へ相談するよう求めています。
宿泊施設は利用者への注意喚起とログ確認を
宿泊施設側では、予約者から不審メッセージに関する問い合わせを受けた場合、リンクを開かず、個人情報やカード情報を入力しないよう案内する必要があります。
さらに、自社側で次の項目を確認できます。
- TEMAIRAZUのログインパスワードを変更したか
- 身に覚えのないログインがないか
- ユーザーや権限が追加・変更されていないか
- OTA側の管理アカウントに不審なログインがないか
- 振込・送金先情報が変更されていないか
- 宿泊者とのメッセージ履歴に不審な送信がないか
- 予約情報が通常とは異なる方法で大量参照されていないか
- 従業員が不審な認証要求やフィッシングを受けていないか
複数OTAを利用している施設では、TEMAIRAZUだけでなく、連携する各予約サイトやPMSなども含めて確認します。
情報システム・ホテル運営部門への示唆
今回の事案では、宿泊予約を集約するサイトコントローラーへの不正アクセスが確認されました。
予約業務では、OTA、サイトコントローラー、PMS、決済、メッセージングなど複数のシステムが連携します。
そのため、一つのシステムで異常を検知した場合に、どこまで確認を広げるかを事前に決めておく必要があります。
宿泊施設やホテルグループでは、次の点を確認できます。
- サイトコントローラーに登録する管理者を必要最小限にしているか
- 管理アカウントごとの操作ログを確認できるか
- 退職・異動した従業員のアカウントを速やかに削除しているか
- OTA、PMS、サイトコントローラーでパスワードを使い回していないか
- MFAを利用できるサービスでは有効化しているか
- 接続先APIや連携アカウントの権限を必要最小限にしているか
- 送金先や権限変更を高リスク操作として監視しているか
- 予約者へのメッセージ送信履歴を確認できるか
- WhatsApp、WeChat、SMSを含めた不審連絡の問い合わせ窓口を決めているか
- 外部サービスでインシデントが発生した際、予約者へどの経路で注意喚起するか決めているか
予約情報には、宿泊者名、宿泊日、宿泊施設など、フィッシングの信頼性を高める情報が含まれる場合があります。
クレジットカード番号自体を保持していなくても、予約情報を利用して偽の決済画面へ誘導すればカード情報を窃取できます。
そのためホテル業界では、「カード情報を保存していないからカード被害につながらない」という前提ではなく、予約データがフィッシングの材料になることまで含めて対策する必要があります。
出典
- 不審なメッセージおよび当社システムへの不正アクセスに関するお詫びとお知らせ – 手間いらず株式会社
- サイトコントローラー「TEMAIRAZU」とは – 手間いらず株式会社
- サイトコントローラーとは?メリットや機能を紹介 – 手間いらず株式会社
- パートナー一覧 – 手間いらず株式会社
関連記事
 タイムズカーへの不正アクセスで約660万件の個人情報漏えいの恐れ-運転免許証画像も対象、退会者・入会未完了者を含む
 スペイン・ポルトガルの電力が復旧
 トラストバンクの自治体向け電子申請システム LoGoフォームに不正アクセス-個人情報漏洩の可能性
 九州電力送配電、個人情報 入り外部記憶媒体紛失 の最終報告-対象は最大1,354万件に拡大
 米軍ミサイル在庫、イラン紛争で大幅消耗 -日本向けトマホーク延期をめぐる報道と防衛省見解の食い違い
 中央アジア政府機関狙う「SilkParasite」、7種のRATをサイバー攻撃に使用 Bitdefenderは中国系ハッカー グループとの関連を中程度の確度で評価
 「ファンくる」に不正ログイン、一部会員の個人情報漏えいを確認 リスト型攻撃とみられシステムを一時停止
 ハンズ ホールディングス、6月のランサムウェアによるサイバー攻撃により従業員等の個人情報漏えいの恐れ、マイナンバーは「閲覧のおそれ」
 FortiOSの修正済み 脆弱性 CVE-2025-25249がサイバー攻撃に悪用、PivotC2を展開 CISA KEVに追加

