【PR】本記事は AironWorks株式会社 の提供でお届けします。
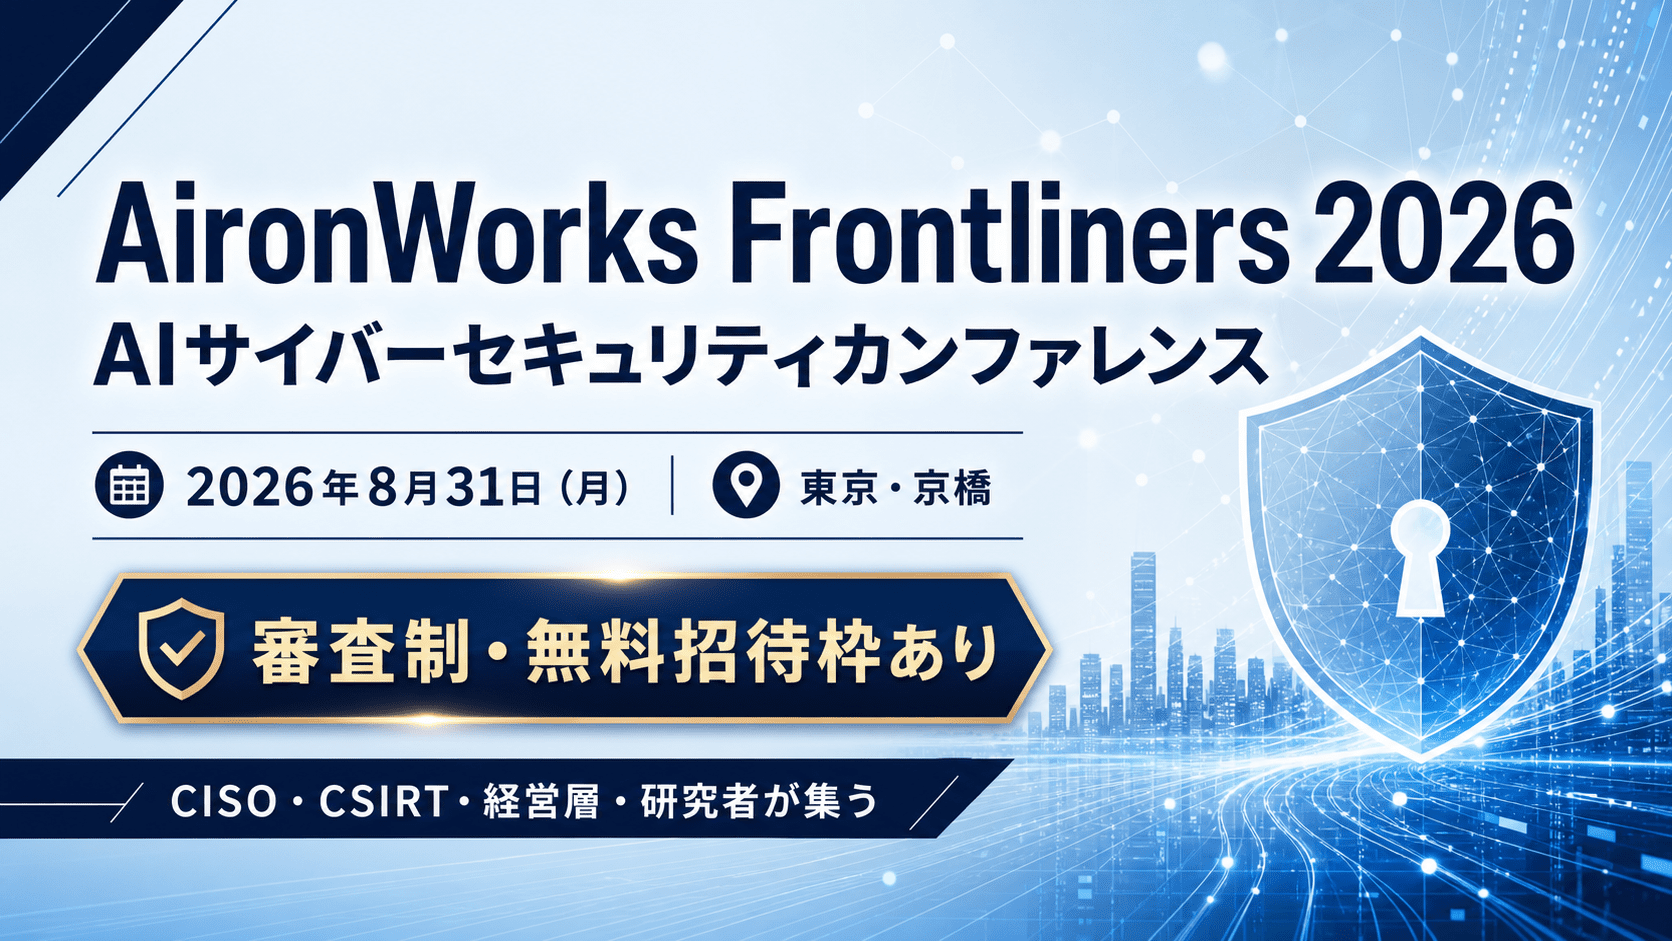
2026年8月31日、東京・京橋のTODA HALL & CONFERENCE TOKYOで、AIサイバーセキュリティカンファレンス「AironWorks Frontliners 2026」が開催されます。
Frontliners 2026は、大型展示会のように多数の製品やサービスを短時間で比較するイベントではなく、CISOやセキュリティ責任者、CSIRT、経営層、研究者など、組織のセキュリティに責任を持つ参加者同士が、一日を通して知見を交換することを重視したクローズドカンファレンスです。
テーマは、AIエージェントを悪用した攻撃、世界水準のサイバー防衛、国家レベルの実戦知見、CISO・経営層の意思決定など。イスラエル国防軍の前CISOをはじめ、日本の政策、AI戦略、金融、製造、IT、CSIRTなど異なる立場のセキュリティリーダーが登壇します。
講演を聞くだけではなく、少人数のUnit、ラウンドテーブル、ランチでの対話、ネットワーキングまで含めて設計されている点が特徴です。
ざっくり――Frontliners 2026 の概要
- 日時:2026年8月31日(月) 開場 10:30 / 開演 11:00 / Night Retreat 19:00〜
- 会場:TODA HALL & CONFERENCE TOKYO(東京・京橋)
- 形式:完全招待制のクローズドカンファレンス(オフライン開催)
- 主催:AironWorks株式会社(イスラエル国防軍 Unit 8200 出身のエンジニアが開発するサイバーセキュリティソリューションを提供)
- KEYNOTE登壇者:イスラエル国防軍 前CISO/元総務副大臣/ソフトバンク CISO室/東洋紡 CDO兼CISO の4名
- ルール:録音・撮影・配信はなし。Chatham House Rule を適用し、参加者は審査で構成します
- 参加費:通常は1名 30万円(税込)。ただし審査制の無料招待枠へ申し込みが可能
欲しいのは「他社はどう判断したのか」という話
セキュリティカンファレンスでは、最新の攻撃手法や製品情報、インシデント事例を知ることができます。
一方、実際にセキュリティを担当していると、公開資料だけでは分からないことも少なくありません。
例えば、インシデントが発生した際に、
- どの時点でシステムを止めると判断したのか
- 経営層へ何を、どの順番で報告したのか
- どこまで調査してから外部公表したのか
- セキュリティ投資の優先順位をどう決めているのか
- AI利用をどこまで許可し、どこから制限しているのか
といった「判断の中身」は、企業の公式リリースやインシデント報告書だけでは見えにくい部分です。
Frontliners 2026は、一方向の講演だけではなく、参加者同士が議論する時間をイベント設計の中心に置いています。
公式サイトでは、「国内外のCISO・研究者・実務家が現場の知見を持ち寄る」「業界の垣根を越えた信頼ネットワークをつくる」「一日の対話を明日の実務に持ち帰る」という3つの方向性を掲げています。
4〜6名の「Unit」で一日を過ごす
Frontliners 2026で特徴的なのが「Unit」という仕組みです。
参加者は4〜6名程度の少人数グループに分かれ、セッション、ランチ、ラウンドテーブルなどをUnit単位で行動します。
公式サイトによると、申込時の情報をもとに、業界、企業規模、経験などの多様性を考慮してAIでUnitを編成します。
通常のカンファレンスでは、講演を聞いた後に名刺交換をして終わることもあります。
Frontliners 2026では、同じメンバーと一日を通して対話するため、最初の自己紹介だけでは出てこない課題や、各社の具体的な考え方まで話が深まりやすい構成になっています。
特に、社内に同じ立場のセキュリティ責任者が少ないCISOや情報システム部門の責任者にとっては、他社の意思決定や考え方を直接聞ける機会になります。
ラウンドテーブルやランチも「対話の時間」として設計
午後にはラウンドテーブルやワークショップが予定されています。
登壇者や専門家の話を聞くだけではなく、参加者自身もテーブルを囲み、テーマについて議論します。
ランチも単なる休憩時間ではなく、テーマに沿った対話を行う90分の「Lunch & Dialogue」として設計されています。
さらに19時からは、希望者向けにNight Retreatを開催。美食体験、シミュレーションゴルフ、麻雀大会など複数の選択肢が用意されており、日中のカンファレンスとは異なる環境で参加者同士の交流を深める構成です。
「講演を見る」「展示を見る」という一般的なイベントよりも、一日を通して同じ課題を持つ参加者同士の関係をつくることに重きを置いている点がFrontliners 2026の特徴です。
イスラエル国防軍 前CISOから国内企業CISOまで登壇
KEYNOTEには、国家防衛・政策・AI戦略・事業会社のCISOという、まったく異なる立場から4名が登壇します。
Noam Shaar(ノアム・シャール)氏 ―― イスラエル国防軍 前CISO
イスラエル国防軍(IDF)の前CISO。サイバーセキュリティ部門の最高責任者として国家レベルの作戦・防衛体制を統括し、世界最高峰のサイバー諜報部隊 Unit 8200 出身の精鋭たちとともに、AI時代の脅威と最前線で向き合ってきた人物です。
国家の防衛インフラを守るCISOという立場から、AI時代の脅威にどう向き合ってきたのか。最前線に立った当事者だからこそ語れる、国家規模の判断基準と思想を聞けます。
藤末健三 氏 ―― MIT・CAMS Associate Director / 元総務副大臣
経済産業省を経て、参議院議員・総務副大臣を歴任。サイバーセキュリティ基本法の成立を推進するなど、日本のサイバー防衛の法的な土台づくりに関わってきました。制度はどう作られ、これからどこへ向かうのか――ルールを作る側の視点から語ります。
竹石渡 氏 ―― ソフトバンク株式会社 AI Security Strategy(CISO室)/ Security Evangelist
ソフトバンクに新卒入社後、技術統括 CISO室・法人事業統括・SB C&S の3部門を兼務。CISO室では、同社の「10億AIエージェント構想」をセキュリティ面から支える Security for AI 戦略の立案・推進を担っています。
AIを事業の中核に置く企業は、何をリスクと定義し、どう統制しようとしているのか。「10億AIエージェント構想」を掲げる企業のCISO室が描く戦略の中身に踏み込みます。
矢吹哲朗 氏 ―― 東洋紡株式会社 執行役員 / CDO 兼 CISO
大手化学メーカーで医療材料のR&Dを経験したのち、全社業務革新部門へ。経理・人事ワークフローの導入から、グローバルネットワークや情報セキュリティ基盤の刷新まで、全社ITインフラを長年けん引してきました。2022年に東洋紡へ参画し、2023年からは執行役員CDOとして全社DXロードマップの設計や情報子会社の本社統合を推進。2025年からは部門を TX(TOYOBO Transformation)・業務革新総括部へ再編し、2026年からは守りの領域であるCISOも兼任しています。
「攻めと守りを同時に引き受けると、いったい何が起きるのか」。この問いに、経営の立場から答えます。
なぜ、踏み込んだ話ができるのか
「顔ぶれは豪華でも、結局は用意された発言しか出てこないのでは?」――そうならないために、Frontliners 2026 では次のルールを設けています。
録音・撮影・配信は、いっさい行いません
発言が記録に残り、あとから検証される可能性があると、話せる内容はどうしても限られます。このルールは単なる気づかいではなく、踏み込んだ発言を成り立たせるための仕掛けです。
Chatham House Rule を適用します
話の中身は持ち帰れますが、「誰が」「どこの所属か」を特定・公開することはできません。発言者を切り離すことで、「何が語られたか」の質を守るための仕組みです。
参加は審査制です
誰でも入れる場では、発言のリスクが全参加者に及んでしまいます。同じ責任を負う人だけが集まる部屋なら、議論の水位はぐっと変わります。だからこそ、参加希望者の役職・経歴・向き合っている課題を事前に確認したうえでご招待します。
製品ブースや展示会形式のセッションは設けません
主催の AironWorks も、あくまで「場をつくる役」に徹します。「製品を売りたい人」と「学びに来た人」が入り混じる場では、本音の議論はなかなか成り立たないからです。
こうした設計は、立派な「思想」として受け取るより、「だから当日は踏み込んだ話が聞けるんだ」という実利として捉えてもらえると、参加する価値がぐっと分かりやすくなるはずです。
セキュリティ対策Labも、登壇・出展します
私たちセキュリティ対策Labも、今回の Frontliners 2026 にゴールドプランの枠で参加し、セッション登壇と展示ブースを行います。
当日のセッションでは、実際のダークウェブ上の漏洩情報を開示しながら、国内で起きたランサムウェア攻撃をはじめとする最新のサイバーインシデントの動向をお話しします。
参加方法 ―― 規模も知名度も問いません
Frontliners 2026 は完全招待制のクローズドカンファレンスです。通常の参加費は1名 30万円(税込)ですが、審査制の無料招待枠を用意しています。
審査で見るのは「役職・経歴・向き合っている課題の解像度」だけ。所属企業の規模や知名度は関係ありません。
大企業のCISOだけが対象、ということもありません。セキュリティ専任の部門がなくIT担当が兼務でカバーしている組織、中堅・中小の事業者、専門家として組織を支える立場の方――どんな立場でも、「自社のセキュリティに責任を持って向き合っている」という想いさえあれば、それが参加の基本条件です。
応募フォームの入力は2〜3分ほどで完了します。いただいた内容をもとに、運営事務局から参加の可否をご連絡します。
※ プログラム・登壇者は変更になる場合があります。
※ 審査制のため、お申し込みが参加を確約するものではありません。
※ 競合他社からのお申し込みは、お断りする場合があります
関連記事
 AppleCare+「領収書および更新の通知」を装うフィッシングメールに注意 SPF・DKIM・DMARCがPASSでもApple公式とは限らず
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 Google広告経由でClaude Codeの偽インストールページを配布-新たなマルバタイジング攻撃
 Kaizen Tech Agentが元従業員による不正な情報持ち出しで個人情報漏洩の恐れ
 pixivFANBOX、事務局を装うなりすましコメントで偽サイト誘導 フィッシング詐欺に注意喚起
 パロアルトネットワークス、PAN-OSのAdvanced DNS SecurityにDoS脆弱性(CVE-2026-0229)
