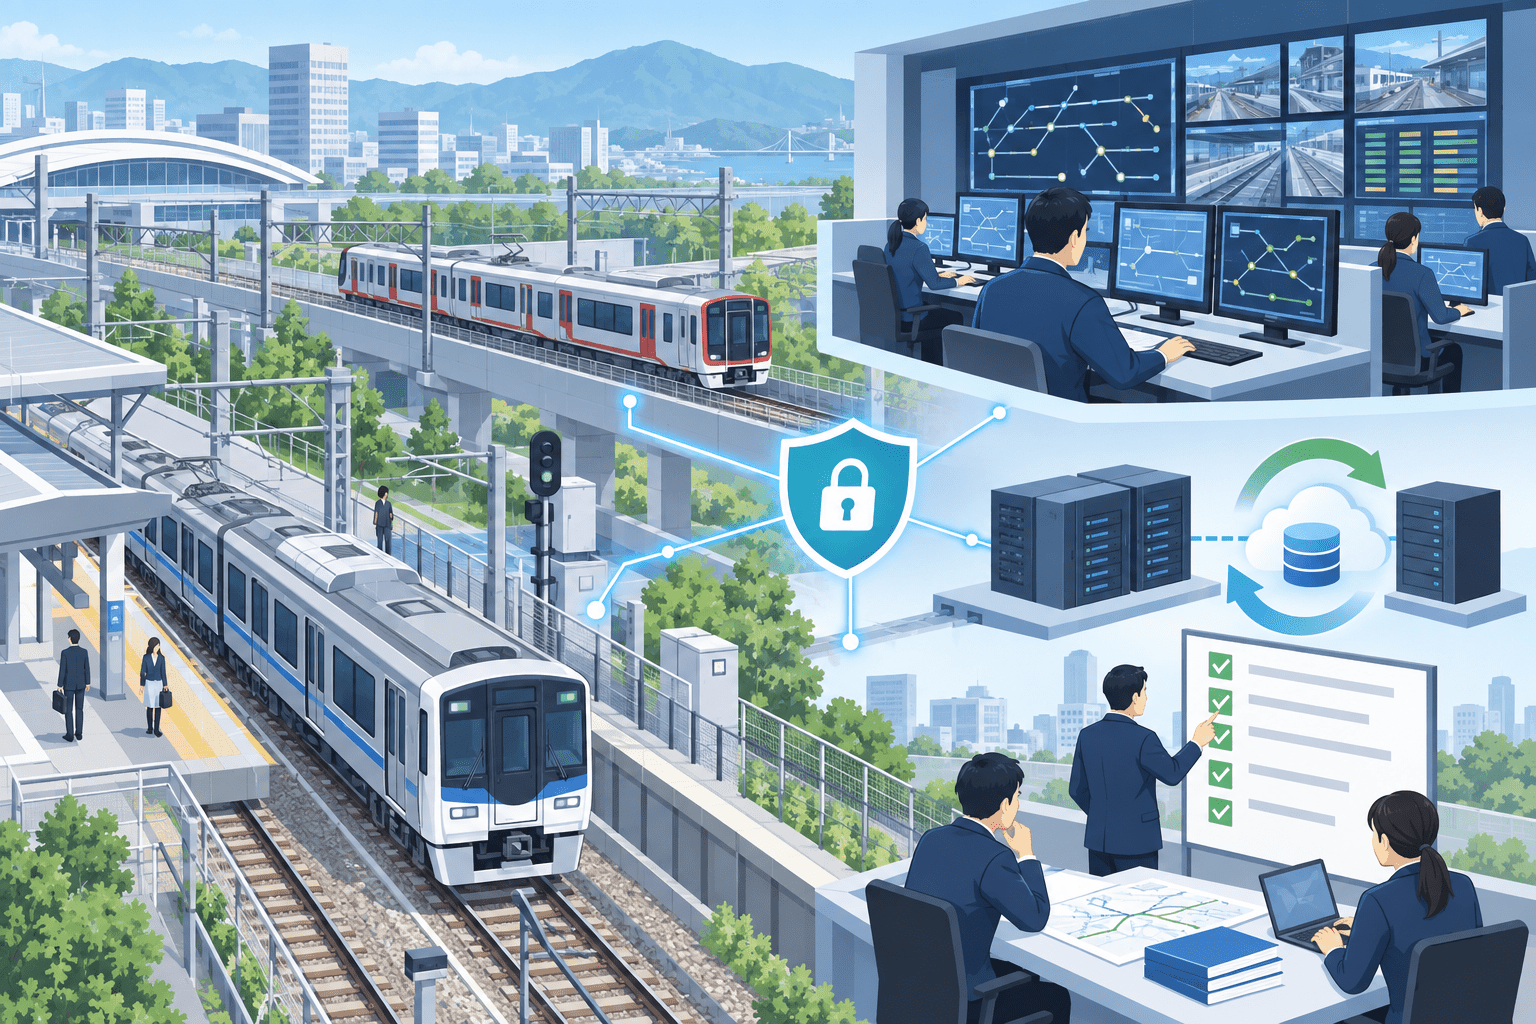
JR九州と西日本鉄道(西鉄)が、2026年度内にサイバー攻撃を想定した事業継続計画(BCP)を策定する方針であることが分かりました。日本経済新聞が2026年9月11日に報じたもので、両社はグループ全体で訓練を繰り返し、BCPの実効性を高めるとしています。
鉄道は、列車運行管理、電力管理、座席予約、券売機・改札、旅客案内など複数のシステムに依存する重要インフラです。国土交通省が2026年4月に改定した「鉄道分野における情報セキュリティ確保に係る安全ガイドライン 第6版」も、サイバー攻撃による重要インフラサービス障害を想定し、IT-BCPまたはBCPに基づく初動・復旧、経営層へのエスカレーション、定期的な演習・訓練を求めています。
JR九州はすでに、2025年度にグループ会社ネットワークへの不正アクセスを経験しており、2026年の統合報告書で「重要システムに対するサイバーBCPの策定」を今後の取り組みとして明記しています。西鉄も、ランサムウェア攻撃による基幹システム停止や事業中断を経営リスクとして開示しています。
JR九州・西鉄のサイバーBCP策定のサマリー
確認できている内容:
- 日本経済新聞によると、JR九州と西鉄は2026年度内にサイバー攻撃を想定したBCPを策定する方針です。
- 両社はグループ全体で訓練を繰り返し、計画の実効性を高めると報じられています。
- JR九州は2026年統合報告書で、重要システムを対象にサイバーBCPを策定する方針を公式に開示しています。
- JR九州では2025年度、グループ会社ネットワークへの不正アクセスが発生しました。不正な挙動を早期検知し、システムの隔離・遮断、バックアップを利用した復旧を実施し、グループ会社全体の事業継続への影響は限定的だったとしています。
- JR九州は同事案を受け、認証情報の管理、重要システムの防御、運用ルール、教育を強化しました。
- 西鉄は2026年3月期の有価証券報告書などで、ランサムウェアによる基幹システム停止、データ消失、機密情報・個人情報漏えい、事業中断・停止をリスクとして挙げています。
- 西鉄は「西鉄グループICTマネジメント委員会」でシステム障害への対応状況を確認し、ICT統制の整備・運用、サイバーセキュリティ強化、定期研修を実施するとしています。
- 国土交通省は2026年4月22日に鉄道分野の情報セキュリティガイドラインを第6版へ改定しました。
- 同ガイドラインは、重要システムの例として列車運行管理システム、電力管理システム、座席予約システムなどを挙げています。
- 重要インフラサービス障害が発生した場合、BCPに沿った初動・復旧、経営層へのエスカレーション、国土交通省・警察などとの連携、定期的な訓練を実施する考え方が示されています。
現時点で確認できない内容:
- JR九州と西鉄が策定するBCPの具体的な発動基準
- 両社がBCPの対象とするシステムの一覧
- 復旧目標時間(RTO)や復旧時点目標(RPO)
- サイバー攻撃時に列車をどの範囲まで手動運用へ切り替えるか
- 座席予約、券売、改札、旅客案内など各システムの代替運用方法
- 西鉄のサイバーBCPの詳細や策定スケジュールを示した公式資料
- 両社が想定する具体的な攻撃手法や脅威アクター
| 項目 | 内容 |
|---|---|
| 報道日 | 2026年9月11日 |
| 対象企業 | JR九州、西日本鉄道 |
| 計画 | サイバー攻撃を想定した事業継続計画(BCP) |
| 策定時期 | 2026年度内と日本経済新聞が報道 |
| 訓練 | 両社ともグループ全体で訓練を繰り返す方針と報道 |
| JR九州の公式開示 | 重要システムに対するサイバーBCP策定を明記 |
| JR九州の過去事案 | 2025年度にグループ会社ネットワークへの不正アクセス |
| 西鉄の公式リスク開示 | ランサムウェアによる基幹システム停止、情報漏えい、事業中断など |
| 国のガイドライン | 鉄道分野における情報セキュリティ確保に係る安全ガイドライン 第6版 |
| ガイドライン改定日 | 2026年4月22日 |
| 鉄道の重要システム例 | 列車運行管理、電力管理、座席予約など |
JR九州と西鉄、2026年度内にサイバー攻撃向けBCP策定へ
日本経済新聞は9月11日、JR九州と西鉄が2026年度内にサイバー攻撃を想定したBCPを策定すると報じました。
サイバーBCPは、攻撃を防止するためのセキュリティ対策だけではなく、攻撃によってシステムが利用できなくなった後も、どの業務を継続するのか、代替手段へどう切り替えるのか、どの順番でシステムを復旧するのかを事前に定めるものです。
鉄道では、すべてのシステムを同時に通常状態へ戻せるとは限りません。列車の安全運行に直接関係するシステム、旅客への情報提供、座席予約・券売など、それぞれの業務について停止許容時間や代替方法を整理する必要があります。
日本経済新聞によると、両社は計画を作成するだけでなく、グループ全体で訓練を繰り返して実効性を高める方針です。
JR九州は2025年度にグループ会社への不正アクセスを経験
JR九州については、サイバーBCP策定の方針を同社自身も公表しています。
2026年統合報告書によると、2025年度にJR九州のグループ会社ネットワークへの不正アクセスが発生しました。
同社は不正な挙動を早期に検知し、対象システムを隔離・遮断しました。その後、バックアップを利用して復旧し、「グループ会社全体の事業継続に与える影響は限定的」だったとしています。
JR九州は、この事案を経営層、社内関係部署、情報セキュリティ委員会へ速やかに報告し、対応方針の共有と意思決定を行いました。
事案を受けて課題として挙げたのが、リモートアクセス環境の認証管理と重要システムの防御です。同社は、
- 認証情報の管理体制強化
- 重要システムのセキュリティ強化
- 運用ルールの見直し
- 教育の強化
を実施したと説明しています。
そのうえで、「インシデントが発生することを前提に、重要システムに対しサイバーBCPの策定に取り組む」と明記しました。
今回の日経報道は、JR九州が統合報告書で示していた方針について、2026年度内という実施時期が具体化したものとみられます。
JR九州はCSIRTと情報セキュリティ委員会を設置
JR九州は、サイバーBCPとは別にインシデント対応体制も整備しています。
同社は2019年3月に「JR九州CSIRT」を設置しました。対象はJR九州とJR九州グループ会社で、主な役割として、
- インシデント受付窓口の明確化
- インシデント発生時の迅速な対応・支援
- 平時の情報収集と早期警戒
- セキュリティ教育・訓練
を挙げています。
2026年統合報告書では、社長執行役員を委員長とする「情報セキュリティ委員会」も設置しており、サイバー攻撃の状況やグループ会社の不正アクセス事案への恒久対策、システム・セキュリティ監査などを議題としています。
今後の取り組みとしては、サイバーBCPの策定に加え、セキュリティ強化、人材育成、情報セキュリティ教育を掲げています。
西鉄はランサムウェアによる「事業中断・停止」を経営リスクに明記
西鉄も、サイバー攻撃によって事業継続が損なわれるリスクを公式に開示しています。
同社の「事業等のリスク」では、「情報システム障害およびデジタル技術活用に関するリスク」として、ランサムウェア攻撃による以下の影響を挙げています。
- 基幹システム停止
- 機密情報・個人情報の外部漏えい
- データ消失
- 事業の中断・停止
対応策としては、「西鉄グループICTマネジメント委員会」によるシステム障害対応の確認とICT統制の整備・運用、サイバーセキュリティ強化、障害発生時の対応周知、定期的な研修などを挙げています。
2026年度の組織体制でも、西鉄グループICTマネジメント委員会はDX・ICT推進部の所管組織として置かれています。
一方、今回確認できた西鉄の公開資料では、JR九州の統合報告書のように「サイバーBCP」という名称や具体的な策定内容までは示されていません。2026年度内に策定するとの情報は、日本経済新聞の報道によるものです。
国交省は2026年4月、鉄道サイバーセキュリティガイドラインを改定
鉄道会社のサイバーBCP策定は、国の重要インフラ政策とも整合します。
国土交通省は2026年4月22日、「鉄道分野における情報セキュリティ確保に係る安全ガイドライン」を第6版へ改定しました。
ガイドラインは、鉄道分野で事業継続の対象となる重要システムの例として、
- 列車運行管理システム
- 電力管理システム
- 座席予約システム
を挙げています。
列車運行管理システムは、信号機や分岐器の制御、列車位置の監視、進路制御などに関係します。電力管理システムは変電設備や列車・信号設備への電力供給を監視・制御します。
座席予約システムは、空席照会、乗車券の発売、払戻しなどをリアルタイムに処理します。
ガイドラインでは、これらのシステムに障害が発生した場合、人手による代替運用が可能な場合がある一方、作業効率が低下すると指摘しています。
サイバーBCPでは「システムを復旧させること」だけでなく、復旧までの間にどの水準で鉄道サービスを維持するかが論点になります。
サイバー攻撃発生時はBCPに沿って初動・復旧を実施
第6版ガイドラインの「危機管理」では、重要インフラサービス障害が発生した場合、策定済みのIT-BCPやBCPに従って初動・復旧対応を進めるよう示しています。
サイバー攻撃を検知した場合は、まずトリアージを行い、対応が必要と判断されれば、
- 事象の詳細分析
- フォレンジック
- 関係機関との情報共有・調整
- 被害拡大防止
- サービス復旧
- 利用者向け広報
などをBCPに沿って進める考え方です。
サイバーセキュリティ担当部署は、技術的な状況だけでなく、事業への影響を経営リスクとして整理し、経営層へエスカレーションすることも求められています。
IT-BCPやBCPを発動する場合には、国土交通省や警察、個人情報漏えいが疑われる場合には個人情報保護委員会との連携も示されています。
鉄道BCPではバックアップから「安全に復旧できるか」まで確認
ランサムウェアなどを想定する場合、バックアップが存在するだけでは事業継続を保証できません。
国土交通省のガイドラインは、バックアップ元とバックアップ先がサイバー攻撃で同時に被害を受けるケースも想定するよう求めています。
具体例として、
- バックアップ先の分散
- オンライン・オフライン環境の併用
- バックアップデータの改ざん防止
- 定期的なバックアップリカバリー検査
- バックアップからの復旧テスト
- 年1回程度の訓練
などを挙げています。
鉄道の重要システムでは、列車運行管理システムのダイヤデータや進路制御情報、電力管理システムの変電所機器情報、座席予約システムの空席・予約・発売済みデータなどがバックアップ対象の例として示されています。
BCPでは「データを保存できているか」ではなく、「攻撃後に信頼できる状態へ戻し、サービスを再開できるか」まで確認する必要があります。
グループ会社を含めた訓練がBCPの実効性を左右する
JR九州と西鉄がグループ全体で訓練を実施する方針は、国土交通省のガイドラインとも一致します。
同ガイドラインは、実践的な演習・訓練を定期的に実施し、体制や対策の有効性を検証するよう示しています。
訓練には経営層も参加し、必要に応じて他の重要インフラ事業者やサプライチェーン事業者との合同演習も行うことが望ましいとしています。
鉄道会社は、鉄道事業だけでなく、駅ビル、ホテル、バス、不動産、旅行、流通など多くのグループ事業を抱えています。システムやネットワーク、認証基盤を共有している場合、1社の侵害が他の会社へ波及する可能性があります。
JR九州が2025年度の不正アクセス事案を受けてグループ横断のサイバーBCP策定へ進んでいる点は、こうしたグループ全体の事業継続を想定した取り組みとして確認できます。
情報システム部門・BCP担当者が確認したいポイント
鉄道に限らず、サイバー攻撃を想定したBCPを作る場合は、インシデント対応手順と事業継続手順を分けずに設計する必要があります。
最初に整理したいのは、停止した場合に事業へ直接影響するシステムです。ERPやメールだけでなく、予約、受発注、生産、物流、決済、顧客対応などを含め、停止許容時間を業務部門と確認します。
次に、システム停止時の代替手段を決めます。手作業へ切り替えられる業務、別拠点で継続できる業務、停止せざるを得ない業務を分けます。代替運用に必要な帳票、連絡先、権限、端末、ネットワークが本番システム停止時にも利用できるか確認します。
復旧については、RTOやRPOだけでなく、バックアップの真正性確認、侵入経路の封じ込め、認証情報の失効、クリーンな環境への復元、業務部門による復旧確認まで手順化します。
経営層が判断する項目も事前に決めておきます。システム停止、サービス縮退、BCP発動、利用者への公表、外部専門家の招集、規制当局・警察への連絡など、技術部門だけでは決定できない事項を訓練に含めます。
最後に、計画は文書化だけで完了させず、実際に訓練して更新します。JR九州と西鉄がグループ単位の訓練を重視している点も、サイバーBCPでは「策定済み」より「実行できる状態」が問われることを示しています。
鉄道を含む重要インフラへのサイバー攻撃については、「サイバーテロとは?国家支援型サイバー攻撃との違い、事例と企業が取るべき対策を解説」でも整理しています。
出典
- JR九州と西鉄、サイバー攻撃向けBCP策定へ 鉄道インフラ防衛 – 日本経済新聞
- 統合報告書2026 情報セキュリティ – JR九州
- JR九州グループ情報セキュリティ基本方針 – JR九州
- 事業等のリスク – 西日本鉄道
- 2026年3月期 有価証券報告書 – 西日本鉄道
- 鉄道:情報セキュリティ対策 – 国土交通省
- 鉄道分野における情報セキュリティ確保に係る安全ガイドライン 第6版 – 国土交通省
- 重要インフラ対策関連 – 国家サイバー統括室