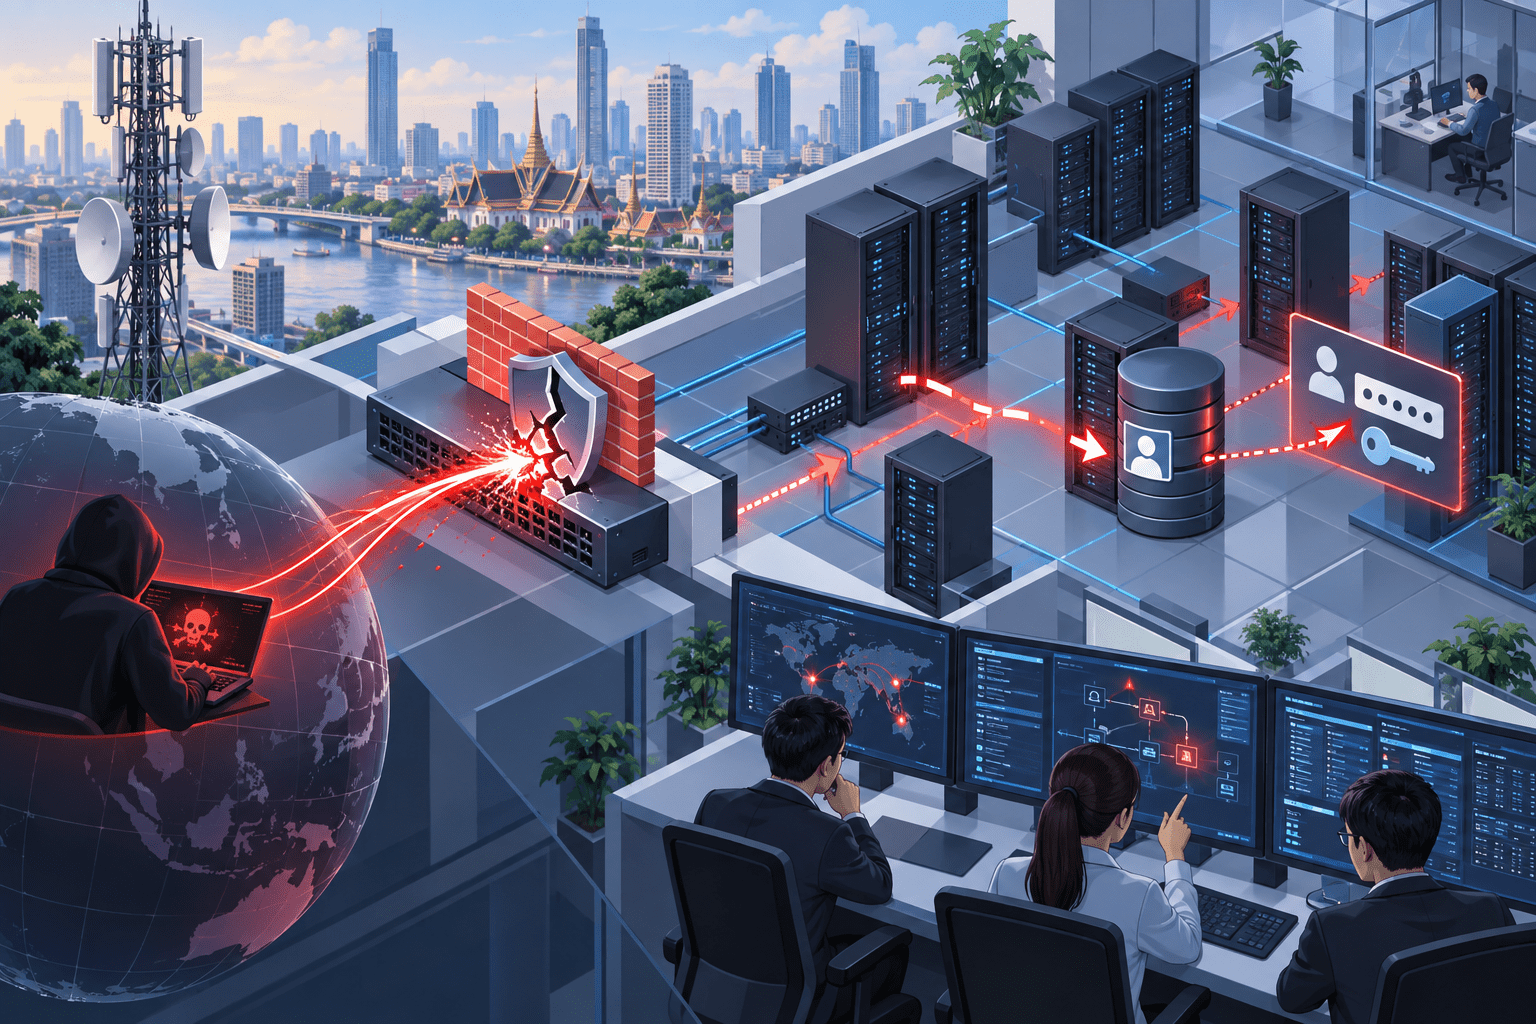
脅威インテリジェンス企業Hunt.ioは2026年9月14日、タイの固定通信事業者3BB(Triple T Broadband)のネットワークを標的とした侵害活動を分析し、Fortinet FortiGate SSL-VPNの脆弱性「CVE-2024-21762」が初期侵入に利用されたと報告しました。
Hunt.ioは、攻撃者が利用していたとみられる公開状態のステージングサーバーから、298ファイル・30ディレクトリ、計19MBの攻撃用ファイル群を取得しました。そこにはFortiGate向けの脆弱性検証コード、権限昇格ツール、認証情報探索用スクリプト、遠隔管理ソフト「MeshCentral」の設定、侵害済み端末の一覧などが含まれていました。
同社の分析では、攻撃者は3BBのFortiGate 60F SSL-VPNに対してCVE-2024-21762を悪用し、内部ネットワークへ侵入した後、Linuxサーバーで権限昇格を試行しました。さらにMeshCentralを永続化手段として利用し、SSH鍵、データベース認証情報、SNMPコミュニティ文字列、RADIUS認証データなどを探索していました。
ただし、9月16日時点で3BB自身による本件の公式なインシデント公表は確認できません。顧客データや加入者認証情報が実際に外部へ流出したことも確認されていません。本記事では、侵害範囲や攻撃経路はHunt.ioの調査結果として扱います。
3BBへの攻撃に関するサマリー
確認できている内容:
- Hunt.ioは2026年9月14日、3BBを対象とした侵害活動の分析を公開しました。
- 攻撃者のステージング環境とみられる公開ディレクトリは、2026年6月3日にHunt.ioが取得しました。
- ディレクトリには298ファイル、30サブディレクトリ、計19MBのデータが存在しました。
- Hunt.ioは、3BBのFortiGate 60F SSL-VPNにCVE-2024-21762が悪用されたと分析しています。
- CVE-2024-21762は認証不要でリモートコード実行につながるFortiOS/FortiProxyの脆弱性です。
- CVE-2024-21762は2024年2月9日にCISA KEVへ追加済みです。
- Hunt.ioの調査では、内部Linuxサーバーのroot権限取得を示す証拠が確認されています。
- 攻撃者はMeshCentralを遠隔管理・永続化に利用していました。
- 複数端末がMeshCentralへ接続済みだったことを示す端末一覧が確認されています。
- 攻撃者はRADIUSデータベース、SSH鍵、PHP設定、DB認証情報、SNMPコミュニティ文字列などを探索していました。
- 攻撃者はF5 BIG-IPや内部Webアプリケーションに対しても複数の既知脆弱性を探索していました。
- ログや攻撃痕跡を削除しながら永続化手段を残すクリーンアップ処理も用意されていました。
- Hunt.ioは影響組織と関連CERTへ公開前に通知したとしています。
現時点で未確認の内容:
- 3BB自身による侵害の公式確認
- 侵害が始まった正確な日時
- 侵害された端末・サーバーの総数
- RADIUS認証情報が実際に外部へ持ち出されたか
- 顧客情報や加入者データの流出
- 攻撃者・攻撃グループの帰属
- ランサムウェア展開の有無
- F5 BIG-IPの脆弱性悪用が実際に成功したか
| 項目 | 内容 |
|---|---|
| 公開日 | 2026年9月14日 |
| 調査主体 | Hunt.io |
| 対象 | 3BB(Triple T Broadband) |
| 初期侵入と分析された経路 | FortiGate SSL-VPN |
| 悪用されたとされるCVE | CVE-2024-21762 |
| CVSS v3.1 | 9.8(Critical、NVD) |
| CISA KEV | 2024年2月9日掲載 |
| 攻撃用ディレクトリ | 298ファイル、30ディレクトリ、19MB |
| ディレクトリ取得日 | 2026年6月3日 |
| 永続化 | MeshCentral |
| 主な探索対象 | RADIUS、SSH鍵、DB認証情報、SNMP情報など |
| 3BB公式発表 | 9月16日時点で確認できず |
| 顧客情報流出 | 確認されていない |
攻撃者の公開ディレクトリから298ファイルを発見
Hunt.ioの調査は、攻撃者が運用していたとみられるサーバーのディレクトリが外部公開状態になっていたことから始まりました。
Hunt.ioは2026年6月3日、このサーバーから298ファイル、30サブディレクトリ、計19MBのデータを取得しました。
内容には、
- FortiGate向けの脆弱性調査・攻撃用スクリプト
- F5 BIG-IP向けの調査ツール
- Linux権限昇格ツール
- SSHやデータベースの認証情報探索ツール
- 遠隔管理ソフトMeshCentralの設定
- 侵害済み端末の一覧
- VPN設定ファイル
- セッション情報
- ログ・攻撃痕跡の削除用スクリプト
などが含まれていました。
ディレクトリ内では「Exploit」「Victim」「Config」「History」などの用途別にファイルが分類されており、Hunt.ioは単なるPoC保管庫ではなく、実際の侵害活動で使われたステージング環境と評価しています。
FortiGate 60FのCVE-2024-21762を悪用したと分析
Hunt.ioによると、攻撃者は3BBのFortiGate 60F SSL-VPNについて、まずファームウェアや公開機能を調査していました。
複数のFortinet脆弱性について影響有無を確認したうえで、対象機器がCVE-2024-21762の影響を受けるFortiOS系列と判断し、最終的に同脆弱性を使ったリモートコード実行を試みています。
Hunt.ioは、取得した攻撃コードや接続先情報から、CVE-2024-21762を利用した侵入が実行されたと結論付けています。
本記事では、再利用可能な攻撃コードや具体的な悪用手順は掲載しません。
関連:Fortinetの脆弱性(CVE-2024-21762,CVE-2024-55591)を悪用したサイバー攻撃が拡大中
CVE-2024-21762とは
CVE-2024-21762は、Fortinet FortiOSとFortiProxyのSSL-VPN機能に存在するOut-of-Bounds Writeの脆弱性です。
NVDではCVSS v3.1 9.8(Critical)と評価されています。
認証されていないリモートの攻撃者が、細工したHTTPリクエストによって任意のコードやコマンドを実行できる可能性があります。
FortinetがCVE情報として示した影響範囲は次のとおりです。
| 製品 | 影響バージョン | 修正版 |
|---|---|---|
| FortiOS 7.4 | 7.4.0~7.4.2 | 7.4.3以降 |
| FortiOS 7.2 | 7.2.0~7.2.6 | 7.2.7以降 |
| FortiOS 7.0 | 7.0.0~7.0.13 | 7.0.14以降 |
| FortiOS 6.4 | 6.4.0~6.4.14 | 6.4.15以降 |
| FortiOS 6.2 | 6.2.0~6.2.15 | 6.2.16以降 |
| FortiOS 6.0 | 6.0.0~6.0.17 | Fortinetのサポート対象版へ更新 |
| FortiProxy 7.4 | 7.4.0~7.4.2 | 7.4.3以降 |
| FortiProxy 7.2 | 7.2.0~7.2.8 | 7.2.9以降 |
| FortiProxy 7.0 | 7.0.0~7.0.14 | 7.0.15以降 |
| FortiProxy 2.0 | 2.0.0~2.0.13 | 2.0.14以降 |
CVE-2024-21762は2024年2月9日に公開され、CISAは同日にKnown Exploited Vulnerabilities(KEV)へ追加しました。
つまり、今回の3BB事案で使われたとされる脆弱性は2026年に新しく登場したゼロデイではなく、2年以上前から修正版と実悪用情報が公開されていた既知脆弱性です。
Hunt.ioはFortiOS 7.2.5相当の機器だったと分析
Hunt.ioが取得した攻撃者側の資料には、対象機器のファームウェアを推定するための情報が残されていました。
同社は、その分析から対象FortiGateが2023年6月ごろのビルドで、FortiOS 7.2.5相当だった可能性を指摘しています。
FortiOS 7.2.5はCVE-2024-21762の影響を受けるバージョンです。
FortinetはFortiOS 7.2系列について、7.2.7でCVE-2024-21762を修正しています。
ただし、3BB側は対象機器の実際のバージョンを公表していません。このバージョン情報はHunt.ioが攻撃者のスクリプトやHTTP応答情報から分析したものです。
内部Linuxサーバーでroot権限取得を示す証拠
Hunt.ioは、初期侵入後の攻撃ツール群から、攻撃者が内部Linuxサーバーへ横展開していたと分析しています。
攻撃者は複数の既知のLinux権限昇格脆弱性に対応するツールを準備し、内部サーバー上でroot権限を取得しようとしていました。
取得されたファイルの一つには、内部Linuxアプリケーションサーバー上でroot権限によるコマンド実行が成功したことを示す結果が残っていたとしています。
このためHunt.ioは、攻撃活動がFortiGateへの侵入試行だけで終わらず、3BB内部ネットワークの複数システムへ到達していたと判断しています。
MeshCentralを遠隔操作・永続化に利用
内部サーバーへの侵入後、攻撃者はオープンソースの遠隔管理ソフト「MeshCentral」を導入していました。
Hunt.ioが取得した設定では、MeshCentralの端末グループ名に「TH-3BB」が設定され、複数の端末が管理サーバーへ接続済みでした。
端末一覧には、ホスト名、OS、内部・外部IP、接続状態、権限レベルなどが含まれ、複数の端末でエージェントがroot権限で実行されていたとしています。
MeshCentral自体は正規のリモート管理ソフトです。
今回のように、攻撃者が正規の遠隔管理ツールを侵害後のC2や永続化に利用するケースでは、マルウェアだけを検知するセキュリティ製品では見逃す可能性があります。
SOCでは「正規ツールだから許可する」だけでなく、導入元、管理サーバー、インストール主体、接続先を確認する必要があります。
RADIUS認証データと加入者認証情報を探索
Hunt.ioの分析で特に懸念されるのが、攻撃者がRADIUS認証基盤を明確に標的としていた点です。
公開ディレクトリには、複数のRADIUSデータベースを対象として、
- 認証情報
- ネットワーク機器情報
- NASクライアント情報
などを取得するためのスクリプトが含まれていました。
Hunt.ioは、攻撃者の最終的な目的の一つが「subscriber credentials(加入者認証情報)」の取得だったと評価しています。
ただし、RADIUSデータベースから実際に加入者認証情報が抽出され、外部へ持ち出された証拠までは今回の公開レポートで示されていません。
そのため、「3BB顧客のIDやパスワードが流出した」と断定することはできません。
SSH鍵、DB認証情報、SNMP情報も探索
攻撃者が内部ネットワークで探索していた情報はRADIUSだけではありません。
Hunt.ioは、取得したスクリプトから、
- SSH秘密鍵
- PHP設定ファイル
- データベース認証情報
- SNMPコミュニティ文字列
- シェル履歴
- MySQL認証情報
などを探索していたことを確認しています。
さらに、複数の内部IPアドレスに対してSSHなどの認証試行を行うツールも含まれていました。
一部のスクリプトには3BB固有とみられるパスワード候補が含まれており、Hunt.ioは攻撃者が組織固有の認証情報を事前に把握していた可能性を指摘しています。
ただし、その情報をどのように取得したかは不明です。
F5 BIG-IPや内部Webアプリケーションも調査
攻撃者はFortiGateだけを対象としていたわけではありません。
Hunt.ioの分析では、3BB内部の営業担当者向けポータルやF5 BIG-IPについても脆弱性調査が行われていました。
F5 BIG-IPについては、
- CVE-2021-22986
- CVE-2022-1388
- CVE-2023-46747
など複数の既知脆弱性を試すコードが確認されています。
内部Webアプリケーションに対しても、認証処理、セッション管理、ファイルアップロード、SQLインジェクション、HTTPリクエストスマグリングなど複数の攻撃経路を調べていました。
Hunt.ioは、内部ポータルの認証済みページへアクセスしたことを示すHTMLレスポンスも確認しています。
一方、F5 BIG-IPの既知CVEが実際に悪用成功したとの証拠は今回のレポートでは示されていません。
Jasmine関連インフラへの並行活動も確認
Hunt.ioは、3BBだけでなくJasmineブランドのシステムに関連するファイルも公開ディレクトリから確認しました。
Triple T Broadbandは以前Jasmine Internationalの傘下にあり、Hunt.ioは両社に関連するインフラや認証情報が攻撃者側のファイルに含まれていたとしています。
公開ディレクトリには、Triple T BroadbandのPKIによって発行されたとみられるOpenVPN証明書や、Jasmine関連システムのセッション情報も存在していました。
Hunt.ioは、3BBだけを対象とした単一組織への攻撃ではなく、Jasmine関連インフラにも並行して活動していた可能性を指摘しています。
ただし、Jasmine側の侵害範囲や顧客影響について公式確認はありません。
痕跡を消しながらMeshCentralだけを残す処理
攻撃者のファイル群には、侵害後の痕跡を削除するためのスクリプトも含まれていました。
Hunt.ioによると、この処理は、
- 脆弱性悪用に使ったファイル
- 権限昇格ツール
- Webシェル
- 一部のシステムログ
- シェル履歴
などを削除する設計でした。
一方、MeshCentralエージェントや別の永続化手段は残し、攻撃者が引き続き遠隔アクセスできる状態を維持するよう設計されていました。
この点は、境界機器へのパッチ適用だけでは侵害後の復旧が完了しないことを示しています。
すでに内部へ侵入されていた場合、FortiGateを更新しても、内部サーバーに残されたリモート管理ツールや認証情報、追加アカウントなどを排除しなければなりません。
CVE-2024-21762は2024年から実悪用済み
CISAはCVE-2024-21762を公開当日の2024年2月9日にKEVへ追加しています。
CISAは同脆弱性について、FortiOSのOut-of-Bounds Writeにより、認証されていない攻撃者が細工したHTTPリクエストを使ってコードやコマンドを実行できると説明しています。
また、現在のKEVではランサムウェアキャンペーンでの利用も「Known」とされています。
今回Hunt.ioが報告した3BBへの侵害活動について、ランサムウェアが展開されたという情報はありません。
重要なのは、CVE-2024-21762が長期間にわたり実際の攻撃で使われている既知脆弱性であり、2026年時点でも未更新の境界機器が標的になり得る点です。
3BBからの公式なインシデント発表は確認できず
9月16日時点で、3BBの公式Webサイト上では今回のHunt.ioレポートに対応するインシデント声明を確認できませんでした。
3BB公式サイトでは、運営主体がTriple T Broadband Public Company Limitedであることは確認できます。
一方、
- 侵害を認めたか
- 対象システムを復旧したか
- 顧客情報が影響したか
- 顧客へ通知したか
- タイの規制当局へ報告したか
などは公表情報から確認できません。
Hunt.ioは、影響を受けた組織と関連CERTへTLPで事前通知したとしていますが、同社自身も「通知を行った事実を示すものであり、通知先がどのような対応を取ったかを示すものではない」と明記しています。
そのため、本件は「3BBが公式にデータ侵害を発表した事件」ではなく、「Hunt.ioが攻撃者インフラの分析から3BB内部への侵害を確認したと報告した事案」と整理する必要があります。
境界機器は「パッチ済みか」だけでなく侵害痕跡も確認
今回の調査で初期侵入に利用されたとされるCVE-2024-21762は、2024年2月に修正版が公開されています。
企業がFortiGateを運用している場合、2026年時点でこの脆弱性だけを単体確認するのではなく、現在サポートされている最新のFortiOSへ更新することが基本です。
特に過去に脆弱バージョンを外部公開していた場合は、現在パッチ済みでも侵害有無を確認する必要があります。
情報システム部門・SOCでは次の項目を確認できます。
- FortiGate/FortiProxyの全資産とFortiOSバージョンを把握しているか
- CVE-2024-21762の修正版以降へ更新済みか
- EOL/EOSとなったFortiOSを残していないか
- SSL-VPNや管理インターフェースの外部公開状況を確認しているか
- 過去に脆弱バージョンを公開していた期間を特定できるか
- 管理者アカウントやVPNユーザーに不審な追加・変更がないか
- FortiGateから内部ネットワークへの異常通信を確認できるか
- SSH鍵、VPN証明書、RADIUS、SNMP、DB認証情報を必要に応じてローテーションできるか
- MeshCentralなど未承認の遠隔管理ソフトが内部サーバーへ導入されていないか
- 境界機器だけでなく内部LinuxサーバーのログやEDRも確認しているか
- ログ削除を想定し、SIEMや外部ログサーバーへ記録を転送しているか
境界機器の脆弱性悪用では、最初の侵入から認証情報窃取、横展開、永続化まで短時間に進む場合があります。
「現在のファームウェアが修正版だから安全」と判断するのではなく、脆弱な状態だった期間に侵害されていないかまで確認することが必要です。
出典
一次情報・一次調査:
- Thai Broadband Provider Targeted via FortiGate SSL-VPN and MeshCentral Persistence – Hunt.io
- CVE-2024-21762 – NIST National Vulnerability Database
- CISA Adds One Known Exploited Vulnerability to Catalog – CISA
- Known Exploited Vulnerabilities Catalog – CISA
- FortiOS 7.2.7 Resolved Issues – Fortinet
- FortiOS 7.4.3 Resolved Issues – Fortinet
- Contact Us – 3BB / Triple T Broadband
関連記事
 Oktaがソーシャルエンジニアリング型のフィッシング攻撃について注意喚起
 ISMSとPマークの違いとは?それぞれの特徴を解説
 米司法省 大統領選に影響を及ぼすキャンペーン「ハッキング・アンド・リーク」に関与したイラン人3名を起訴
 MastercardとAmazonを騙るなりすましメール(フィッシングメール)が大量送信される
 信州大学の学生の約4100人分の個人情報が漏洩 不正アクセスか
 ゲームマーケットの公式HPへ不正アクセス サイトの画像を全て消去される
四国大学 「第24回ほいくまつり」申込フォームの誤設定で個人情報漏洩
九電グループ「キューヘン」の不正アクセスとランサムウェア攻撃 被害で続報 合計約37万4千件の個人情報漏洩の可能性
 アメリカ オハイオ州コロンバス市がサイバー攻撃とランサムウェア攻撃で緊急通報用電話番号 911番などに影響