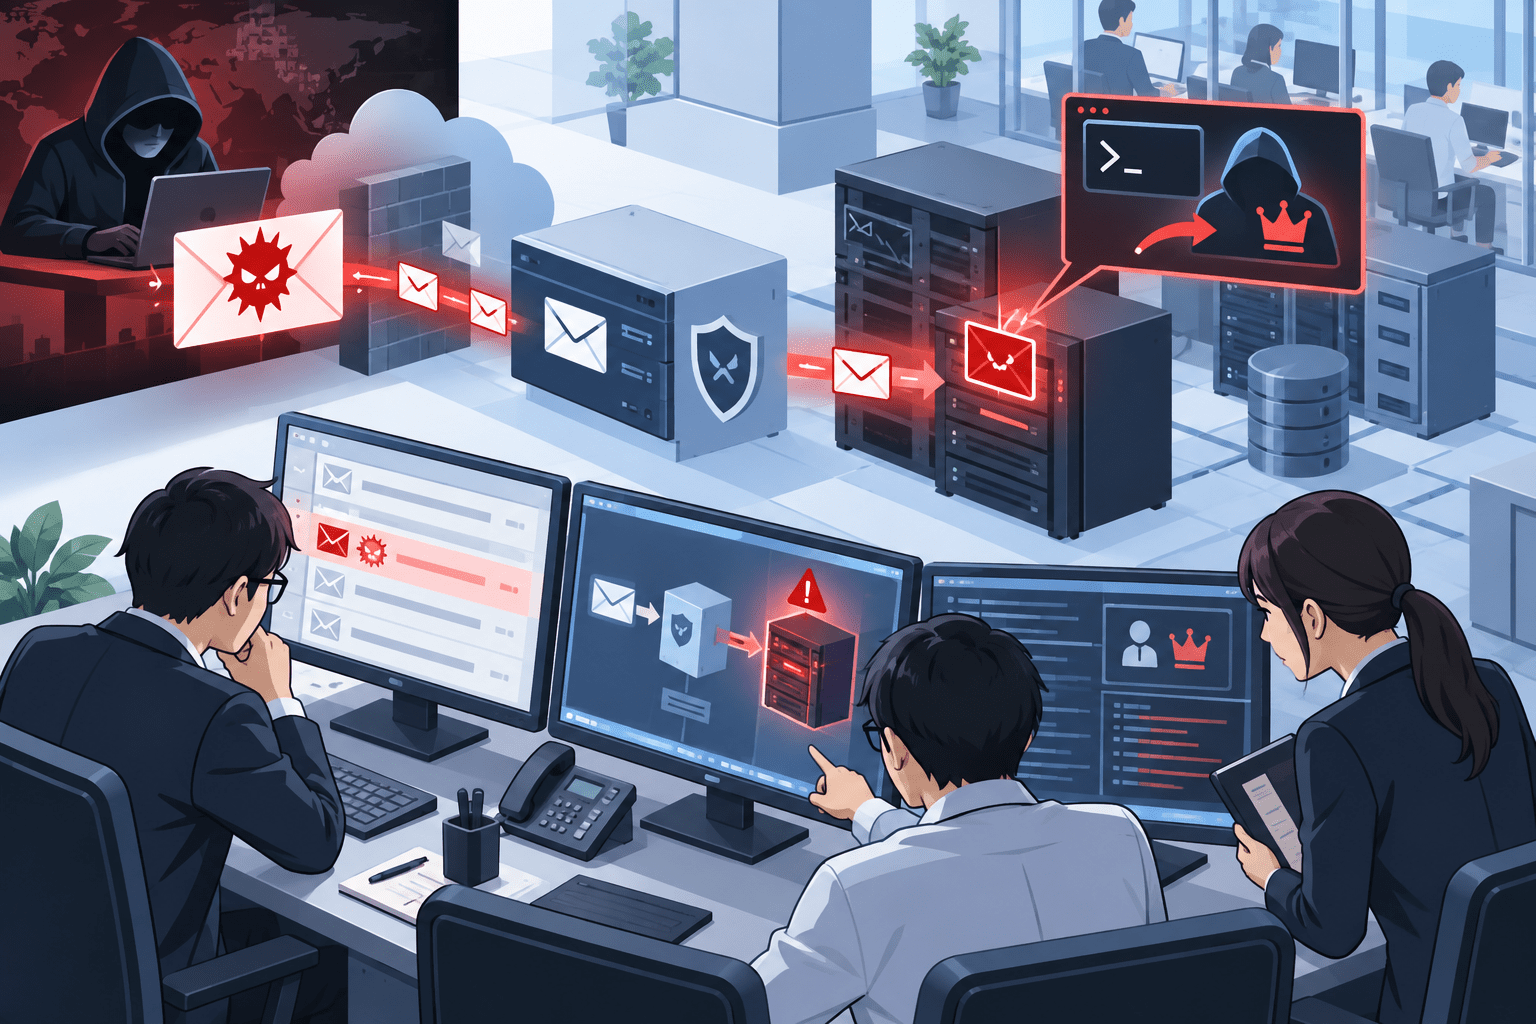
Ciscoは2026年9月14日、Cisco Secure Email Gateway向けAsyncOS Softwareに存在するSQLインジェクションに関する脆弱性「CVE-2026-76461」を公表しました。
脆弱性は電子メールの解析処理における入力検証の不備に起因します。認証されていないリモートの攻撃者が、悪意あるSQL文を含む細工したメールを影響を受けるゲートウェイ経由で送信することで、任意のSQL文を実行し、最終的に基盤OS上でroot権限のコマンド実行につなげられる可能性があります。
CiscoによるCVSS v3.1評価は9.8(Critical)です。同社PSIRTは2026年9月、この脆弱性が実際の攻撃で悪用されていることを確認しています。米CISAも9月14日、Known Exploited Vulnerabilities(KEV)カタログへCVE-2026-76461を追加しました。
影響を受けるのは物理・仮想のCisco Secure Email Gatewayです。デバイス設定に関係なく影響対象となり、Cisco Secure Email and Web ManagerとCisco Secure Web Applianceは今回のCVEについて影響を受けないと確認されています。
Ciscoは修正版を公開しており、回避策はありません。
CVE-2026-76461のサマリー
確認できている内容:
- Ciscoは2026年9月14日、CVE-2026-76461を公表しました。
- 対象はCisco Secure Email Gateway向けCisco AsyncOS Softwareです。
- 脆弱性の種類はSQLインジェクションです。
- CWEはCWE-89です。
- CVSS v3.1は9.8(Critical)です。
- 攻撃に認証は必要ありません。
- ユーザー操作も必要ありません。
- 攻撃者は影響を受けるSecure Email Gateway経由で細工したメールを送信することで悪用を試みられます。
- 悪用に成功すると任意のSQL文を実行し、基盤OS上でroot権限のコマンド実行につながる可能性があります。
- Cisco PSIRTは2026年9月に実悪用を確認しました。
- CISAは9月14日にCVE-2026-76461をKEVへ追加しました。
- Ciscoは回避策を提供していません。
- 修正版は15.5.5-014、16.0.4-302、16.5.0-780です。
- Ciscoは可能であれば16.5.0-780への移行を強く推奨しています。
- Cisco Secure Email Cloudのデバイスはすでに16.5.0-780へ更新済みです。
- CiscoはSecure Email Cloudで悪意ある活動が確認された顧客へ直接連絡しています。
- オンプレミス環境で侵害が疑われる場合、CiscoはTACへの連絡や仮想アプライアンスの再構築を推奨しています。
現時点で未公表・未確認の内容:
- 攻撃者や攻撃グループの帰属
- 悪用が始まった正確な時期
- 侵害された顧客数・デバイス数
- 攻撃者がroot権限取得後に実行した具体的な操作
- データ窃取の有無や件数
- 公開PoCの有無
- ランサムウェア攻撃への利用確認
| 項目 | 内容 |
|---|---|
| CVE | CVE-2026-76461 |
| Cisco Advisory | cisco-sa-esa-inj-2bLVGmhX |
| Cisco Bug ID | CSCwu56234 |
| 公開日 | 2026年9月14日 |
| 深刻度 | Critical |
| CVSS v3.1 | 9.8 |
| CWE | CWE-89 |
| 対象製品 | Cisco Secure Email Gateway |
| 攻撃条件 | 認証不要・リモート |
| 影響 | 任意SQL実行からroot権限のOSコマンド実行 |
| 実悪用 | Cisco PSIRTが2026年9月に確認 |
| CISA KEV | 2026年9月14日に追加 |
| 回避策 | なし |
| 修正版 | 15.5.5-014、16.0.4-302、16.5.0-780 |
| Cisco推奨 | 16.5.0-780への移行を強く推奨 |
細工したメールを送るだけで悪用可能
CVE-2026-76461は、Cisco Secure Email Gatewayが受信メールを解析する処理に存在します。
Ciscoによると、電子メール解析ロジックの検証が不十分なため、悪意あるSQL文を含む細工したメールを脆弱なデバイス経由で送信すると、任意のSQL文を実行できる可能性があります。
さらにSQLインジェクションを足掛かりとして、基盤OS上でroot権限のコマンド実行に至る可能性があります。
CVSSベクトルは次のとおりです。
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
つまりCiscoの評価では、
- ネットワーク経由で攻撃可能
- 攻撃複雑度はLow
- 認証不要
- ユーザー操作不要
- 機密性・完全性・可用性への影響はいずれもHigh
となっています。
メールゲートウェイは組織外部からのメールを受信する役割を持つため、「管理画面をインターネットへ公開していない」だけでは今回の脆弱性を回避できません。
物理・仮想を問わずSecure Email Gatewayが対象
Ciscoは、CVE-2026-76461についてCisco Secure Email Gatewayの物理アプライアンスと仮想アプライアンスの両方が影響を受けるとしています。
さらに、影響は「device configurationに関係なく」と明記されています。
2025年に同製品で悪用されたCVE-2025-20393は、Spam Quarantine機能を有効化し、それをインターネットから到達可能にしていることが攻撃条件でした。
今回のCVE-2026-76461では、そのような特定機能の有効化条件はCiscoから示されていません。
一方、次の製品は今回のCVEについて影響を受けないことが確認されています。
- Cisco Secure Email and Web Manager
- Cisco Secure Web Appliance
同じAsyncOS系の製品でも、今回の脆弱性の対象範囲はSecure Email Gatewayに限定されています。
修正版は15.5.5-014、16.0.4-302、16.5.0-780
Ciscoが公表した修正版は次のとおりです。
| Cisco AsyncOS for Secure Email Gateway | 最初の修正版 |
|---|---|
| 15.5以前 | 15.5.5-014 |
| 16.0 | 16.0.4-302 |
| 16.5 | 16.5.0-780 |
Ciscoは、15.5系や16.0系の修正版も提供していますが、可能な場合は16.5.0-780へ移行するよう強く推奨しています。
Cisco Secure Email Cloudに含まれるSecure Email Gatewayについては、Ciscoがすでに全デバイスを16.5.0-780へ更新済みとしています。
オンプレミスの利用者は、自社でバージョン確認とアップデートを実施する必要があります。
回避策なし、Ciscoはアップデートを強く推奨
CiscoはCVE-2026-76461について「回避策はない」としています。
そのため、影響バージョンを利用している場合、固定バージョンへの更新が基本対応です。
Ciscoは、脆弱性対応として暫定的なネットワーク制御だけに依存せず、修正版へアップグレードするよう求めています。
また、一般的なハードニングとして、
- アプライアンスの管理機能をインターネットから直接到達できないようにする
- 外部アクセスが必要な場合は信頼できるホストに限定する
- メール機能と管理機能を別のネットワークインターフェースへ分離する
- ファイアウォールなどのフィルタリング機器の背後に配置する
- 外部サーバーへログを転送する
- 不要なHTTP・FTPなどのサービスを無効化する
- 管理者アカウントへのアクセスを制限する
ことも推奨しています。
ただし、これらは修正版適用の代替にはなりません。
Cisco PSIRTが9月に実悪用を確認
Ciscoはアドバイザリの「Exploitation and Public Announcements」で、2026年9月にCisco PSIRTがCVE-2026-76461のactive exploitationを認識したと明記しています。
つまり、修正版公開前または詳細公開前から実際の攻撃で悪用されていたゼロデイ脆弱性です。
この脆弱性は外部研究者からの通常の脆弱性報告ではなく、Cisco Technical Assistance Center(TAC)のサポートケース対応中に発見されました。
Ciscoは現時点で、
- 攻撃者
- 攻撃キャンペーン名
- 攻撃対象となった業種・国
- 侵害台数
- 最初の悪用時期
を公表していません。
そのため、「大規模な攻撃キャンペーン」「特定国家による攻撃」などと断定することはできません。
Cisco Secure Email Cloudでも悪意ある活動を確認
今回のアドバイザリで特徴的なのは、Cisco Secure Email Cloudについても侵害調査に関する記載がある点です。
CiscoはSecure Email Cloudに属するデバイスについて脅威インテリジェンス調査を行い、「possible compromiseの指標」が確認された顧客へ直接連絡したとしています。
また、Ciscoの管理範囲内にある緩和策をすでに実施し、対象クラウドデバイスを16.5.0-780へ更新済みです。
Ciscoは連絡を受けた顧客に対して、可能な場合はデバイスへ保存されている認証情報や暗号材料を更新し、安全な状態へ復旧するよう推奨しています。
したがって、クラウド版を利用している企業についても「Cisco側で更新済みだから調査不要」と一律に判断するのではなく、Ciscoから個別通知を受けていないか確認する必要があります。
Ciscoが公開した侵害確認ポイント
CiscoはCVE-2026-76461の悪用試行を確認する方法として、Secure Email Gatewayのmail_logsを確認するよう案内しています。
Ciscoは、不審なSQL文がログに記録されている場合、悪意ある活動を示す可能性があると説明しています。
具体的な検索例も公式アドバイザリに掲載されていますが、本記事では攻撃手法の再利用を避けるため、具体的な悪用SQL文は掲載しません。
またCiscoは、攻撃者がroot権限を取得できるため、侵害後にログやIOCを削除・隠蔽できる可能性があると注意しています。
そのため、Secure Email Gateway本体のログだけではなく、
- 上流・下流のファイアウォールログ
- IDS/IPS
- プロキシ
- NetFlow
- DNSログ
- 外部ログサーバー
- EDRやNDR
など、アプライアンス外部の記録も突き合わせるよう推奨しています。
特に、Secure Email Gatewayから外部IPへの予期しないアップロードや、悪意あるIPからの不審なダウンロードがなかったか確認する必要があります。
仮想アプライアンスで侵害が疑われる場合は再構築を推奨
Ciscoはオンプレミスの仮想Secure Email Gatewayについて、悪用が疑われる場合は単純なアップデートだけではなく、新しい仮想マシンを展開して再構築するよう強く推奨しています。
Ciscoが示す流れは次のとおりです。
- 先にフォレンジック情報を保全する
- 修正版を実行する新しい仮想マシンを展開する
- 製品設定を再構築する
- アプライアンスへ保存されていた認証情報と暗号材料を更新する
- 異常な挙動がないか継続監視する
仮想マシンを新規展開すると既存の設定やログが失われるため、Ciscoは再構築前に証拠保全を行うよう明記しています。
物理アプライアンスで侵害が疑われる場合は、Cisco TACへの連絡を推奨しています。
CISA KEVに追加、実悪用済みとして優先対応対象に
米CISAは9月14日、CVE-2026-76461をKnown Exploited Vulnerabilities(KEV)カタログへ追加しました。
KEVは、実際の攻撃で悪用されたことが確認された脆弱性をCISAが管理するカタログです。
CISAの登録情報でも、Cisco Secure Email GatewayのAsyncOSに存在するSQLインジェクションにより、認証されていないリモートの攻撃者がroot権限で任意コマンドを実行できると説明されています。
米連邦政府機関ではCISAのBinding Operational Directiveに基づく対応対象となります。
民間企業に同じ法的期限が適用されるわけではありませんが、Ciscoによる実悪用確認とKEV掲載が揃っているため、脆弱性管理ではCVSSだけではなく「実悪用済み」として優先順位を上げる必要があります。
2025年12月にも同製品でroot RCEゼロデイ
Cisco Secure Email Gatewayでは、2025年12月にも実悪用されたroot権限RCE「CVE-2025-20393」が公表されています。
この脆弱性はCVSS 10.0で、Spam Quarantine機能がインターネットから到達可能なSecure Email GatewayとSecure Email and Web Managerが攻撃対象でした。
Cisco Talosの調査では、脅威アクターが侵害したアプライアンスへ持続的な隠れたチャネルを設置していたことも確認されています。
今回のCVE-2026-76461とは、
- 脆弱性の場所
- 攻撃経路
- 影響製品
- 攻撃条件
が異なる別の脆弱性です。
ただし、いずれも認証なしでSecure Email Gatewayを侵害し、root権限のコマンド実行につながる点では共通しています。
メールセキュリティアプライアンスは外部からのメールを直接受ける境界機器であり、侵害されるとメール通信、認証情報、内部ネットワークへの足掛かりなど複数のリスクにつながります。
同日にCiscoはSecure Email製品の追加ハードニング更新も公開
Ciscoは9月14日、CVE-2026-76461とは別に、Secure Email GatewayとSecure Email and Web Manager向けの「Security Hardening Release」も公開しました。
この更新では、
- CVE-2026-20353
- CVE-2026-76440
- CVE-2026-76441
- CVE-2026-76442
- CVE-2026-76443
の5つのCVEがまとめて修正されています。
これらはCiscoの内部セキュリティレビューで発見された複数の脆弱性で、Ciscoは既存のテストプロセスに加え、frontier AI modelsも利用して発見したと説明しています。
CVE-2026-76461とは別アドバイザリですが、同じSecure Email製品群を利用している組織では、個別CVEだけでなく9月のハードニングリリース全体を確認した方が安全です。
情報システム・SOCが確認したいポイント
Cisco Secure Email Gatewayを利用している企業では、CVE-2026-76461を通常の定例パッチではなく、実悪用済みの境界機器脆弱性として扱う必要があります。
- Secure Email Gatewayの物理・仮想アプライアンスを全台把握しているか
- AsyncOSのバージョンを確認したか
- 15.5.5-014、16.0.4-302、16.5.0-780以上へ更新できているか
- Ciscoが推奨する16.5.0-780への移行可否を確認したか
- Cisco Secure Email Cloud利用者はCiscoから個別連絡が届いていないか
mail_logsを含むログを確認したか- アプライアンス外部のFW・NDR・DNS・プロキシログも調査できるか
- Secure Email Gatewayから外部への不審な通信がないか
- root権限取得後のログ消去を想定して外部ログを保全しているか
- 侵害が疑われる仮想アプライアンスは、更新だけでなく再構築を検討したか
- アプライアンス上に保存した認証情報、証明書、秘密鍵などをローテーションできるか
- 管理インターフェースをメール受信用インターフェースと分離しているか
- 管理機能へのインターネット直接アクセスを制限しているか
特に今回の脆弱性は、メールそのものが攻撃経路です。
「管理画面を閉じているから安全」「VPN経由でしか管理できないから影響しない」といった判断はできません。
Secure Email Gatewayを利用している場合は、製品バージョンを確認し、修正版への更新と侵害有無の確認を並行して進める必要があります。
出典
一次情報:
- Cisco Secure Email Gateway SQL Injection Vulnerability – Cisco
- Cisco Secure Email Gateway and Secure Email and Web Manager Security Hardening Release: September 2026 – Cisco
- Reports About Cyberattacks Against Cisco Secure Email Gateway And Cisco Secure Email and Web Manager – Cisco
- Known Exploited Vulnerabilities Catalog – CISA
- CVE-2026-76461 – NIST National Vulnerability Database
関連記事
 Linux カーネル 7.1がサポート終了 7.2.yへの移行を推奨
 JA石川かほくで職員が顧客の定期貯金を着服
 2026年2月のMicrosoft 定例パッチで6つのゼロデイ脆弱性に対処、まずはWindows端末の優先適用を(CVE-2026-21519他)
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 cPanel & WHMのCVE-2026-29205など5件を修正、任意ファイル読み取りとSQLインジェクションに注意
 OpenAI、サイバーセキュリティ 戦略を再編-Codex Securityが50万件超の脆弱性を自動修正
 Claude Opus 5リリース—脆弱性発見はMythos 5に迫るが、エクスプロイト生成は大幅に制限。セキュリティ担当者が知るべき制限と活用の境界線
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表