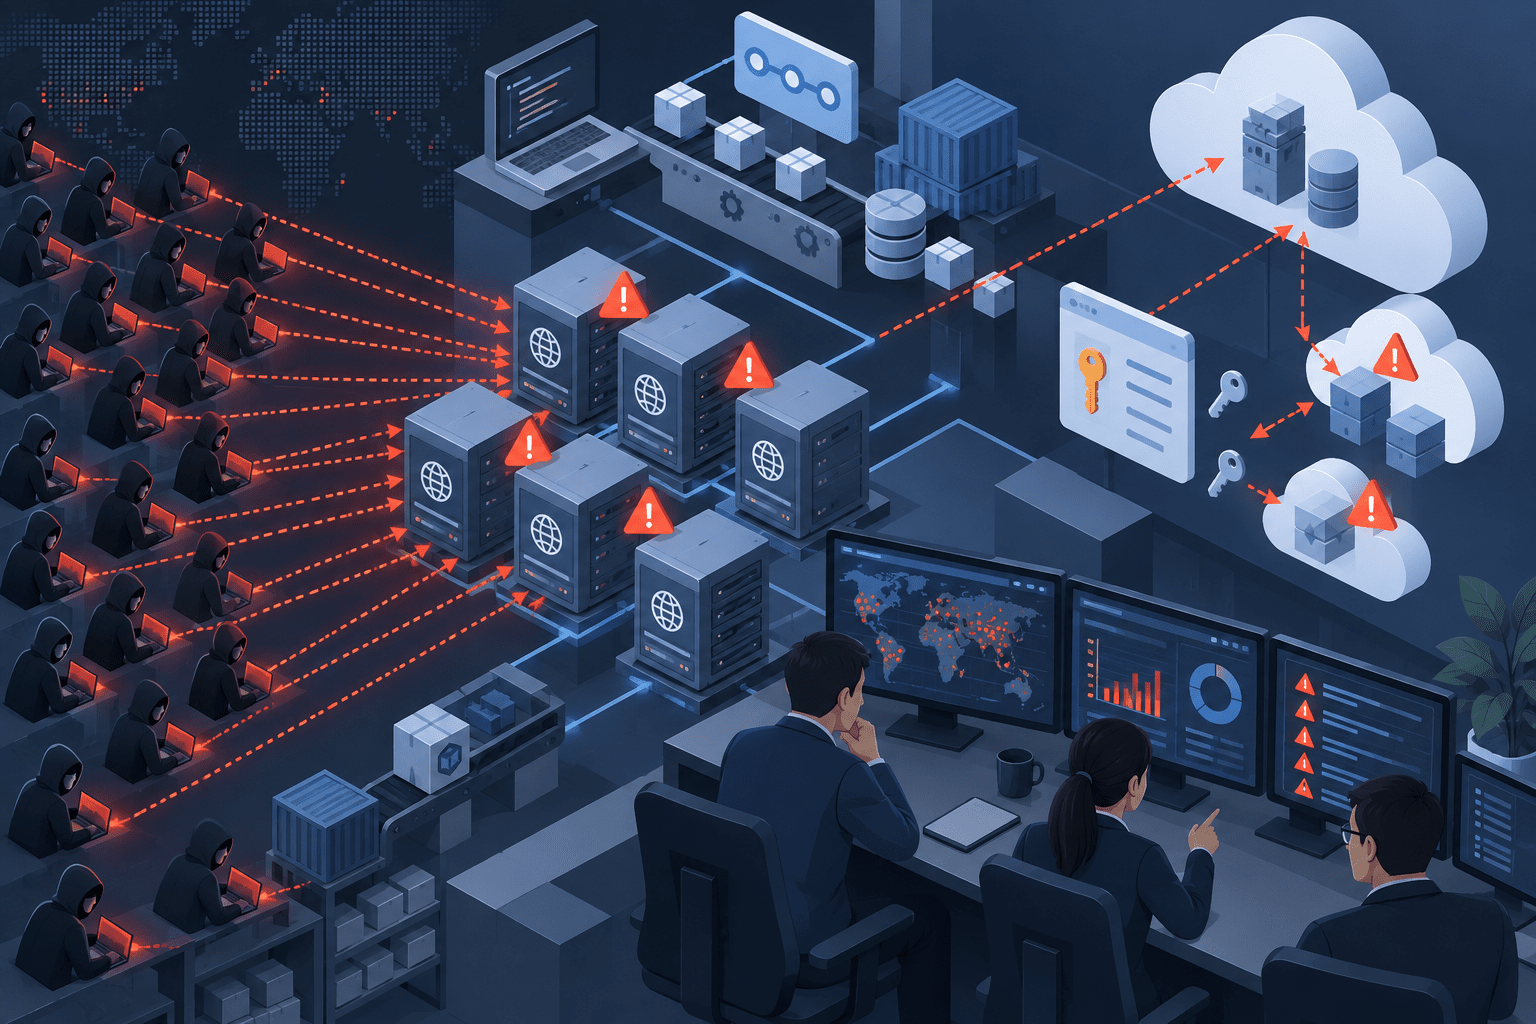
F5 Labsは2026年9月11日、インターネットへ公開されたVite開発サーバーを狙い、クラウド認証情報や設定ファイルを探索する大規模なスキャン活動を観測したと公表しました。
中心となっているのは、Vite開発サーバーのファイルアクセス制御を回避できる脆弱性「CVE-2026-39364」です。Vite公式のGitHub Security Advisoryでは重要度High、CVSS v4.0は8.2です。
F5 Labsによると、2026年8月のハニーネット観測で、807のセッション単位の攻撃と約3万2,000件の生イベントを記録しました。攻撃者は.env、AWS認証情報、Azureのトークン、Terraformのstateファイルなどを広く探索していました。
ただし、この約3万2,000件は「実際に3万2,000台が侵害された」ことを示す数字ではありません。F5がセンサー上で観測したリクエストや攻撃イベントの件数であり、実際にファイル取得や認証情報窃取に成功した被害件数は公表されていません。
CVE-2026-39364を狙う攻撃のサマリー
確認できている内容:
- F5 Labsは2026年9月11日、公開されたVite開発サーバーを狙う大規模スキャンについて報告しました。
- 2026年8月に807のセッション単位の攻撃、約3万2,000件の生イベントを観測しました。
- 直前3カ月のVite関連ファイル読み取りイベントは1,732件で、8月に急増しました。
- 活動の中心としてCVE-2026-39364を利用する試行が確認されています。
- CVE-2026-39364は、Viteの
server.fs.denyによるアクセス制御を特定条件で回避できる脆弱性です。 - Vite公式GitHub Security AdvisoryのCVSS v4.0は8.2(High)です。
- CVSS v3.1では7.5(High)と評価されています。
- Vite 7.1.0~7.3.1、8.0.0~8.0.4が影響を受けます。
- 修正版はVite 7.3.2、8.0.5です。
vite-plusは0.1.15以前が影響を受け、0.1.16で修正されています。- 攻撃成立にはVite開発サーバーがネットワークへ明示的に公開されていることなど、公式アドバイザリが示す条件があります。
- 攻撃者は環境変数ファイル、AWS・Azure認証情報、Terraform stateなどを探索していました。
- 攻撃元はGoogle Cloud PlatformのIPレンジに集中していました。
- Googlebot、ClaudeBot、GPTBotなどを装うUser-Agentも観測されました。
- 9月16日時点でCVE-2026-39364のCISA KEV掲載は確認できませんでした。
現時点で確認できていない内容:
- 実際に何台のViteサーバーからファイル取得に成功したか
- 実際に盗まれたAWS・Azureなどの認証情報件数
- 盗まれた認証情報を利用したクラウド環境への侵入件数
- 攻撃者や攻撃グループの特定
- F5が観測した全リクエストがCVE-2026-39364だけを使用していたかどうか
| 項目 | 内容 |
|---|---|
| CVE | CVE-2026-39364 |
| Vite Advisory | GHSA-v2wj-q39q-566r |
| 公開日 | 2026年4月6日(GitHub Advisory) |
| 深刻度 | High |
| CVSS v4.0 | 8.2 |
| CVSS v3.1 | 7.5 |
| CWE | CWE-180、CWE-284 |
| 影響バージョン | Vite 7.1.0~7.3.1、8.0.0~8.0.4 |
| 修正版 | Vite 7.3.2、8.0.5 |
| vite-plus | 0.1.15以前が影響、0.1.16で修正 |
| F5観測期間 | 2026年8月 |
| セッション単位の攻撃 | 807件 |
| 生イベント | 約3万2,000件 |
| 主な探索対象 | .env、AWS・Azure認証情報、Terraform stateなど |
| CISA KEV | 9月16日時点で掲載確認できず |
Vite開発サーバーのファイルアクセス制御を回避
CVE-2026-39364は、Vite開発サーバーのserver.fs.denyでブロックされるはずのファイルを、特定のクエリ処理によって取得できる脆弱性です。
Vite公式のGitHub Security Advisoryでは、.envや証明書など、本来アクセスを拒否するよう設定されたファイルがHTTP 200で返される可能性があると説明しています。
脆弱性の原因として、CWE-180「Incorrect Behavior Order: Validate Before Canonicalize」とCWE-284「Improper Access Control」が登録されています。
本記事では、悪用に利用できる具体的なリクエスト形式やクエリ文字列は掲載しません。
すべてのVite環境が無条件に攻撃されるわけではない
Vite公式アドバイザリでは、CVE-2026-39364の影響を受ける条件を明示しています。
対象となるのは、少なくとも次の条件を満たす環境です。
- Vite開発サーバーを
--hostやserver.host設定などでネットワークへ公開している - 対象の機密ファイルが
server.fs.allowで許可されたディレクトリ内に存在する - 対象ファイルが
server.fs.denyの拒否パターンに一致する
Viteのserver.hostのデフォルト値はlocalhostです。
そのため、標準設定のままローカル開発にのみ利用している環境と、Docker、Kubernetes、クラウド開発環境、ステージング環境などで外部から到達できるよう設定した環境ではリスクが異なります。
F5 Labsも、Viteは本来ローカル開発用途のサーバーであり、開発ポートを外部へ公開した環境が主な攻撃対象になっていると説明しています。
8月に約3.2万件、直前3カ月の1,732件から急増
F5 Labsのハニーネットでは、2026年8月にVite関連のファイル読み取り試行が急増しました。
同社は、
- 807件のセッション単位の攻撃
- 約3万2,000件の生イベント
を1カ月間で観測しました。
直前3カ月間に観測したVite関連イベントは1,732件だったため、8月単月で大幅に増えています。
F5の分類では、Information Leakageが32,010イベント、Predictable Resource Locationが1,729イベント、Path Traversalが1,586イベントでした。
ただし、これらはF5のセンサーが観測した攻撃通信の分類です。
「32,010件の情報漏えいが発生した」という意味ではありません。
攻撃者はクラウド認証情報とIaC設定を重点的に探索
F5 Labsの観測では、スキャナーは単一のファイルだけを狙うのではなく、広範なファイル名とディレクトリのリストを使って探索していました。
主な対象は次のとおりです。
.envなどの環境変数ファイル- AWSの認証情報・設定ファイル
- Azureの認証情報・アクセストークン関連ファイル
- Terraform stateや変数ファイル
- Serverless Frameworkなどの設定ファイル
- Linuxプロセスの環境変数
- システム上の設定・ユーザー情報
F5は、こうした探索内容から、攻撃者がアプリケーション自体の改ざんよりも、クラウド基盤へアクセスできる認証情報を迅速に取得することを優先していると分析しています。
Terraform stateには、構成によってはクラウドリソース情報や機密値が含まれる場合があります。
また、.envにはAPIキー、データベースパスワード、外部サービスのトークンなどが平文で置かれているケースがあります。
「認証情報を盗む攻撃」は確認、実際の窃取成功件数は不明
F5 Labsは今回の活動を、自動化された認証情報収集キャンペーンと評価しています。
一方で、公開レポートから確認できるのは、攻撃者がViteサーバーへ認証情報・設定ファイルを狙ったリクエストを大量に送信していたという点です。
F5は、
- 何台のViteサーバーで脆弱性悪用に成功したか
- 実際に何件の認証情報を取得したか
- 取得したAWSやAzureの認証情報を使ってクラウドへ侵入したか
について被害件数を示していません。
そのため、
「CVE-2026-39364により3万2,000件のクラウドキーが盗まれた」
「807台のサーバーが侵害された」
と表現することはできません。
確認できているのは、「807のセッション単位の攻撃、約3万2,000件のイベントで、クラウド認証情報などを探索する活動が観測された」という内容です。
Google Cloud上の攻撃元が多く、検索・AIクローラーを装う通信も
F5 Labsは、攻撃元IPの多くがGoogle Cloud Platformの34.x、35.xレンジに集中していたとしています。
観測イベントの所在地別では、米国が17,297件で最も多く、ベルギー4,407件、オランダ4,011件、シンガポール2,842件、台湾1,994件、日本1,353件などでした。
これらは攻撃者の所在地を意味するものではありません。
F5は、レンタルされたクラウドインフラを攻撃基盤として利用していると分析しています。
また、通信ではGooglebot、ClaudeBot、GPTBot、PerplexityBot、OAI-SearchBot、Amazonbotなど、著名な検索エンジンやAIクローラーを装うUser-Agentが使用されていました。
User-Agentは攻撃者が任意に設定できるため、これらの企業や正規ボットが攻撃を行ったことを示すものではありません。
CVE-2026-39364以外のVite脆弱性も同時に探索
F5 Labsは、今回のスキャン活動でCVE-2026-39364だけでなく、過去のViteファイルアクセス制御の脆弱性に対応するシグネチャも同時に観測しています。
例として次の脆弱性を挙げています。
- CVE-2025-30208
- CVE-2025-31125
- CVE-2024-45811
また、同じ攻撃インフラの一部はNext.jsのCVE-2025-29927も探索していました。
このことからF5は、攻撃者がVite専用の単一スクリプトだけではなく、複数のWeb開発フレームワークや開発ツールを横断的に探索するライブラリを運用しているとみています。
CVSSはv4.0で8.2、v3.1では7.5
CVE-2026-39364には複数のCVSS表記があります。
Vite公式GitHub Security AdvisoryではCVSS v4.0で8.2(High)です。
一方、F5 LabsはCVSS 7.5と記載しています。これはCVSS v3.1の評価と一致します。
そのため、記事や脆弱性台帳では、
- CVSS v4.0:8.2
- CVSS v3.1:7.5
のようにバージョンを併記すると混乱を避けられます。
Vite 7.3.2/8.0.5で修正済み
Vite公式では、CVE-2026-39364を次のバージョンで修正しています。
- Vite 7.3.2
- Vite 8.0.5
- vite-plus 0.1.16
影響を受けるのは、
- Vite 7.1.0以上7.3.2未満
- Vite 8.0.0以上8.0.5未満
- vite-plus 0.1.16未満
です。
今回のCVEについてVite 6.x以前は公式アドバイザリの影響対象に含まれていません。
ただし、Vite 6.x、5.x、4.xには別のserver.fs関連脆弱性が過去に存在しています。
そのため、古い系列を利用している環境では、CVE-2026-39364だけを確認するのではなく、利用系列で提供されている最新のセキュリティ修正版まで更新する必要があります。
CISA KEVには9月16日時点で掲載確認できず
9月16日時点で、CVE-2026-39364がCISA Known Exploited Vulnerabilities(KEV)カタログへ掲載されたことは確認できませんでした。
一方、F5のハニーネットでは実際の悪用試行と一致する通信が大量に観測されています。
KEVは脆弱性対応の優先順位付けに有用ですが、KEV未掲載であることは「攻撃されていない」ことを意味しません。
今回のように一次の脅威観測で悪用試行が確認されている場合、対象環境が存在すればKEV掲載を待たずに対応する方が安全です。
公開Viteサーバーがあった場合は認証情報のローテーションも検討
F5 Labsは、Viteの更新だけでなく、開発サーバーを外部へ公開しないことを強く推奨しています。
企業で確認したい項目は次のとおりです。
- Vite開発サーバーがインターネットから到達可能になっていないか
- Docker Compose、Kubernetes、Ingress、クラウドのSecurity Groupで開発ポートを公開していないか
- Vite 7.1.0~7.3.1または8.0.0~8.0.4を利用していないか
- Viteを7.3.2、8.0.5またはそれ以降へ更新できるか
- 開発環境の
.envに本番用クラウド認証情報を保存していないか - AWS、Azure、GCPなどの認証情報に最小権限を適用しているか
- Terraform stateへ不要な機密情報が残っていないか
- 開発用認証情報と本番用認証情報を分離しているか
- 公開されていた可能性がある期間のWeb・WAF・ロードバランサーログを確認できるか
- 不審なファイル読み取り要求がないか確認できるか
- 外部公開されていた場合、アクセス可能だったAPIキーやクラウド認証情報をローテーションできるか
特に、Vite開発サーバーを一時的でも外部公開していた環境では、パッチ適用だけでは過去の認証情報露出を取り消せません。
ログ上で不審なアクセスが確認された場合や、露出の有無を判断できない場合は、そのサーバーから読み取り可能だった認証情報を洗い出し、必要に応じて失効・再発行する対応が必要です。
開発環境もインターネット公開資産として管理する
今回のF5 Labsの観測は、攻撃者が本番Webサーバーだけでなく、開発用ツールそのものを継続的に探索していることを示しています。
Viteのような開発サーバーは、本番利用を前提としたハードニングが行われていない一方、開発者が利用するために、
- クラウドAPIキー
- データベース認証情報
- CI/CDトークン
- IaC設定
- 内部APIのURL
- 外部SaaSの認証情報
へアクセスできるケースがあります。
そのため、資産管理では「本番サイトではないから対象外」とせず、ステージング、プレビュー環境、クラウドIDE、開発用コンテナなどもインターネット公開資産として把握する必要があります。
<!– SEOディスクリプション案: F5 LabsはViteのCVE-2026-39364を狙う大規模スキャンを公表。2026年8月に807攻撃セッション、約3.2万件のイベントを観測し、AWS・Azure認証情報やTerraform stateなどを探索していました。影響条件、修正版7.3.2/8.0.5、対応を整理します。 –>
出典
一次情報:
server.fs.denybypassed with queries – vitejs/vite GitHub Security Advisory- Cloud Takeover: Mass Scanning for Exposed Vite Endpoints (CVE-2026-39364) – F5 Labs
- Server Options – Vite
- CVE-2026-39364 – NIST National Vulnerability Database
- Known Exploited Vulnerabilities Catalog – CISA
関連記事
 React Server ComponentsにDoS脆弱性 CVE-2026-23869
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 山陰合同銀行、業務委託先でパソコン1台を紛失 顧客メールアドレス保存の可能性、不正利用の形跡は確認されず
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 Microsoft、Windows Server Update Servicesの脆弱性に対する緊急パッチを公開-PoCも流通中で即時適用を推奨(CVE-2025-59287)
 Google、児童プライバシーの集団訴訟に825万ドル(約13億円)で和解
 日産化学、システムへの不正アクセスを公表-7月1日に不審な活動を検知、現時点で顧客・取引先への影響は未確認