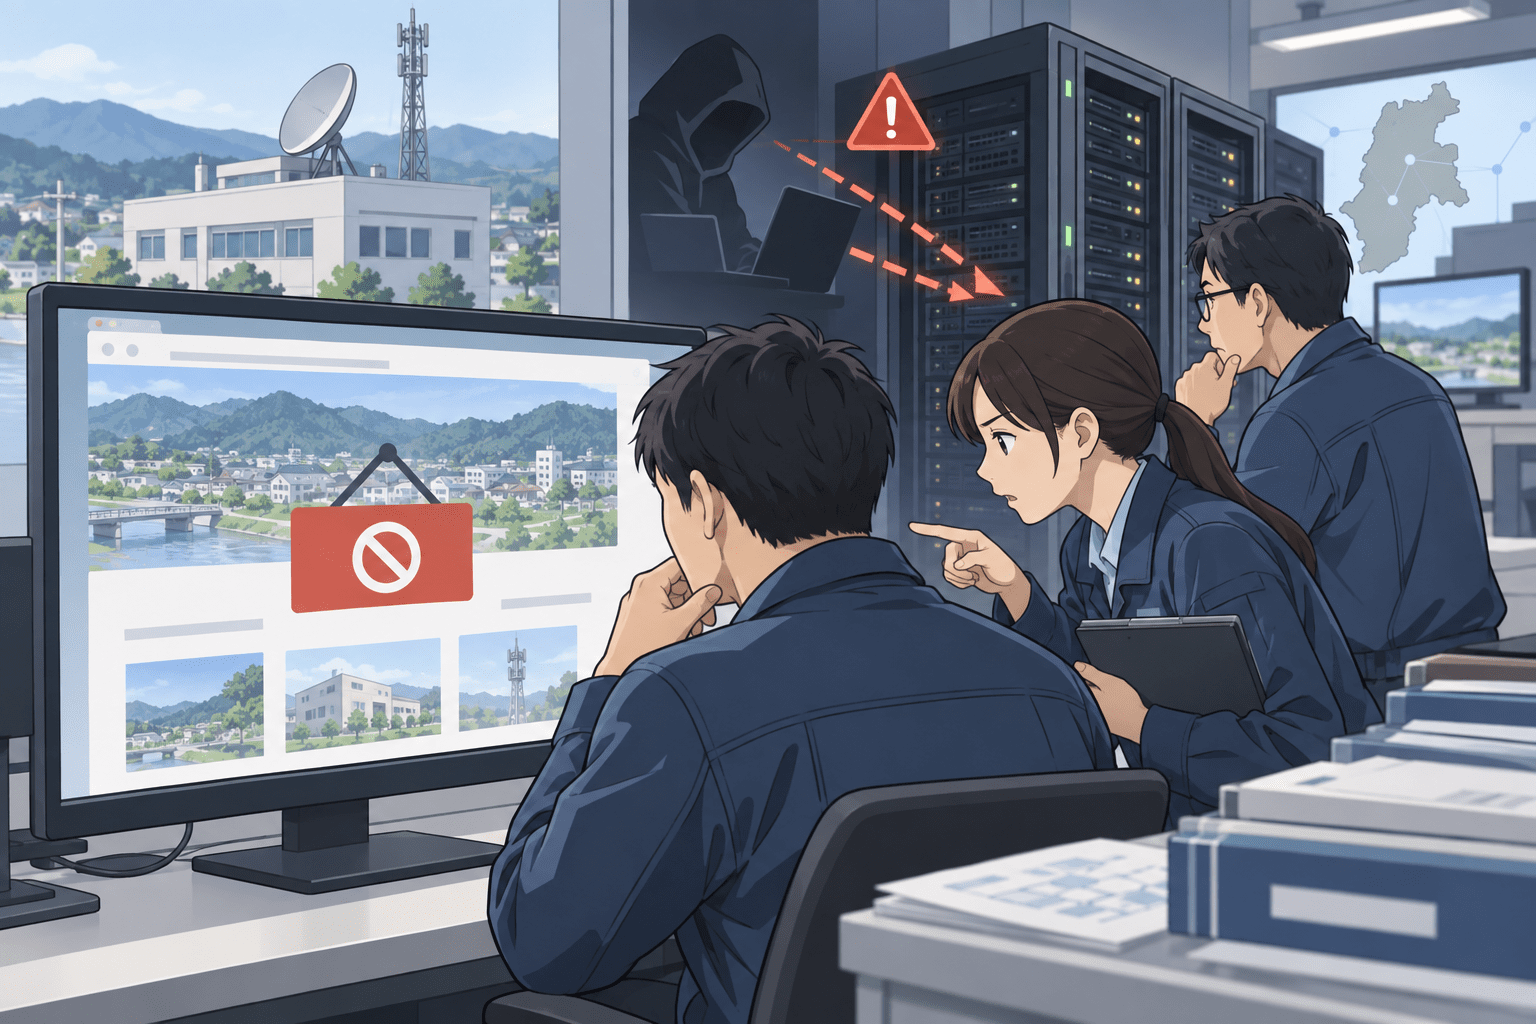
長野県長和町は2026年9月15日、長和町ケーブルテレビ「黒耀の里ゆいねっと」のホームページが、システムの脆弱性を悪用した不正アクセスを受けたと公表しました。
不正アクセスは9月7日に発生し、同サイトが閲覧できない状態になりました。長和町は9月8日に保守事業者から通報を受け、直ちにサイトを非公開としています。
9月15日時点で、ホームページでの情報提供や各種申請は停止中です。一方、同サイトには個人情報を保存しておらず、個人情報の流出、他サーバーへの攻撃、利用者へのマルウェア感染などの二次被害は確認されていないとしています。
長和町ケーブルテレビサイト不正アクセスのサマリー
確認できている内容:
- 2026年9月7日、長和町ケーブルテレビ「黒耀の里ゆいねっと」のホームページが不正アクセスを受けました。
- 長和町は、当該システムの脆弱性が悪用されたと公表しています。
- 不正アクセスにより、ケーブルテレビのホームページが閲覧できない状態になりました。
- インターネットサービス契約者の一部では、各自で作成したホームページが一時的に閲覧できなくなる不具合も発生しました。
- 契約者が作成したホームページの閲覧不具合は、9月15日時点で解消しています。
- 長和町は9月8日に保守事業者から通報を受け、対象サイトを非公開としました。
- ケーブルテレビサイトは9月15日時点でも閉鎖され、復旧作業と詳細調査が続いています。
- 対象サイトには個人情報を保存していないとしています。
- 個人情報の流出、他サーバーへの攻撃、利用者へのマルウェア感染などの二次被害は確認されていません。
- 具体的な脆弱性の種類や製品名、CVE番号、侵入手法は公表されていません。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月15日 |
| 発生日 | 2026年9月7日 |
| 対象組織 | 長野県長和町 |
| 対象 | 長和町ケーブルテレビ「黒耀の里ゆいねっと」ホームページ |
| インシデント | 脆弱性を悪用した不正アクセス、サイト改ざん |
| 原因 | 当該システムの脆弱性を悪用 |
| 具体的な脆弱性 | 公表されていません |
| 影響 | サイト閲覧不能、情報提供・申請停止、一部契約者のホームページ閲覧不具合 |
| 個人情報 | 対象サイトには保存していないと公表 |
| 情報流出 | 9月15日時点で確認されていません |
| 他サーバーへの攻撃 | 9月15日時点で痕跡は確認されていません |
| 利用者へのマルウェア感染 | 9月15日時点で確認されていません |
| 復旧状況 | 一部不具合は解消、ケーブルテレビサイトは復旧作業中 |
| 再発防止 | 詳細調査後、脆弱性対応と再発防止策を検討 |
9月7日に不正アクセス、翌8日にサイトを非公開
長和町によると、2026年9月7日、長和町ケーブルテレビ「黒耀の里ゆいねっと」のホームページが不正アクセスを受け、閲覧できない状態になりました。
長和町は9月8日、保守事業者からの通報で事案を把握し、直ちに対象サイトを非公開にしました。
9月15日時点では、復旧作業と並行して詳細な調査を進めています。復旧時期については明らかにしておらず、目処が立ち次第あらためて案内するとしています。
システムの脆弱性を悪用されたと公表
長和町は、不正アクセスの原因について「当該システムの脆弱性を悪用した不正アクセス」と説明しています。
一方、脆弱性が存在した製品やCMS、プラグイン、サーバーソフトウェアなどは公表されていません。
また、CVE番号が付与された既知の脆弱性だったのか、未修正の脆弱性だったのか、攻撃者がどのような経路でアクセスしたのかも確認できません。
このため、公開情報だけから特定の製品や脆弱性、攻撃グループと本件を結び付けることはできません。
Webサイトの脆弱性を悪用して改ざんされた別事例として、セキュリティ対策Labでは東京都中小企業振興公社の「TOKYO UPGRADE SQUARE」事案も取り上げています。
TOKYO UPGRADE SQUAREサイト改ざんの調査完了 個人情報流出は確認されず
一部契約者のホームページも一時閲覧不能に
今回の不正アクセスでは、長和町ケーブルテレビの公式ホームページだけでなく、同社のインターネットサービス契約者のうち、ホームページサービスを利用している一部利用者にも影響が出ました。
長和町によると、利用者が各自で作成したホームページが一時的に閲覧できなくなる不具合が発生しました。
この不具合は9月15日時点で解消しています。
公表資料では、利用者が作成したホームページ自体が改ざんされたのか、データが変更されたのかといった点には言及していません。そのため、確認できる影響は「一時的に閲覧できなくなった」範囲までです。
個人情報流出やマルウェア感染は確認されず
長和町は、対象となったケーブルテレビサイトには個人情報を一切保存していないと説明しています。
9月15日時点では、次の被害や痕跡は確認されていません。
- 個人情報の流出
- 他サーバーへの攻撃
- サイト利用者へのマルウェア感染などの二次被害
一方、ケーブルテレビサイトでは情報提供や各種申請を停止しており、利用者はホームページから問い合わせやインターネット速度変更などの申し込みができない状態です。
長和町は、当面の間、電話で問い合わせるよう案内しています。
詳細調査後に脆弱性対応と再発防止策を検討
長和町は現在、復旧作業と詳細調査を並行して進めています。
調査結果を踏まえ、今回悪用されたシステムの脆弱性への対応と再発防止策を検討するとしています。
9月15日の公表段階では、パッチ適用、システム更新、WAF導入、認証強化、アクセス制限など、具体的な対策内容は示されていません。
そのため、今後の公表では、悪用された脆弱性の具体的な内容、侵入期間、改ざん範囲、復旧時期、再発防止策が確認ポイントになります。
情報システム部門・Web管理者が確認したいポイント
今回の事案では、Webサイトのシステムに存在した脆弱性が悪用されたことまで長和町が公表しています。
外部公開サイトを管理する組織では、次の点を確認できます。
- CMS、プラグイン、Webサーバーなどの構成とバージョンを把握しているか
- インターネット公開システムの脆弱性情報を継続的に確認しているか
- 修正パッチ公開後、適用までの期限と担当者を決めているか
- WAFやIDS/IPS、Webサーバーログから不審なアクセスを確認できるか
- Webコンテンツや設定ファイルの改ざんを検知できるか
- 侵害されたWebサーバーから他システムへの通信を制限しているか
- ホスティング環境内で複数の利用者サイトを分離できているか
- サイト停止時に、問い合わせや申請を代替手段へ切り替える手順があるか
今回の公表では、他サーバーへの攻撃痕跡は確認されていません。一方で、ケーブルテレビ公式サイトだけでなく、一部契約者のホームページ閲覧にも影響が出ています。共用基盤を運用する場合は、1つのWebシステムの侵害が他利用者へどこまで影響するかを確認できる構成とログを用意しておく必要があります。
出典
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?