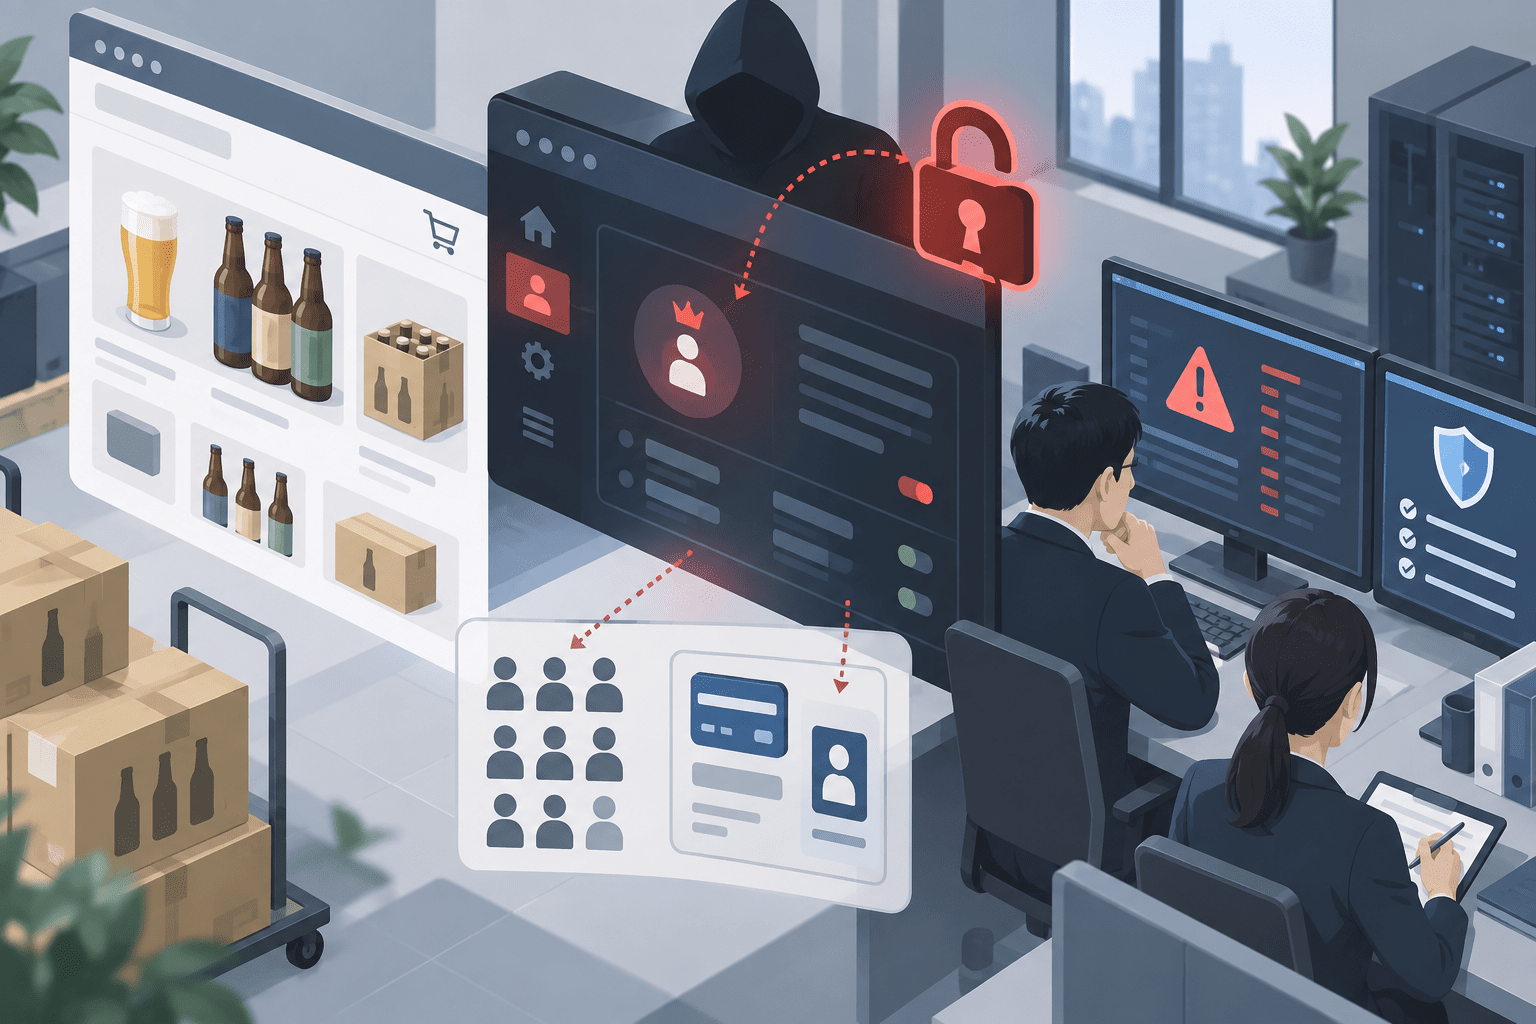
原田産業は2026年9月14日、同社が運営するECサイト「ビールの縁側」で発生した不正アクセスについて続報を公表しました。
8月18日の第一報では原因や影響範囲は調査中としていましたが、その後の調査で、サイトが利用していたシステムの一部に存在する脆弱性が悪用され、管理者権限が不正に取得されたことが判明しました。
さらに、2026年8月11日19時9分から8月14日16時57分までの間、不正なプログラムが稼働していた可能性を確認しています。
この期間に注文確認画面へアクセスし情報を入力した利用者9名について、氏名、住所、電話番号、メールアドレス、生年月日などに加え、カード番号、カード名義人、有効期限、セキュリティコードを含むクレジットカード情報が漏えいした可能性があります。
ただし、9月14日時点で原田産業はこれらの情報が実際に外部へ流出したとは断定していません。その他の影響範囲についても調査が続いています。
「ビールの縁側」不正アクセス続報のサマリー
確認できている内容:
- 原田産業は2026年9月14日、「ビールの縁側」への不正アクセスについて続報を公表しました。
- 第一報は2026年8月18日です。
- 調査の結果、サイトで利用していたシステムの一部に存在する脆弱性が悪用されたことが判明しました。
- 攻撃者によって管理者権限が不正に取得されました。
- 不正なプログラムが稼働していた可能性を確認しています。
- 不正プログラムの稼働期間は2026年8月11日19時9分から8月14日16時57分です。
- クレジットカード情報を含む情報が漏えいした可能性がある利用者は9名です。
- 対象9名のうち、決済を完了した利用者は4名、決済を完了せず注文手続きを終了した利用者は5名です。
- 対象情報には氏名、電話番号、メールアドレス、性別、生年月日、住所、カード番号、カード名義人、有効期限、セキュリティコードが含まれます。
- 対象者9名には個別にメールで通知しています。
- クレジットカード会社、決済代行会社、個人情報保護委員会へ報告済みです。
- 「ビールの縁側」は安全性の確認が完了しておらず、全機能の再開時期は未定です。
現時点で未確定・未公表の内容:
- 悪用された脆弱性の具体的な製品名、CVE、バージョン
- 最初の侵入日時
- 不正プログラムの具体的な種類や機能
- 対象9名の情報が実際に外部へ送信・取得されたか
- 9名以外に影響した利用者が存在するか
- 攻撃者や攻撃グループの特定
- クレジットカード情報の不正利用が発生したか
- ECサイトの全面再開時期
| 項目 | 内容 |
|---|---|
| 続報公表日 | 2026年9月14日 |
| 第一報 | 2026年8月18日 |
| 対象 | ECサイト「ビールの縁側」 |
| 原因 | システムの一部に存在した脆弱性の悪用 |
| 確認された侵害 | 管理者権限の不正取得 |
| 不正プログラム | 稼働していた可能性を確認 |
| 不正プログラム稼働期間 | 2026年8月11日19:09~8月14日16:57 |
| カード情報を含む漏えい可能性 | 9名 |
| 決済完了 | 4名 |
| 決済未完了 | 5名 |
| 対象情報 | 氏名、電話番号、メールアドレス、性別、生年月日、住所、カード情報 |
| カード情報 | 番号、名義人、有効期限、セキュリティコード |
| 個人情報保護委員会への報告 | 実施済み |
| サイト再開 | 全機能の再開時期は未定 |
| その他の影響範囲 | 調査継続中 |
第一報から「脆弱性悪用」「管理者権限取得」まで判明
原田産業は8月18日の第一報で、「ビールの縁側」が不正アクセスを受け、一部利用者の個人情報が漏えいした可能性があると公表していました。
当時は、
- 個人情報が実際に漏えいしたか
- 原因
- 影響を受けた利用者の範囲
はいずれも調査中でした。
今回の続報では、外部専門機関などによる調査の結果、サイトが利用していたシステムの一部に存在する脆弱性が悪用されたことが新たに判明しました。
攻撃者はその脆弱性を悪用して管理者権限を不正に取得し、その後、不正なプログラムを稼働させた可能性があります。
ただし、原田産業は脆弱性が存在した製品名、ECプラットフォーム、プラグイン、ミドルウェア、CVE番号などを公表していません。
そのため、特定のCMSやECパッケージの脆弱性が原因だったと推測することはできません。
不正プログラムは約3日間稼働した可能性
原田産業が公表した不正プログラムの稼働期間は、
2026年8月11日19時9分~8月14日16時57分
です。
約3日間にわたり、不正なプログラムが稼働していた可能性があります。
今回、情報漏えいの可能性がある利用者を特定する条件として、この期間中に「注文確認画面へアクセスし、情報を入力したこと」が挙げられています。
このため、影響範囲は単純な会員登録者全体ではなく、不正プログラムが稼働していた期間中の注文操作に基づいて絞り込まれています。
ただし、不正プログラムが具体的にどの画面や入力項目を監視・取得していたか、どのような方法で外部へ送信していた可能性があるかは公表されていません。
カード情報を含む9名に漏えいの可能性
9月14日時点で、クレジットカード情報を含む情報が漏えいした可能性がある利用者は9名です。
対象情報は次のとおりです。
- 氏名
- 電話番号
- メールアドレス
- 性別
- 生年月日
- 住所
- クレジットカード番号
- カード名義人
- 有効期限
- セキュリティコード
対象9名のうち、決済を完了した利用者は4名、決済を完了せずに注文手続きを終了した利用者は5名です。
つまり、決済が成立しなかった場合でも、注文確認画面へ進みカード情報などを入力していた利用者は影響対象に含まれています。
原田産業は9名へ個別にメールで連絡しています。
「9名の情報が漏えいした」とはまだ断定できない
今回の続報では、対象9名について「情報が漏えいした可能性がある」としています。
不正プログラムが稼働していた可能性は確認されていますが、入力情報が実際に攻撃者へ送信された、または攻撃者が取得したことまで確認されたとは公表されていません。
したがって、
「9名分のクレジットカード情報が漏えいした」
と断定するのではなく、
「9名分のクレジットカード情報を含む個人情報が漏えいした可能性がある」
と表現する必要があります。
また、原田産業は「その他の影響範囲については調査を継続」としており、9名が最終的な対象人数とも限りません。
原田産業はカード利用履歴の確認を要請
原田産業は対象利用者に対し、クレジットカードの利用明細を確認するよう呼びかけています。
身に覚えのない不審な利用が確認された場合は、カード発行会社へ連絡するよう案内しています。
今回の対象情報には、カード番号、有効期限、名義人だけでなくセキュリティコードも含まれます。
一方、9月14日の続報では、カード情報が不正利用された事実や、不正決済が発生した件数については公表されていません。
利用者側では、原田産業から個別通知を受けている場合、少なくとも一定期間はカード利用明細やカード会社からの通知を確認する必要があります。
個人情報保護委員会、カード会社、決済代行会社へ報告
原田産業は今回の事案について、
- クレジットカード会社
- 決済代行会社
- 個人情報保護委員会
へ報告したとしています。
第一報では個人情報保護委員会への報告について具体的な記載はありませんでした。
続報でカード情報を含む影響対象が特定されたことに伴い、関係機関への報告状況も明らかになった形です。
外部専門機関による調査も続いており、新たに公表すべき事実が判明した場合は追加で通知するとしています。
「ビールの縁側」は全機能の再開時期を未定に
8月18日の第一報後、原田産業は「ビールの縁側」を一時的にクローズしました。
9月14日の続報でも、安全性の確認に時間を要しているため、全機能の再開までは時間がかかる見込みとしています。
再開時期は、安全性が確認でき次第あらためて公表する予定です。
この対応からも、単に不正ファイルを削除して即時復旧するのではなく、原因や影響範囲を確認したうえで再開を判断していることが分かります。
2024年12月の事案とは別件
「ビールの縁側」では2024年12月にも、不正アクセスを疑う事案が発生していました。
当時はメール配信に使用していたサーバーから大量の迷惑メールが送信され、不正アクセスと個人情報漏えいの可能性が調査されました。
しかし、原田産業が2025年3月6日に公表した最終報では、サイト運営に使用するすべてのサーバーを対象に外部専門機関がフォレンジック調査を実施した結果、個人情報の漏えい、および漏えいのおそれにつながる不正アクセスは確認されなかったとしています。
今回の2026年8月の事案では、
- システムの脆弱性悪用
- 管理者権限の不正取得
- 不正プログラム稼働の可能性
- カード情報を含む9名への影響可能性
まで確認されており、2024年の事案とは別のインシデントです。
前回の記事は、原田産業「ビールの縁側」で不正アクセス、個人情報流出の可能性 ECサイトを一時閉鎖で確認できます。
2024年の最終報については、原田産業、通販サイト「ビールの縁側」への不正アクセスと個人情報漏洩は確認されずで整理しています。
ECサイト運営企業が確認したいポイント
今回の事案では、Webシステムの脆弱性悪用から管理者権限が奪われ、不正プログラムが稼働した可能性があります。
ECサイトを運営する企業では、脆弱性修正だけでなく、決済画面や入力画面が改ざんされた場合を想定した監視も必要です。
- ECシステム、CMS、プラグイン、ミドルウェアの脆弱性情報を継続的に確認しているか
- 管理者権限を持つアカウントにMFAを適用しているか
- 管理者権限の追加・変更を監査できるか
- Webサーバー上のファイル変更を検知できるか
- 決済・注文画面に未知のJavaScriptやPHPコードが追加されていないか監視しているか
- Webアプリケーションや管理画面のアクセスログを十分な期間保存しているか
- WAFやEDRなどでWebサーバー上の不審な挙動を検知できるか
- 決済代行会社との責任分界点を整理しているか
- カード情報を扱う画面の変更履歴を管理しているか
- インシデント発生時にEC機能を一時停止できる手順があるか
- 顧客への個別通知、カード会社、決済代行会社、個人情報保護委員会への連絡手順を整備しているか
特に、今回のように「決済を完了していない利用者」まで影響範囲に含まれる場合があります。
調査では決済成立件数だけではなく、不正プログラムが稼働していた期間中に入力画面へアクセスした利用者まで確認する必要があります。
出典
関連記事
 日新火災海上保険、業務委託先の東京損保鑑定により個人情報漏洩の可能性
 アフラック生命、サイバー攻撃で漏洩した口座情報を金融機関へ提供 約22万人が情報漏洩 対象
 ビジネスメール詐欺の実態と対策-巧妙な手口で信頼関係を醸成
 気仙沼市立病院がPOSレジ端末から約10万件の個人情報漏洩の可能性を発表
 ケロッグ、ランサムウェア グループ「Clop」のサイバー攻撃により従業員の情報が漏洩
 「腕試ししたかった」中学生がコンピューターウイルス作成と不正アクセス
 Apple、iPhoneを狙ったゼロデイ 攻撃に緊急対応 -iOSにセキュリティアップデートを配信
 NEC、2018年納入のロシア向け海底ケーブルを巡る報道に見解発表-共同通信は秘密調達網トップの来社を報道
 VSCodeのゼロデイでOAuthトークンがワンクリックで窃取可能-研究者がPoCを公開