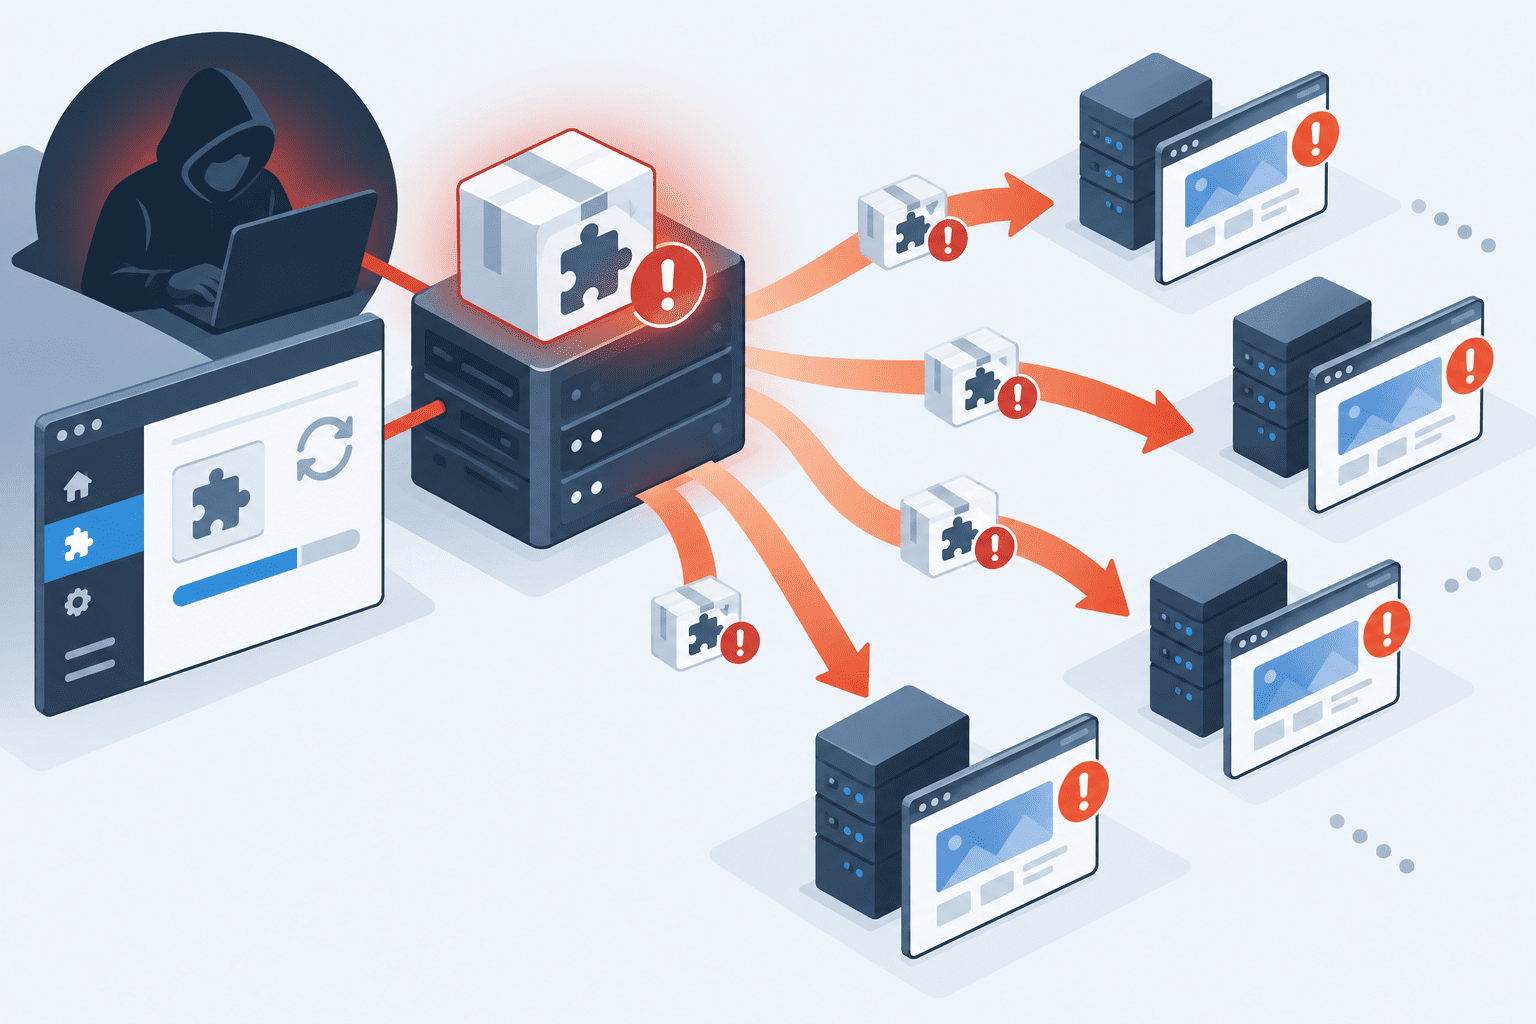
WordPress向け有料プラグイン「Admin Menu Editor Pro」の開発元は2026年9月14日、公式サイトの配布インフラが第三者に侵害され、悪意あるコードを含むプラグイン更新が正規のアップデートとして配信されたと公表しました。
最初に改ざんされたのはAdmin Menu Editor Pro 2.35で、悪意あるファイルincludes/wp-user-consent.phpが追加され、インストール先へWebシェルを設置する仕組みになっていました。
開発者のJanis Elsts氏は一度2.35を削除し、正常な2.36を公開しましたが、攻撃者が開発元サーバーへのアクセスを維持していたため、2.36も再び改ざんされました。その後の調査では、攻撃者がサーバーのroot権限相当を取得していた可能性があるとして、開発元は配布サーバーをオフラインにしています。
開発元の一次情報では、初期侵害で約230顧客が影響を受けたと推定しています。Elsts氏がBleepingComputerへ説明したところでは、悪意ある2.35は少なくとも1,500サイトへインストールされました。さらに約300顧客が影響した可能性があり、2.36について完全な被害範囲を把握できていないため、最終的な影響数はこれを上回る可能性があります。
Admin Menu Editor Proサプライチェーン攻撃のサマリー
確認できている内容:
- Admin Menu Editor Proの開発元は2026年9月14日、公式配布サイトへの不正アクセスを確認しました。
- 攻撃者は公式サイトへ悪意あるAdmin Menu Editor Pro 2.35をアップロードし、正規アップデートとして配信しました。
- 改ざん版には
includes/wp-user-consent.phpが追加され、Webシェルを設置する機能が含まれていました。 - 開発者が悪意ある2.35を削除し、正常な2.36を公開した後、攻撃者が再侵入して2.36も改ざんしました。
- 開発元は、攻撃者が配布サーバーでrootレベルのアクセスを取得していた可能性があるとしています。
- 2.35を9月14日にインストールしたサイトは「侵害されたものとして扱う」よう開発元が案内しています。
- 2.36をインストールしたサイトについても、特に9月14日19:00 UTC以降に取得した場合は侵害の可能性があります。
- バージョン2.34は正常とみられています。
- 開発元は初期侵害で約230顧客が影響したと推定しています。
- Elsts氏がBleepingComputerへ説明したところでは、初期の悪意ある2.35は少なくとも1,500サイトにインストールされました。
- 開発元は、追加で約300顧客が影響した可能性を確認しています。
- 影響を受けたサイトでは、隠しWordPressユーザー、Webシェル、
object-cacheディレクトリ、MUプラグイン、WP-Cronイベントなどが確認されています。 - 開発元は、最も確実な復旧策として2026年9月14日より前の安全なバックアップからの復元を推奨しています。
- WordPress.orgで配布される無料版「Admin Menu Editor」は今回の公式インシデントの対象として公表されていません。
現時点で未確定の内容:
- 最終的な影響顧客数と影響サイト数
- 攻撃者が開発元サーバーへ侵入した最初の経路
- 2.36の改ざん版を取得したサイトの総数
- Webシェル設置後に各WordPressサイトで実際に行われた操作
- WordPressサイトから外部へ情報が窃取された件数
- 攻撃者や攻撃グループの帰属
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月14日 |
| 最終更新 | 開発元ページは2026年9月16日更新 |
| 対象製品 | Admin Menu Editor Pro |
| 影響バージョン | 2.35、2.36の一部 |
| 正常とみられる旧版 | 2.34 |
| 攻撃形態 | 公式配布インフラを侵害したサプライチェーン攻撃 |
| 主な悪意あるファイル | includes/wp-user-consent.php |
| 主な機能 | Webシェル設置、隠しユーザー作成など |
| 初期の影響顧客 | 開発元推定で約230顧客 |
| 初期の影響サイト | BleepingComputerによると少なくとも1,500サイト |
| 追加影響の可能性 | 開発元が約300顧客を追加で特定 |
| 開発元サーバー | rootレベルで侵害された可能性 |
| 推奨対応 | 9月14日以前の安全なバックアップから復元 |
| 無料版 | 今回の公式インシデント対象としては公表されていない |
公式アップデートとして悪意ある2.35を配信
開発元のインシデント報告によると、2026年9月14日、Admin Menu Editor Proの公式サイトadminmenueditor.comへ第三者が侵入し、正規の更新ファイルadmin-menu-editor-pro.zipを悪意ある内容へ差し替えました。
利用者側には通常の「バージョン2.35」アップデートとして表示されました。
改ざんされた2.35には、通常版には存在しないincludes/wp-user-consent.phpが追加されていました。
このファイルは、インストール先のWordPress環境へWebシェルを設置します。
Webシェルは、攻撃者がWebサーバー上で遠隔から操作を行うために利用するバックドアです。開発元は、今回のペイロードがWebシェルであることから、影響を受けたサイトについて「攻撃者が完全に制御できたものと想定すべき」としています。
今回の事案は、WordPressサイト側の脆弱なプラグインをインターネットから直接悪用した攻撃ではありません。
利用者が信頼している正規のアップデート経路自体が侵害され、攻撃者が作成したコードが公式更新として配信されたサプライチェーン攻撃です。
一度公開した正常な2.36も再び改ざん
開発者は不正侵入を把握した後、悪意ある2.35を削除して侵害への対応を開始しました。
その後、正常なAdmin Menu Editor Pro 2.36を公開しました。
しかし、攻撃者は依然として開発元サーバーへのアクセスを維持しており、9月14日19時35分ごろ(UTC)には再侵入が確認されました。
開発元の調査では、攻撃者がサーバーのrootレベルのアクセス権を取得していた可能性があります。
そのため、正常版として公開したはずの2.36も再び改ざんされました。
開発元は最終的に、侵入を確実に排除できない状態で更新配信を継続する方が危険だと判断し、9月14日21時40分ごろ(UTC)にサーバーを停止しました。
日本時間では、それぞれ9月15日4時35分ごろと6時40分ごろに当たります。
この経緯から、「2.35から2.36へアップデートしたから安全」とは判断できません。
開発元は、2.36をインストールした利用者についても、特に9月14日19:00 UTC以降にダウンロードした場合は侵害された可能性があるとして確認を求めています。
2.35は少なくとも1,500サイトへインストール
開発元は9月14日16時37分(UTC)の時点で、初期侵害による影響を約230顧客と推定しました。
Elsts氏はBleepingComputerに対し、アップデートサーバーのログ分析から、これら約230顧客が悪意ある2.35を少なくとも1,500サイトへインストールしていたと説明しています。
「230顧客」と「1,500サイト」の差が大きいのは、Web制作会社や運用事業者など、1顧客が複数のWordPressサイトでPro版を利用しているケースがあるためです。
また、開発元は同日18時の更新で、関連時間帯のダウンロード履歴などから約300顧客を追加で「影響した可能性がある」と特定しました。
ただし、これはバージョン番号を完全に特定できた顧客だけではなく、侵害時間帯付近にダウンロードした利用者を含むため、初期の約230顧客より確度が低いと説明しています。
さらに2.36への再侵入では、攻撃者が関連ログの削除を試みた形跡も確認されています。
そのため、開発元は現時点の顧客一覧が完全ではないとしており、通知メールが届いていない利用者についても「影響なし」と判断しないよう求めています。
悪意ある2.35が配信された時間帯
BleepingComputerがElsts氏から得た説明によると、悪意ある2.35は9月14日の約06:00~13:00 UTCに公式サイトから配布されていました。
日本時間では9月14日15時ごろから22時ごろに当たります。
その後の2.36については、開発元が「特に19:00 UTC以降にダウンロードした場合」を影響確認対象としています。
2.36の再侵害については完全なダウンロード記録を確保できていないため、特定の時間だけで安全・危険を完全に切り分けることはできません。
開発元は、2.35を9月14日にインストールした場合は侵害済みとして扱い、2.36についてもインストールした場合は確認を行うよう案内しています。
Webシェルと隠しユーザーを設置
開発元が確認している侵害の兆候には、複数の永続化手段が含まれています。
主な確認項目は次のとおりです。
- Admin Menu Editor Pro配下の
includes/wp-user-consent.php /wp-content/object-cache/に新しく作成されたディレクトリwp_optionsテーブル内のwp_ocacheまたは_wp_ocache_で始まるオプションwp_usersテーブル内のwp_から始まるユーザー/wp-content/mu-plugins/内のwp-から始まる不審なMUプラグイン_wp_cconsent_tickというWP-Cronイベント
攻撃者が作成したWordPressユーザーは、通常の管理画面には表示されない場合があります。
このため、WordPress管理画面の「ユーザー」一覧に不審な管理者がいないことだけでは、侵害を否定できません。
開発元はデータベースのwp_usersテーブルを直接確認するよう案内しています。
また、WordPressのmu-pluginsは通常のプラグインとは異なり、自動的に読み込まれます。一般的なプラグイン管理画面だけでは見落としやすいため、ファイルシステム側の確認も必要です。
WordPressのMUプラグインを悪用した攻撃については、WordPressの必須プラグイン「mu-plugins」を突くサイバー攻撃、悪用の兆候と対策でも整理しています。
2.34は正常とみられる、無料版は今回の対象外
開発元はAdmin Menu Editor Pro 2.34について「cleanであるはず」としています。
公式の変更履歴でも、2.34は2026年8月17日に公開された直近の正規リリースとして確認できます。
今回の侵害報告は、有料版Admin Menu Editor Proを公式サイトから配布するインフラを対象としています。
WordPress.orgで公開されている無料版「Admin Menu Editor」は別の配布経路で提供されており、WordPress.orgでは現在30万サイト以上のアクティブインストールが確認できます。
9月16日時点で、開発元は無料版を今回の侵害対象として公表していません。BleepingComputerも無料版は影響を受けていないとみられると報じています。
したがって、「Admin Menu Editorが導入された30万サイトが侵害された」という事案ではありません。
影響確認の対象は、公式サイトからPro版2.35または2.36を取得・インストールした環境です。
開発元は9月14日以前のバックアップからの復元を推奨
開発元が最も確実な対処として推奨しているのは、2026年9月14日より前に取得した安全なバックアップからの復元です。
理由は、既知の悪意あるファイルだけを削除しても、Webシェルを通じて攻撃者が別のファイルやアカウント、設定を追加していた可能性を排除できないためです。
開発元自身も、悪意あるペイロードの全容をまだ把握できておらず、手動削除の手順だけでは不十分な可能性があると明記しています。
安全なバックアップへ戻せない場合は、少なくとも次の対応を案内しています。
- Admin Menu Editor Pro 2.35/2.36を削除
- 不審な
/wp-content/object-cache/を確認・削除 - 隠し
wp_...ユーザーを削除 wp_ocache...または_wp_ocache_...のデータベース項目を削除_wp_cconsent_tickのWP-Cronイベントを削除- 不審なMUプラグインを削除
- WordPressユーザーのパスワードを変更
wp-config.phpのセキュリティキーとsaltを再生成- データベース、FTP/SFTP、ホスティング管理画面、APIキーなどの認証情報をローテーション
- サイト全体のマルウェアスキャンを実施
- 9月14日以降に変更されたファイルを確認
object-cache.phpについては、キャッシュプラグインが正常な用途で作成している場合もあります。開発元も、用途を確認せず機械的に削除しないよう注意しています。
プラグインを削除するだけでは復旧とはいえない
今回の改ざん版はWebシェルを設置するため、Admin Menu Editor Proそのものを削除しても侵害状態が残る可能性があります。
企業やWeb運用担当者は、プラグイン削除だけではなく「侵害されたWordPressサイト」としてインシデント対応する必要があります。
確認したい項目は次のとおりです。
- WordPressコアファイルに不正な変更がないか
- テーマや他プラグインに未知のPHPファイルが追加されていないか
wp-config.phpや.htaccessに不審な変更がないかuploadsディレクトリにPHPファイルが置かれていないか- MUプラグインやCronに不審な永続化処理がないか
- 管理者・編集者などのユーザーと権限に不審な追加がないか
- WordPress以外のホスティングアカウントやSSH/SFTPユーザーが追加されていないか
- APIキー、SMTP認証情報、決済サービス認証情報などが保存されていなかったか
- WebアクセスログにWebシェルへの外部アクセスが残っていないか
- 管理画面からプラグイン・テーマの編集や新規インストールが行われていないか
Webシェルが実行可能だった以上、影響範囲はWordPress管理画面だけとは限りません。
PHPプロセスがアクセスできるデータベース、設定ファイル、他サイト、外部サービスの認証情報も調査範囲に含める必要があります。
正規アップデートを悪用するサプライチェーン攻撃が相次ぐ
WordPressでは2026年にも、正規のプラグイン更新経路や開発元インフラを侵害するサプライチェーン攻撃が複数確認されています。
7月には動画埋め込みプラグインARVEのリリースにバックドアが混入しました。ただしARVEではWordPress.orgの新規リリース審査により、自動更新として広範囲へ配布される前に停止されています。
詳細は、WordPressプラグインARVEにバックドア混入、無認証で管理者権限を奪取可能にで整理しています。
6月にはOptinMonster、TrustPulse、PushEngageで、ベンダー管理のCDNから改ざんJavaScriptが配信されるサプライチェーン攻撃も発生しました。
WordPress プラグイン OptinMonster・TrustPulse・PushEngageがCDN経由のサプライチェーン攻撃を受けるで、正規インフラ侵害による影響を整理しています。
今回も、利用者が「公式サイトから提供された正規アップデート」を適用したことで侵害されています。
脆弱性修正を迅速に適用するだけでなく、アップデート提供元そのものが侵害されるケースを想定した検知と復旧手段が必要です。
WordPress運用担当者が確認したいポイント
Admin Menu Editor Proを利用している企業では、まず全WordPress環境を棚卸しし、2.35/2.36の導入履歴を確認します。
特にWeb制作会社や複数ブランドを運用する企業では、1つのライセンスや管理アカウントから多数のサイトへ一括更新しているケースがあります。
- Admin Menu Editor Pro 2.35/2.36を導入したサイトを全件洗い出せるか
- 9月14日以前の安全なバックアップが残っているか
- バックアップがWebサーバーから分離され、改ざんされていないか
- WordPress管理画面だけでなくDB・ファイルシステム・MUプラグインを確認できるか
- 侵害後に利用された可能性のある認証情報を一括でローテーションできるか
- WebサーバーやWAF、CDN、管理画面のアクセスログを保存しているか
- プラグイン更新時のファイル変更を監視・検知できるか
- 開発・ステージング環境にも同じプラグインが導入されていないか
- 1台のホスティング環境に複数WordPressサイトを置いている場合、横展開の有無を確認できるか
- 外部制作会社が管理するWordPressも自社の資産台帳に含まれているか
今回のようなケースでは「最新版に更新する」がそのまま対策にならない時間帯がありました。
ソフトウェアサプライチェーン攻撃の仕組みや企業側の管理方法については、サプライチェーン攻撃とは 概要や攻撃手法と被害 事例を解説でも整理しています。
出典
一次情報:
- Security Incident Affecting Customers 2026-09-14 – Admin Menu Editor Pro
- Changelog – Admin Menu Editor Pro
- Admin Menu Editor – WordPress.org
影響サイト数など開発者への直接取材:
関連記事
 標的型攻撃メール訓練、“誰が引っかかったか”だけを見てはいけない メール 次第で引っかかる割合は約17倍差
 上智大学がメール誤送信で約1万人の個人情報 流出
 ヴァルカナイズ・ロンドン オンラインストア、不正アクセスで個人情報・カード情報が流出の恐れ
 FBI、銀行サポートを装うアカウント乗っ取り詐欺に警鐘 -2025年だけで2億6,200万ドル(約409億円)超の被害
 大阪府高槻市立中で教員アカウントへ不正アクセス 生徒がパスワードをのぞき見し成績を閲覧
 DragonForce ランサムウェアがMicrosoft TeamsのTURNリレーをサイバー攻撃に悪用
 アサヒ グループホールディングス、サイバー攻撃による「個人情報漏洩のおそれ」を約228.9万件に上方修正
 RingCentral、ソーシャルエンジニアリングの被害を公表 HIBPが約160万件の情報漏洩を確認
 ランサムウェア グループ Qilin(キリン)のサイバー攻撃 手法や実像

