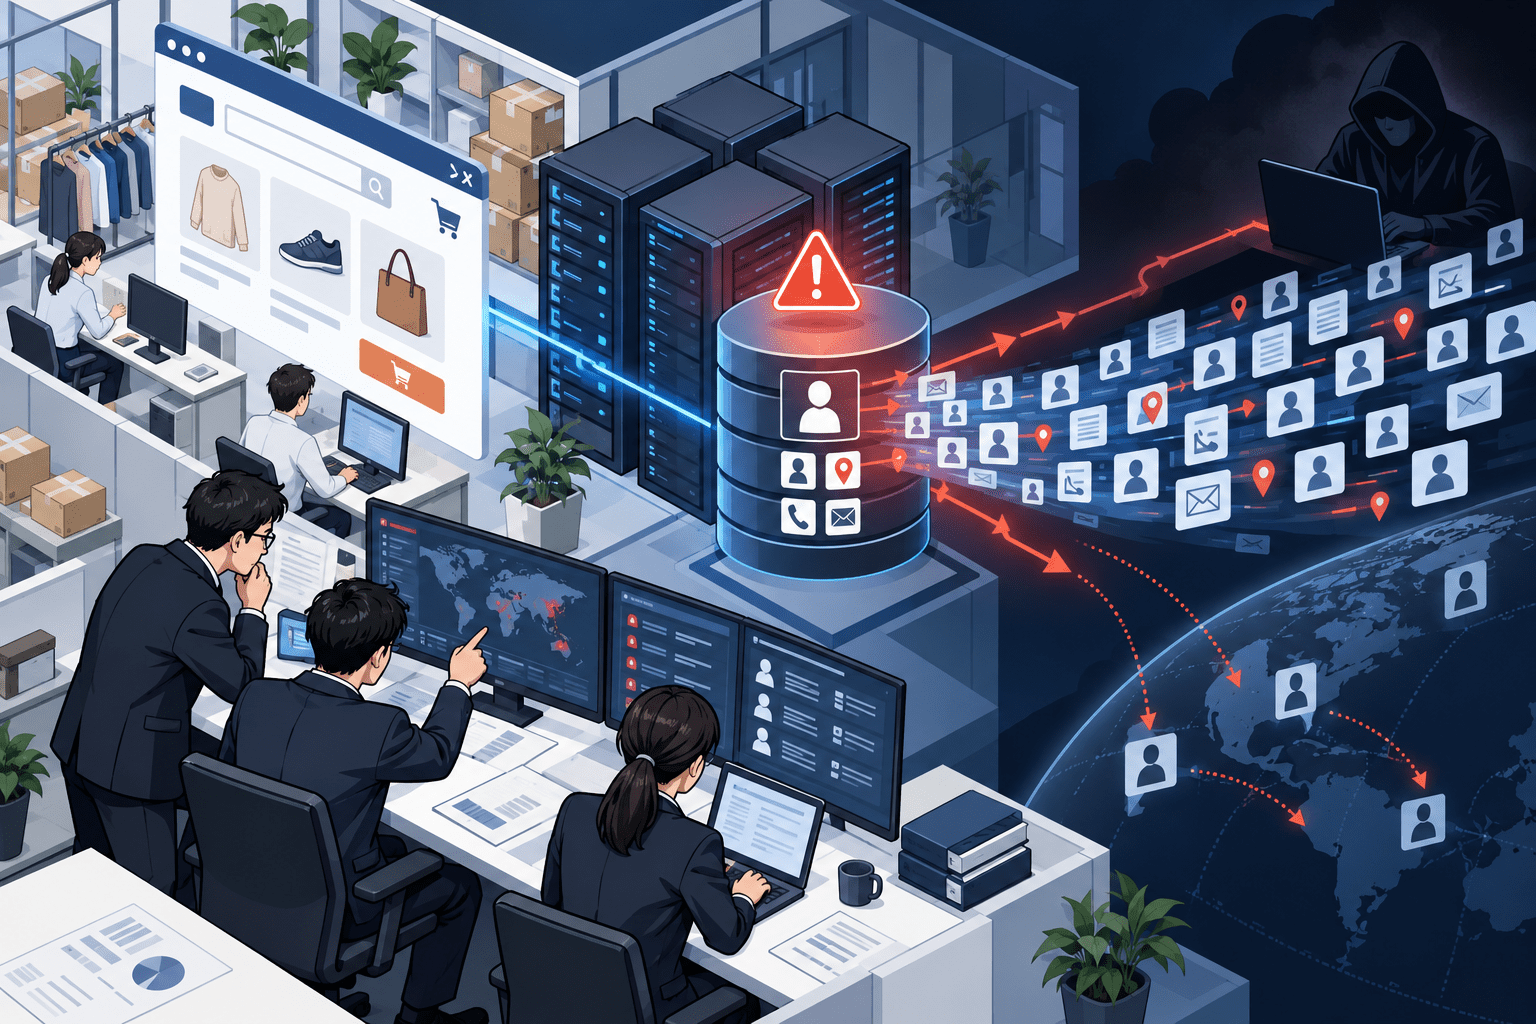
株式会社ムラウチドットコムは2026年9月15日、7月に公表した不正アクセスについて外部の情報セキュリティ専門会社によるフォレンジック調査が完了し、同社が保有する顧客の個人情報が外部へ持ち出された事実を確認したと公表しました。
漏えい対象は7,716,811件です。対象情報には氏名、住所、電話番号のほか、一部顧客のメールアドレス、生年月日、性別が含まれます。
一方、クレジットカード番号などの決済情報は別システムで管理しており、今回の不正アクセスの対象ではありませんでした。ログインIDとパスワードも対象外としています。
7,716,811という数字について、ムラウチドットコムは「件」として公表しており、ユニークな人数であるとは説明していません。そのため、本記事では「約772万人」ではなく「約772万件の顧客情報」と表記します。
ムラウチドットコム不正アクセスのサマリー
確認できている内容:
- ムラウチドットコムは2026年9月15日、不正アクセスに関する第二報を公表しました。
- 外部専門会社によるフォレンジック調査は完了しています。
- 調査の結果、顧客の個人情報が外部へ持ち出された事実を確認しました。
- 漏えい対象として公表された件数は7,716,811件です。
- 漏えいした情報は氏名、住所、電話番号、メールアドレス、生年月日、性別です。
- 公式FAQでは、メールアドレス、生年月日、性別は対象顧客の一部と説明しています。
- クレジットカード番号などの決済情報は別システムで管理され、今回の対象ではありません。
- ログインIDとパスワードも今回の不正アクセスの対象ではありません。
- 対象者には準備が整い次第、個別通知メールを送付します。
- 9月15日時点で、本件に起因すると確認された金銭被害、不正利用、フィッシングメールなどの具体的な二次被害は確認されていません。
- 個人情報保護委員会には初報と確報を提出済みです。
- 警察にも被害相談を行っています。
- ムラウチドットコム本店は営業を継続しています。
現時点で公式発表から確認できない内容:
- 7,716,811件がユニークな7,716,811人を意味するか
- 不正アクセスの具体的な侵入経路
- 悪用された脆弱性の有無
- 認証情報窃取の有無
- 攻撃者・攻撃グループの特定
- ランサムウェアの使用
- 情報が持ち出された正確な日時・期間
- 漏えいしたデータが第三者へ再配布・販売された事実
| 項目 | 内容 |
|---|---|
| 第二報公表日 | 2026年9月15日 |
| 第一報公表日 | 2026年7月24日 |
| 対象組織 | 株式会社ムラウチドットコム |
| インシデント | 一部システムへの第三者による不正アクセス |
| 漏えい | 顧客の個人情報が外部へ持ち出された事実を確認 |
| 対象件数 | 7,716,811件 |
| 対象情報 | 氏名、住所、電話番号、メールアドレス、生年月日、性別 |
| 一部対象のみ | メールアドレス、生年月日、性別 |
| クレジットカード情報 | 対象外 |
| ログインID・パスワード | 対象外 |
| 不正利用・金銭被害 | 9月15日時点で確認されず |
| 個人情報保護委員会 | 初報・確報を提出済み |
| 警察 | 被害相談を実施 |
| フォレンジック調査 | 完了 |
| 本店営業 | 継続 |
7月15日のシステム障害を契機に不正アクセスが判明
ムラウチドットコムでは2026年7月15日未明に社内システムで障害が発生しました。
第一報や第二報で示された経緯では、その後の復旧対応・調査の過程で第三者による不正アクセスの痕跡を確認しています。
同社は不正アクセス判明後、対象システムへの外部からのアクセスを遮断し、関係するデータやシステムを保全しました。
7月20日には個人情報保護委員会へ速報を提出し、7月23日には警察へ被害相談を実施。7月24日に第一報を公表しました。
第一報の段階では、顧客情報が漏えいした「痕跡」が確認されたとしており、具体的な対象件数や、不正アクセスによってデータが実際に外部へ持ち出されたかどうかについては調査中でした。
第二報で「外部へ持ち出された事実」を確認
9月15日の第二報では、事案の評価が第一報から更新されています。
外部の情報セキュリティ専門会社によるフォレンジック調査の結果、ムラウチドットコムが保有する顧客の個人情報が外部へ持ち出された事実を確認しました。
したがって今回の事案は、「個人情報が漏えいした可能性がある」という段階ではなく、「個人情報の外部持ち出しが確認された」事案です。
同社は調査完了に伴い、漏えいした個人情報の種類と対象件数も特定しました。
漏えい対象は7,716,811件
第二報で公表された対象件数は7,716,811件です。約772万件に相当します。
ここで注意したいのは、公式資料が「件」という単位を使用している点です。
7,716,811件について、すべて異なる顧客なのか、同一顧客の複数注文や複数データが含まれるのか、重複を除いたユニーク人数が何人なのかは、公式発表から確認できません。
そのため、「771万6,811人の情報が漏えいした」と人数へ置き換えるのは避ける必要があります。
漏えいした情報は氏名・住所・電話番号など
ムラウチドットコムが確認している漏えい情報は次のとおりです。
- 氏名
- 住所
- 電話番号
- メールアドレス
- 生年月日
- 性別
公式FAQでは、このうちメールアドレス、生年月日、性別については「対象となるお客様の一部」としています。
7,716,811件すべてに6項目が含まれているわけではなく、対象者ごとに含まれる情報が異なるとみる必要があります。
クレジットカード番号は別システムで管理、対象外
クレジットカード番号などの決済情報は、今回不正アクセスを受けたシステムとは別のシステムで管理されていました。
同社は、決済情報が今回の不正アクセスの対象ではないことを確認しています。
また、ムラウチドットコムのログインIDとパスワードについても今回の対象外です。
このため、第二報を基に「カード情報が漏えいした」「会員パスワードが窃取された」とすることはできません。
9月15日時点で金銭被害などの二次被害は確認されず
ムラウチドットコムによると、9月15日時点で本件に起因することが確認された不正利用、金銭被害、フィッシングメールなどの具体的な二次被害は確認されていません。
一方、漏えい情報には氏名、住所、電話番号が含まれ、一部ではメールアドレスや生年月日も含まれます。
同社は、ムラウチドットコム、ECモール、クレジットカード会社などを装ったメール、SMS、電話に注意するよう呼びかけています。
対象顧客には個別通知メールを送付
漏えい対象となった顧客には、準備が整い次第、順次個別通知メールを送るとしています。
ムラウチドットコムでは専用問い合わせ窓口も設置しました。
個別通知そのものを装ったフィッシングも想定されるため、通知を受信した場合は、メール内リンクだけに依存せず公式サイトから情報を確認する対応が考えられます。
個人情報保護委員会へ初報・確報を提出
ムラウチドットコムは、個人情報保護法に基づき個人情報保護委員会へ報告しています。
公式FAQでは、初報と確報の双方を提出済みと説明しています。
警察にも7月23日に被害相談を行っています。
不正アクセスの具体的な侵入経路は公表されていない
第二報では、外部への情報持ち出しと影響範囲は明らかになりました。
一方、9月16日時点で公開されている公式情報からは、不正アクセスの具体的な侵入経路は確認できません。
再発防止でアクセス権限・認証情報管理を見直し
第二報では、再発防止策としてシステムへのアクセス権限や認証情報の管理を含むセキュリティ対策の見直しを進めています。
また、今後も定期的な脆弱性診断やセキュリティ点検を実施し、潜在的な問題を早期に把握する方針です。
ムラウチドットコム本店は営業継続
不正アクセス確認後、ムラウチドットコムは対象システムへの外部アクセスを遮断し、安全確認を進めました。
公式FAQによると、現在は営業に必要なシステムの安全性を確認したうえで、ムラウチドットコム本店の営業を継続しています。
外部の情報セキュリティ専門会社と連携した継続監視も実施しています。
SNSについては問い合わせ窓口を一本化するため運用を一時休止しており、再開は2026年11月ごろを予定しています。
EC事業者が確認したいポイント
今回の事案では約772万件という大規模な顧客情報が外部へ持ち出されています。
ECサイトや会員サービスを運営する企業では、次の項目を確認できます。
- 顧客データベースへのアクセス権限を必要最小限にしているか
- 管理者・運用者アカウントに多要素認証を適用しているか
- 長期間使われていない認証情報を無効化しているか
- 大量検索・大量ダウンロード・大量エクスポートを検知できるか
- ECフロントと顧客データベースを必要以上に直接接続していないか
- クレジットカード情報を自社環境に保持しない構成になっているか
- 顧客情報の保存期間を必要最小限にしているか
- WAF、EDR、NDR、データベース監査ログを相互に確認できるか
- インシデント発生時に対象システムを即時遮断できるか
- ログをフォレンジック調査に必要な期間保存しているか
- 定期的な脆弱性診断とパッチ管理を行っているか
- 漏えい後のフィッシングやなりすましを想定した顧客通知手順を整備しているか
今回、クレジットカード情報が別システムで管理されていたため、決済情報は影響範囲から外れました。
企業の情報漏えい対策と発生後の対応については、情報漏洩対策とは?企業が実施すべき原因別の予防策と発生時の対応でも整理しています。
出典
関連記事
 Gyazoに不正アクセス、ユーザー関連データ約2,362万件と画像メタデータ約4.9億件の情報が漏洩-アップロードサーバーの脆弱性を悪用
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円
WelcomeHRを運営するワークスタイルテックが約15万人の個人情報漏洩を発表