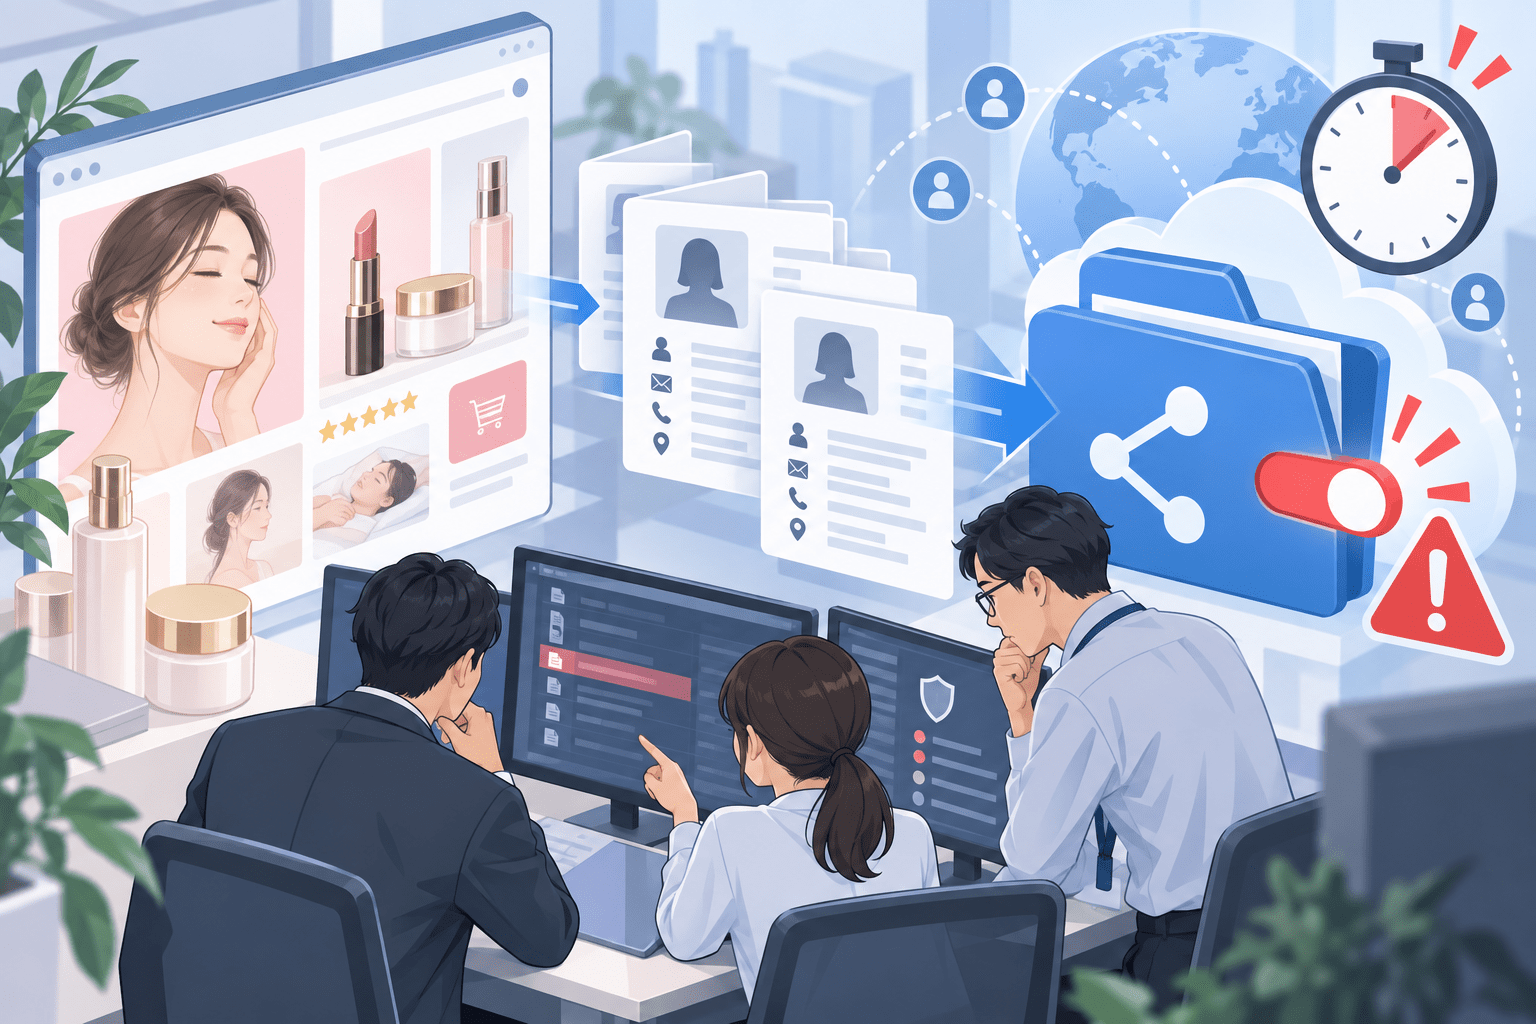
株式会社アイスタイルは2026年9月16日、@cosmeに登録されている一部利用者の個人情報を含むファイルが、9月2日に約20分間、インターネット上で閲覧可能な状態になっていたと公表しました。
対象は10,997人です。ファイルにはメールアドレス、メールマガジン「@cosme通信」の配信設定状況、ユーザーIDが含まれていました。
一方、氏名、住所、電話番号、ログイン時のパスワード、クレジットカード情報は含まれていません。
原因は、社内で個人情報を含むファイルを受け渡す際に利用した外部ファイル転送サービスの公開設定不備です。ダウンロード用URLを知っていれば誰でもアクセスできる状態になっていました。
アイスタイルによると、当該URLは社内関係者間でのみ共有され、委託先を含む第三者には開示・提供していません。9月16日時点で、不正利用や二次被害も確認されていません。
@cosme個人情報公開事故のサマリー
確認できている内容:
- アイスタイルは2026年9月16日、@cosme利用者の個人情報を含むファイルが一時的にインターネット上で閲覧可能だったと公表しました。
- 発生日時は2026年9月2日14時20分ごろです。
- 閲覧可能だった期間は約20分です。
- 14時40分までに対象ファイルを外部ファイル転送サービス上から削除しました。
- 対象人数は10,997人です。
- 対象情報はメールアドレス、メールマガジン配信設定状況、ユーザーIDです。
- 氏名、住所、電話番号、ログイン時のパスワード、クレジットカード情報は含まれていません。
- 原因は、外部ファイル転送サービス利用時の公開設定不備です。
- ダウンロード用URLを知っていれば誰でもファイルへアクセスできる状態でした。
- URLは社内関係者間のみで共有し、委託先を含む第三者には提供していません。
- 9月16日時点で、不正利用や二次被害は確認されていません。
- 個人情報保護委員会へ報告済みです。
- 対象者には登録メールアドレス宛てに個別通知しています。
- 再発防止として、手動によるデータ抽出の廃止を含むシステム化と、社内管理・教育の強化を検討しています。
現時点で確認できていない内容:
- 閲覧可能だった約20分間に第三者が実際にURLへアクセスしたか
- ファイルが第三者にダウンロードされたか
- ダウンロード用URLが何らかの方法で外部へ推測・取得されたか
- 利用した外部ファイル転送サービス名
- 公開設定の具体的な誤操作内容
- 二次被害の発生
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月16日 |
| 発生日 | 2026年9月2日 |
| 公開状態 | 14時20分ごろから約20分 |
| 対象 | @cosme利用者10,997人 |
| 対象情報 | メールアドレス、メルマガ配信設定、ユーザーID |
| 氏名・住所・電話番号 | 含まれず |
| パスワード | 含まれず |
| クレジットカード情報 | 含まれず |
| 原因 | 外部ファイル転送サービスの公開設定不備 |
| URL共有範囲 | 社内関係者のみ |
| 第三者アクセス | 現時点で確認されず |
| 二次被害 | 現時点で確認されず |
| 個人情報保護委員会 | 報告済み |
| 対象者への通知 | 個別メールで実施 |
9月2日14時20分から約20分間、誰でもアクセス可能な状態に
アイスタイルによると、事案が発生したのは2026年9月2日14時20分ごろです。
社内で個人情報を含むファイルを受け渡す際、外部ファイル転送サービスを利用しました。
その際、ファイルの公開設定に不備があり、ダウンロード用URLを知っていれば誰でもファイルへアクセスできる状態になっていました。
同社は発覚後、約20分後の14時40分までに対象ファイルを削除し、閲覧可能な状態を解消しました。
今回の事案は、外部からの不正アクセスによって設定を変更されたものではなく、ファイル共有時の設定不備による情報公開です。
対象は@cosme利用者10,997人
対象となったのは、2026年9月2日12時ごろの時点で「@cosme通信」の配信を希望する設定になっており、一定の条件に該当した利用者です。
アイスタイルは対象者を次の3つに分類しています。
- 2026年8月26日~9月2日に「@cosme通信」の配信を希望して新規会員登録した利用者
- 同期間にメールアドレス、メールマガジン配信設定、受信先などを変更・更新した利用者
- 同期間に@cosme SHOPPINGでの商品購入、アプリまたは@cosme CAREERでのプロフィール編集、@cosme肌質診断での肌質登録を行った利用者の一部
合計は10,997人です。
この数字は「ファイルに含まれていた対象者数」であり、第三者が実際に閲覧した人数ではありません。
漏えい可能性のある情報はメールアドレスなど3項目
対象ファイルに含まれていた情報は次の3項目です。
- メールアドレス
- メールマガジンの配信設定状況
- @cosme登録時に発番されるユーザーID
アイスタイルは、これら以外の個人情報は含まれていないと説明しています。
対象外と明記された情報は、
- 氏名
- 住所
- 電話番号
- ログイン時のパスワード
- クレジットカード情報
です。
そのため、今回の発表を基に「パスワードやカード情報が漏えいした」とすることはできません。
第三者が実際に閲覧した事実は確認されていない
今回のファイルは、設定上はダウンロード用URLを知る者なら誰でもアクセスできる状態でした。
一方、アイスタイルは当該URLについて、社内関係者間でのみ共有し、委託先を含む第三者へは開示・提供していないと説明しています。
9月16日時点で、本件に起因する情報の不正利用や二次被害は確認されていません。
ただし、第三者がアクセスしていないことを完全に証明したとの説明ではありません。
したがって、現段階では「第三者への実流出を確認」とするより、「インターネット上で第三者が閲覧できる状態になっていた」と整理するのが正確です。
個人情報保護委員会のガイドラインでは設定ミスによる公開も「漏えい」に該当
個人情報保護委員会の「個人情報の保護に関する法律についてのガイドライン」では、システムの設定ミスなどにより個人データがインターネット上で閲覧可能な状態になったケースを、「漏えい」に該当する例として挙げています。
つまり、実際に第三者が閲覧した証拠が確認できなくても、個人データが第三者からアクセス可能な状態になれば、個人情報保護上は漏えいとして扱われる場合があります。
アイスタイルも今回の事案について個人情報保護委員会へ報告済みです。
メールアドレスがフィッシングに利用される可能性
今回、パスワードやクレジットカード情報は含まれていません。
一方、メールアドレスと@cosmeのユーザーID、メールマガジン利用状況が組み合わさることで、@cosme利用者を対象としたフィッシングに悪用される可能性があります。
例えば、
- 「個人情報漏えい対象者の確認」
- 「セキュリティ対策のためパスワード再設定が必要」
- 「@cosme SHOPPINGの注文確認」
- 「補償・返金手続き」
などを装い、偽サイトへ誘導する手口が考えられます。
ただし、9月16日時点で、今回の情報を悪用したフィッシングや不正利用が確認されたとの公表はありません。
アイスタイルは利用者に対し、心当たりのない差出人からのメールやURLが記載されたメールを受信した場合は、送信元を確認し、不審な場合はURLを開かないよう呼びかけています。
対象者には個別通知
アイスタイルは、情報が漏えいした可能性のある利用者に対して、登録済みのメールアドレス宛てに個別のお詫びと案内を送付しています。
今回の対象かどうかは、アイスタイルからの個別通知で確認できます。
同社は専用の個人情報問い合わせ窓口も設置しました。
利用者側では、今回の案内に便乗した偽メールにも注意が必要です。
再発防止で「手動によるデータ抽出」の廃止を検討
今回の発表で、アイスタイルは再発防止策を具体的に示しています。
1つ目は、運用ルールの見直しとシステム化です。
同社は、人為的ミスを防ぐため「手動によるデータ抽出の廃止等」を含むシステム的な管理体制の構築を早急に検討するとしています。
今回の事故は、
- 個人情報を含むファイルを手動で抽出
- 外部ファイル転送サービスを利用
- 公開設定を誤る
という、人の操作が連続する業務フローで発生しました。
再発防止では、教育だけでなく、そもそも個人情報ファイルを手作業で受け渡さなくて済む仕組みに変更する方向です。
全社的な情報セキュリティ教育も実施
2つ目の対策は、管理体制と教育の強化です。
アイスタイルは、個人情報を取り扱う際のセキュリティ手続きの再徹底、全社的な情報セキュリティ教育、管理体制の強化を進めるとしています。
個人情報の誤公開では、公開範囲の確認を担当者個人の注意だけに依存すると再発する可能性があります。
そのため、公開範囲のデフォルトを非公開にする、外部共有を承認制にする、有効期限を自動設定する、ダウンロード時に認証を必須にする、といったシステム側の対策も検討対象になります。
情報システム・個人情報管理部門が確認したいポイント
今回の事案は、サイバー攻撃ではなく、日常的なファイル受け渡し業務の設定ミスから発生しています。
企業では次の項目を確認できます。
- 個人情報を含むファイルを外部ファイル転送サービスへアップロードできるか
- 利用を許可するファイル転送サービスを会社側で指定しているか
- 公開URLが認証なしでアクセスできない設定になっているか
- URL共有だけでなく、パスワードやSSO認証を必須にできるか
- 公開期限を自動設定しているか
- ファイルダウンロードログを確認できるか
- 個人情報ファイルを自動検知して外部共有をブロックできるか
- 大量の個人情報抽出を承認制にしているか
- データ抽出から受け渡しまでをシステム化できないか
- 誤公開時に即時削除・共有停止できる手順があるか
- 事故発生時に対象者を迅速に特定できるか
特に、個人情報をCSVなどへ手動で抽出し、担当者が外部サービスへアップロードする運用は、誤操作が発生しやすい構造です。
今回のアイスタイルの再発防止策も、「注意を徹底する」だけではなく、手動によるデータ抽出そのものを廃止する方向を含んでいます。
企業の情報漏えい対策と発生後の対応については、情報漏洩対策とは?企業が実施すべき原因別の予防策と発生時の対応でも整理しています。
出典
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?