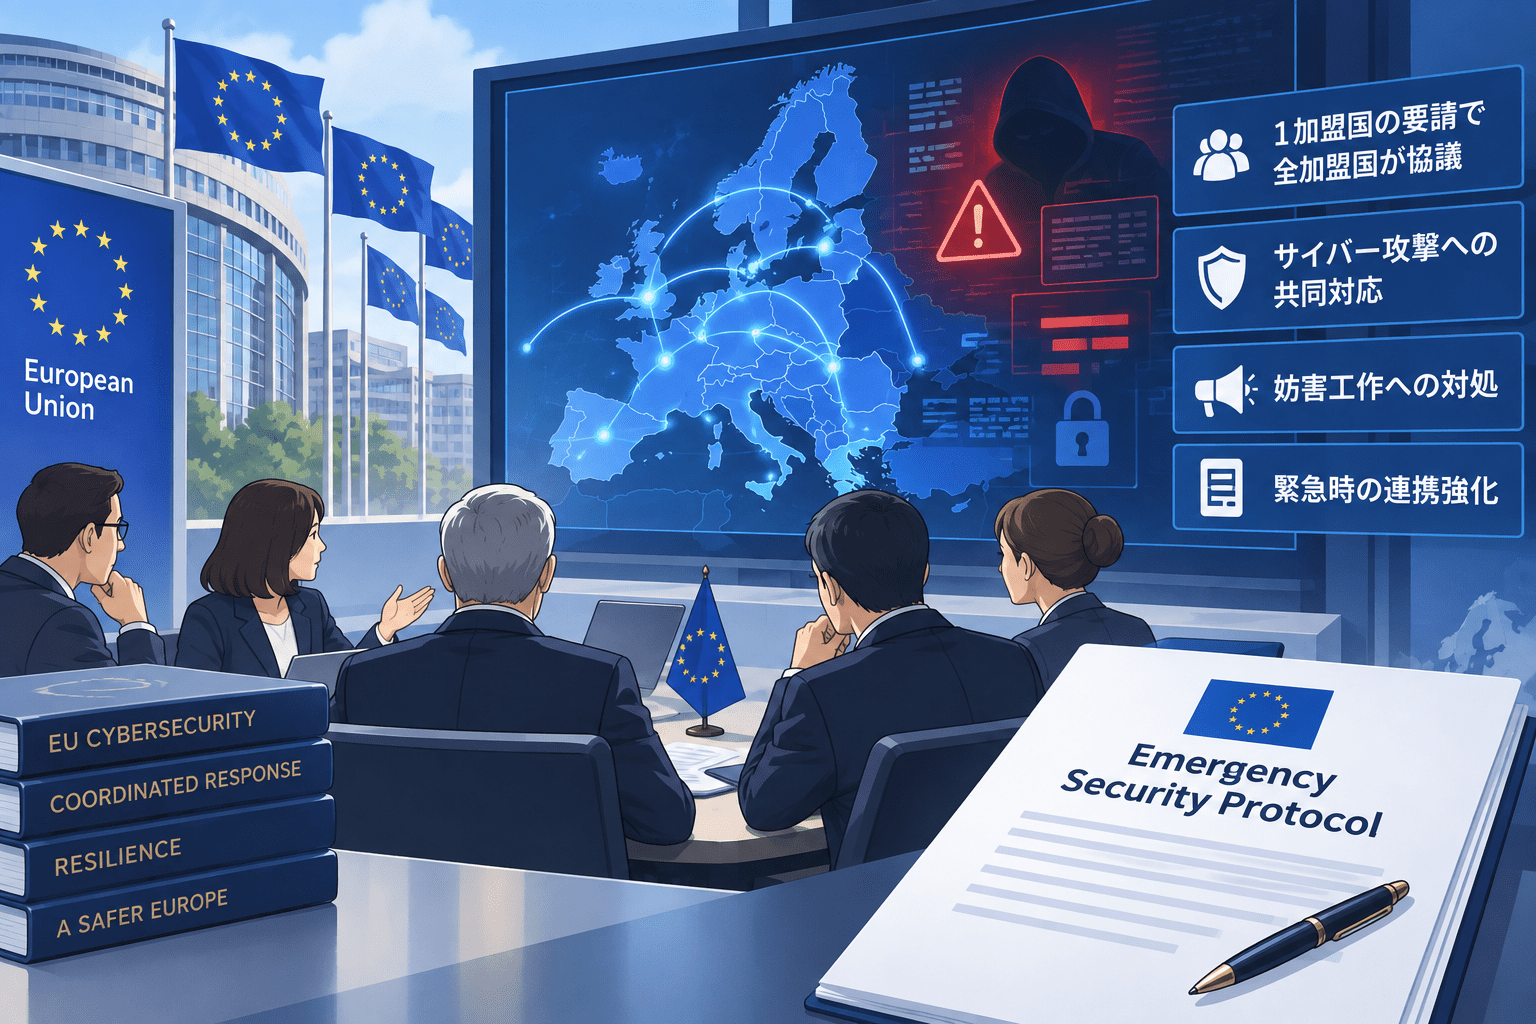
欧州委員会のウルズラ・フォン・デア・ライエン委員長は2026年9月16日、欧州議会で行ったState of the Union(一般教書)演説で、サイバー攻撃や妨害工作、放火、ドローン侵入などの安全保障上の脅威に対し、EU加盟国が共同で対応する「Emergency Security Protocol(緊急安全保障プロトコル)」を提案しました。
構想では、1つの加盟国がプロトコルを発動するとEU全加盟国が招集され、欧州としての対応を調整します。フォン・デア・ライエン委員長は、NATO北大西洋条約第4条を補完する「欧州版Article 4」と位置付けています。
ただし、2026年9月16日時点では制度の詳細、法的根拠、採択手続き、発動後に決定できる措置は公表されていません。欧州委員会とEU外務・安全保障政策上級代表が今後提示する「European Security Strategy(欧州安全保障戦略)」の中で具体化される予定です。
EUのEmergency Security Protocol構想のサマリー
確認できている内容:
- 欧州委員会のフォン・デア・ライエン委員長は2026年9月16日、Emergency Security Protocolを提案しました。
- 対象として、サイバー攻撃、妨害工作、放火、ドローン侵入などの「ハイブリッド脅威」が挙げられています。
- 武力攻撃の水準には達していなくても、国家安全保障を脅かす事案への対応を想定しています。
- 1加盟国が発動すると、EU全加盟国が招集される構想です。
- 招集後は、欧州としての対応調整、追加的なエスカレーションの抑止、被害・影響の軽減を目的とします。
- フォン・デア・ライエン委員長は、NATO条約第4条を補完する仕組みとして説明しています。
- Emergency Security Protocolは、2026年9月16日時点で成立済みの制度ではありません。
- 発動条件、意思決定方法、具体的な共同措置、制裁との関係などは未公表です。
- 欧州委員会とEU外務・安全保障政策上級代表は、新たなEuropean Security Strategyを提示する方針です。
- 同演説では、European Security CouncilやEuropean Instrument for Strategic Enablersの構想も示されました。
| 項目 | 内容 |
|---|---|
| 提案日 | 2026年9月16日 |
| 提案者 | 欧州委員会 ウルズラ・フォン・デア・ライエン委員長 |
| 名称 | Emergency Security Protocol |
| 想定対象 | サイバー攻撃、妨害工作、放火、ドローン侵入など |
| 想定する事態 | 武力攻撃未満でも国家安全保障を脅かす事案 |
| 発動 | 1加盟国が発動できる構想 |
| 発動後 | EU全加盟国を招集し対応を調整 |
| 目的 | 共同対応、エスカレーション抑止、影響軽減 |
| NATOとの関係 | NATO第4条を補完する仕組みとして説明 |
| 制度化 | 2026年9月16日時点では提案段階 |
| 詳細設計 | 未公表 |
| 今後 | European Security Strategyで具体化予定 |
サイバー攻撃や妨害工作など「武力攻撃未満」の事案を想定
フォン・デア・ライエン委員長は演説で、欧州が直面するハイブリッド脅威として、サイバー攻撃、妨害工作、放火、ドローン侵入を挙げました。
そのうえで、武力攻撃の水準には達していないものの、加盟国の国家安全保障を明確に脅かす事案について、欧州共通の対応方法が必要だと説明しています。
Emergency Security Protocolは、こうした事案が発生した際に加盟国を招集し、EUとしての対応を調整するための枠組みとして提案されました。
演説では個別のサイバー攻撃に対する技術的な対応手順や、どの規模のインシデントが発動対象になるのかまでは示されていません。
1加盟国の発動でEU全加盟国を招集
フォン・デア・ライエン委員長が示した構想では、Emergency Security Protocolは1つの加盟国から発動できます。
発動後は全加盟国が集まり、欧州としての対応を調整します。
演説で示された目的は次の3点です。
- 欧州としての対応を調整する
- さらなるエスカレーションを抑止する
- インシデントによる影響を軽減する
一方、招集後にどの機関が意思決定を行うのか、加盟国に具体的な行動義務が生じるのか、サイバー制裁や外交措置をどのように決定するのかといった制度設計は説明されていません。
そのため、現段階では「サイバー攻撃を受けた加盟国に他国が自動的に防御支援を行う制度」と断定することはできません。
NATO第4条を補完する「欧州版Article 4」と位置付け
フォン・デア・ライエン委員長はEmergency Security Protocolについて、NATO北大西洋条約第4条を補完する仕組みとして説明しました。
NATO第4条は、加盟国の領土保全、政治的独立、安全保障が脅かされていると加盟国のいずれかが判断した場合、加盟国間で協議できると定めています。
第4条は、武力攻撃に対する集団防衛を定めた第5条とは異なります。
Emergency Security Protocolも、直ちに共同防衛措置を発動する仕組みではなく、まず加盟国を招集して対応を協議・調整する構想として示されています。
EUには既に相互援助条項と連帯条項が存在
EUには、安全保障上の緊急事態に対応する既存の条約規定があります。
EU条約(TEU)第42条7項は、加盟国が領域内で武力攻撃を受けた場合、他の加盟国に可能なあらゆる手段による援助・支援義務が生じると定めています。
この条項は、2015年11月のパリ同時多発テロ後にフランスが発動した実績があります。
一方、EU機能条約(TFEU)第222条の「連帯条項」は、加盟国がテロ攻撃を受けた場合や、自然災害・人為的災害が発生した場合に、EUと加盟国が共同して対応する仕組みです。
Emergency Security Protocolは、これらの既存条項とは別に、武力攻撃に至らないサイバー攻撃や妨害工作などへの協議・対応調整を制度化する構想として提示されています。
ただし、既存条約との具体的な法的関係はまだ公表されていません。
発動後の具体的な措置や意思決定方法は未公表
2026年9月16日の演説では、Emergency Security Protocolを発動した後に何を決定できるのかについて具体的な説明はありませんでした。
例えば、次の点は現時点で確認できません。
- サイバー攻撃を発動対象と判断する基準
- 攻撃主体の帰属をどの機関が判断するか
- サイバー制裁や外交措置とどのように連動するか
- サイバー防御チームや技術支援の派遣を含むか
- 加盟国間で脅威情報やIOCを共有する義務が生じるか
- 意思決定に全会一致を必要とするか
- 発動した加盟国以外に具体的な対応義務が生じるか
これらは今後公表されるEuropean Security Strategyで確認する必要があります。
European Security Councilの設置構想も表明
フォン・デア・ライエン委員長はEmergency Security Protocolとあわせて、「European Security Council(欧州安全保障会議)」を実現するための構想も示しました。
EU加盟国だけでなく、英国、カナダ、ノルウェー、ウクライナなどのパートナーも参加する安全保障協議の枠組みを想定しています。
具体的な参加国、権限、開催頻度、EU既存機関との関係はまだ提示されていません。
また、欧州の防衛能力強化策として「European Instrument for Strategic Enablers」も発表しました。
対象分野として、航空・ミサイル防衛、戦略輸送、空中給油、宇宙システム、サイバー能力などが挙げられています。フォン・デア・ライエン委員長は、この枠組みをNATOと整合させる方針を示しています。
企業のCSIRT・リスク管理部門が確認したいポイント
Emergency Security Protocolは政府間の安全保障協議を目的とする構想であり、現時点でEU域内の民間企業へ新しいセキュリティ義務を課す制度ではありません。
一方、EUがサイバー攻撃を国家安全保障上の脅威として扱い、加盟国間の共同対応を強化する方向性は、EU域内で事業を行う企業のインシデント対応にも影響する可能性があります。
企業側では、今後の制度設計について次の点を確認できます。
- 重大サイバー攻撃の発生時に、加盟国政府から企業へ求められる情報提供が変わるか
- NIS2など既存のインシデント報告制度と新しい安全保障枠組みが連携するか
- 攻撃主体の帰属や制裁発動に際し、民間企業のログ・証拠保全が求められる範囲が変わるか
- EU域内の子会社や重要インフラ事業で、政府・CSIRTとの連絡経路を確保できているか
- 国家支援型攻撃を想定したインシデント対応計画を整備しているか
- 国境をまたぐインシデントで、複数国の規制当局・CSIRTへの連絡を整理できているか
今回の提案は制度成立前の段階です。企業側で直ちに新たな対応義務が生じるものではなく、今後公表されるEuropean Security Strategyと、Emergency Security Protocolの法的・運用上の詳細を確認する必要があります。
EUのサイバーセキュリティ規制については、以下の記事でも整理しています。
EUサイバーレジリエンス法(CRA)とは―対象製品・罰則や日本企業への影響
出典
- 2026 State of the Union Address by President von der Leyen – European Commission
- State of the Union Address 2026 – European Commission Audiovisual Service
- The North Atlantic Treaty – NATO
- Treaty on European Union, Article 42 – EUR-Lex
- Treaty on the Functioning of the European Union, Article 222 – EUR-Lex
関連記事
 千葉大学、Microsoft 365アカウントへの不正アクセス-学生アカウントから630件の迷惑メールが送信
 AI エージェント のセキュリティとは-公的資料から見る6つのリスクと対策
 DigiCertがバグにより顧客のSSL/TLS 証明書を大量失効させる
 グーグルが標的型攻撃に悪用されたAndroidのゼロデイ脆弱性を修正(CVE-2024-36971)
 株式会社ナイスユニが不正アクセスによるSNSアカウントの乗っ取り被害を発表
 サイバー犯罪者やハッカーがAIのLLMを悪用、ツール開発や詐欺に活用
 Google、Chromeのサンドボックス脱出の脆弱性 発見者へ25万ドル(約3,675万円)の報奨
 ジープ(Jeep)やクライスラーの親会社 ステランティス、サイバー攻撃で顧客の情報漏洩-Salesforceへの攻撃キャンペーン関連か
 アスクル、サイバー攻撃によるシステム障害のサービス復旧状況を公表- 直送品の一部再開、Web注文を段階的に拡大