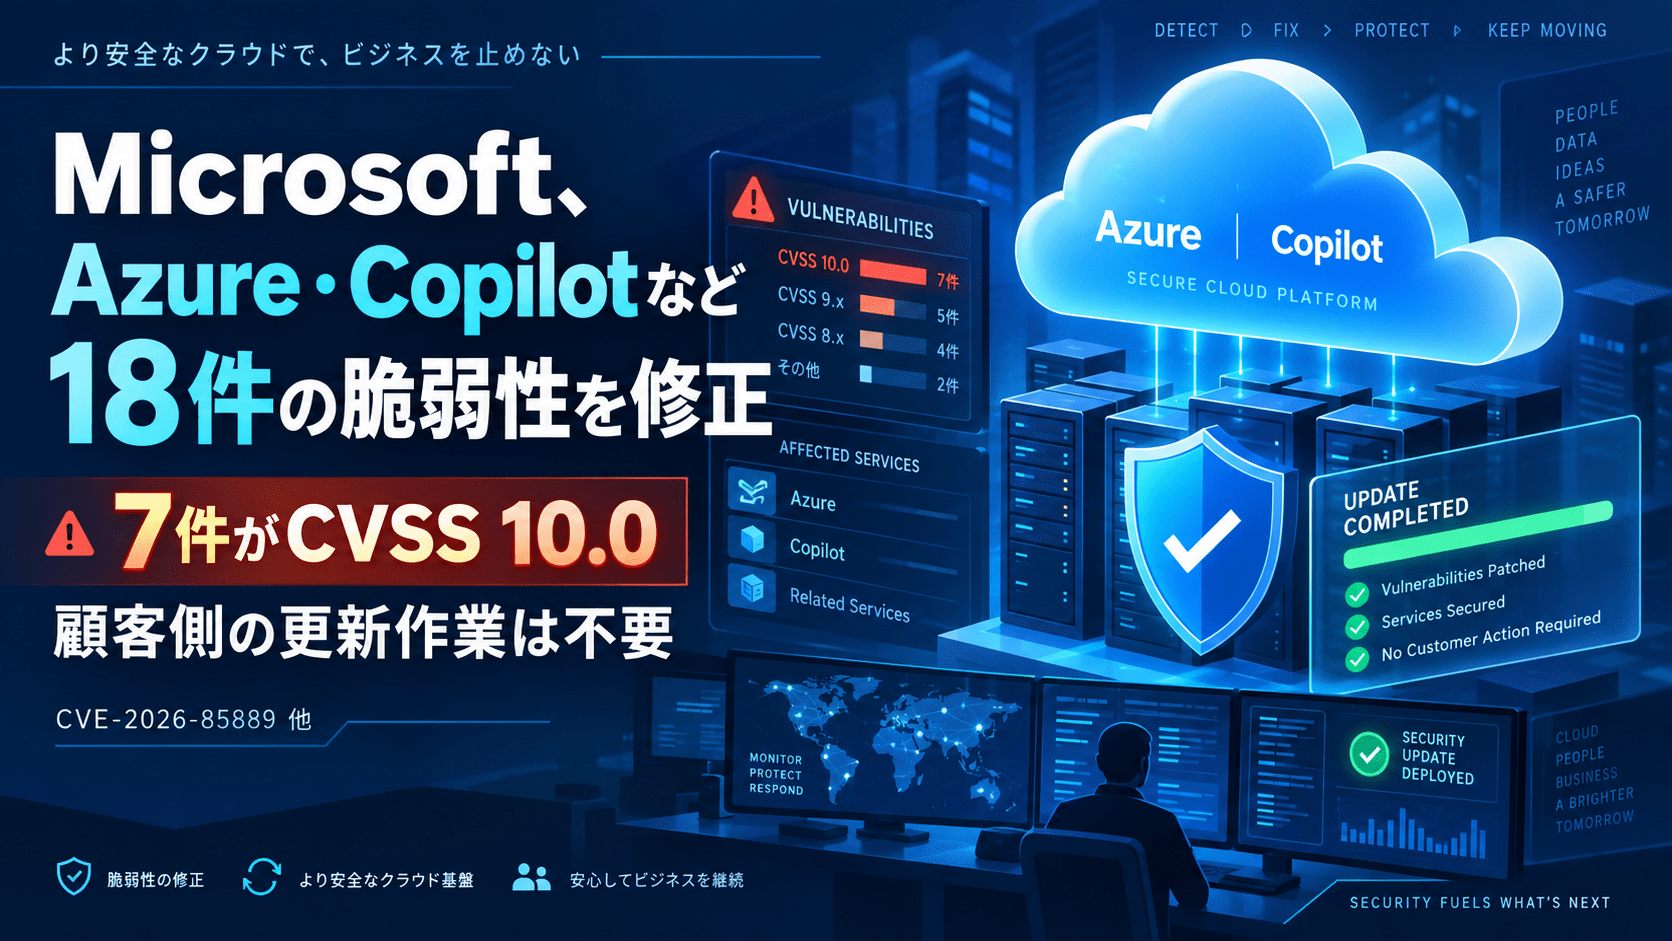
Microsoftは2026年9月17日、AzureやMicrosoft 365 Copilotなどのクラウド・AIサービスに影響する18件の脆弱性を公開しました。内訳は権限昇格13件、情報漏えい4件、なりすまし1件です。
18件のうち7件はCVSS v3.1の基本値が最大の10.0です。対象にはAzure AI Foundry、Azure Logic Apps、Azure Arc、Azure Billing、Azure Container Registry、Microsoft Fabricが含まれます。Microsoft 365 Copilotでも、コマンドインジェクションにより権限昇格につながるCVE-2026-85885がCVSS 9.9と評価されています。
一方、今回の18件はいずれもMicrosoftが管理するクラウドサービス側で既に緩和されています。Microsoft Security Response Center(MSRC)は、利用者側で更新プログラムを適用する必要はないと案内しています。
Microsoftは18件について実際の攻撃での悪用を確認していません。ただし、Azure AI FoundryのSSRF脆弱性CVE-2026-85917では、MicrosoftのCVSS Temporal VectorでExploit Code Maturityが「Proof-of-Concept(E)」とされています。実悪用確認とPoCの存在は分けて見る必要があります。
Microsoftが公開した18件のクラウド脆弱性のサマリー
- Microsoftは2026年9月17日、Azure・Copilotなどクラウドサービスの脆弱性18件を公開しました。
- 内訳は権限昇格13件、情報漏えい4件、なりすまし1件です。
- CVSS 10.0は7件あります。
- Azure AI Foundryでは、認証欠如による権限昇格のCVE-2026-85889がCVSS 10.0です。
- Azure Logic AppsではCVE-2026-83944とCVE-2026-70200の2件がCVSS 10.0です。
- Microsoft FabricのCVE-2026-69843、Azure ArcのCVE-2026-69399、Azure BillingのCVE-2026-62874、Azure Container RegistryのCVE-2026-69865もCVSS 10.0です。
- Microsoft 365 Copilotでは、コマンドインジェクションによる権限昇格CVE-2026-85885がCVSS 9.9です。
- Microsoft Copilot、Microsoft 365 Copilot、Copilot Business Chat、Azure Machine Learningでは情報漏えいの脆弱性が修正されています。
- Azure PortalではXSSに起因するなりすまし脆弱性CVE-2026-83946が修正されています。
- 18件はいずれもMicrosoft側で緩和済みで、利用者側の更新作業は不要です。
- Microsoftは18件について実際の攻撃での悪用を確認していません。
- CVE-2026-85917はCVSS 7.5ですが、Exploit Code MaturityがProof-of-Conceptとされています。
- 9月20日時点で、今回の18件についてCISA Known Exploited Vulnerabilities(KEV)Catalogへの掲載は確認できません。
| 項目 | 内容 |
|---|---|
| 公開日 | 2026年9月17日 |
| 公開元 | Microsoft Security Response Center(MSRC) |
| 脆弱性 | 18件 |
| 権限昇格 | 13件 |
| 情報漏えい | 4件 |
| なりすまし | 1件 |
| CVSS 10.0 | 7件 |
| CVSSの範囲 | 6.1~10.0 |
| 主な対象 | Azure AI Foundry、Azure Arc、Azure Logic Apps、Azure Billing、Azure HorizonDB、Azure Cosmos DB、Azure Container Registry、Microsoft Fabric、Microsoft Dataverse、Microsoft 365 Copilotなど |
| 実悪用 | Microsoftは確認していない |
| PoC | CVE-2026-85917はMicrosoftのCVSS Temporal VectorでE |
| CISA KEV | 9月20日時点で掲載を確認できず |
| 利用者側の更新 | 不要。Microsoftがサービス側で緩和済み |
18件のCVE一覧
| CVE | 対象 | 影響 | CVSS | 主なCWE |
|---|---|---|---|---|
| CVE-2026-85889 | Azure AI Foundry | 権限昇格 | 10.0 | CWE-306 認証欠如 |
| CVE-2026-83944 | Azure Logic Apps | 権限昇格 | 10.0 | CWE-284 不適切なアクセス制御 |
| CVE-2026-70200 | Azure Logic Apps | 権限昇格 | 10.0 | CWE-22 パストラバーサル、CWE-285 |
| CVE-2026-69865 | Azure Container Registry | 権限昇格 | 10.0 | CWE-639 認可回避 |
| CVE-2026-69843 | Microsoft Fabric | 権限昇格 | 10.0 | CWE-290 認証回避 |
| CVE-2026-69399 | Azure Arc | 権限昇格 | 10.0 | CWE-441 Confused Deputy |
| CVE-2026-62874 | Azure Billing | 権限昇格 | 10.0 | CWE-345 データ真正性の検証不足 |
| CVE-2026-85885 | Microsoft 365 Copilot | 権限昇格 | 9.9 | CWE-77 コマンドインジェクション |
| CVE-2026-85878 | Azure HorizonDB | 権限昇格 | 9.9 | CWE-285 不適切な認可 |
| CVE-2026-87701 | Azure Cosmos DB | 権限昇格 | 9.6 | CWE-74 インジェクション |
| CVE-2026-70009 | Azure Arc | 権限昇格 | 9.3 | CWE-22 パストラバーサル |
| CVE-2026-77903 | Microsoft Dataverse | 権限昇格 | 9.0 | CWE-290 認証回避 |
| CVE-2026-68791 | Azure Machine Learning | 情報漏えい | 8.6 | CWE-863 不適切な認可 |
| CVE-2026-83946 | Azure Portal | なりすまし | 8.2 | CWE-79 XSS |
| CVE-2026-85887 | Microsoft 365 Copilot | 情報漏えい | 7.7 | CWE-732 不適切な権限割り当て |
| CVE-2026-85917 | Azure AI Foundry | 権限昇格 | 7.5 | CWE-918 SSRF |
| CVE-2026-78501 | Microsoft 365 Copilot Business Chat | 情報漏えい | 7.4 | CWE-77、CWE-923 |
| CVE-2026-55946 | Microsoft Copilot | 情報漏えい | 6.1 | CWE-77 コマンドインジェクション |
※CVE-2026-85878は、MSRCのタイトルでは「Azure Database for PostgreSQL Elevation of Privilege Vulnerability」、影響製品のフィールドでは「Azure HorizonDB」とされています。
CVSS 10.0は7件、認証なしでネットワーク経由の悪用を想定
今回の18件で最も深刻度が高いCVSS 10.0は7件です。
Azure AI FoundryのCVE-2026-85889は、重要な機能で認証が欠けている「CWE-306」に分類されています。MicrosoftのCVE情報では、認証されていない攻撃者がネットワーク経由で権限を昇格できると説明されています。
CVSSベクトルは次のとおりです。
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
攻撃元区分はNetwork、攻撃条件の複雑さはLow、必要な権限はNone、ユーザー操作はNoneです。
Microsoft FabricのCVE-2026-69843もCVSS 10.0で、認証回避によって未認証の攻撃者がネットワーク経由で権限を昇格できる問題です。
Azure ArcのCVE-2026-69399、Azure BillingのCVE-2026-62874、Azure Logic Appsの2件、Azure Container RegistryのCVE-2026-69865も、未認証かつネットワーク経由の攻撃を前提としたCVSS 10.0となっています。
ただし、これらはMicrosoftが運用するクラウドサービス側ですでに修正されています。オンプレミス製品のCritical CVEのように、利用企業が修正版をダウンロードして適用する種類の脆弱性ではありません。
Microsoft 365 CopilotではCVSS 9.9のコマンドインジェクション
Microsoft 365 Copilotでは2件が公開されています。
CVE-2026-85885はコマンドインジェクションに分類される権限昇格の脆弱性で、CVSSは9.9です。
Microsoftは、認証済みの攻撃者がネットワーク経由で権限を昇格できると説明しています。CVSSでは低い権限が必要ですが、ユーザー操作は不要です。
もう1件のCVE-2026-85887は、不適切な権限割り当てにより情報が開示される可能性がある問題で、CVSSは7.7です。
Microsoft 365 Copilot Business Chatでは、CVE-2026-78501が公開されています。コマンドインジェクションと通信先制限の不備により、未認証の攻撃者がネットワーク経由で情報を取得できる可能性があるとされています。CVSSは7.4で、ユーザー操作が必要です。
Microsoft Copilotには、CVE-2026-55946が割り当てられています。こちらもコマンドインジェクションに分類される情報漏えいの問題ですが、CVSSは6.1です。
同じ「Copilot」関連でも、脆弱性の成立条件とCVSSは異なります。
Microsoft 365 Copilotでは過去にもAI処理を経由した情報漏えいの問題が確認されています。
関連:Microsoft 365 Copilotでゼロクリックの情報漏洩が可能なAIの脆弱性「EchoLeak」
Azure AI Foundryは2件、SSRFのCVE-2026-85917はPoC評価
Azure AI Foundryでは2件の権限昇格脆弱性が公開されています。
CVE-2026-85889は前述した認証欠如の問題で、CVSS 10.0です。
もう1件のCVE-2026-85917はServer-Side Request Forgery(SSRF)で、未認証の攻撃者がネットワーク経由で権限を昇格できるとされています。基本値は7.5です。
一方、CVE-2026-85917のCVSS Temporal VectorではExploit Code Maturityが「Proof-of-Concept(E)」となっています。
これはMicrosoftが実際の攻撃で悪用を確認したという意味ではありません。MicrosoftのExploitability Assessmentでは悪用確認済みとはされておらず、今回の18件について実悪用は確認されていません。
また、MSRCは公開されたPoCコードへのリンクや、具体的な再現手順を示していません。
「PoCレベルの悪用コードが存在するという評価」と「実際の攻撃で悪用された」という事実を分けて扱う必要があります。
Azure Logic Appsは2件ともCVSS 10.0
Azure Logic Appsには2件の権限昇格脆弱性が割り当てられています。
CVE-2026-83944は不適切なアクセス制御、CVE-2026-70200はパストラバーサルと不適切な認可に起因する問題です。
いずれもCVSSは10.0で、ネットワーク経由、認証不要、ユーザー操作不要と評価されています。
CVE-2026-70200では可用性への直接影響はNoneですが、機密性と完全性への影響がHigh、ScopeはChangedとされています。CVSSの基本値だけでなく、どのセキュリティ特性が影響を受けるかも個別に確認する必要があります。
Azure Arc、Cosmos DB、Container Registry、Dataverseなども対象
AI関連サービス以外にも、Microsoftのクラウド基盤で複数の権限昇格脆弱性が修正されています。
Azure ArcではCVE-2026-69399とCVE-2026-70009の2件です。
CVE-2026-69399は「Confused Deputy」と呼ばれる、サービスが意図せず攻撃者の代理として動作する問題に分類され、CVSSは10.0です。
CVE-2026-70009はパストラバーサルに起因する権限昇格で、CVSSは9.3です。
Azure Cosmos DBのCVE-2026-87701はインジェクションに起因する権限昇格でCVSS 9.6、Azure Container RegistryのCVE-2026-69865はユーザー制御キーを介した認可回避でCVSS 10.0です。
Microsoft DataverseのCVE-2026-77903は認証回避による権限昇格でCVSS 9.0となっています。
セキュリティ対策Labでは、2026年8月にもAzureやEntraなどを対象とするクラウド脆弱性を整理しています。
関連:Microsoft、Azure・Entra・Teams関連にCVSS最大値10.0を含む重大脆弱性を多数修正
18件はすでにMicrosoft側で修正、利用者側のパッチは不要
今回の18件で、通常のPatch Tuesdayと大きく異なるのが対応方法です。
MSRCはクラウドサービスのCVEについて、Microsoft側で問題を修正した後でも、透明性を高めるためCVEを公開する運用を行っています。
Microsoftは2024年6月、「Toward greater transparency: Unveiling Cloud Service CVEs」で、顧客による手動の緩和策が不要なクラウドサービスの脆弱性についてもCVEを公開する方針を説明しました。
今回の18件も、各MSRCアドバイザリで脆弱性はMicrosoftによって完全に緩和されており、サービス利用者側で実施する更新作業はないとされています。
そのため、WindowsやOfficeの脆弱性と同じように、社内端末のパッチ配布やAzureリソースへの更新プログラム適用を行う必要はありません。
一方、クラウドサービスのCVEとして、利用しているサービス、公開日、影響内容を脆弱性管理台帳やクラウドベンダーのリスク管理記録へ残すことはできます。
情報システム部門・クラウド管理者が確認したいポイント
今回の18件について、利用者側のパッチ適用は不要です。企業側では、通常の脆弱性パッチ配布とは異なる扱いになります。
- Azure AI Foundry、Azure Arc、Azure Logic Apps、Azure Cosmos DB、Azure Container Registry、Microsoft Fabric、Dataverseなどを自社で利用しているか確認する
- Microsoft 365 Copilot、Copilot Business Chat、Microsoft Copilotの利用部門を把握する
- 18件がMicrosoft側で緩和済みであり、顧客側の更新作業がないことを脆弱性管理記録へ残す
- CVSS 10.0という理由だけで、存在しない顧客側パッチの適用チケットを起票しない
- CVE-2026-85917について、PoC評価と実悪用確認を混同しない
- Azure Service HealthやMicrosoft 365 Message Centerなど、クラウドベンダーからの個別通知を確認できる担当者を決めておく
- クラウドサービス側の脆弱性が公表された場合、どのサービスをどの業務・データで利用しているか追跡できるようにする
- 監査や顧客から確認を受けた場合に、MicrosoftのMSRCアドバイザリと自社の利用状況を紐づけて説明できるようにする
AIサービスでは、モデル自体だけでなく、権限管理、外部接続、エージェント、クラウド基盤など複数のレイヤーが攻撃対象になります。
関連:AIセキュリティとは?生成AI・AIシステムのリスクと企業のセキュリティ対策を解説
<!– SEOディスクリプション案: Microsoftは2026年9月17日、Azure AI Foundry、Microsoft 365 Copilot、Azure Logic Appsなどクラウド・AIサービスの脆弱性18件を公開しました。7件はCVSS 10.0。全件Microsoft側で緩和済みで顧客側の更新作業は不要ですが、CVE-2026-85917はPoC評価となっています。 –>
出典
- Security Update Guide – Microsoft Security Response Center
- Toward greater transparency: Unveiling Cloud Service CVEs – Microsoft Security Response Center
関連記事
 シーイーシー、データセンターサービス障害はランサムウェア攻撃と確認 個人情報保護委員会へ報告
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 ルイ・ヴィトン(Louis Vuitton) 韓国-6月の不正アクセスで個人情報漏洩を発表
 Kaizen Tech Agentが元従業員による不正な情報持ち出しで個人情報漏洩の恐れ
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 Microsoftへの不満からゼロデイ 脆弱性を連続公開-BitLockerバイパス「YellowKey」と権限昇格「GreenPlasma」のPoCが公開。既にサイバー攻撃に悪用
 辺野古沖転覆事故、運営のヘリ基地反対協議会と日本共産党の組織的関係-10件以上の法令違反歴・未成年者を政治動員する「思想教化」の危険性【

