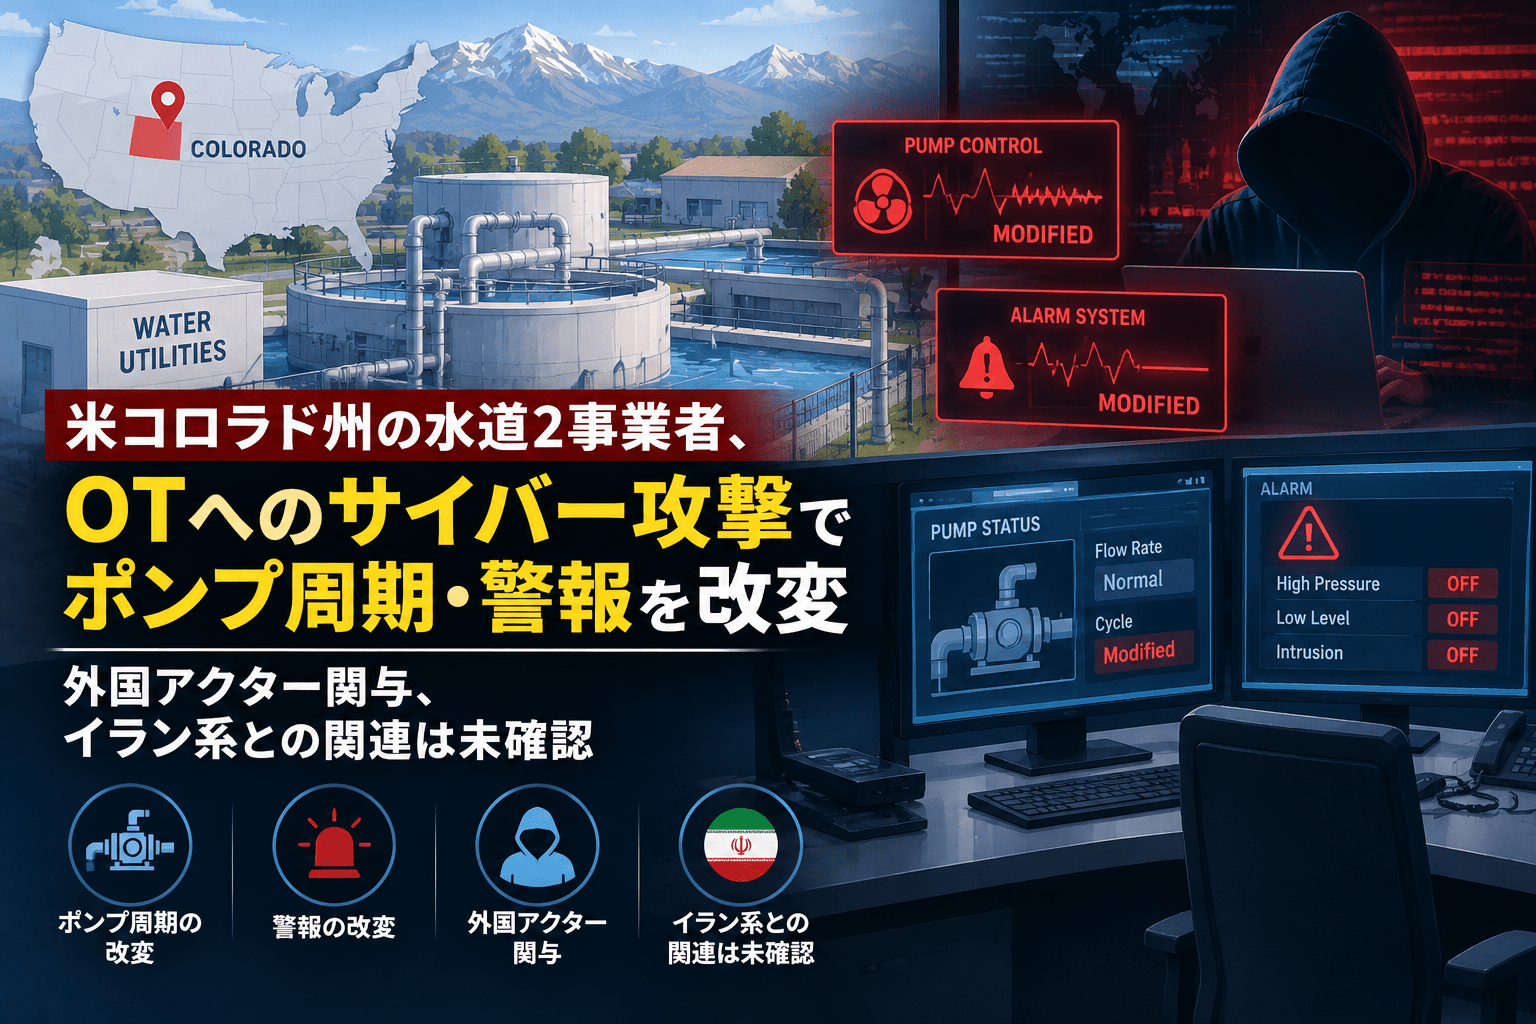
米コロラド州で2026年8月下旬、2つの小規模な民間水道事業者がサイバー攻撃を受け、運用技術(OT)に関係する設備設定、警報、遠隔アクセス、ポンプ稼働周期が変更されました。
コロラド州知事室が複数の米報道機関へ明らかにしたもので、被害を受けた2事業者はいずれも利用者200人未満です。事業者側が短時間で対応し、水道サービス、公衆安全、水処理工程、水質への影響は確認されていません。
州側は攻撃者を「foreign actors(外国アクター)」と説明していますが、国名や攻撃グループは特定していません。州知事室は、米国内でイラン支援を受けるグループによる上下水道システムへのアクセス活動が続いていることを把握しているとしていますが、今回のコロラド州2事業者への攻撃とイラン系アクターとの関係は確認されていません。
今回の事案は、情報窃取だけではなく、ポンプ運転や警報など物理プロセスに関係するOTへ実際に干渉が行われた点が特徴です。
コロラド州水道事業者へのサイバー攻撃のサマリー
確認されている内容:
- 2026年8月下旬、コロラド州の民間水道事業者2社がサイバー攻撃を受けました。
- 2事業者はいずれも利用者200人未満です。
- 攻撃者は設備設定を変更しました。
- 遠隔アクセスと警報機能が無効化されました。
- ポンプの稼働周期が変更されました。
- 事業者側が短時間で対応し、追加の影響を抑えました。
- コロラド州公衆衛生環境局(CDPHE)は事業者へ連絡し、問題が解消されたことを確認しました。
- CDPHEは必要に応じた技術支援を提供し、Colorado Water/Wastewater Agency Response Networkを通じて他の水道事業者にも情報共有しました。
- 州知事室は、水道サービスと公衆安全への影響はなかったと説明しています。
- 水処理工程、水質への影響も確認されていません。
- 州は攻撃者を「外国アクター」と説明しています。
現時点で公表されていない内容:
- 被害を受けた2事業者の名称
- 攻撃者の具体的な国・組織
- イラン系APTとの関係
- 初期侵入経路
- 攻撃に利用された脆弱性や認証情報
- 使用されたPLC、SCADA、HMIなどの製品名
- 攻撃者が滞在していた期間
- IOC
- 2件が同一の攻撃者によるものか
- 2026年7月に全米で発生した水道OT攻撃との直接的な関係
| 項目 | 内容 |
|---|---|
| 発生時期 | 2026年8月下旬 |
| 公表 | 2026年9月18日以降 |
| 地域 | 米コロラド州 |
| 被害事業者 | 小規模な民間水道事業者2社 |
| 規模 | 各社とも利用者200人未満 |
| 攻撃対象 | 水道設備に関係するOT |
| 確認された操作 | 設備設定変更、遠隔アクセス・警報無効化、ポンプ周期変更 |
| 水道サービスへの影響 | 確認されず |
| 水質への影響 | 確認されず |
| 公衆安全への影響 | 確認されず |
| 攻撃者 | 州は「外国アクター」と説明 |
| イラン系APTとの関係 | 未確認 |
| 初期侵入経路 | 公表されていない |
攻撃者が設備設定、警報、ポンプ周期を変更
コロラド州知事室が米メディアへ提供した声明によると、2件のインシデントでは単なるネットワーク侵入ではなく、水道設備の運用に関係する設定が実際に変更されました。
州側が確認した操作は、設備設定の変更、遠隔アクセスの無効化、警報の無効化、ポンプ稼働周期の変更です。
OT環境では、警報は水位や圧力、ポンプの状態などが想定範囲から外れた場合に運転員へ通知する役割を持ちます。遠隔アクセスと警報を同時に無効化した場合、現場から離れた運転員が異常を把握し、設定を戻すまでの時間に影響する可能性があります。
ただし、コロラド州は今回、水処理工程や水質への影響は確認していないと説明しています。ポンプ周期がどの程度変更されたのか、実際に水圧や水位へ変化が生じたのかも公表されていません。
利用者200人未満の小規模事業者2社が対象
被害を受けたのは、コロラド州内の小規模な民間水道事業者2社です。
各事業者の利用者は200人未満で、事業者名は公表されていません。
州知事室によると、インシデントはいずれも短時間で、事業者自身が問題へ対応した後、州へ通知しました。
CDPHEはその後、各事業者へ連絡し、問題が解決されていることを確認しました。また、必要に応じて技術支援を提供し、他の水道事業者や関係機関へ情報共有を行っています。
今回の事案は、大規模な都市水道だけではなく、利用者数が数百人規模の小規模事業者でもOTが標的になることを示しています。
「外国アクター」と州が説明、具体的な帰属は未確定
コロラド州知事室は攻撃者について「foreign actors」と説明しています。
一方で、どの国や組織が関与したのかは確認できないとしています。
州知事室は、CISAが米国内でイラン支援を受けるグループによる飲料水・廃水処理システムへのアクセス活動を警告していることにも言及しました。
しかし、この説明だけを根拠に今回の攻撃をイラン系APTへ帰属することはできません。
米政府は2026年、インターネットへ接続されたPLCを狙うイラン系アクターの活動について警告していますが、コロラド州の2件について、CISAやFBIは個別の攻撃主体を公表していません。
現時点では、
- コロラド州は攻撃者を外国アクターと説明
- 米政府は別途、イラン系アクターによる米重要インフラのOT攻撃を警告
- 両者の直接的な関係は未確認
と分けて整理する必要があります。
FBI・EPAは7月、少なくとも7州の水道OT攻撃を公表
コロラド州の事案に先立つ2026年7月、米国内では水道・廃水処理事業者のPLCを狙った攻撃が相次ぎました。
FBIとEPAは7月30日、Water and Wastewater Systems(WWS)Sectorを対象としたPublic Service Announcementを公表しています。
FBIによると、7月27日以降、少なくとも7州の水道・廃水処理事業者からインシデントが報告され、一部では水道運用への影響も発生しました。
FBIが当時確認した活動では、インターネットへ公開されたRockwell Automation/Allen-Bradley製のMicroLogix 1100、MicroLogix 1400シリーズが標的となりました。
攻撃者は遠隔から機器へアクセスし、
- IPアドレスを変更
- パスワードを設定・変更
- 監視機能を失わせる
- 一部では接続機器の制御機能を失わせる
- PLCプロジェクトファイルを変更
といった操作を行いました。
FBIへ報告された運用影響には、水圧低下や浸水も含まれます。
ただし、コロラド州2事業者で同じPLC製品や同じ侵入方法が使われたとの情報はありません。
CISA、7月に100超のインターネット公開水道システムへの攻撃を確認
CISAは2026年7月30日、水道・廃水処理分野でPLCを狙う活動が大幅に増えているとして、OTをインターネットから切り離すよう警告しました。
CISAによると、攻撃者は公開されたPLCのパスワードを変更して運転員を締め出したり、IPアドレスを変更してPLCを切断したりしていました。
一部の事案では、煮沸勧告や長時間の手動運転につながっています。
その後CISAはInternet Exposure Reduction Guidanceで、2026年7月に水道・廃水処理分野のインターネット公開システム100超が悪性サイバー活動の標的になったと説明しました。
対象は、PLCがセルラーモデムへ直接接続されている構成が多かったとしています。
EPAも8月31日、2026年に12州の飲料水・廃水処理システム100超がサイバー攻撃の標的になったと公表しています。
コロラド州の2件がこの7月の攻撃キャンペーンに含まれることは確認されていませんが、米国では水道OTへの攻撃が集中する状況が続いています。
関連:ミネソタ州の水道施設30か所超が同時にサイバー攻撃―OTシステムを標的にした協調攻撃
CISAはセルラーモデムを含む外部接続の再確認を要求
CISAが7月30日の警告で挙げた論点の一つが、セルラーモデム経由のOT接続です。
水道事業者では、離れたポンプ場やタンク、設備を遠隔監視するため、PLCやゲートウェイへセルラー通信機器を接続する場合があります。
CISAは、こうした接続機器が、
- 水道事業者自身
- OTベンダー
- システムインテグレーター
によって設置され、通常の資産台帳や外部公開資産スキャンから漏れているケースがあると警告しています。
FBIも7月30日のPSAで、複数の被害組織に類似したネットワーク構成が存在していたことから、第三者が提供した共通構成が複数顧客への攻撃機会を増やす可能性を指摘しました。
今回のコロラド州2件についてセルラーモデムが侵入経路だったとの情報は公表されていません。
ただし、OTの外部接続を把握する際は、通常のIT資産だけでなく、保守会社やインテグレーターが設置したモデム・ゲートウェイも確認対象になります。
イラン系アクターは過去にも米水道PLCへ侵入
CISA、FBI、NSA、EPAなどは、イラン革命防衛隊(IRGC)関連のサイバーアクターによるPLC攻撃を以前から公表しています。
2023年11月から2024年1月には、CyberAv3ngersが米国内のUnitronics VisionシリーズPLCを攻撃し、少なくとも75台を侵害しました。このうち少なくとも34台は水道・廃水処理分野で使われていました。
当時は、インターネットへ直接接続され、デフォルトパスワードまたはパスワード未設定のPLCが狙われました。
攻撃者は、
- 既存のラダーロジックを削除
- 独自のラダーロジックへ置換
- PLC名を変更
- リモート接続用ポートを変更
- アップロード・ダウンロード機能を無効化
- HMI画面を改変
するなど、運転員による遠隔復旧を妨げる操作を行っています。
米政府は2026年にも、Rockwell Automation、Schneider Electric、Siemensなど複数ベンダーのPLCを対象とするイラン系アクターの活動について警告しています。
ただし、過去のイラン系活動と今回のコロラド州2件について、技術的な関連を示すIOCやインフラの一致は公表されていません。
関連:イラン系APTが米重要インフラへサイバー攻撃、正規エンジニアリングツールで制御ロジックを改変
「OT侵害」と「水質汚染」は分けて確認
今回のコロラド州事案では、OTの設定変更、警報無効化、ポンプ周期変更が確認されています。
一方、水質汚染が発生したとの情報はありません。
州知事室は、
- 水処理工程
- 水質
- 水道サービス
- 公衆安全
への影響は確認されていないと説明しています。
OTへの侵入は物理的な影響につながる可能性がありますが、侵入が確認されたことだけを根拠に「飲料水が汚染された」「水道が停止した」と表現することはできません。
同様に、FBIが全米の別事案で確認した「水圧低下」「浸水」を、今回のコロラド州2件の被害として扱うこともできません。
FBI・CISAが推奨するOT対策
FBI、CISA、EPAは、水道分野のOTを狙う2026年の攻撃を受け、インターネットへ直接公開されたPLCの是正を繰り返し求めています。
主な対応は次のとおりです。
- PLCをインターネットへ直接公開しない
- 遠隔アクセスはVPN、ゲートウェイ、ジャンプホストなどを経由させる
- PLCとセルラーモデムに強固で固有の認証情報を設定する
- デフォルトパスワードを変更する
- ACLやファイアウォールで通信元を許可リスト化する
- セルラーモデムのログを有効化し、不審な接続を確認する
- PLCの物理・ソフトウェアキースイッチを、更新時以外はRUNモードへ設定する
- 稼働中のPLCプロジェクトファイルを既知の正常なロジックと比較する
- バックアップを復元する場合、悪性ロジックが含まれていないことを確認する
- 手動運転へ切り替える手順を維持し、訓練する
- サポート終了機器の更新計画を持つ
2026年に米政府が確認している水道OT攻撃では、必ずしもゼロデイや特定CVEが必要だったわけではありません。
インターネットへの直接公開、弱い認証、遠隔保守構成など、既存の運用上の弱点が攻撃対象になっています。
OT担当者・情報システム部門が確認したいポイント
今回の事案は水道事業者だけでなく、工場、ビル設備、エネルギー、物流などPLC・SCADAを利用する組織にも共通する確認項目があります。
- PLC、RTU、HMI、SCADAがインターネットへ直接公開されていないか
- セルラーモデムを含む外部接続経路を資産台帳へ登録しているか
- ベンダーや保守会社が設置した遠隔接続を把握しているか
- 遠隔保守経路にVPN、ゲートウェイ、MFAなどを適用しているか
- PLCのパスワードが初期値や共有値のままになっていないか
- PLCの設定変更、ロジック変更、IP変更を検知できるか
- 警報機能の無効化を監視できるか
- OT機器の正常な設定・プロジェクトファイルをオフラインで保管しているか
- 自動制御が使えない場合の手動運転手順を訓練しているか
- OTインシデント発生時にIT部門、設備部門、経営層、外部ベンダーが連携する手順を決めているか
今回のコロラド州2件では、攻撃者の具体的な帰属や侵入経路が公表されていません。
次に確認すべきなのは、被害機器の種類、初期侵入経路、7月から続く全米の水道OT攻撃との関連、州または連邦政府による追加の技術情報です。
出典
- CISA Urges Water and Wastewater Systems Sector to Protect OT Against Activity Targeting PLCs – CISA
- Malicious Cyber Actors Targeting Water and Wastewater Sector Internet-Facing Programmable Logic Controllers, Causing Operational Disruptions – FBI / EPA
- Internet Exposure Reduction Guidance – CISA
- Iranian-Affiliated Cyber Actors Exploit Programmable Logic Controllers Across US Critical Infrastructure – CISA
- IRGC-Affiliated Cyber Actors Exploit PLCs in Multiple Sectors, Including US Water and Wastewater Systems Facilities – CISA
- EPA Announces $11.75 Million to Help Protect Drinking Water from Cyberattacks and Extreme Weather Events – EPA
- CIAC Cyber Unit Support – Colorado Information Analysis Center
- Colorado Water Utilities Hit by Cyberattacks Targeting OT Systems – SecurityWeek
- Cybersecurity breach affected two small Colorado water providers, governor says – KRDO
関連記事
 米軍特殊部隊員、軍事機密をオンライン予測サイトで換金—ベネズエラ作戦の機密情報で約41万ドルを不正取得
 中国国家安全部の「契約ハッカー」を米国に引き渡し Silk Typhoon(HAFNIUM)メンバーのXu Zewei、COVID-19研究も窃取
 国家情報会議設置法が参議院で可決・成立-内閣情報調査室を格上げした「国家情報局」が誕生
 ファイブ・アイズが警告 AIがサイバー攻撃を根本的に変える-タイムラインは数年ではなく数か月
 Anthropicがアリババをホワイトハウスへ告発 -不正アカウントでClaudeから能力を不正抽出か
 イランの代理サイバーハッキング作戦の全貌-ハッカー グループとの繋がりや認知戦/物理的破壊作戦まで
 自衛隊の中国製 マルウェア 混入 USB 問題を受け総務省が全自治体調査へ-ドローン・監視カメラも対象に
 アメリカ、実質的に中国製通信・監視機器の販売と輸入を全面 禁止に
 三重県、USBメモリー 1万個超のうち47個からマルウェアを検知-37部署に影響、職員私物や外部端末からの混入も判明

