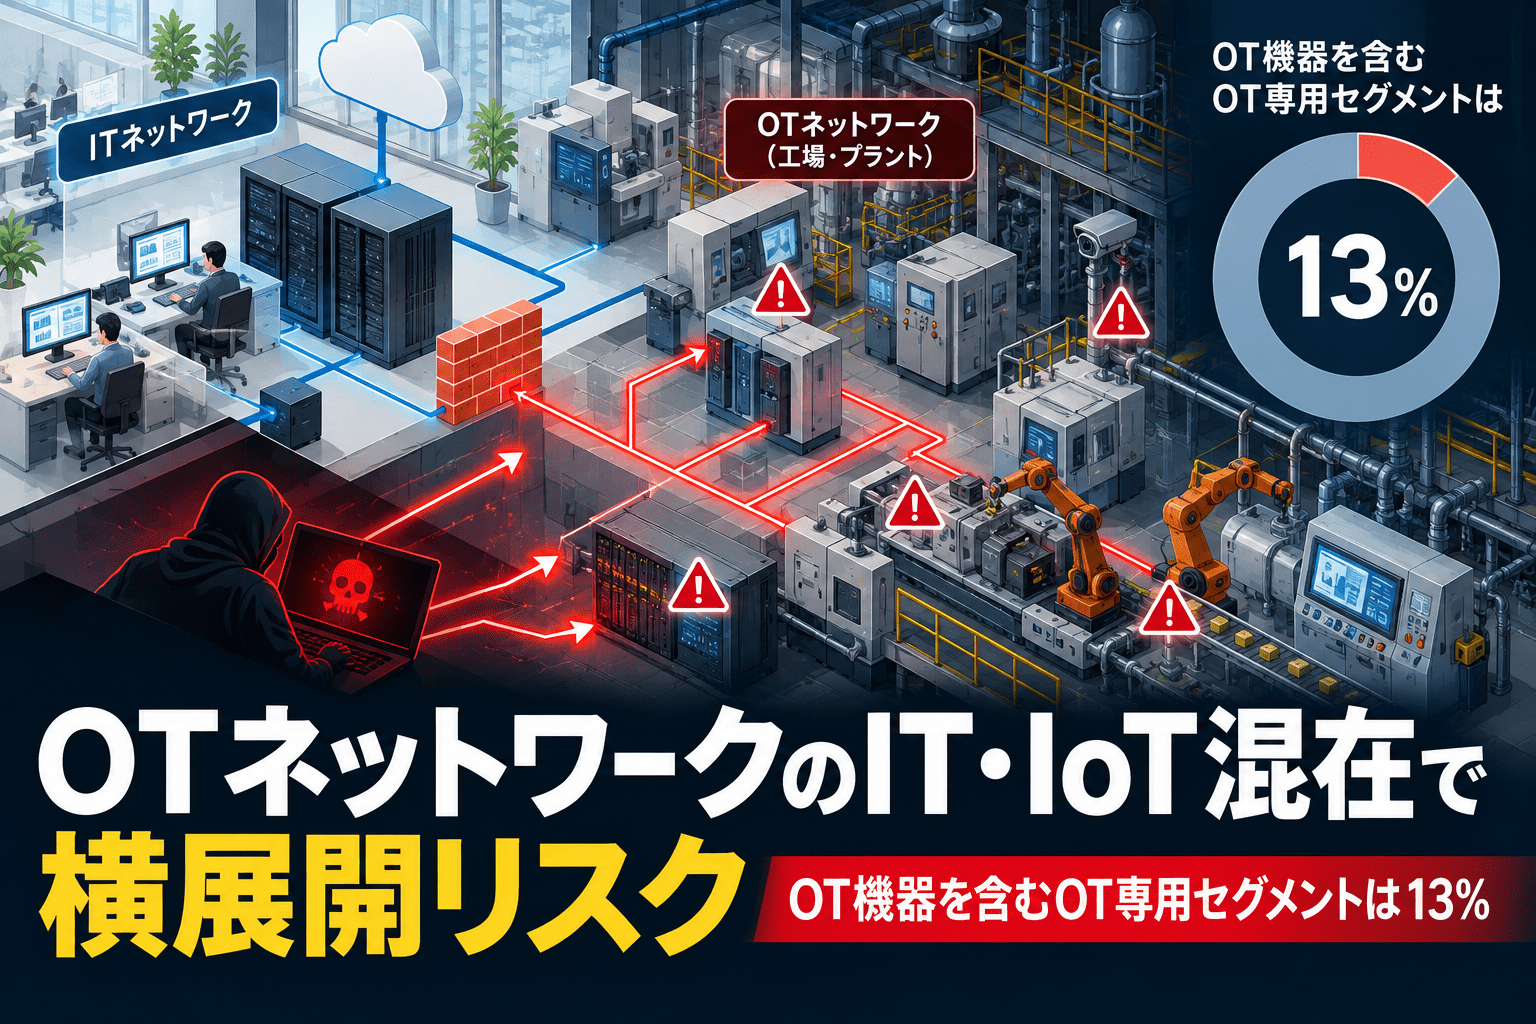
Forescoutの研究部門Vedere Labsは2026年9月22日、209組織の4万7,700ネットワークセグメント、250万台超の機器を分析した結果を公表しました。OT(Operational Technology)機器を1台以上含むセグメントのうち、OT機器だけで構成されていた割合は13%でした。医療機器(IoMT)を含むセグメントでは、IoMTだけの構成は6%でした。
一方、この13%という数値は「残り87%が無防備」「87%で横展開が可能」という意味ではありません。Forescoutが示したのはセグメント内の機器カテゴリの構成であり、各組織のファイアウォール、ACL、マイクロセグメンテーション、認証制御などの有効性まで測定した結果ではありません。
OT・IoMTネットワーク分離調査のサマリー
- Forescout Vedere Labsは2026年9月22日、4万7,700のネットワークセグメントを分析した結果を公表しました。
- 調査対象は209組織、250万台超の機器です。
- 機器はIT、OT、IoT、IoMTの4カテゴリと、PLC、IPカメラ、輸液ポンプなど327の機能に分類されました。
- 全セグメントの62%は単一カテゴリ、29%は2カテゴリ、9%は3カテゴリ以上の機器を含んでいました。
- OT機器を含むセグメントのうち、OT機器だけで構成されていたのは13%でした。
- IoMT機器を含むセグメントでは、IoMTだけで構成されていたのは6%でした。
- 1セグメントあたりの平均は54台、4種類の機器機能でした。1台の機器は平均1.5セグメントに属していました。
- IPカメラを含む2,266セグメントのうち、カメラだけで構成されたものは51セグメント、約2%でした。
- 小売のPOSを含む478セグメントでは、POSだけの構成は95セグメント、約20%でした。
- Forescoutは、資産可視化、ITとOTの分離、過大なセグメントの縮小、セグメント間のポリシーベース制御、分離状態の継続監視などを推奨しています。
- 公開ページでは、調査対象の地域別内訳、業種ごとの組織数、データ収集期間は確認できません。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月22日 |
| 調査主体 | Forescout Vedere Labs |
| 調査対象 | 209組織 |
| 分析したネットワークセグメント | 4万7,700 |
| 機器数 | 250万台超 |
| 分類 | IT、OT、IoT、IoMTの4カテゴリ、327の機能 |
| 単一カテゴリのセグメント | 62% |
| OT機器を含むセグメントのうちOT専用 | 13% |
| IoMT機器を含むセグメントのうちIoMT専用 | 6% |
| 1セグメントあたり平均 | 54台、4機能 |
| 単一機器のマイクロセグメント | 17% |
| 2~50台のセグメント | 72% |
| 51台超のセグメント | 11% |
| IPカメラだけのセグメント | 2,266セグメント中51、約2% |
| POSだけのセグメント | 478セグメント中95、約20% |
4万7,700セグメントをIT・OT・IoT・IoMTに分類
Forescoutは、209組織の4万7,700セグメントに属する250万台超の機器を分析しました。機器はIT、OT、IoT、IoMTの4カテゴリに分け、さらにワークステーション、PLC、IPカメラ、輸液ポンプなど327の機能で分類しています。
全体では62%のセグメントが単一カテゴリの機器だけで構成されていました。2カテゴリを含むセグメントは29%、3カテゴリ以上は9%です。
組み合わせでは、IT機器だけのセグメントが54%で最も多く、ITとIoTの混在が26%、IT・IoT・IoMTの混在が4%でした。
全体の数字だけを見ると単一カテゴリの割合は高く見えますが、ForescoutはOTとIoMTを含むセグメントに絞ると異なる状況が見えるとしています。
OT機器を含むセグメントのOT専用は13%、IoMT専用は6%
OT機器を1台以上含むセグメントのうち、OTだけで構成されたセグメントは13%でした。IoMT機器を含むセグメントでは、IoMTだけの構成は6%でした。
Forescoutによると、OTとIoMTのいずれについても、対象セグメントの約半数で専門機器とIT・IoT機器が同居していました。
混在セグメントで確認されたOT機器には、UPS、ビルオートメーションコントローラー、PLC、PDU、BACnetルーターなどが含まれます。IoMTでは医療用ワークステーション、血糖測定器、患者モニター、輸液ポンプ、薬剤払出システムなどが挙げられています。
同じセグメントに異なるカテゴリの機器が存在する場合、侵害時の横展開経路が増える可能性があります。ただし、同一セグメントであることだけで相互通信が許可されているとは限りません。実際のリスク評価には、通信経路、ACL、ファイアウォールルール、認証方式、管理経路まで確認する必要があります。
平均セグメントは54台、Forescoutは「blast radius」として分析
Forescoutのデータでは、1セグメントあたり平均54台、4種類の機器機能が存在していました。また、1台の機器は平均1.5セグメントに属していました。
セグメントの規模では、1台だけの「マイクロセグメント」が17%、2~50台が72%、51台超が11%です。
Forescoutは、同じセグメントに存在する機器数を侵害時の「blast radius」の目安として扱っています。業種別では、ビジネス・専門サービス、医療、石油・ガスで平均値が大きく、公益、金融、小売では小さいとしています。
ただし、この「blast radius」は実際のインシデントで54台すべてが侵害されたという実測値ではありません。セグメント内の機器数から影響範囲を評価するための分析上の指標です。
IPカメラは98%が他の機器と同じセグメントに存在
IPカメラは、今回のデータで分離率が低かった機器の一つです。
ForescoutはIPカメラを含む2,266セグメントを確認しましたが、IPカメラだけで構成されていたのは51セグメント、約2%でした。
IPカメラと同じセグメントに存在した機器では、ワークステーションが60%、プリンターが47%、サーバーが37%でした。
IPカメラは専用OSや組み込み機器として運用され、一般的なPCとパッチ適用やEDR導入の条件が異なる場合があります。こうした機器と業務端末やサーバーが同じセグメントに存在する場合は、カメラから業務系への通信が実際に必要か、不要なポートやプロトコルが許可されていないかを確認する材料になります。
小売のPOSも約8割がPOS専用セグメントではなかった
小売業では、POSを含む478セグメントのうち、POSだけで構成されていたのは95セグメント、約20%でした。
POSと同じセグメントで確認された機器として、Forescoutはプリンター46%、VoIP機器36%、IPカメラ30%を挙げています。
小売業全体では平均の「blast radius」が比較的小さかった一方、POSのような業務上重要な機器と一般IoT機器が同居するセグメントが存在していました。業界平均だけで分離状態を判断せず、高価値資産を含む個別セグメントの構成を確認する必要があります。
「OT専用13%」はネットワーク分離の有効性そのものを示す数値ではない
SecurityWeekは今回の調査を「Only 13% of OT Network Segments Are Fully Isolated」と報じていますが、Forescout一次資料の表現は「Only 13% of segments with OT devices are OT-only」です。
この違いは実務上、区別して読む必要があります。
Forescoutが確認したのは、OT機器を含むセグメント内に他カテゴリの機器が存在するかどうかです。公開された調査ページだけでは、各組織について以下の状態までは確認できません。
- 同一セグメント内でホスト間通信がどこまで許可されていたか
- ACLやプライベートVLANなどの制御が設定されていたか
- OTとITの間に別途ファイアウォールやDMZが存在したか
- 認証やアプリケーション単位のアクセス制御が実装されていたか
- 収集した組織の地域別内訳や業種ごとのサンプル数
- データを収集した具体的な期間
したがって、13%という数字だけから「87%のOTネットワークが未分離」「87%が攻撃者から到達可能」と結論付けることはできません。
一方、異なる用途・信頼レベルの機器が同一セグメントに集約されている場合、通信制御の設定ミスや運用変更によって、本来不要な経路が残る余地は増えます。Forescoutも「すべての混在セグメントがセキュリティ上の問題を意味するわけではない」とした上で、資産と通信の継続的な確認を求めています。
NISTとCISAもIT・OT間のセグメンテーションを推奨
NISTの「SP 800-82 Rev.3 Guide to Operational Technology (OT) Security」は、OTの防御を多層化する方法としてネットワークのセグメンテーションと隔離を扱っています。
NISTは、場所や機能によって機器を分割し、物理的なスイッチ分離またはVLANなどの論理分離を利用する方法を示しています。さらに、必要なデータフローを把握した上で、ファイアウォール、ゲートウェイ、データダイオードなどを使い、明示的に許可した通信だけを通す構成を推奨しています。
CISAも、ITとOTのネットワークを分離することで、IT側が侵害された後に攻撃者がOTへ横展開する可能性を下げられるとしています。CISAのランサムウェア対策ガイドでは、ITとOTの分離に加え、ネットワーク図とデータフローを継続的に更新することも挙げています。
OTでは可用性や安全性への影響があるため、ネットワークを単純に細分化すればよいわけではありません。変更前に必要通信を把握し、制御機器や安全システムへの影響を確認した上で、通信許可を絞り込む設計が前提になります。
情報システム・OT管理部門が確認したいポイント
今回の調査を自社環境へ置き換える場合、まず「OT専用セグメントの割合」を追うより、重要機器と通信経路を把握できる状態にする方が実務的です。
- IT、OT、IoT、IoMTを含む接続資産を棚卸しし、どのセグメントに属しているか確認する
- OTとIT、OTとIoT、IoMTとITが混在するセグメントを抽出する
- IPカメラ、プリンター、VoIP、ビル管理機器などから業務サーバーや管理端末への通信可否を確認する
- PLC、HMI、SCADA、BMSなどの重要機器について、本当に必要な送信元・宛先・ポートを整理する
- ITとOTの間にDMZやファイアウォールを配置し、不要な直接通信を許可していないか確認する
- セグメント間通信は原則拒否とし、業務上必要な通信だけを例外として許可できるか検討する
- 1セグメントに多数の機器を収容している場合、業務影響を確認した上で分割可能か評価する
- ネットワーク変更や機器追加によって、以前は分離されていた領域が接続されていないか定期的に確認する
- ネットワーク図と実際の接続状態が一致しているか、資産管理データと通信ログの双方で確認する
OTセキュリティの設計では、PurdueモデルやCPSFとネットワーク分離を組み合わせた国内ガイドラインも参考になります。
関連記事:
半導体デバイス工場向け「OTセキュリティガイドライン」Ver1.0が公表 Purdue×CPSFで体系化し、NIST CSF2.0と整合
出典
- What 47,700 Segments Reveal About Network Segmentation – Forescout Vedere Labs
- Guide to Operational Technology (OT) Security, NIST SP 800-82 Rev.3 – NIST
- Layering Network Security Through Segmentation – CISA
- #StopRansomware Guide – CISA
- Only 13% of OT Network Segments Are Fully Isolated: Analysis – SecurityWeek
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?