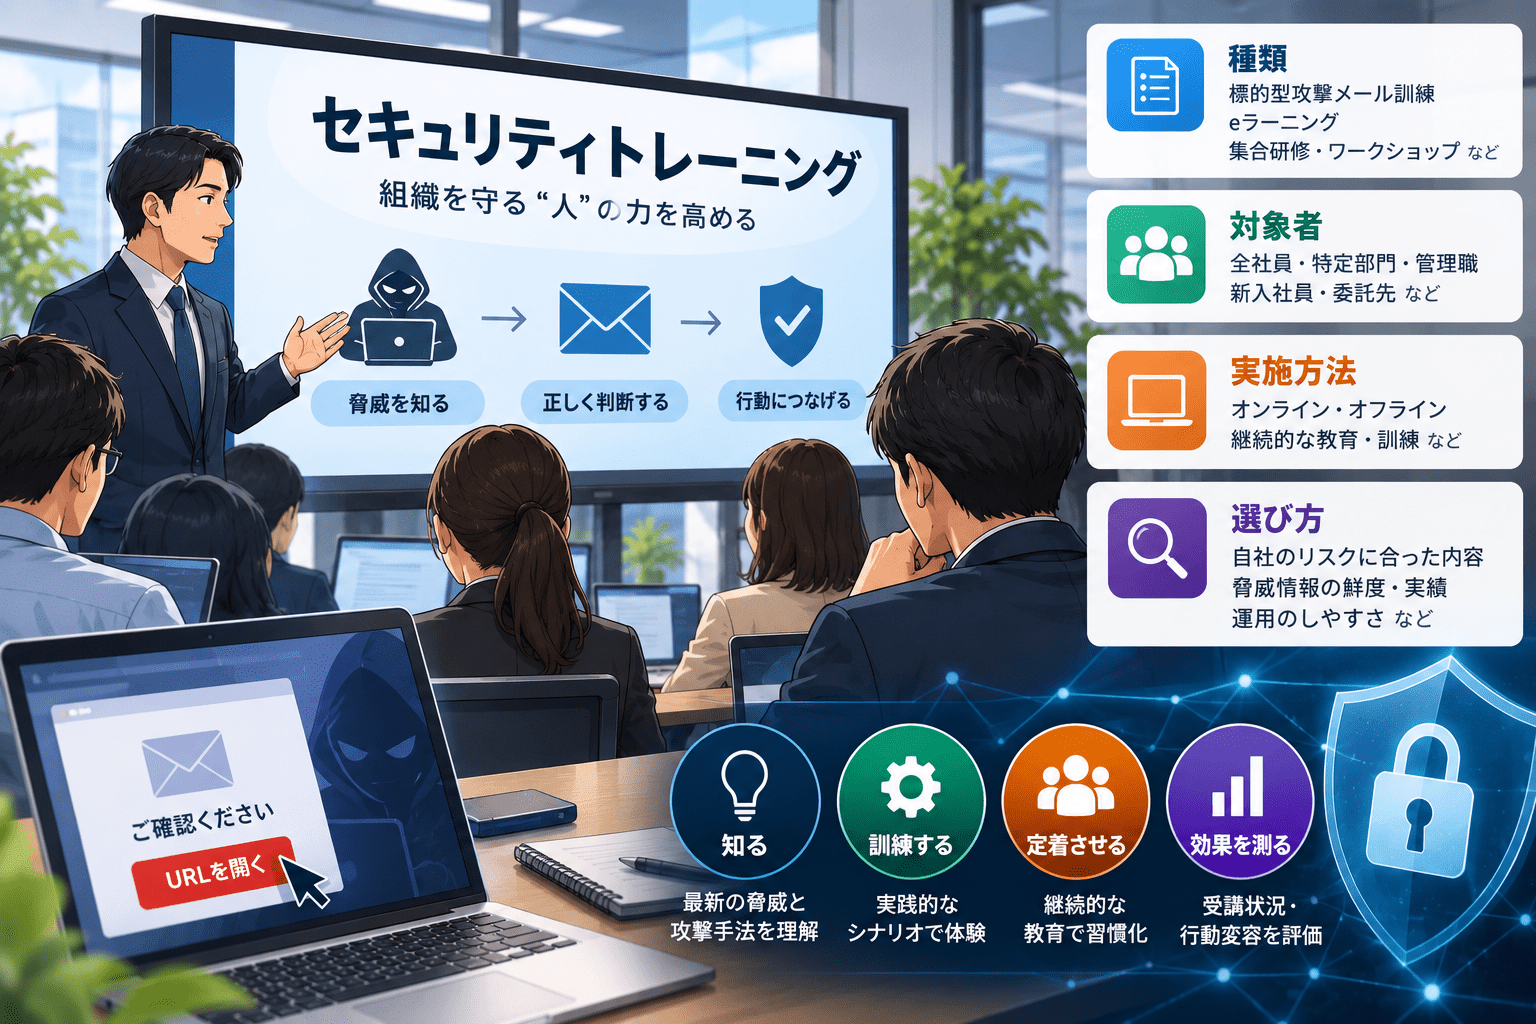
セキュリティトレーニングは、従業員に知識を伝えるだけではなく、実際のサイバー攻撃や情報漏えいを想定し、「気づく」「止める」「報告する」「組織として対応する」といった行動を確認する取り組みです。
企業では、eラーニングや集合研修だけをセキュリティトレーニングと呼ぶ場合もあれば、標的型攻撃メール訓練、CSIRT・情報システム部門のインシデント対応訓練、経営層を含む机上演習まで含める場合もあります。
米国立標準技術研究所(NIST)は、サイバーセキュリティとプライバシーの学習を単発の研修ではなく、対象者に応じた学習、評価、改善を繰り返すライフサイクルとして整理しています。英国National Cyber Security Centre(NCSC)も、フィッシングやランサムウェア、サプライチェーン侵害などを想定し、実際の対応を練習する演習を公開しています。
そのため企業のセキュリティトレーニングは、「全社員へ年1回研修を実施する」という設計だけでは整理しきれません。全社員への基礎教育、実際の行動を確認する訓練、情報システム部門・CSIRTの対応訓練、経営判断を確認する机上演習を分けて考えると、自社に必要な施策を選びやすくなります。
セキュリティトレーニングとは
セキュリティトレーニングとは、サイバー攻撃や情報漏えいなどのリスクに対して、従業員や専門担当者、管理職・経営層が必要な知識を身につけ、実際の場面で適切に判断・行動できるかを確認するための教育・訓練の総称です。
「セキュリティ教育」「セキュリティ研修」「セキュリティ訓練」は実務上、明確に分けず使われる場合があります。本記事では企業がトレーニングを設計しやすいよう、次の3段階に整理します。
| 段階 | 主な目的 | 代表的な方法 | 確認すること |
|---|---|---|---|
| 知識を身につける | 脅威や社内ルールを理解する | eラーニング、集合研修、動画、理解度テスト | 知識、理解度、受講状況 |
| 行動を確認する | 実際の場面で正しく判断・報告できるか確認する | 標的型攻撃メール訓練、ケース演習 | 報告率、報告時間、危険な操作 |
| 組織対応を確認する | インシデント発生後に組織として動けるか確認する | 机上演習、インシデント対応訓練 | 初動、部門連携、意思決定、復旧・公表 |
セキュリティ教育そのものの目的、実施方法、進め方については「セキュリティ教育とは?重要性・必要性や実施手順を解説」で詳しく整理しています。
セキュリティ教育だけでなく「行動」と「組織対応」を分けて考える
セキュリティ教育を全員が受講していても、フィッシングメールを受信した瞬間に正しい判断ができるとは限りません。
セキュリティ対策Labでは、教育の受講完了と実際の行動には差が生じ得る点を「標的型攻撃メール訓練、受講完了率100%でもなぜフィッシングメールに引っかかるのか」で整理しています。
たとえば、フィッシングについて次の知識を持っている状態と、
- 不審なリンクをクリックしない
- 送信元を確認する
- 認証情報を安易に入力しない
実際の業務中に、
- 怪しいメールに気づく
- 操作を止める
- 情報システム部門へ報告する
- 誤って操作した場合も速やかに申告する
ことは同じではありません。
さらに従業員が報告しても、情報システム部門やCSIRTがその報告を確認せず、同じメールの受信状況やアカウントへの影響を調査できなければ、組織としての対応にはつながりません。
セキュリティトレーニングを設計するときは、「知識」「個人の行動」「組織対応」を一つのKPIで評価しないことがポイントになります。
企業が実施するセキュリティトレーニングの種類
全社員向けセキュリティ教育
全社員向けの教育では、企業として共通して守るべきルールや、日常業務で遭遇しやすいリスクを扱います。
主なテーマには次のようなものがあります。
- フィッシング、ビジネスメール詐欺
- パスワード、認証
- 個人情報・機密情報の取り扱い
- クラウドサービス、生成AIの利用
- USBメモリなど外部記録媒体
- SNS、ソーシャルエンジニアリング
- インシデント発生時の報告方法
NIST SP 800-50 Rev.1は、サイバーセキュリティとプライバシーの学習プログラムを、対象者の違いを考慮して継続的に管理・評価する考え方を示しています。
全社員に同じ教材を一度配信して終了するのではなく、入社・異動・業務変更、実際に発生したインシデントや脅威の変化を踏まえて見直すことが前提になります。
標的型攻撃メール訓練
標的型攻撃メール訓練は、実際のフィッシングや標的型攻撃を模した疑似メールを配信し、従業員の行動を確認するトレーニングです。
開封率やクリック率だけではなく、
- 不審メールを報告できた割合
- 最初の報告までの時間
- 認証情報を入力する操作が発生したか
- 誤操作後に申告できたか
- 報告を受けた担当部門が調査を開始するまでの時間
まで見ると、教育からインシデント対応までをつなげて評価できます。
NISTが公開する「Phish Scale」では、訓練メールの難易度が異なればクリック率や報告率も変わるため、シナリオの難易度を踏まえて訓練結果を見る方法が示されています。
標的型攻撃メール訓練の実施方法やサービスの選び方は「標的型攻撃メール訓練とは?実施方法・効果測定・サービスの選び方」で解説しています。
部門・役職別のトレーニング
企業内のサイバーリスクは、全従業員で同じではありません。
イスラエルNational Cyber Directorate(INCD)のCyber Defense Methodologyでも、全階層への定期的なサイバー防御教育に加えて、機微な役割を担う担当者への個別の教育・訓練を行う考え方が示されています。
たとえば次のように対象を分けられます。
| 対象 | 想定するトレーニング |
|---|---|
| 全社員 | フィッシング、情報管理、認証、報告手順 |
| 経理・財務 | BEC、偽の送金指示、取引先なりすまし |
| 人事・採用 | 履歴書・添付ファイル、個人情報、採用を悪用した攻撃 |
| 営業・顧客対応 | 外部メール、ファイル共有、ソーシャルエンジニアリング |
| 開発者 | セキュア開発、認証情報・APIキー、脆弱性対応 |
| IT管理者 | 特権ID、侵害時の調査、封じ込め、復旧 |
| 経営層 | 事業停止、公表、法務・広報、復旧優先順位 |
特に従業員600人以上の企業では、部署、役職、権限、利用システムが多岐にわたりやすく、全員へ同じ教育だけを実施すると、業務固有のリスクを拾いにくくなります。
標的型攻撃メール訓練でも、前回クリックした人だけを高リスクと考えるのではなく、送金権限、管理者権限、外部との接点、扱う情報などから対象者を考える方法があります。詳しくは「標的型攻撃メール訓練の頻度と対象者の決め方」をご覧ください。
情報システム部門・CSIRTのインシデント対応訓練
従業員から不審メールの報告が届いた後は、情報システム部門やCSIRTが動きます。
ここで確認したいのは、
- 初報を誰が受け取るか
- 誰が事実確認を始めるか
- 影響範囲をどう確認するか
- 必要な封じ込めを誰が判断するか
- 経営層、法務、広報などへいつエスカレーションするか
という組織の流れです。
セキュリティ対策Labでは、標的型攻撃メール訓練を従業員だけの評価で終わらせず、「検知→報告→確認→対応」まで広げる方法を「標的型攻撃メール訓練を『インシデント対応訓練』に変える」で整理しています。
経営層・関係部門を含む机上演習
机上演習(Tabletop Exercise/TTX)は、想定シナリオに沿って、参加者が判断や部門間の連携を確認する訓練です。
英国NCSCの「Exercise in a Box」には、ランサムウェア、フィッシング、サプライチェーン侵害、内部脅威などをテーマとした演習が用意されています。CISAのTabletop Exercise Packages(CTEPs)でも、ランサムウェア、フィッシング、内部脅威などのシナリオが公開されています。
システム担当者だけでは決められない事項もあります。
- 業務を停止するか
- 復旧をどの業務から優先するか
- 顧客・取引先へいつ連絡するか
- 個人情報や機密情報への影響をどう評価するか
- 法務・広報・経営層へいつ報告するか
- 委託先に何を確認・要求するか
こうした判断は、実際のインシデントが発生してから初めて議論するのではなく、平時に役割や判断基準を確認しておく必要があります。
具体的な進め方は「机上演習とは?セキュリティインシデント対応訓練の目的・進め方・効果を解説」、経営層を対象とする場合は「経営層向け 机上演習とは?経営判断を訓練するテーマ・進め方・設問例」で紹介しています。
技術者向けハンズオン・サイバーレンジ
SOC、CSIRT、セキュリティエンジニアなどには、座学だけでなく、ログ確認、分析、インシデント対応、復旧などを想定した技術トレーニングもあります。
全社員向け教育とは目的が異なるため、同じ受講率や理解度テストで評価するのではなく、対象となる役割で必要なスキルを定義して選定します。
セキュリティトレーニングは対象者から逆算する
「どの教材を導入するか」から考えると、全社員へ同じコンテンツを配信して終わりやすくなります。
先に対象者とリスクを整理すると、必要なトレーニングが見えやすくなります。
| 課題 | 選択肢 |
|---|---|
| 全社員の基礎知識をそろえたい | eラーニング、集合研修 |
| 不審メールへの行動を確認したい | 標的型攻撃メール訓練 |
| 経理部門のBEC対策を強化したい | 経理向けシナリオ、送金確認手順の訓練 |
| 管理者権限を持つ担当者のリスクを下げたい | 役割別教育、管理者向け訓練 |
| 報告後の初動を速くしたい | インシデント対応訓練 |
| ランサムウェア発生時の部門連携を確認したい | 机上演習 |
| 経営判断や社外公表を確認したい | 経営層を含む机上演習 |
| SOC・CSIRTの技術力を確認したい | ハンズオン、サイバーレンジ |
NCSCはサイバー演習について、単に手順を読むのではなく、安全な環境で対応を練習し、既存のポリシーや手順が機能するかを確認し、改善点を特定する手段と位置づけています。
実施頻度は「年何回」だけで決めない
セキュリティトレーニングには、全社共通で定期的に行うものと、リスクの変化に応じて追加するものがあります。
年間計画では、たとえば次のように分けます。
| 時期 | 実施例 |
|---|---|
| 第1四半期 | 新年度・入社者向け基礎教育、社内ルール確認 |
| 第2四半期 | 標的型攻撃メール訓練、経理・人事など部門別訓練 |
| 第3四半期 | ランサムウェア、サプライチェーンを想定した机上演習 |
| 第4四半期 | 効果測定、再教育、次年度計画への反映 |
これとは別に、
- 実際にフィッシングやBECが増えた
- 自社や同業他社でインシデントが発生した
- 新しいクラウドサービスや生成AIを導入した
- 組織変更やM&Aがあった
- 新しい脆弱性や攻撃手法が業務へ影響する
といった場合は、年間スケジュールを待たずに追加教育や訓練を検討します。
12か月の具体的な設計方法については「セキュリティ教育の年間計画はどう作る?12か月の計画方法と見直し方」で、オンライン・対面の使い分けや評価方法まで整理しています。
効果測定は受講率だけで終わらせない
セキュリティトレーニングのKPIは、手法によって変える必要があります。
| 評価する段階 | 指標例 |
|---|---|
| 実施 | 受講率、参加率、未受講者数 |
| 理解 | テスト正答率、ケース問題の判断 |
| 行動 | 不審メール報告率、報告までの時間、再発状況 |
| 組織対応 | 初報から確認開始までの時間、エスカレーション、改善事項の完了率 |
受講率100%は「対象者へ教育を届けた」ことを示す指標ですが、「実際の攻撃時に適切な行動ができる」ことを直接示す指標ではありません。
標的型攻撃メール訓練でも、クリック率だけで優劣を判断すると、シナリオ難易度の違いを見落とします。NIST Phish Scaleは、メールに含まれる見分けるための手掛かりと、そのメール内容が対象者の業務にどの程度合っているかを使って検知難易度を評価し、クリック率や報告率を解釈する際の文脈として利用する方法です。
セキュリティトレーニングサービスを選ぶときの確認項目
サービスを比較するときは、「教材数」「動画数」「AI対応」といった機能数だけではなく、自社の目的と運用に合うかを確認します。
従業員600人以上の企業では、特に次の項目を確認しておくと比較しやすくなります。
- 全社員向けと役割別の教育を分けられるか
- 部署、役職、権限などで対象者を管理できるか
- 入退社・異動時のアカウント管理を自動化できるか
- SSOや人事マスタとの連携方法
- オンラインだけでなく、工場・店舗などの勤務者へ展開できるか
- 標的型攻撃メール訓練を実施できるか
- 不審メールを報告する仕組みがあるか
- 報告率や報告時間を取得できるか
- 教材・訓練シナリオの情報源と更新日を確認できるか
- 実際に観測された脅威をどの程度の速さで教材へ反映するか
- 監査用に受講・テスト・訓練記録を出力できるか
- 管理職、経理、人事、IT管理者などへ追加教育を設定できるか
セキュリティ対策Labでは、教育サービスを「コンプライアンス起点」と「脅威起点」に分けて考える方法を「セキュリティ教育 サービスは何が違う?標的型攻撃メール訓練で見る『コンプライアンス起点』と『脅威起点』」で整理しています。
前者は受講・理解度・監査記録を重視し、後者は実際の攻撃、報告、役割別リスク、脅威の変化への追随を重視します。どちらが優れているというより、自社が解決したい課題によって必要な機能が変わります。
実際の攻撃をトレーニングへ反映する
毎年同じ教材を使い続けると、社内規程の周知には使えても、現在の攻撃を想定した訓練にはなりにくくなります。
セキュリティ対策Labがトレンドマイクロへ行った取材では、生成AIの普及により、攻撃者による標的調査、フィッシング文面の作成、なりすましなどが高速化・低コスト化している状況が取り上げられました。
そのため訓練サービスを選ぶ際は、教材の本数だけでなく、
- どの脅威情報を参照しているか
- SOCや脅威インテリジェンスで観測した内容を反映しているか
- 新しい攻撃を教材化するまでの更新頻度
- 自社で発生したインシデントを教材へ追加できるか
を確認すると、更新の実態を比較できます。
また、教育だけですべてのサイバー攻撃を防ぐことはできません。従業員からの報告を、メール調査、アカウント保護、端末確認、SOC・CSIRTの対応へつなげる必要があります。「セキュリティ教育だけではサイバー攻撃は防げない―監視・検知・対応の連動が必要」では、この連携を詳しく解説しています。
セキュリティトレーニングを設計するときに確認したい5項目
これからトレーニングを導入・見直す場合は、最初に次の5項目を決めます。
- 誰を対象にするか
全社員、特定部門、高権限ユーザー、IT担当者、経営層を分けます。 - 何のリスクを下げるか
フィッシング、BEC、ランサムウェア、情報持ち出し、クラウド利用など対象リスクを決めます。 - どの行動を確認するか
「理解する」ではなく、「報告する」「送金前に別経路で確認する」「初報から一定時間内に担当者が確認を開始する」など、確認できる行動へ落とします。 - 何を測定するか
受講率、理解度、クリック率、報告率、報告時間、初動時間など、目的に合うKPIを設定します。 - 結果を何へ反映するか
教材、対象者、実施頻度、インシデント対応手順、技術対策へ改善結果を戻します。
NIST SP 800-50 Rev.1も、サイバーセキュリティとプライバシーの学習を、一度実施して完了する活動ではなく、測定と評価を通じて改善するプログラムとして扱っています。
まとめ
企業のセキュリティトレーニングは、eラーニングや年次研修だけを指すものではありません。
全社員への基礎教育、標的型攻撃メール訓練、部門・役職別訓練、情報システム部門・CSIRTのインシデント対応訓練、経営層を含む机上演習など、対象者と目的によって手法を分ける必要があります。
まず「誰に、どのリスクに対して、どの行動ができるようになってほしいか」を決め、その後に教材やサービスを選ぶと、受講実績を残すだけの施策から、実際の行動・組織対応を確認するトレーニングへつなげやすくなります。
出典
- Building a Cybersecurity and Privacy Learning Program(NIST SP 800-50 Rev.1) – NIST
- NIST Phish Scale User Guide(NIST TN 2276) – NIST
- Exercise in a Box – UK National Cyber Security Centre
- Effective steps to cyber exercise creation – UK National Cyber Security Centre
- Cybersecurity Scenarios / CISA Tabletop Exercise Packages – CISA
- Cyber Defense Methodology for an Organization – Israel National Cyber Directorate