セキュリティ教育を毎年実施していても、「前年と同じeラーニングを配信して終わり」「標的型攻撃メール訓練を年1回実施して終わり」という運用では、自社で今年発生しているリスクや業務の変化を反映しにくくなります。
年間計画を作るときは、最初に教材を選ぶのではなく、「誰に・何を・いつ・どの方法で・何を目標に実施し、どう評価するか」を決めます。
米国立標準技術研究所(NIST)のSP 800-50 Rev.1も、セキュリティ・プライバシー教育を一度限りの研修ではなく、計画、実施、評価、改善を継続する学習プログラムとして扱っています。
本稿では、企業の情報システム部門・セキュリティ担当者がセキュリティ教育の年間計画を組むときの考え方と、1月から12月までのテーマ例を整理します。
年間計画の具体的な記入例、オンライン・対面教育の実施方法、効果測定、四半期レビューに使えるシートは、以下の資料にまとめています。
セキュリティ教育の年間計画は6項目で作る
年間計画では、月ごとのテーマ名だけを並べるのではなく、少なくとも次の6項目を決めます。
| 項目 | 確認する内容 |
|---|---|
| 誰に | 全社員、管理職、経理、人事、情報システム部門など |
| 何を | フィッシング、情報持ち出し、生成AI、誤送信など |
| いつ | 月、四半期、入社・異動時、システム導入時など |
| どの方法で | eラーニング、動画、クイズ、朝礼、集合研修、訓練など |
| 何を目標に | 受講ではなく、社員に取ってほしい具体的な行動 |
| どう評価するか | 受講、理解、実際の行動、報告後の組織対応 |
例えば「6月にフィッシング教育を行う」だけでは、教育後に何を確認すればよいのか分かりません。
「給与・賞与を装う通知を受けたとき、メール内のリンクを使わず正規の給与システムから確認する」「身に覚えのないMFA承認要求を拒否して報告する」といった行動まで設定すると、教材と評価方法を決めやすくなります。
セキュリティ教育全体の目的や基本的な実施手順については、以下の記事で整理しています。
前年のテーマ一覧ではなく、自社のリスクから教育テーマを選ぶ
年間計画を作る際に、前年のスケジュールをそのままコピーする必要はありません。
最初に、今年扱うべきテーマの候補を次の4つから集めます。
業務・保有情報
顧客情報、個人情報、技術情報、契約情報など、自社が保有する情報を確認します。
あわせて、送金、採用、契約、顧客対応、システム管理など、従業員の判断を誤ると被害につながる業務を整理します。
社内事故・相談
過去1年間の誤送信、紛失、不審メールの報告、MFAに関する問い合わせ、生成AI利用の相談、監査指摘などを確認します。
同じ問い合わせが繰り返されている場合は、教育テーマや業務手順の見直し候補になります。
外部の攻撃・インシデント事例
公的機関の注意喚起、自社と同じ業種で発生したインシデント、実際に自社へ届いたフィッシングメールなども教育テーマの材料になります。
事例をそのまま紹介するのではなく、「自社でも同じ手口が成立するか」「社員はどの時点で判断する必要があるか」まで落とし込みます。
業務・システムの変更
新しい生成AIサービスやSaaSの導入、組織変更、M&A、拠点の追加、テレワーク制度の変更など、新しく社員の判断が必要になる場面も確認します。
NIST SP 800-50 Rev.1は、リスク、監査指摘、インシデント、規程変更などから得た教訓を全社員向け・役割別の学習へ取り入れる考え方を示しています。
「注意する」ではなく社員に取ってほしい行動を決める
年間計画で「フィッシングに注意する」「情報漏えいを防ぐ」と書いても、実施後に達成できたかを評価できません。
目標は社員が実行できる行動で書きます。
例えば次のように置き換えます。
| 抽象的な目標 | 行動で書いた目標 |
|---|---|
| フィッシングに注意する | 通知のリンクを開く前に正規サイトから内容を確認する |
| 認証情報を守る | 身に覚えのないMFA承認要求を拒否し、所定の窓口へ報告する |
| 情報漏えいを防ぐ | 社外共有前に宛先・添付・共有範囲を確認する |
| 不審な連絡を報告する | 判断に迷った時点で指定の窓口へ報告する |
| 生成AIを安全に使う | 入力前に社内ルールと情報区分を確認する |
既存記事では、教育を受講させることと実際の行動を変えることの違いを詳しく整理しています。
セキュリティ教育の年間スケジュール例
年間計画では、自社の業務カレンダーと社員が判断する機会を結び付けます。
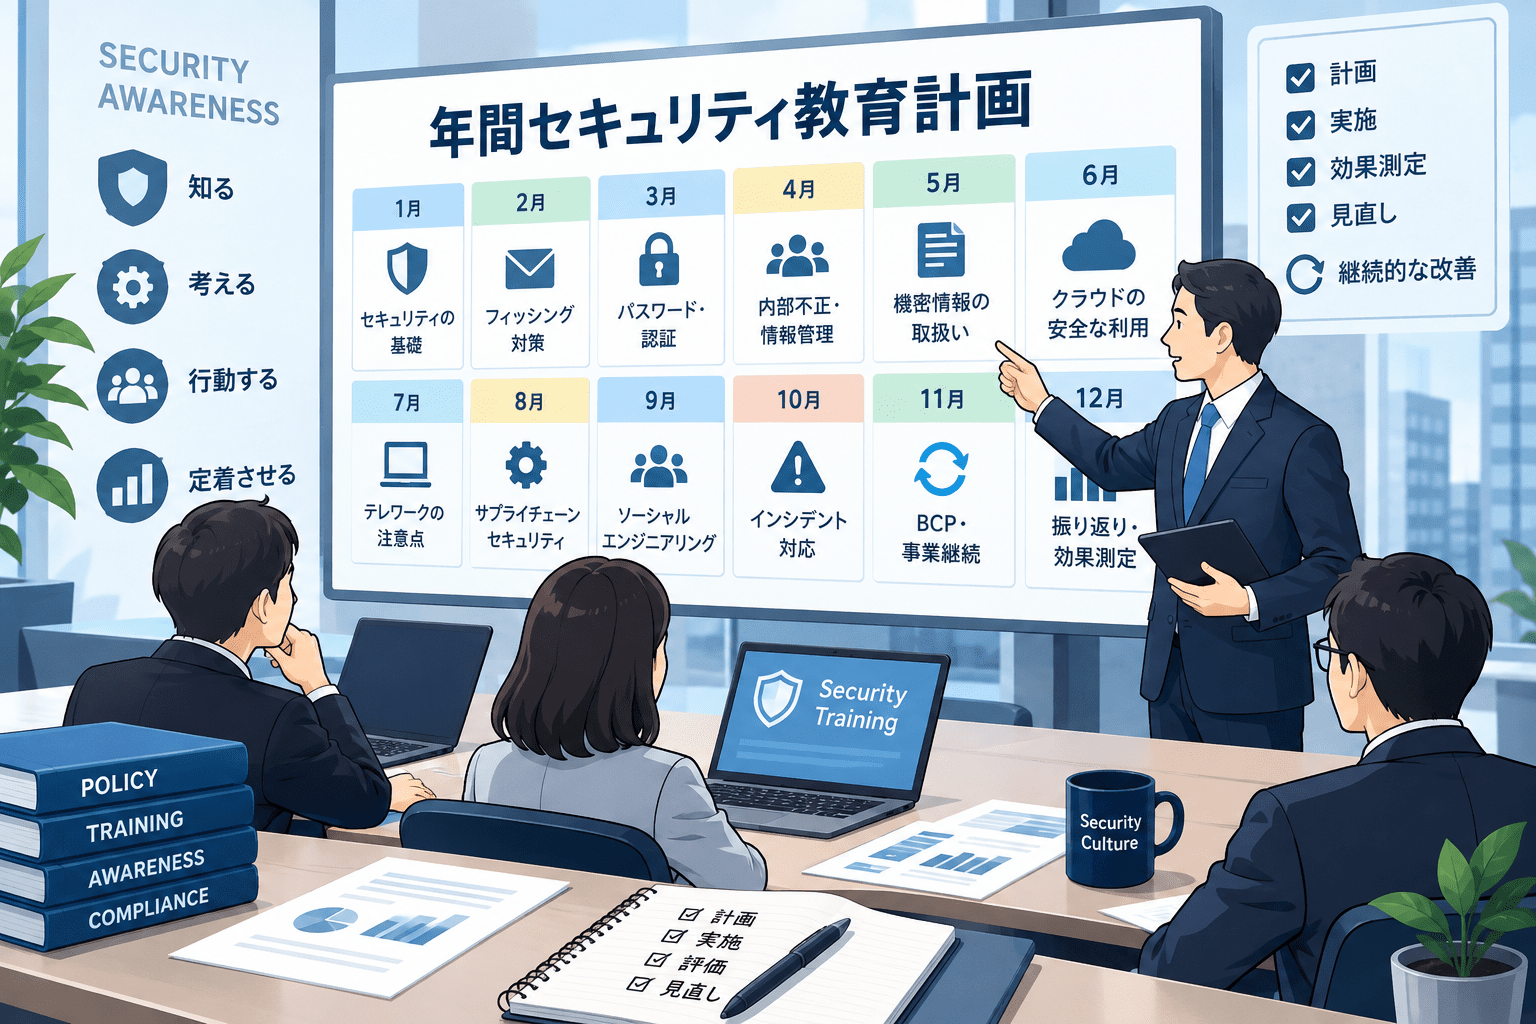
以下は日本企業を想定した全社員向けのテーマ例です。
| 月 | 時期・業務の例 | 全社員向けテーマ例 |
|---|---|---|
| 1月 | 年始、確定申告準備 | 税務・行政機関を装う連絡、相談・報告 |
| 2月 | 確定申告、年度末精算 | 個人情報・認証情報を狙うフィッシング |
| 3月 | 退職、異動、引継ぎ | 情報持ち出し防止、適切な引継ぎ |
| 4月 | 入社、配属、組織変更 | 社内ルール、人事・IT担当者を装う依頼 |
| 5月 | 大型連休、旅行・外出 | 端末・資料の管理、サポート詐欺 |
| 6月 | 夏季賞与、給与関連通知 | 給与・賞与を装うフィッシング、認証保護 |
| 7月 | 夏季休暇前の引継ぎ | 誤送信、共有範囲、代理依頼の確認 |
| 8月 | 夏季休暇、少人数勤務 | 社外での情報管理、時間外の報告 |
| 9月 | 上期末、秋の異動 | 組織変更を装う連絡、共有先の見直し |
| 10月 | 下期、新しいツール導入 | 生成AI・外部サービスの適切な利用 |
| 11月 | 年末調整、年末商戦 | 個人情報の提出、配送・決済を装う連絡 |
| 12月 | 繁忙期、年末年始休暇 | 緊急依頼への対応、年間の振り返り |
この月別テーマは、「その月に攻撃が増える」という統計を示したものではありません。
社員が関連する通知を受け取ったり、異動・休暇・新しいツールの利用など判断する機会が発生したりする時期に合わせたモデル例です。自社の決算月、賞与月、異動時期、繁忙期に合わせて変更します。
12か月それぞれのオンライン・対面教育の実施例、準備するもの、時間の目安、実施後の確認項目は、以下の資料で確認できます。
eラーニングだけに固定せず、勤務環境で方法を変える
全社員向け教育を「全員が同じeラーニングを見ること」と定義すると、工場、店舗、交代勤務などPCを常時利用しない従業員へ届けにくくなる場合があります。
教育方法は対象者の勤務環境とテーマに合わせて選びます。
| 方法 | 向いている場面 | 確認したい点 |
|---|---|---|
| eラーニング・動画・クイズ | 全社員へ同じ内容を届ける | 視聴だけで終わらず理解を確認する |
| ライブ配信・Web会議 | 拠点が分散、質疑が必要 | 録画視聴者にも確認問題を用意する |
| 朝礼・職場ミニ研修 | 工場、店舗、現場 | 進行内容と実施記録をそろえる |
| 掲示物・カード | 報告先、連絡先の常時周知 | 掲示だけで教育完了としない |
| フィッシング訓練 | 実際の判断・報告行動の確認 | クリック率だけで個人評価しない |
毎月すべての方法を実施する必要はありません。
例えば、オンラインで共通知識を短時間で伝え、必要な月だけ職場研修や演習を組み合わせる方法があります。
全社員教育と部署・役職別教育を分ける
全社員向けの年間計画へ、経理部門や情報システム部門だけが必要な内容を詰め込みすぎると、他の社員との関連性が薄くなります。
全社員教育と役割別教育は分けて設計します。
全社員
不審な連絡を確認する、操作を止める、相談する、報告するといった共通行動を扱います。
経理・購買
振込先変更、取引先確認、経営者を装う送金依頼、例外処理の承認などを追加します。
人事・採用
応募書類、採用SaaS、従業員の個人情報、給与口座変更などを扱います。
管理職
部下からインシデント報告を受けた後のエスカレーションや、初動で何を確認するかを扱います。
経営層
教育の実施状況だけではなく、残るリスク、必要な予算・人員、重大インシデント発生時の判断などを扱います。
役割別教育は「毎年10月」など固定月へ入れるより、着任、昇格、業務変更、関連インシデントの発生などを実施のきっかけにする方法があります。
効果測定は受講率だけで終わらせない
受講率は、必要な対象者へ教育を届けられたかを確認する指標です。
一方、受講率100%だけでは、実際の業務で正しく判断・報告できたかは分かりません。
年間計画では評価を次の4つに分けると整理しやすくなります。
| 評価 | 確認例 |
|---|---|
| 実施 | 対象者別の受講・参加率、未受講者 |
| 理解・判断 | ケース問題の正答と理由、質疑内容 |
| 行動 | 訓練での報告率、報告までの時間、手順実施 |
| 組織対応 | 報告受付から判断までの時間、改善事項の完了状況 |
英国NCSCは、フィッシングメールをクリックした人数だけでなく、報告した人数を見る考え方を示しています。また、問題を報告しやすくするため、個人を責める文化を避けるよう説明しています。
効果測定の設計については、以下の記事で詳しく整理しています。
標的型攻撃メール訓練の頻度は年間計画と分けて考える
年間計画を作ると「標的型攻撃メール訓練を毎月実施すべきか」「年1回でよいか」という議論が出ることがあります。
しかし、全社員向けセキュリティ教育の年間スケジュールと、フィッシング訓練の頻度は同じ問題ではありません。
全社員への基礎教育に加え、経理、経営層、IT管理者など高リスクの対象者へ追加訓練を実施する方法もあります。
訓練の頻度や対象者は、過去のクリック結果だけでなく、役割、権限、攻撃リスクなどから決めます。
四半期ごとに「続ける・変える・追加する」を決める
年間計画は1月や年度初めに作って固定するものではありません。
四半期など一定のタイミングで、次の内容を確認します。
- 必要な対象者へ教育が届いたか
- 判断を誤りやすい場面は残っているか
- 不審メールや社内相談の内容が変わっていないか
- 新しいシステムや生成AIなど業務変更があったか
- 教材や実施方法を変更する必要があるか
- 改善事項に担当者と期限が付いているか
自社や取引先でインシデントが発生した、新しい攻撃が確認された、組織や利用サービスが変わったといった場合は、次回の定期レビューを待たずに計画を見直します。
英国政府のCyber Governance Code of Practiceは、取締役会への正式なサイバーリスク報告を少なくとも四半期ごとに行うことを示しています。これは「全社員研修を四半期ごとに行う」という意味ではありません。
教育の結果と残るリスクを経営層へ報告する周期を決める際の参考になります。
年間計画を作るときのチェックリスト
セキュリティ教育の年間計画を作成・更新する際は、次を確認します。
- 前年と同じ教材・テーマを理由なく繰り返していないか
- 自社の事故、相談、業務変更、外部事例をテーマ選定に使っているか
- 全社員向けと役割別教育を分けているか
- 「注意する」ではなく社員が取る行動を目標にしているか
- PCを常時使わない職場にも届く方法を用意しているか
- 受講率以外に理解・判断・行動を確認する方法があるか
- 報告を受けた情報システム部門やCSIRT側の対応も評価しているか
- 四半期など定期的な見直し時期を決めているか
- 新しい脅威や業務変更があった場合に臨時更新できるか
- 結果を翌月・翌四半期・翌年度の計画へ反映しているか
12か月の年間計画・評価シートを資料で確認する
年間計画は、テーマの一覧だけでは運用できません。
実際には、対象者、教育方法、時間、準備物、目標行動、評価方法、改善担当まで書き出す必要があります。
セキュリティ対策Labでは、米国NIST、英国NCSC・Cyber Governance Code、イスラエルNational Cyber Directorateの公的資料を参考に、企業担当者向けの「セキュリティ教育 年間計画のつくり方」を作成しました。
資料では次の内容をまとめています。
- 年間計画を見直す5つの確認事項
- 自社リスクから教育テーマを選ぶ方法
- 1月から12月までの全社員向けテーマ例
- 各月のオンライン・対面教育の実施例
- 四半期ごとの目標行動・準備・時間・評価例
- 受講率だけにしない効果測定の考え方
- 継続運用の担当・工数・未受講対応
- 年度途中で計画を見直す方法
- 部署・役職別の追加教育
- 年間計画テンプレート
- 実施・評価シート
- 四半期レビュー・経営報告シート
自社の年間計画を新しく作る場合だけでなく、「前年の計画をどこから見直すべきか」を確認する際にも利用できます。