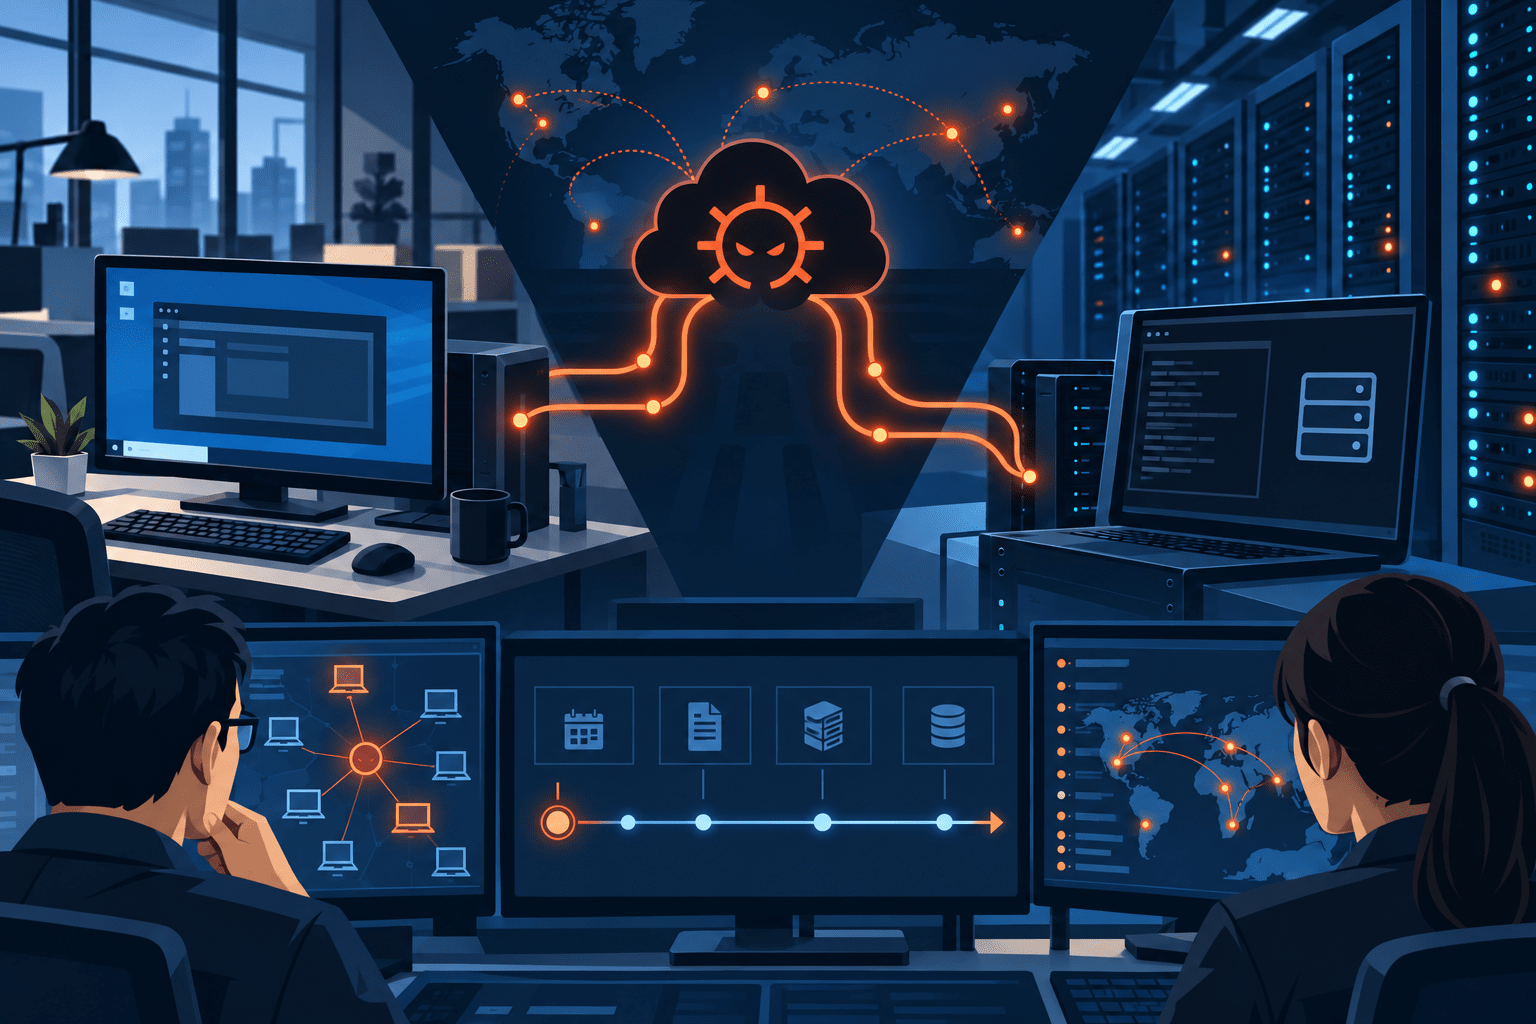
サイバー脅威インテリジェンス企業Cyberintは2026年9月14日、WindowsとLinuxの両環境に対応するリモートアクセス型トロイの木馬(RAT)「Noodle RAT」の分析レポートを公開しました。
Noodle RATは「ANGRYREBEL」「Nood RAT」とも呼ばれ、少なくとも2016年から利用されているマルウェアです。過去にはGh0st RATやRekoobeの亜種として扱われていましたが、Trend Microは2024年の分析で、独立したマルウェアファミリーとして整理しています。
Windows版とLinux版では侵入後の機能や実装が異なる一方、コマンド&コントロール(C2)の通信処理や設定形式には共通点があります。これまでに中国語圏の複数の攻撃グループによる利用が報告され、スパイ活動とサイバー犯罪の双方で確認されています。
日本も過去の標的地域に含まれます。ただし、Cyberintの今回のレポートが2026年9月時点の日本国内で新たな感染キャンペーンを確認したという意味ではありません。
Noodle RATのサマリー
確認できている内容:
- Cyberintは2026年9月14日、Noodle RATの分析レポートを公開しました。
- Noodle RATはWindows版「Win.NOODLERAT」とLinux版「Linux.NOODLERAT」を持つクロスプラットフォーム型RATです。
- ANGRYREBEL、Nood RATの名称でも追跡されています。
- Trend Microの調査では、Windows版は2016年7月、Linux版は2016年12月まで遡る検体が確認されています。
- 過去にはGh0st RATやRekoobeなど別のマルウェアとして分類された事例がありました。
- Windows版はファイル送受信、追加モジュール実行、TCPプロキシなどの機能を持ちます。
- Linux版はリバースシェル、ファイル送受信、タスク実行、SOCKSトンネルなどの機能を持ちます。
- Linux版はインターネット公開サーバーへの侵害後に導入された事例が確認されています。
- Windows版ではIron Tiger、Calypso APTなど、Linux版ではRockeやCloud Snooper関連の活動で利用が報告されています。
- Trend Microは2020年以降、タイ、インド、日本、マレーシア、台湾を対象とするスパイ活動でNoodle RATを確認しています。
- 複数グループで共有されているため、Noodle RATの存在だけで特定の攻撃者へ帰属することはできません。
| 項目 | 内容 |
|---|---|
| Cyberintレポート公開日 | 2026年9月14日 |
| マルウェア名 | Noodle RAT |
| 別名 | ANGRYREBEL、Nood RAT |
| 種別 | リモートアクセス型トロイの木馬(RAT)/バックドア |
| 対応OS | Windows、Linux |
| 最古の確認 | Windows版:2016年7月、Linux版:2016年12月 |
| 主な用途 | サイバースパイ活動、サイバー犯罪 |
| Windows版 | Win.NOODLERAT |
| Linux版 | Linux.NOODLERAT |
| 過去の標的地域 | タイ、インド、日本、マレーシア、台湾など |
| 関連が報告されたグループ | Iron Tiger、Calypso APT、Rocke、Cloud Snooperなど |
| CVE | Noodle RAT自体に固有のCVEはありません |
| 攻撃者帰属 | 複数の中国語圏グループで利用。マルウェア単体からの帰属は困難 |
Noodle RATは2016年から存在、2024年に独立したマルウェアとして整理
Noodle RATは2026年に新しく発見されたマルウェアではありません。
Trend Microの調査では、VirusTotal上で確認されたC2管理パネルなどから、Windows版Noodle RAT v1.0.0が2016年7月、Linux版v1.0.1が2016年12月と2017年4月にコンパイルされていたことが確認されています。
一方、2018年以降に公開された複数の調査では、Noodle RATに該当するバックドアがGh0st RATやRekoobeなど別のマルウェアとして分類されていました。
Trend Microはコード、C2通信、コマンドID、設定形式などを比較し、これらをNoodle RATという独立したマルウェアファミリーとして整理しました。
Cyberintの2026年9月レポートも、この既知のNoodle RATについてWindows・Linux双方の特徴、永続化、C2通信、関連する攻撃活動をまとめた内容です。
Windows版はメモリ上で動作するモジュール型バックドア
Windows版の「Win.NOODLERAT」は、シェルコード形式のモジュール型バックドアです。
Trend Microの分析では、主に次の機能が確認されています。
- ファイルのダウンロード
- ファイルのアップロード
- 追加モジュールのメモリ上での実行
- TCPプロキシとしての動作
- 一部バージョンでの自己削除
Windows版は単体の実行ファイルとして直接起動するのではなく、MULTIDROPやMICROLOADと呼ばれるローダーを介して実行された事例があります。
メモリ上で追加モジュールを実行できるため、ディスク上のファイルだけを確認する対策では活動を把握しにくい場合があります。
過去の調査では、Iron Tiger、Calypso APT、その他の未特定クラスターによるスパイ活動でWindows版の利用が報告されています。
Linux版は公開サーバー侵害後のバックドアとして利用
Linux版の「Linux.NOODLERAT」はELF形式のバックドアです。
確認されている主な機能は次の通りです。
- リバースシェル
- ファイルのダウンロード・アップロード
- 指定した処理のスケジュール実行
- SOCKSトンネル
- コマンド実行
- プロセス名の偽装
Trend MicroやPalo Alto Networks Unit 42の分析では、Linux版はインターネット公開アプリケーションが侵害された後、Webシェルなどを経由して導入された事例が報告されています。
Linux.NOODLERAT自体が外部公開サーバーへ自動的に侵入する脆弱性を持つわけではありません。既知の脆弱性や設定不備などを使って攻撃者がサーバーへ侵入した後、長期的なアクセスを維持するバックドアとして配置されるケースが確認されています。
Palo Alto Networks Unit 42は2026年にも、別の攻撃活動でLinuxサーバーへNoodle RATが最終段階のバックドアとして展開された事例を報告しています。
Windows版とLinux版でC2通信に共通点
Windows版とLinux版はバックドアとしての機能や実装が異なりますが、C2通信や設定構造には共通部分があります。
Trend Microは、この共通点をNoodle RATを同一のマルウェアファミリーとして分類する根拠の一つとしています。
Windows版ではTCP、SSL、HTTPによるC2通信が確認され、RC4と独自の処理を組み合わせて通信内容を難読化します。
Linux版でもコマンド処理には類似した方式が使われますが、リバースシェル通信では別の暗号化方式が利用されています。
通信暗号化そのものは正常なアプリケーションでも一般的に使用されます。そのため、暗号化通信が存在するだけでNoodle RAT感染と判断することはできません。
端末上の不審なプロセス、永続化設定、外部通信、ファイル操作などを組み合わせて確認する必要があります。
スパイ活動とサイバー犯罪の双方で利用
Noodle RATは単一の攻撃グループ専用のマルウェアではありません。
Trend Microは、Windows版についてIron TigerやCalypso APTなどのスパイ活動、Linux版についてRockeなどのサイバー犯罪グループやCloud Snooper関連の活動で利用を確認しています。
同社のテレメトリーでは、2020年以降にNoodle RATを使ったスパイ活動が次の地域で確認されています。
- タイ
- インド
- 日本
- マレーシア
- 台湾
この利用状況から、Noodle RATは中国語圏の複数グループで共有されている可能性があります。
そのため、企業内でNoodle RATを検知した場合でも、その事実だけでIron TigerやCalypso APTなど特定の攻撃グループによる侵害と断定することはできません。
攻撃者の帰属には、初期侵入経路、C2インフラ、利用された追加ツール、標的組織、活動時間帯など複数の情報が必要です。
WindowsとLinuxの両方を監視対象にする必要がある
Noodle RATがWindowsとLinuxの双方に対応している点は、企業の監視範囲を考えるうえで確認したいポイントです。
EDRを従業員向けWindows端末へ導入していても、外部公開Linuxサーバーやクラウド上のワークロードが同じ監視対象になっていない場合があります。
特にLinuxサーバーでは、次のような挙動を確認できる状態が必要です。
- 公開アプリケーションに対する不審なアクセス
- Webシェルや未知のELFファイルの作成
/tmpなど一時領域からの実行- cronなどの永続化設定変更
- 正規プロセスを装うプロセス名の変更
- 外部への不審な長時間通信
- SOCKSプロキシとして動作する不審なプロセス
Windows側では、ファイル検知だけでなく、メモリ上でのコード実行、不審なローダー、永続化設定、通常とは異なる外部通信などを確認します。
クロスプラットフォーム型RATがサプライチェーン経由で配布された別事例として、セキュリティ対策Labではaxios npmパッケージの侵害も取り上げています。
Axiosへのサプライチェーン サイバー攻撃はどう起きたのか
情報システム部門・CSIRTが確認したいポイント
Noodle RATは特定の脆弱性だけに依存するマルウェアではなく、攻撃者がすでに侵入した環境でバックドアとして導入されるケースがあります。
そのため、特定ハッシュやIPアドレスだけのブロックではなく、侵入前後の挙動を確認する必要があります。
- WindowsだけでなくLinuxサーバーもEDR・XDRやログ監視の対象に含めているか
- 外部公開Linuxサーバーの脆弱性とパッチ適用状況を継続的に把握しているか
- Webシェルや不審なELFファイルの作成・実行を検知できるか
- cron、systemd、Windowsのスケジュールタスクなどの永続化設定変更を追跡できるか
- メモリ上での不審なコード実行をEDRから調査できるか
- 通常業務で利用しない外部宛ての長時間TCP通信やプロキシ通信を確認できるか
- サーバー侵害後に、同一ネットワーク内の別システムへの横展開を調査できるか
- IOC一致だけで攻撃グループを帰属せず、C2、追加ツール、初期侵入、標的情報を合わせて判断しているか
Noodle RATは長期間にわたり複数グループで利用されているため、IOCは変更される可能性があります。IOC検索とあわせて、ファイル転送、シェル実行、プロキシ化、永続化といった振る舞いを監視する方が継続的な検知につながります。
出典
- Noodle RAT: A Recipe for Cross Platform Espionage – Cyberint
- Noodle RAT Reviewing the Backdoor Used by Chinese-Speaking Groups – Trend Micro
- I’m a Bad Noodle!: An Analysis of Noodle RAT Shared among China-nexus Groups – Botconf 2024
- The Evolution of Linux Binaries in Targeted Cloud Operations – Palo Alto Networks Unit 42
関連記事
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 サイバー攻撃へ容易に悪用できるLLM(生成AI)、KawaiiGPT
 AT&Tが契約する「Snowflake」から大規模データ侵害 約1億900万人の顧客の通話記録が漏洩
 ハッカーがコカ・コーラ・ユーロパシフィックパートナーへの不正アクセスを主張-Salesforceデータが流出、約23年分・累計75GB超の情報がダークウェブで販売中
 無料のOnlyFansアカウントを装うマルウェアに注意-暗号資産窃取とランサムウェア 被害の恐れ
 ランサムウェア BlackSuit(ブラックスーツ)の身代金要求額は合計5億ドル以上
 セキスイ健保組合がヒロケイのランサムウェア感染により約5万人の個人情報漏洩の可能性
 キッザニアのWebサイトへ不正アクセス、個人情報漏洩の可能性
 株式会社セントラルが運営するトータル WEB SHOP 不正アクセスによりクレジットカード情報を含む個人情報漏洩の可能性

