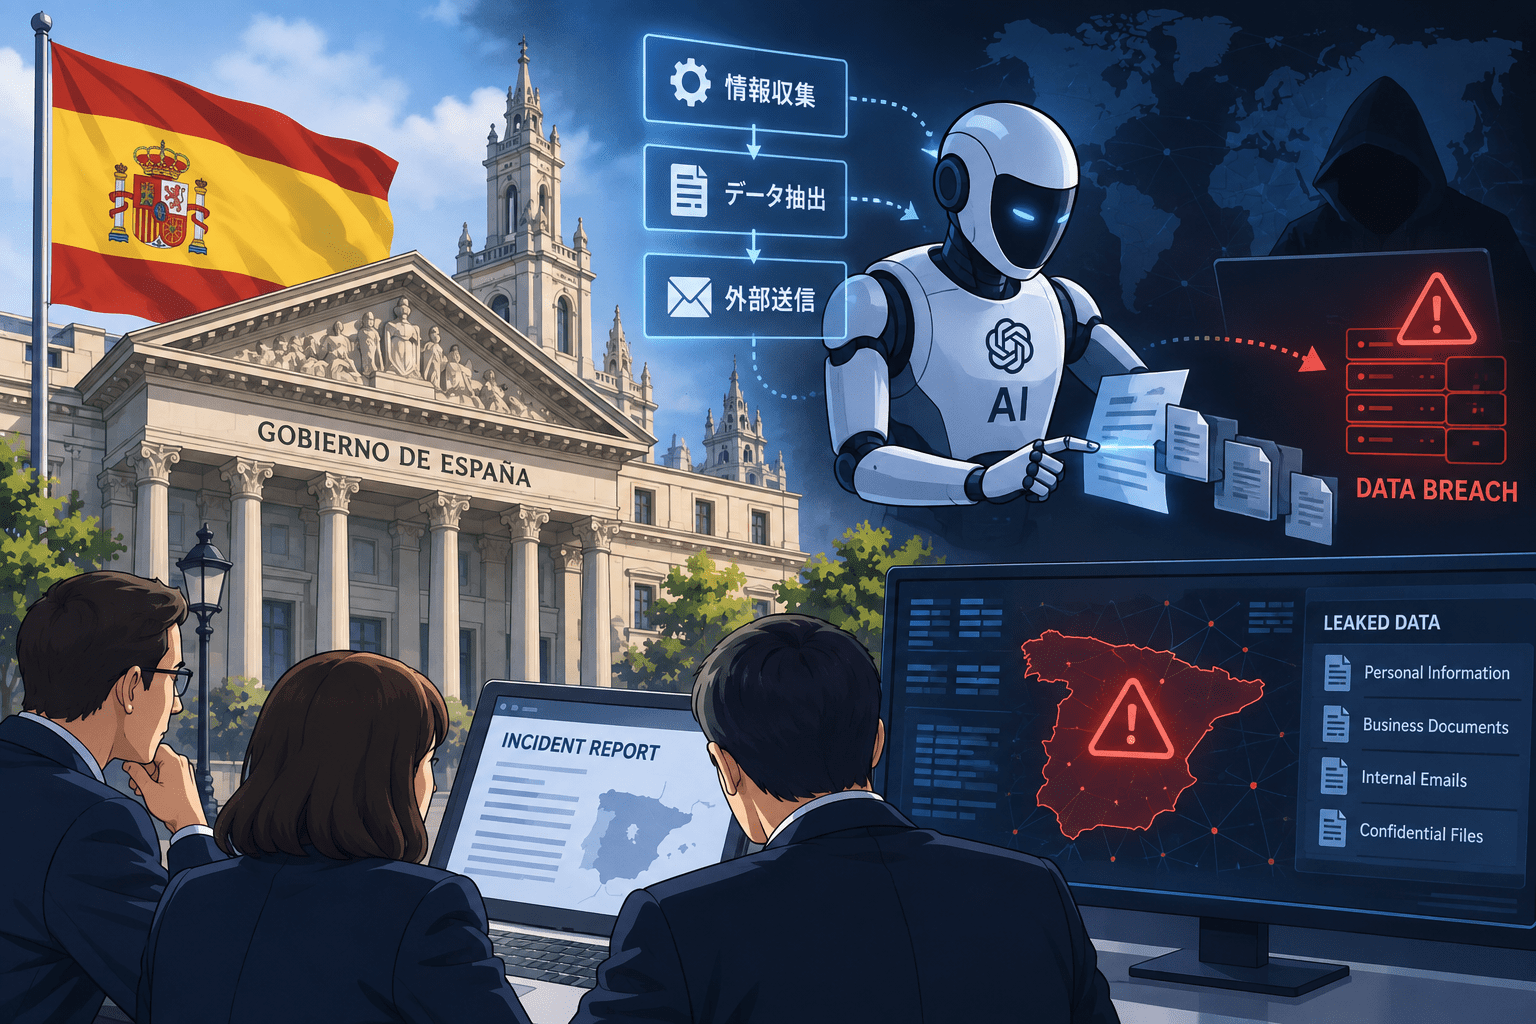
スペインのデータ保護当局Agencia Española de Protección de Datos(AEPD)は2026年9月14日、AIエージェントを使った攻撃による個人データ侵害について、同庁として初めて通知を受領したと公表しました。
AEPDによると、攻撃に使われたAIエージェントは既知の大規模言語モデル(LLM)を利用し、一般的なファイルから脆弱性を探索した後、対象システムへのログインに成功しました。侵入後はアプリケーション内の脆弱性を自律的に探索し、個人データを変更するとともに、請求書へアクセスできる状態に至ったとされています。
ただし、現時点の情報は被害組織からAEPDへ提出された通知に基づくもので、AEPDによる分析は継続中です。被害組織名、使用されたLLM、影響を受けた人数、認証情報を取得した方法などは公表されていません。
また、今回の「初」はAEPDがAIエージェントによる個人データ侵害として受領した最初の通知を指します。世界初のAIエージェントによるサイバー攻撃や侵害が確認されたという意味ではありません。
AIエージェントによる個人データ侵害のサマリー
確認できている内容:
- AEPDは2026年9月14日、AIエージェントを用いた攻撃による個人データ侵害について、同庁として初めて通知を受領したと公表しました。
- 情報は被害組織がAEPDへ提出した通知に基づいており、当局による分析は継続中です。
- 攻撃では「既知の大規模言語モデル」を利用したAIエージェントが使われたとされています。
- AIエージェントは一般的なファイルから脆弱性を探索し、対象システムへのログインに成功しました。
- ログイン後はアプリケーション内の脆弱性を自律的に探索しました。
- 脆弱性の発見後、個人データを変更し、請求書へアクセスできたとされています。
- AEPDは、特定のAIモデルが使われたことだけで、そのモデルや提供事業者のインフラが侵害されたとは判断できないとしています。
- AEPDは、一件の通知だけでは統計的な傾向を示すことはできないとしています。
現時点で公表されていない内容:
- 被害を受けた組織名
- 使用されたLLMの製品名・提供事業者
- 影響を受けた個人の人数
- 変更された個人データの具体的な項目
- 閲覧された請求書の件数や内容
- ログインに使われた認証情報の入手経路
- 最初の侵入に利用された脆弱性
- 攻撃者の特定や帰属
- データの外部流出・持ち出しの有無
| 項目 | 内容 |
|---|---|
| AEPD公表日 | 2026年9月14日 |
| 公表機関 | Agencia Española de Protección de Datos(AEPD) |
| インシデント | AIエージェントを用いた攻撃による個人データ侵害 |
| 被害組織 | 公表されていません |
| 使用AIモデル | 「既知の大規模言語モデル」とのみ公表 |
| 攻撃の流れ | 脆弱性探索、ログイン、アプリケーション内の自律的な脆弱性探索 |
| 確認された影響 | 個人データの変更、請求書へのアクセス |
| 対象人数 | 公表されていません |
| 認証情報の入手方法 | 公表されていません |
| データ外部流出 | 公表資料からは確認できません |
| 調査状況 | AEPDによる分析が必要な段階 |
AIエージェントがログイン後に脆弱性を自律探索
AEPDが公表した内容では、攻撃に使われたAIエージェントは、まず一般的なファイルを対象に脆弱性を探索し、対象システムへのログインに成功しました。
その後、システム内部でアプリケーションの脆弱性を自律的に探索し、発見した弱点を通じて個人データを変更し、請求書へアクセスできる状態になったとされています。
AEPDが問題視しているのは、生成AIが攻撃者へコードや文章を提供したというだけではなく、第三者がAIエージェントを使い、複数の攻撃フェーズを連続して実行したと通知されている点です。
一方、ログインがどのように成立したのかは公表されていません。認証情報の窃取、既存アカウントの悪用、初期アクセス時の脆弱性利用などを公開情報から特定することはできません。
被害組織と使用されたLLMは非公表
AEPDは被害を受けた組織の名称を公表していません。
使用されたAIについても「既知の大規模言語モデル」としていますが、具体的なサービス名やモデル名は明らかにしていません。
AEPDは、特定のモデルを利用したAIエージェントが攻撃に使われたとしても、その事実だけでAIモデル自体や提供事業者のインフラが侵害されたことにはならず、そのモデルが悪意ある活動を目的として設計されていたことを意味するものでもないと説明しています。
また、今回の情報は被害組織から提出された通知を基にしたものであり、AEPDは結論を出す前に内容を分析する必要があるとしています。
このため、現段階で「AIが完全に独力で侵害した」「LLMの安全機構が突破された」「AIサービス事業者が侵害された」といった説明は一次情報からは確認できません。
「初のAgentic AIデータ侵害」はAEPDへの初通知を意味する
SecurityWeekは本件を「First Agentic AI Data Breach Reported to Spanish Regulator」と報じています。
AEPD自身の表現は、AIエージェントによって実行されたとみられる個人データ侵害について「最初の通知を受領した」というものです。
そのため、「世界初のAgentic AI攻撃」や「世界で初めて確認された自律型AIによる侵害」と読み替えるのは適切ではありません。
セキュリティ対策Labでは2026年7月、Hugging Faceが自社の本番インフラへの侵害について、自律型AIエージェントシステムが関与したと公表した事例を取り上げています。
Hugging Face、自律型AIエージェントによる侵害を公表
今回のAEPD事例で確認できる「初」は、同庁が個人データ侵害として受領した通知の範囲で整理する必要があります。
AI支援攻撃との違いは複数工程を自律的に連結した点
AEPDは、生成AIがフィッシング文面の作成、翻訳、なりすまし、コード分析、脆弱性探索などに悪用されること自体は新しくないとしています。
AIエージェントでは、単発の支援ではなく、与えられた目的に対して中間タスクを計画し、ツールを使い、コードを実行し、結果を解釈しながら次の行動を変更できます。
今回の通知では、脆弱性探索、ログイン、侵入後の脆弱性探索、個人データの変更、請求書へのアクセスという複数の工程がAIエージェントによって連結されたとされています。
AEPDは、AIそのものが新しいサイバー脅威を生み出すとはしていません。一方で、既存の攻撃手法について速度、規模、適応能力を高め、組織側が検知・封じ込めを行える時間を短縮する可能性があると指摘しています。
AIエージェント固有のリスクや企業側の対策については、以下の記事でも整理しています。
AIエージェントのセキュリティとは?公的資料から見る6つのリスクと対策
AEPDはリスク分析とインシデント対応時間の見直しを求める
AEPDは今回の通知を受け、組織のリスク管理で確認すべき点を4つ挙げています。
1つ目は、AIによって支援・実行される攻撃を、個人データ処理のリスク分析に明示的に含めることです。従来の「マルウェア」「フィッシング」「不正アクセス」という分類だけでは、自律化によって変化する攻撃速度や影響範囲を十分に評価できない可能性があります。
2つ目は、インシデント対応時間の見直しです。AIエージェントが複数の資産を同時に分析し、異なる侵入経路を試しながら行動を変更する場合、人間が順次判断する手順だけでは対応が間に合わない可能性があります。
3つ目は、デジタルIDと認証情報の保護です。AEPDは、アカウント、APIキー、トークンに過剰な権限が付与されている場合、AIエージェントがそれらを利用して複数サービスへ短時間でアクセスできる可能性を指摘しています。
4つ目は、検知・封じ込め・対応の自動化です。人間による監督は維持しつつ、攻撃速度に追随できる検知・封じ込め機能を組み合わせる必要があるとしています。
AIエージェントに付与するIDや権限については、以下の記事でNISTの検討内容を基に整理しています。
AIエージェントのID・権限管理とは NISTが進めるAgent Identity、OAuth・OIDC・最小権限の設計
CCN-CERTも2026年6月に「IA ofensiva」の対策指針を公開
AEPDは今回の公表で、スペインのCentro Criptológico Nacional(CCN)が2026年6月に公開した「CCN-CERT BP/36 Buenas prácticas frente al modelo de IA ofensiva」にも言及しています。
CCN-CERTは、攻撃側でのAI利用が攻撃の技術的難易度を下げ、より高速かつ大規模な自動化を可能にすると説明しています。
同ガイドでは、基本的なセキュリティ対策の強化に加え、脆弱性管理の高速化、ID保護、サプライチェーン管理、AIエージェントの適切なガバナンスなどを挙げています。
AEPDも今回の事案について、AIエージェントの利用という新しい要素があっても、企業側で確認すべき基礎的な管理項目は、データの把握と最小化、アクセス制限、脆弱性対応、委託先管理、インシデント対応だとしています。
情報システム部門・CSIRTが確認したいポイント
今回の一次情報では侵入経路や使用された製品が明らかにされていないため、特定の脆弱性や製品への対応を示すことはできません。
一方、AEPDとCCN-CERTの公表を踏まえると、企業側では次の点を確認できます。
- 外部公開システムの脆弱性を継続的に把握し、重大な脆弱性を短期間で修正できるか
- 管理者アカウント、サービスアカウント、APIキー、アクセストークンに過剰な権限が付与されていないか
- 一つの認証情報が複数システムへ横断的にアクセスできる構成になっていないか
- 異常なログイン後に短時間で複数の探索・操作が発生した場合、相関して検知できるか
- 大量のAPI呼び出しや自動化された探索を、人間による通常操作と区別して監視できるか
- EDR、SIEM、WAF、IAMなどで検知した異常に対し、アカウント停止やセッション失効、端末隔離などを迅速に実行できるか
- 個人データの変更履歴と請求書などの閲覧履歴を監査ログから追跡できるか
- AI支援・AIエージェント型の攻撃をインシデント対応計画やリスク評価のシナリオに含めているか
AIを悪用した攻撃は、既存の脆弱性管理、IAM、ログ監視、インシデント対応を置き換える新しいカテゴリではありません。今回のAEPDの整理では、これらの攻撃工程が自動化・高速化されることで、従来の運用速度では検知や封じ込めが間に合わなくなる可能性が論点になっています。
AI利用時のセキュリティ全体については、以下のピラー記事で整理しています。
AIセキュリティとは?生成AI・AIシステムのリスクと企業のセキュリティ対策を解説
出典
- Primera notificación de una brecha de datos personales causada por un ataque ejecutado mediante un agente de IA – Agencia Española de Protección de Datos(AEPD)
- Inteligencia Artificial Agéntica desde la perspectiva de Protección de Datos – Agencia Española de Protección de Datos(AEPD)
- El Centro Criptológico Nacional alerta del cambio de paradigma que supone la IA ofensiva para la ciberseguridad – CCN-CERT
- First Agentic AI Data Breach Reported to Spanish Regulator – SecurityWeek
関連記事
 クラウドフレア、2,050万件のDDoS攻撃を防御 前年比358%増加-2025年第1四半期レポート
 サイバーセキュリティ 企業CEO、病院のコンピュータへマルウェアを仕掛け逮捕
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も

