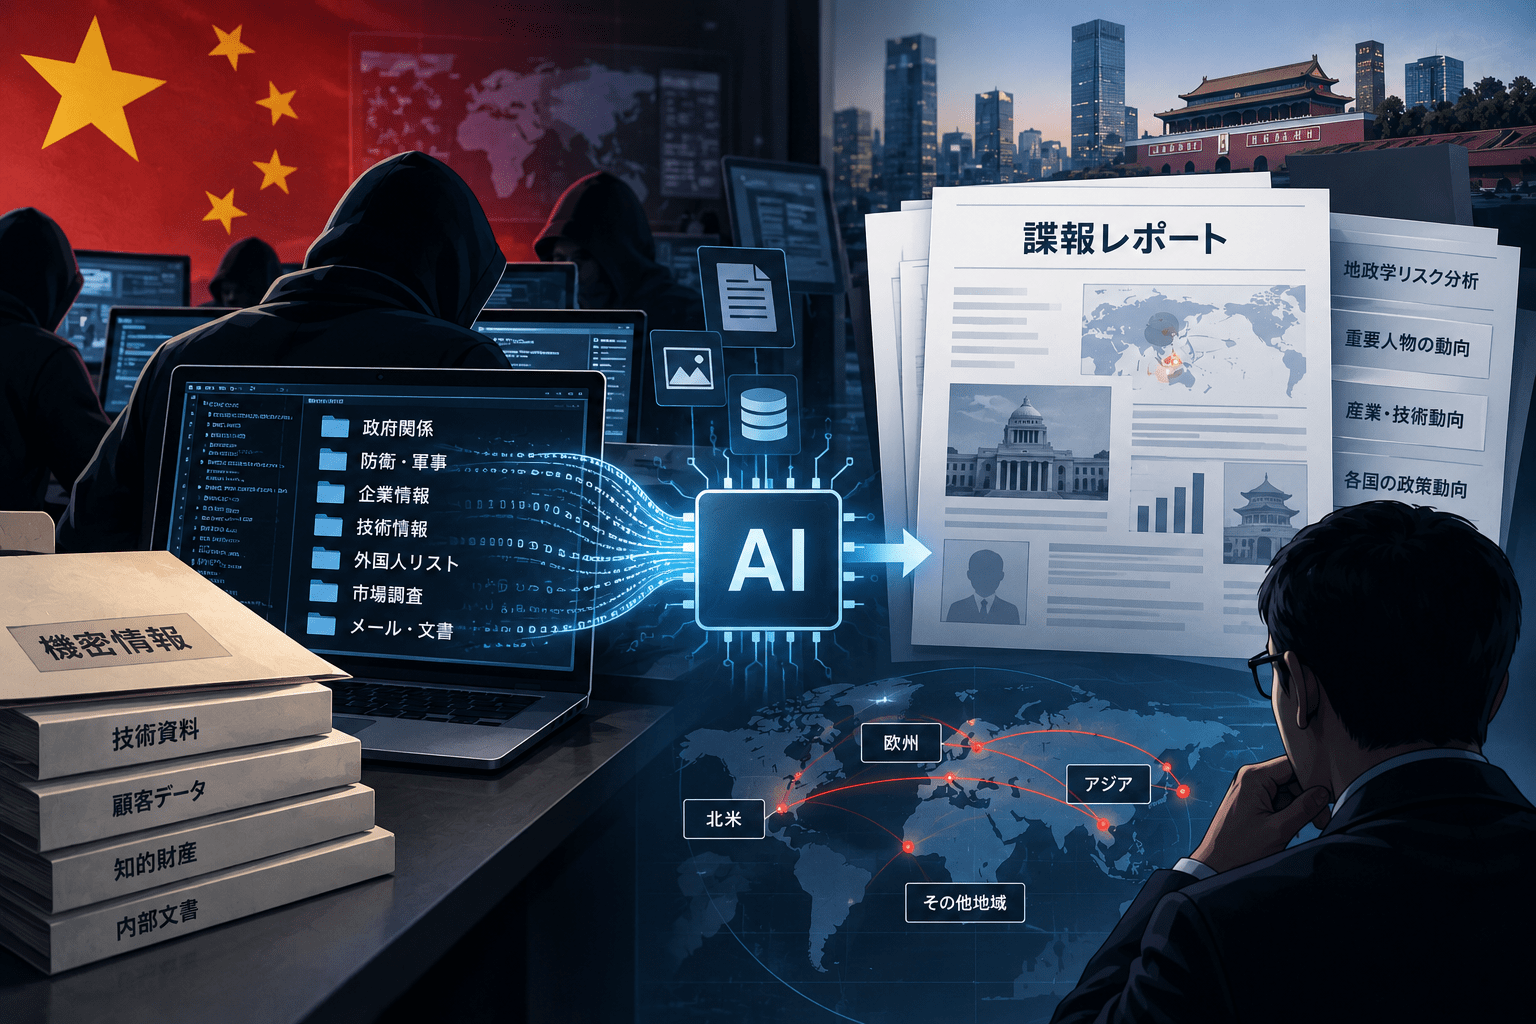
米Wall Street Journal(WSJ)は2026年9月16日、中国のサイバーセキュリティ企業「Zhengzhou Zhirong Network Technology(ZRON)」の内部資料とされるデータを分析し、同社が外国政府から取得したとされる情報をAIで整理・分析し、中国の警察・安全保障機関向けのインテリジェンス製品として提供しようとしていたと報じました。
WSJが確認した資料には、ロシアの外交文書、フィリピンでの外国首脳訪問準備、パキスタン首相府の会議資料、バチカン関連のメールなどとされる情報が含まれていました。
今回の報道で確認したい点は、AIが標的を選定して自律的に侵入したという事例ではなく、すでに収集・窃取されたとされる大量情報を分析し、時系列や人物情報、リスク評価、報告書へ加工する「インテリジェンス処理」にAIを組み込んでいたとされる点です。
また、2026年9月にAnthropicが公表した脅威インテリジェンスレポートでも、中国政府と関連すると評価された複数の活動で、AIが大量データの分析、人物プロファイル作成、監視レポートの生成などに使われていたことが報告されています。
ZRONとAI活用を巡る報道のサマリー
確認できている内容:
- WSJは2026年9月16日、ZRONの内部資料とされるデータを分析した調査記事を公開しました。
- 資料には社内チャット、インテリジェンスレポート、顧客向けとみられるプレゼンテーションなどが含まれていました。
- ZRONは、外国政府のメールシステムなどから取得したとされる機密情報を扱っていたとWSJは報じています。
- 資料には、ロシア、パキスタン、フィリピン、バチカンなどに関係する情報が含まれていました。
- AIは、大量の情報を分析し、報告書、リスク評価、推奨事項などへ加工する用途で使われていたとされています。
- WSJが確認した社内チャットでは、AIにリスク評価や提言を処理させ、人間が元データを提供する運用を検討していたことが示されています。
- 資料には、Windows端末の操作監視、Apple端末からの連絡先・位置情報取得、Webメールや内部メールシステムから情報を取得するための機能も記載されていたと報じられています。
- ZRONが中国の警察・安全保障機関向けにサービスを販売しようとしていたことを示す資料も含まれていました。
現時点で確認できていない内容:
- 資料内の外国政府文書すべてが真正であるか
- 各資料をZRON自身が不正アクセスによって取得したか
- ZRONが具体的にどの政府機関から侵入指示を受けていたか
- 資料やAI分析結果が中国政府機関へ実際に納品されたか
- 利用されたAIモデルやAI事業者
- AIが侵入、マルウェア展開、データ窃取を自律的に実行したか
- 被害を受けた組織数やアカウント数
- 現在も同じシステムへのアクセスが継続しているか
| 項目 | 内容 |
|---|---|
| 報道日 | 2026年9月16日 |
| 対象企業 | Zhengzhou Zhirong Network Technology(ZRON) |
| 所在 | 中国 |
| 情報源 | ZRON内部資料とされるデータをWSJが分析 |
| 含まれていたとされる情報 | 外交文書、政府会議資料、渡航・個人情報など |
| 関連地域 | ロシア、パキスタン、フィリピン、バチカンなど |
| AIの主な用途 | 大量データ分析、要約、リスク評価、レポート生成 |
| 想定顧客 | 中国の警察・安全保障機関など |
| AIによる自律侵入 | 確認されていません |
| 情報の真正性 | 一部は独立確認されておらず、全件真正とは確認できません |
| 中国政府による直接指示 | 公開情報からは確認できません |
外国政府のメールなどから取得したとされる情報を集約
WSJが確認したZRONの資料には、外国政府のメールシステムなどから取得したとされる複数の機密情報が含まれていました。
報道で例示されたのは、ロシアの外交関連文書、フィリピンで予定されていた外国首脳訪問の準備資料、2023年のパキスタン首相府で行われた会議の議事・決定事項とされる文書などです。
バチカン関連では、2025年4月23日付とされるメールに、台湾の駐バチカン大使館の書式を使った添付文書があり、ローマ教皇フランシスコの葬儀へ出席予定だった台湾代表団の氏名やフライト情報が記載されていたとWSJは報じています。
ただし、フィリピンと台湾の外務当局は資料の真正性について確認も否定もせず、米国務省も流出・ハッキングされたとされる資料の内容や真正性についてコメントしませんでした。
AIの役割は侵入よりも「盗んだ後」の情報処理
今回の報道でAIが使われていたとされる中心工程は、侵入やマルウェア開発ではなく、収集した情報の処理です。
ZRONの社内チャットでは、AIにリスク評価や提言部分を生成させ、人間側は情報源となるデータを与えるという運用について議論されていました。
AIを使うことで、大量のメールや文書を人間が1件ずつ読むのではなく、人物、組織、日時、テーマなどに整理し、重要情報を抽出し、時系列化し、報告書へ変換できます。
この用途は、通常の生成AIによる文章要約と似ていますが、入力データが外交文書や個人情報などの機密情報だった場合、情報機関や警察向けのインテリジェンス処理を高速化する仕組みになります。
「ハッキング企業」から「民間情報機関」に近いモデルへ
WSJは今回の資料について、中国の一部ハッカー請負企業が、単に侵入してデータを取得する企業から、情報収集・分析・報告までを提供する民間情報機関に近い形へ変化している可能性を示すものと位置付けています。
これまでのハッカー・フォー・ハイヤー型ビジネスでは、標的システムへの侵入や認証情報の窃取、データ取得などが主なサービスとして報告されてきました。
AIを情報処理へ導入すると、その後の工程まで一体化できます。
例えば、数十万件のメールから特定人物の行動履歴を抜き出し、組織間の関係を整理し、重要人物のプロファイルを作成し、顧客向けのレポートとして納品するといった処理を少人数でも行いやすくなります。
WSJが確認したZRONの資料が示しているのは、この「収集したデータを利用可能なインテリジェンスへ変換する工程」の自動化です。
中国の民間サイバー企業と政府機関の関係は以前から問題に
中国の民間サイバーセキュリティ企業が政府機関向けに攻撃能力を提供する構造自体は、今回初めて報告されたものではありません。
米司法省は2025年3月、中国企業i-Soon(安洵信息)に関係する中国人10人を起訴しました。
米司法省によると、このうち8人はi-Soonの従業員で、中国政府機関の指示を受け、米政府機関、外国政府の外務省、報道機関、中国政府に批判的な人物などを対象にハッキングを実施したとされています。
この事件では、政府機関が民間企業へ攻撃を依頼する「請負型」の構造が具体的な刑事事件として示されました。
Anthropicも中国関連のAI監視・情報分析を確認
ZRONの報道と時期を同じくして、Anthropicは2026年9月10日、Claudeの悪用事例をまとめたThreat Intelligence Reportを公開しています。
Anthropicは、中国政府と関連すると評価する複数の活動で、AIが監視とインテリジェンス分析に組み込まれていたと報告しました。
例えば「GTG-14010」と呼ぶ活動では、100以上のWhatsAppグループと多数のTelegramチャンネルから収集した情報をClaudeへ投入し、人物の所在地、家族関係、経済状況、政治的傾向などを構造化していました。
中国政府と関連するとAnthropicが評価した別の活動では、海外の民主活動家、宗教関係者、チベット人、ウイグル人、法輪功関係者などについて、人物プロファイルや情勢報告をAIで作成していました。
また、ある中国の地方公安機関に関連する活動では、AIを使った監視業務の内部マニュアルまで作成されていました。
ただし、「大量の収集情報をAIで分類し、人物評価や政府向け報告書へ変換する」という利用方法は共通しています。
セキュリティ対策Labでは、Anthropicが公表した中国関連のAI利用について以下の記事でも整理しています。
Anthropic、中国AIがClaudeを裏側で利用と報告 Kimi・DeepSeekのユーザー入力転送、Alibaba蒸留、兵器開発にも悪用
AIが変えるのは「盗める量」だけでなく「使える情報にする速度」
企業の防御側から見ると、今回の報道で確認したいのはデータ窃取後のリスクです。
従来、数十GB、数TB規模のメールや文書が窃取されても、攻撃者側には内容を検索・分析する人的コストがかかりました。
生成AIやLLMを組み合わせることで、このコストを下げることができます。
大量データから次のような情報を短時間で抽出できる可能性があります。
- 経営層や政府関係者の人間関係
- 未公表の会議、出張、契約、政策情報
- 取引先やサプライチェーン
- 組織内の権限構造
- 個人の家族関係、経済状況、関心事項
- 次の攻撃に利用できる認証情報や内部システム情報
つまり、流出データの価値は「ファイルが盗まれた」という時点で固定されません。
後からAIで再分析することで、数年前の漏えい情報から新しい標的候補やソーシャルエンジニアリング材料を抽出できる可能性があります。
AIによる自律侵入とは分けて考える
2026年には、AIエージェントが偵察、脆弱性探索、侵入、データ取得まで複数の攻撃工程を実行する事例も報告されています。
Anthropicの9月レポートでは、ロシア関連と評価された攻撃者がAIを使って偵察、フィッシング基盤構築、マルウェア改変、認証情報取得、データ窃取などを自動化していた事例が紹介されています。
また、中国語圏の攻撃者がClaude CodeとDeepSeekを実際の侵入活動へ利用した別の調査もあります。
中国系とみられるハッカーがClaude CodeとDeepSeekを併用し3カ国の政府機関へ不正アクセス
ZRONについて現時点で確認されているAI利用は、こうした自律型侵入とは性質が異なります。
WSJの報道で確認できるのは、AIによるデータ分析・レポート化を中心とした「収集後」の活用です。
情報システム部門・CSIRTが確認したいポイント
今回の事例から企業側で確認したいのは、「窃取されたデータが後からAIで分析される」という前提で情報漏えいの影響を評価できているかです。
- メールボックスやファイルサーバーから大量データが取得された場合、件数だけでなく含まれる情報の関係性まで評価しているか
- 役員、研究者、外交・政策担当者など高リスク利用者のメールを長期間保存し続けていないか
- メール、チャット、文書に認証情報やAPIキー、個人情報、未公表計画が混在していないか
- 侵害後に流出データが別のフィッシングや標的型攻撃へ再利用される前提で対応しているか
- 過去の情報漏えいについて、パスワード変更だけで対応を終了していないか
- 取引先・政府機関との機密情報について、保存期間とアクセス権限を定期的に見直しているか
- AIによるデータ分析を想定し、単一文書では意味を持たない断片情報の組み合わせリスクも評価しているか
特にメールは、組織図、人間関係、取引、予定、添付資料などが長期間蓄積されます。
大量のメールが流出した場合、攻撃者がAIを使って「誰を次に狙うか」「どの話題なら信用されやすいか」を抽出する可能性まで含めて、影響範囲を評価する必要があります。
AIを使った攻撃・情報漏えい・ガバナンスを横断して確認する場合は、以下のピラー記事も参照できます。
AIセキュリティとは?生成AI・AIシステムのリスクと企業のセキュリティ対策を解説
出典
- How a Chinese Hacking Firm Tapped AI to Supercharge Cyber-Spying – The Wall Street Journal
- Detecting and countering misuse of AI: September 2026 – Anthropic
- 10 Chinese Nationals Charged With Large-Scale Hacking Of U.S. And International Victims On Behalf Of The Chinese Government – U.S. Department of Justice
- How China Keeps Tabs on Foreigners – The New York Times
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?

