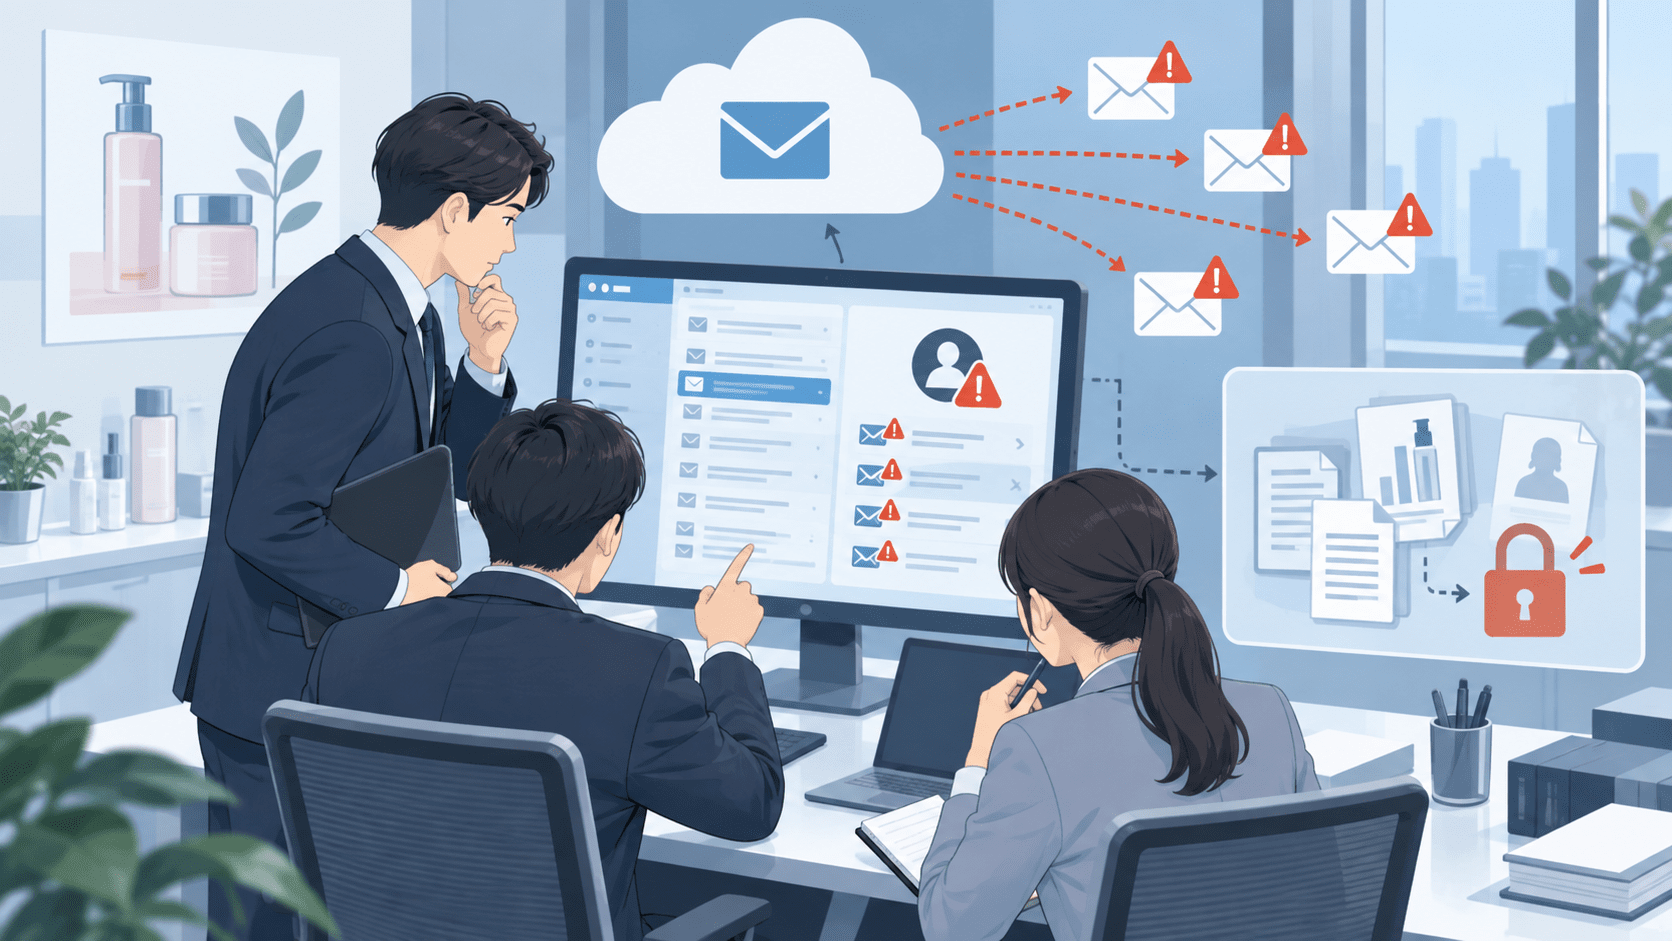
日本化粧品工業会(JCIA)は2026年9月14日、職員が利用するMicrosoft 365メールアカウント1件への不正アクセスについて、外部専門機関による調査結果を公表しました。
侵害されたアカウントから8月12日に4,026通のフィッシングメールが送信されました。また、8月4日と12日には、メールボックスに保存されていた475通のメールと添付ファイルが第三者の環境へ持ち出された可能性があるとしています。
侵入の起点は7月30日に受信したフィッシングメールでした。職員が添付ファイルから正規のMicrosoftサインイン画面へ進み、第三者が用意したデバイスコードを承認した結果、メールボックスへアクセス可能な状態になったとみられています。
日本化粧品工業会のMicrosoft 365不正アクセスのサマリー
確認できている内容:
- 職員のMicrosoft 365アカウント1件が第三者に不正アクセスされました。
- 8月12日、侵害されたアカウントから4,026通のフィッシングメールが送信されました。
- 8月4日と12日、メール・添付ファイル475通が第三者の環境へ持ち出された可能性があります。
- 対象メールには、氏名、会社名、住所、所属部署、役職、メールアドレス、電話番号、FAX番号が含まれている可能性があります。
- 侵入の起点は7月30日に受信したフィッシングメールです。
- 職員は正規のMicrosoftサインイン画面で、第三者が用意したデバイスコードを承認していました。
- 8月12日には、受信メールを自動削除・既読化する設定が作成されていました。
- 基幹サーバー、会員情報管理システム、委員会資料管理システム、OneDrive、SharePointへの不正アクセスは確認されていません。
- 9月14日時点で、本件に起因する二次被害の報告はないとしています。
- 日本化粧品工業会は個人情報保護委員会へ報告済みです。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月14日 |
| 対象組織 | 日本化粧品工業会 |
| 対象 | 職員のMicrosoft 365メールアカウント1件 |
| 侵入起点 | 2026年7月30日に受信したフィッシングメール |
| 侵入経路 | 正規Microsoftサインイン画面で第三者が用意したデバイスコードを承認 |
| 不正送信 | 4,026通 |
| 持ち出しの可能性 | メール・添付ファイル475通 |
| 含まれる可能性のある個人情報 | 氏名、会社名、住所、所属部署、役職、メールアドレス、電話番号、FAX番号 |
| 他システムへの影響 | 基幹サーバー、会員情報管理システム、委員会資料管理システム、OneDrive、SharePointへの不正アクセスは確認されず |
| 二次被害 | 9月14日時点で報告なし |
| 個人情報保護委員会 | 報告済み |
| 対応 | パスワード再設定、認証トークン一括無効化、認証設定見直し、監視強化など |
7月30日のフィッシングメールが侵入の起点
外部専門機関の調査によると、不正アクセスの起点は7月30日に職員が受信したフィッシングメールでした。
職員はメールの添付ファイルから正規のMicrosoftサインイン画面へ進み、第三者が用意したデバイスコードを承認しました。その結果、当該メールボックスへアクセス可能な状態になったと日本化粧品工業会は説明しています。
公表資料には、職員が偽のMicrosoftログイン画面へパスワードを入力したとの記載はありません。
Microsoftは、デバイスコードフローについて、入力機能が限られた機器などで利用する正規の認証方式である一方、フィッシングに悪用される可能性がある高リスクな認証フローと説明しています。業務上不要な場合は、Microsoft Entraの条件付きアクセスで可能な限りブロックすることを推奨しています。
475通のメール・添付ファイルが持ち出された可能性
調査では、8月4日と12日に第三者のIPアドレスから侵害されたメールボックスへのアクセスが確認されました。
日本化粧品工業会は、メール本文と添付ファイルの一部、計475通が第三者の環境へ持ち出された可能性があるとしています。
該当メールには、一部の関係者について氏名、会社名、住所、所属部署、役職、メールアドレス、電話番号、FAX番号が含まれている可能性があります。
公表資料は「持ち出された可能性」としており、475通すべての外部流出が確定したとはしていません。現時点では、これ以外の情報が持ち出されたことを示す痕跡は確認されていません。
対象となる可能性がある関係者には、個別にメールで連絡するとしています。
侵害アカウントから4,026通のフィッシングメールを送信
8月12日13時ごろ、侵害されたアカウントになりすましたフィッシングメールが大量に送信されました。
件名は「日本化粧品工業連合会-ご案内及びご提案【ご回答のお願い】」で、送信数は4,026通です。
同会は8月12日にWebサイトへ注意喚起を掲載し、同日と13日に会員や関係者へメールを送り、該当メールの添付ファイルを開かないよう案内しました。
また、攻撃者が不正活動を当該職員に気づかれないよう、8月12日に受信メールを自動的に削除・既読化する設定を作成していたことも確認されています。
不正アクセスが確認されたのは、職員1名のMicrosoft 365メールアカウントとメールボックスです。
日本化粧品工業会は、次の環境への不正アクセスは確認されていないとしています。
- 事務所内の基幹サーバー
- 会員情報などを管理するシステム
- 委員会資料を管理するシステム
- OneDrive
- SharePoint
9月14日時点で、本件に起因する二次被害の報告も受けていないとしています。
Microsoft 365への不正アクセスでは、メールだけでなくOneDriveやSharePointまで調査範囲を広げる必要があります。セキュリティ対策Labでは、日本エネルギー経済研究所でMicrosoft 365の6アカウントが侵害され、2,798件のファイルダウンロードが確認された事例も扱っています。
日本エネルギー経済研究所、Microsoft 365の6アカウントに不正アクセス 2,798件のファイルダウンロードで情報漏えい
パスワード再設定と認証トークンの一括無効化を実施
日本化粧品工業会は8月12日、侵害されたアカウントのパスワードを再設定し、認証情報であるトークンを一括無効化しました。
これ以降、当該アカウントへの新たな不正ログインは確認されていません。
外部専門機関の調査結果を受け、個人情報保護法に基づき個人情報保護委員会へ報告しました。
今後は、認証設定の見直し、監視体制の強化などの技術的対策と、全職員へのセキュリティ教育を継続するとしています。
情報システム部門への示唆
今回の事案では、正規のMicrosoftサインイン画面が認証に使われています。偽サイトのURLだけを見分ける教育では対応できないケースです。
Microsoft 365を利用する組織では、次の点を確認できます。
- Microsoft Entraのサインインログでデバイスコードフローの利用状況を把握しているか
- 業務上不要なデバイスコードフローを条件付きアクセスでブロックしているか
- 必要な場合、利用するアカウントや端末、ネットワークを限定しているか
- 利用者に「自分が開始していないデバイスコードは、正規Microsoft画面でも承認しない」と周知しているか
- 不審な認証を確認した際、パスワード変更だけでなく既存の認証トークンを失効できるか
- メールボックスに不審な削除・既読化・転送ルールが作成されていないか確認できるか
- 不正ログイン後のメール閲覧、添付ファイル取得、OneDrive、SharePointの操作を追跡できるか
- 侵害アカウントから大量メール送信が発生した際に検知・停止できるか
Microsoftは、デバイスコードフローの既存利用を監査し、必要な用途だけを例外として許可する方法を案内しています。
出典
- 弊会職員のMicrosoft 365メールアカウントへの不正アクセスに関するご報告 – 日本化粧品工業会
- お知らせ – 日本化粧品工業会
- Authentication flows as a condition in Conditional Access policy – Microsoft Learn
- Defending against evolving identity attack techniques – Microsoft Security Blog
関連記事
 ロックビット(Lock Bit)が米連邦準備銀行(FRB)へのハッキングを主張 専門家は懐疑的
 住友重機械工業が不正アクセスに関する続報と個人情報漏洩を発表
 DeepSeekのiOS版はデータが暗号化されず、ByteDance(TikTok の運営)へユーザー情報が送信される可能性
 筑波大学の委託先「ライクキッズ」のランサムウェアによる個人情報漏えい、保護者ら最大2,294件に影響の可能性
 ランサムウェア グループ Kawa4096 がオリエンタル・ガード・リサーチへのサイバー攻撃と不正アクセスを主張
 ルイ・ヴィトン(Louis Vuitton) 韓国-6月の不正アクセスで個人情報漏洩を発表
 総務省がIIJへ行政指導、サイバー攻撃による情報漏洩で再発防止策を要請
 米 マンパワーでランサムウェアで個人情報漏洩-約14万4,000人分の個人情報に影響
 ジャガーランドローバーへのサイバー攻撃 被害で最大15億ポンド(約3,000億円)公的保証

