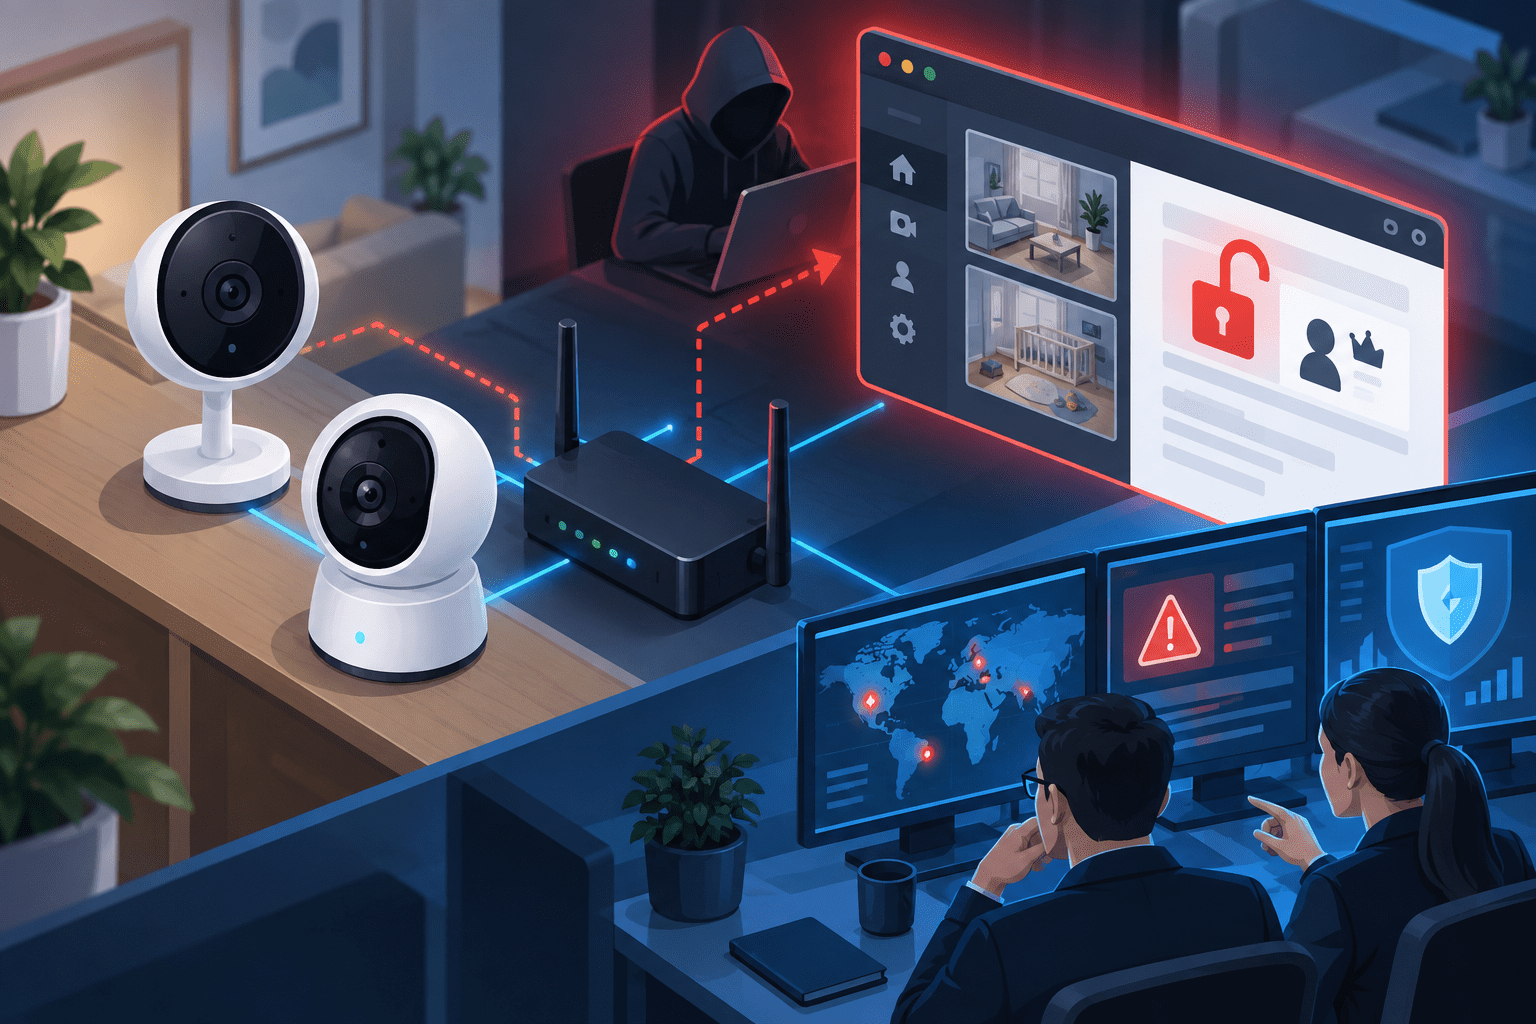
TP-Linkは、スマートカメラ「Tapo C120」「Tapo C200」に影響する認証回避の脆弱性「CVE-2026-15315」と、Tapo C200に影響するサービス拒否(DoS)の脆弱性「CVE-2026-15316」を修正しました。
CVE-2026-15315は、ローカルネットワーク上の未認証の攻撃者がログイン認証処理の不備を悪用し、正規のパスワードを知らなくても管理者セッション用トークンを取得できる可能性がある問題です。TP-LinkはCVSS v4.0を8.7(High)と評価しています。
CVE-2026-15316はTapo C200 v5の設定サービスに存在する入力検証不備で、悪用されるとカメラがクラッシュまたは再起動し、HTTPSによる管理・監視機能が一時的に利用できなくなる可能性があります。
研究者のOPSWATは2026年9月15日、両脆弱性の調査内容を公開しました。TP-Linkは8月18日に修正版ファームウェアを提供しており、利用者に最新版への更新を推奨しています。
TP-Link Tapoカメラ脆弱性のサマリー
確認できている内容:
- CVE-2026-15315はTapo C120 v1とTapo C200 v5に影響します。
- CVE-2026-15315は認証処理の不備による管理者認証バイパスです。
- ローカルネットワーク上の攻撃者が、パスワードなしで管理者セッション用トークンを取得できる可能性があります。
- CVE-2026-15315のCVSS v4.0は8.7(High)です。
- CVE-2026-15316はTapo C200 v5に影響するDoS脆弱性です。
- CVE-2026-15316のCVSS v4.0は7.1(High)です。
- いずれも攻撃には対象カメラへのネットワークアクセスが必要ですが、認証とユーザー操作は不要です。
- Tapo C120 v1は「1.9.3 Build 260521」でCVE-2026-15315が修正されています。
- Tapo C200 v5は「V5_1.4.6 Build 260709 Rel.27675n」で両脆弱性が修正されています。
- OPSWATは4月16日にTP-Linkへ報告し、TP-Linkは7月10日に確認、8月18日に修正版を公開しました。
- TP-LinkとOPSWATの公開情報では、実際の攻撃で悪用されたとの報告は示されていません。
| 項目 | CVE-2026-15315 | CVE-2026-15316 |
|---|---|---|
| 種別 | 認証回避 | サービス拒否(DoS) |
| 影響製品 | Tapo C120 v1、Tapo C200 v5 | Tapo C200 v5 |
| CVSS v4.0 | 8.7 / High | 7.1 / High |
| 攻撃元 | ローカル/隣接ネットワーク | ローカル/隣接ネットワーク |
| 認証 | 不要 | 不要 |
| ユーザー操作 | 不要 | 不要 |
| 主な影響 | 管理者セッション取得、管理機能への不正アクセス | HTTPS管理・監視機能の一時停止 |
| 修正 | C120:1.9.3 Build 260521、C200:V5_1.4.6 Build 260709 Rel.27675n | C200:V5_1.4.6 Build 260709 Rel.27675n |
CVE-2026-15315は管理者認証を回避できる可能性
CVE-2026-15315は、Tapo C120 v1とTapo C200 v5のログイン認証検証モジュールに存在する不適切な認証処理の脆弱性です。
TP-Linkによると、ローカルネットワーク上の攻撃者がチャレンジパラメータの検証不備を悪用することで、通常の認証処理を回避し、管理者セッション用のトークンを取得できる可能性があります。
認証後は、本来管理者のみに許可される設定変更などの操作が可能になるおそれがあります。
OPSWATは、Tapo C200のローカル管理インターフェースで使われるチャレンジレスポンス方式を調査し、カメラから返された値を再利用することで認証処理を回避できる問題を確認しました。
本稿では攻撃を再現できる具体的なリクエストやパラメータは記載しません。
Tapo C120もCVE-2026-15315の影響対象
TP-Linkが8月27日に更新した英語版セキュリティアドバイザリでは、CVE-2026-15315の影響対象としてTapo C120 v1も追加されています。
最新のTP-Link情報では、影響と修正版は次の通りです。
| 製品 | ハードウェア | 対象CVE | 修正版 |
|---|---|---|---|
| Tapo C120 | v1 | CVE-2026-15315 | 1.9.3 Build 260521 |
| Tapo C200 | v5 | CVE-2026-15315、CVE-2026-15316 | V5_1.4.6 Build 260709 Rel.27675n |
TP-Link日本の8月20日更新ページではTapo C200のみが記載されていますが、英語版アドバイザリは8月27日の更新でC120を含んでいます。
利用中の機種とハードウェアバージョンを確認し、現在のファームウェアが修正版以上になっているかを確認する必要があります。
CVE-2026-15316はC200のHTTPSサービスを停止させるDoS脆弱性
CVE-2026-15316はTapo C200 v5の設定サービスに存在する入力検証不備です。
カメラの初期設定では、暗号化されたWi-Fi認証情報を処理します。TP-Linkによると、この処理で入力値の検証が不十分なため、過大なデータを受信すると例外処理が正常に行われず、デバイスがクラッシュまたは再起動する可能性があります。
悪用された場合、サービスが復旧するまでHTTPSによる管理・監視機能が一時的に停止します。
CVE-2026-15315とは異なり、管理者権限を取得する脆弱性ではありません。主な影響は可用性の低下です。
攻撃にはローカルネットワークへのアクセスが必要
両脆弱性のCVSS v4.0ベクトルでは、Attack VectorはAdjacentとなっています。
つまり、インターネット上の任意の攻撃者が直接悪用できることを示す評価ではなく、対象カメラへネットワーク的に到達できる環境が前提になります。
一方、認証情報やユーザー操作は必要ありません。
企業や店舗などで監視カメラを従業員端末、来訪者向けWi-Fi、その他のIoT機器と同一ネットワークへ配置している場合、別の端末が侵害された後の攻撃対象になる可能性があります。
カメラの管理インターフェースを不特定の端末から到達可能にせず、管理用ネットワークやVLANで分離する構成も確認対象になります。
OPSWATが4月に報告、TP-Linkは8月18日に修正版を公開
OPSWATによる開示タイムラインは次の通りです。
- 2026年4月16日:OPSWATのKhoi Tran氏とThai Do氏がTP-Linkへ報告
- 2026年7月10日:TP-Linkが調査結果を確認
- 2026年8月13日:CVE-2026-15315、CVE-2026-15316を割り当て
- 2026年8月18日:TP-Linkが修正版ファームウェアを公開
- 2026年9月15日:OPSWATが技術分析を公開
TP-Linkは、影響を受ける製品について最新ファームウェアへ更新するよう推奨しています。
OPSWATも、管理インターフェースを信頼されていないネットワークへ公開せず、許可された端末とユーザーからのアクセスに限定するよう案内しています。
追加のTapo C200脆弱性も協調開示中
OPSWATは今回公開した2件以外にも、Tapo C200の調査で追加のセキュリティ問題を発見したとしています。
その中には、攻撃者によるカメラの完全な制御や、侵害したデバイスをネットワーク内での足場として利用できる可能性がある問題も含まれるとしています。
ただし、これらは2026年9月15日時点でTP-Linkとの協調開示中であり、CVEや技術的な詳細は公開されていません。
未公開の問題について、影響や悪用可能性を現時点で断定することはできません。
情報システム部門・IoT管理者が確認したいポイント
Tapo C120/C200をオフィス、店舗、倉庫などで利用している場合は、次の点を確認できます。
- Tapo C120 v1、Tapo C200 v5を利用していないか
- C120は1.9.3 Build 260521以降へ更新されているか
- C200はV5_1.4.6 Build 260709 Rel.27675n以降へ更新されているか
- カメラの管理インターフェースへ不要な端末からアクセスできないか
- 監視カメラを業務端末や来訪者Wi-Fiと同一セグメントに配置していないか
- IoT機器専用VLANやACLで通信先を制限できているか
- カメラの設定変更や再起動が繰り返されていないか
- ファームウェア更新を利用者任せにせず、機種・バージョンを資産台帳で管理しているか
- サポート終了後の監視カメラを継続利用する運用になっていないか
監視カメラなどのIoT機器は、PCやサーバーと比べてファームウェア管理から漏れやすい機器です。脆弱性が公表された際に対象台数とバージョンを確認できるよう、ハードウェアバージョンまで資産情報へ記録しておくと対応範囲を早く絞れます。
監視カメラの脆弱性とEOL機器のリスクについては、以下の記事でも扱っています。
D-Link製EOL監視カメラ等の3脆弱性をCISA KEVに追加
出典
- Security Advisory: Multiple Vulnerabilities in Tapo C120 and C200 (CVE-2026-15315 & CVE-2026-15316) – TP-Link
- セキュリティアドバイザリ:Tapo C200における複数の脆弱性(CVE-2026-15315、CVE-2026-15316) – TP-Link Japan
- Authentication Bypass and DoS Vulnerabilities: OPSWAT Discovers CVE-2026-15315 & CVE-2026-15316 in TP-Link Tapo Cameras – OPSWAT
関連記事
 GTA 6 未公開映像流出でTake-Twoが調査を拡大 漏洩者の身元特定のためDiscordやXへの開示請求を米連邦地裁が承認
 Adobeのゼロデイ 脆弱性を悪用したサイバー攻撃の兆候
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 ベネズエラ・マドゥロ大統領捕縛の裏側-米軍がインフラへサイバー攻撃し電力と通信機能を遮断
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 GitHub Enterprise Serverで重大な脆弱性(CVE-2024-6800)
 建設機械器具のレンタルのカナモトが不正アクセスによるシステム障害の最終報告を発表

