標的型攻撃メール訓練を「年1回でよいのか」「四半期ごとか」「毎月実施すべきか」と悩む企業は少なくありません。また、訓練でメールをクリックした従業員に対して追加訓練を行うなど、訓練結果をもとに教育を個別化するサービスも増えています。
ただし、標的型攻撃メール訓練の頻度に、すべての企業へ当てはまる一律の正解があるわけではありません。対象者についても、「前回クリックした人=最も危険な人」とは限りません。
例えば、前回の訓練で一度クリックした一般社員と、訓練ではクリックしていないものの送金権限を持つ経理担当者や、管理者権限を持つIT担当者では、実際のサイバー攻撃を受けた場合の影響が異なります。
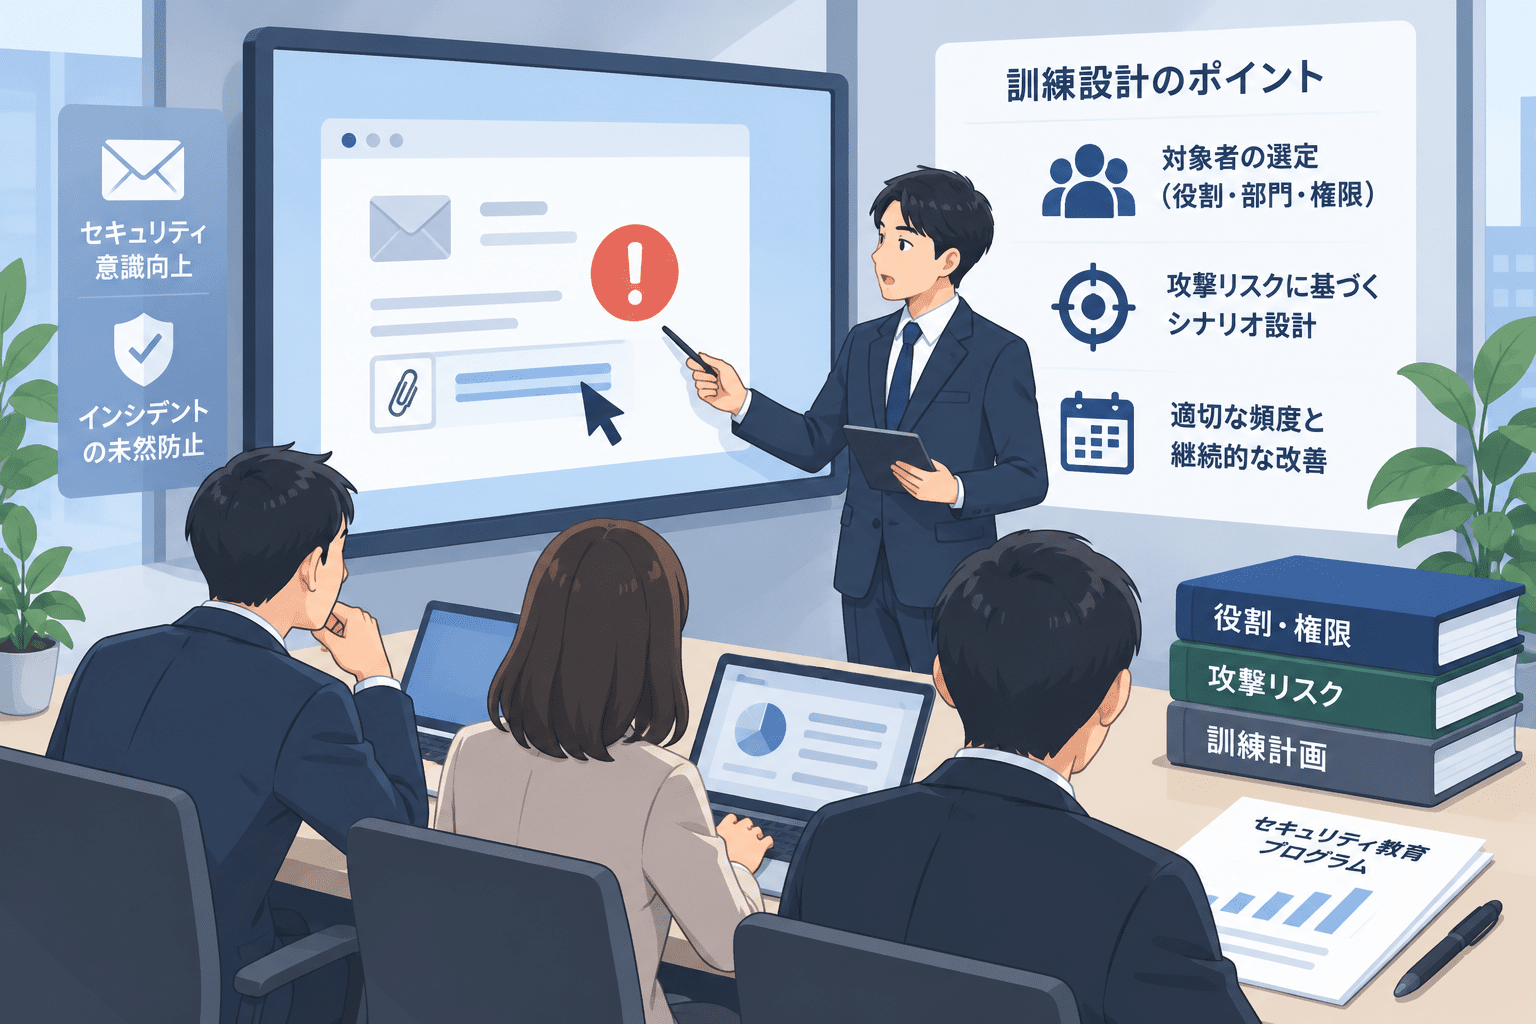
標的型攻撃メール訓練を継続的なリスク低減につなげるには、過去の訓練成績だけではなく、役割、権限、外部との接点、扱う情報、実際に観測されている攻撃を組み合わせて対象者と頻度を設計することが重要です。
本記事では、海外の大規模実証研究やNISTの考え方に加え、セキュリティ対策Labが行ったトレンドマイクロへのインタビュー、国内のBEC・ニセ社長詐欺の継続調査、ランサムウェアグループの調査・取材も踏まえ、標的型攻撃メール訓練の頻度と対象者の決め方を整理します。
結論:全社員への基礎訓練と、リスクに応じた追加訓練を分けて考える
標的型攻撃メール訓練の頻度と対象者を決める際は、「全員に何回送るか」だけで考えないことが重要です。
全社員を対象とした基礎的な訓練と、役割・権限・実際の攻撃リスクに応じた追加訓練を分けて設計すると整理しやすくなります。
| 判断項目 | 考え方 |
|---|---|
| 全社員向け | 組織全体の基礎的な判断・報告行動を確認する |
| 高リスク職種 | 経理、経営層、IT管理者、人事、開発者など役割に合ったシナリオを追加する |
| 高権限ユーザー | 管理者権限、送金権限、機密情報へのアクセス権限を考慮する |
| 訓練結果が悪かった人 | 一度のクリックだけで判断せず、複数回の結果とシナリオ難易度を確認する |
| 新しい攻撃が観測された場合 | 次回定例まで待たず、対象部署へ追加訓練・注意喚起する |
| 実インシデントが発生した場合 | 原因や攻撃手順を次回の訓練・教育へ反映する |
標的型攻撃メール訓練サービスそのものを比較している段階であれば、標的型攻撃メール訓練サービスの比較・選び方で、対象者管理、シナリオ、報告機能、SOC連携などの比較項目を整理しています。
標的型攻撃メール訓練の頻度に一律の正解はない
標的型攻撃メール訓練では、「年1回」「四半期」「毎月」などの頻度が提示されることがあります。
しかし、訓練回数を増やせば、それに比例してフィッシングへの耐性が高まると単純に考えることには注意が必要です。
スイス連邦工科大学チューリッヒ校(ETH Zurich)の研究チームは、14,000人を超える従業員を対象に15か月にわたる大規模なフィッシング実験を実施しました。研究では、一般的に利用されている疑似フィッシング後の埋め込み型教育が、必ずしも従業員をフィッシングに強くするとは限らず、条件によっては望ましくない影響も観測されたと報告しています。
一方で、この研究では、従業員が不審メールを報告する仕組みを設けることで、従業員集団を新しいフィッシング攻撃の検知に活用できることも示されました。
2025年のIEEE Symposium on Security and Privacyで発表されたUC San Diego Healthなどの研究では、19,500人を超える従業員を対象に、8か月間で10回の疑似フィッシングキャンペーンを実施しました。
この研究では、年次のセキュリティ教育を最近受講したかどうかと、疑似フィッシングに失敗する確率との間に明確な関係は確認されませんでした。また、疑似フィッシングに失敗した際に表示する埋め込み型教育についても、訓練を受けた人と受けていない人の失敗率の絶対差は小さかったとされています。
ただし、これらの研究から「標的型攻撃メール訓練には効果がない」と結論付けるのも適切ではありません。
研究では、訓練内容、シナリオ、受講者の関与度、評価方法などによって結果が異なることも示されています。重要なのは、単純に回数を増やすのではなく、「誰に、何を、どの条件で実施するか」を設計することです。
標的型攻撃メール訓練の基本的な目的や評価指標については、標的型攻撃メール訓練とは?実施方法・効果測定・サービスの選び方でも整理しています。
年1回・四半期・毎月はどう使い分けるか
頻度だけを見て優劣を決めるのではなく、目的との組み合わせで考えます。
| 頻度の考え方 | 向いている目的 | 注意点 |
|---|---|---|
| 年1回程度 | 全社的な基礎確認、規程・教育計画に基づく訓練 | 1回の結果だけでは行動の定着や傾向を判断しにくい |
| 半年・四半期単位 | シナリオを変えながら継続的な傾向を確認する | 同じ難易度・同じ内容を繰り返さない |
| 月次など高頻度 | リスク変化を早く確認する、対象者別に小規模な訓練を回す | 訓練運用の自動化とシナリオの多様性が必要 |
| 随時 | 新しい攻撃手口の発生、重大インシデント、組織変更など | 定例訓練とは目的を分ける |
例えば、全社員へ毎月同じようなメールを送ることと、毎月異なる高リスク部署へ実際の脅威に合わせたシナリオを配信することは、同じ「月1回」でも意味が異なります。
頻度を決める際は、カレンダーだけではなく、リスクの変化をトリガーに追加訓練を実施できる設計が望まれます。
「前回クリックした人」だけを高リスクと判断しない
訓練結果を使って追加教育や対象者を個別化する考え方自体は合理的です。
一方で、一度のクリックをそのまま個人のサイバーリスクとして扱うと、評価を誤る可能性があります。
例えば、次の2人を考えます。
| 従業員 | 前回の訓練 | 業務上の条件 |
|---|---|---|
| Aさん | 訓練メールをクリック | 一般社員、重要システムの権限なし |
| Bさん | クリックせず | 経理責任者、送金権限あり、経営層と日常的に連絡 |
訓練結果だけならAさんの方が高リスクに見えます。
しかし、攻撃者がBECやニセ社長詐欺を仕掛ける場合、送金権限を持つBさんの方が優先的な標的になる可能性があります。
標的型攻撃メール訓練では、訓練結果から分かる「訓練上のリスク」と、実際の業務・権限・攻撃対象としての「サイバーリスク」を分けて考える必要があります。
また、クリック率はメールの難易度によって大きく変わります。セキュリティ対策Labでは、同じ従業員評価でもシナリオによって結果が大きく変わり得る点を標的型攻撃メール訓練、“誰が引っかかったか”だけを見てはいけないで整理しています。
個人を比較する前に、NIST Phish Scaleなどを使ってシナリオ難易度を確認することも重要です。
標的型攻撃メール訓練の対象者を決める5つの要素
訓練結果は対象者選定の材料の一つですが、それだけで決める必要はありません。
実務上は、少なくとも次の5つの要素を組み合わせて対象者を考えます。
| 要素 | 確認する内容 | 訓練への反映例 |
|---|---|---|
| 役割 | 経理、人事、営業、IT、経営層など | 職務に合った攻撃シナリオを選ぶ |
| 権限 | 送金、管理者、クラウド、機密情報へのアクセス権 | 高権限ユーザーには追加訓練を行う |
| 外部との接点 | 顧客、応募者、取引先、委託先からメールを受け取る頻度 | 外部ファイル・URLを使う攻撃を想定する |
| 扱う情報・業務 | 個人情報、技術情報、財務情報、認証情報 | 漏えい・不正送金時の影響を考慮する |
| 実際の脅威 | 自社・業界・役割で現在観測されている攻撃 | 最新の攻撃手口をシナリオへ反映する |
NIST SP 800-50 Rev.1は、サイバーセキュリティとプライバシーの学習プログラムを組織のリスク管理と結び付け、異なる従業員層に合わせて設計し、評価結果やニーズの変化に応じて継続的に更新する考え方を示しています。
一律の全社教育と、役割・業務に合わせた教育は、どちらか一方を選ぶものではありません。
全員が知るべき基礎事項は共通化し、その上で、実際に受ける攻撃や業務上の影響に応じてシナリオや頻度を変えることが重要です。
セキュリティ対策Labが三井物産セキュアディレクション(MBSD)の福田美香氏へ行ったインタビューでも、LockBit Liteの内部データから、弱いパスワードや脆弱性を利用した侵入に加え、フィッシングやClickFixなど従業員を起点とする侵入への対策の重要性が指摘されています。訓練対象を決める際も、過去の訓練結果だけではなく、自社で現実に想定される侵入経路や攻撃手口を確認することが重要です。
LockBitの内部データ4,423件から見えたランサムウェア交渉の実態―MBSD福田美香氏インタビュー
役割別に訓練シナリオを変える
役割別にシナリオを設計すると、「その人が実際に受け取りそうなメール」に近づけやすくなります。
| 対象 | 想定したい攻撃 | シナリオ例 |
|---|---|---|
| 経理・財務 | BEC、ニセ社長詐欺、請求書詐欺 | 社長名義の依頼、振込先変更、取引先請求書 |
| 経営層 | スピアフィッシング、vishing、なりすまし | 秘密性を強調した依頼、会議招待、本人確認 |
| 人事・採用 | 添付ファイル、外部URL、偽応募者 | 履歴書、オンライン面接、ファイル共有 |
| IT管理者 | 認証情報窃取、OAuth、ClickFix | SSO警告、管理者通知、クラウドサービス更新 |
| 開発者 | GitHub、クラウド、開発環境を悪用した攻撃 | リポジトリ招待、CI/CD、パッケージ通知 |
| 営業・サポート | 顧客・取引先を装うメール | 見積依頼、問い合わせ、ファイル共有 |
ここで重要なのは、「経理だから難しい訓練を増やす」という単純な考え方ではありません。
経理には経理が受けやすい攻撃、IT管理者にはIT管理者が受けやすい攻撃を用意することで、訓練結果を実際の業務リスクに近づけます。
セキュリティ対策Labの国内BEC調査でも「狙われる役割」が見える
セキュリティ対策Labでは、2026年に国内で相次いだBEC・ニセ社長詐欺を継続的に調査しています。
2026年1月から7月上旬までに整理した13法人の事例では、被害総額は約4.1億円に上り、複数の事例で共通していたのが、社長や経営者を名乗るメールから接触し、その後LINEやSNSなどの閉じたチャットへ移動し、経理担当者や送金権限を持つ担当者を巻き込む流れでした。
つまり、攻撃者は無作為に全社員へ同じ価値を見いだしているわけではありません。
公開されている役員情報や組織情報、業務上の役割、送金権限などを利用し、攻撃を成立させるために必要な人物へ接触します。
このような攻撃を想定する場合、過去にフィッシング訓練をクリックしたかどうかだけでなく、「送金できるか」「経営層からの依頼を受ける立場か」といった業務条件を訓練対象の設計へ反映する必要があります。
国内で確認されている手口はニセ社長詐欺とは?手口・見分け方・対策で整理しています。実際の国内事例をまとめた資料は社長を騙るBEC詐欺、4億円を超える被害の先に何があったかから確認できます。
トレンドマイクロへの独自取材―AIで変わるのは「文面」だけではない
訓練頻度を考える際には、攻撃側の変化の速度も無視できません。
セキュリティ対策Labはトレンドマイクロ株式会社 TrendAIのセキュリティエバンジェリスト/シニア・スレット・リサーチャー 佐藤健氏へ、AIによってサイバー攻撃がどのように変化しているかを取材しました。
取材では、CEO詐欺でもAIによる攻撃自動化の痕跡が確認されており、AIによる変化を「攻撃スピードの向上」「攻撃コストの低下」「攻撃範囲の拡大」という3点で整理しています。
これは訓練設計にも影響します。
生成AIによって自然な日本語を作れるようになったことだけが問題ではありません。企業や役員の調査、文面作成、パーソナライズといった作業を自動化できれば、従来より短い時間と低いコストで攻撃を展開できる可能性があります。
そのため、「毎年このテンプレートを使う」という固定的な設計ではなく、実際の攻撃情報を見ながら、必要な対象者へ必要なタイミングでシナリオを追加できる運用が重要になります。
詳しくはAIによりサイバー攻撃はどう変わるのか?トレンドマイクロに聞く企業がとるべき対策と、AIでフィッシングメールはどう変わったかで解説しています。
頻度を増やす前に確認したいこと
月次など高頻度の訓練が悪いわけではありません。
対象者管理、シナリオ作成、結果集計、追加教育などを自動化できるサービスであれば、従来より高い頻度で小規模な訓練を回すことも可能です。
ただし、頻度を上げる前に次の点を確認します。
| 確認項目 | 確認内容 |
|---|---|
| 目的 | 回数を増やすことで何を改善したいのか |
| シナリオ | 同じパターンを繰り返していないか |
| 難易度 | 前回と今回の結果を比較できる条件か |
| 対象者 | 全員一律か、役割・権限によって変えるか |
| 脅威情報 | 実際の攻撃変化を反映しているか |
| 報告 | クリックだけでなく報告行動を測れているか |
| 初動 | 報告後にSOC・CSIRTが動けるか |
特に同じ訓練テンプレートを短い間隔で繰り返すと、従業員が「訓練メールの特徴」を覚えてしまい、本物の攻撃を見抜く能力とは異なる結果が出る可能性があります。
頻度だけでなく、シナリオの情報源と更新方法を確認することが重要です。
訓練結果で追加教育する場合は難易度と複数回の傾向を見る
訓練で危険な操作をした従業員に追加教育を行うことは、有効なフォロー方法の一つです。
ただし、一度の失敗だけを根拠に対象者を固定すると、難しいシナリオを受けた人ほど不利になる可能性があります。
追加教育の対象を決める際は、
1回の結果ではなく複数回で傾向が続いているか、シナリオの難易度は同程度か、クリックだけでなく報告行動はどうだったか、実際の職務上のリスクは高いか、といった条件を組み合わせます。
NIST Phish Scaleを使った難易度評価については標的型攻撃メール訓練の効果測定方法―NIST Phish Scaleで難易度を客観的に評価で解説しています。
「誰に多く送るか」ではなく「何を根拠に個別化しているか」を確認する
標的型攻撃メール訓練サービスでは、AIによる個別最適化、自動配信、リスクスコアなどが提供されています。
サービスを比較する際は、「個別最適化できるか」という有無だけではなく、何を根拠に個別化しているかを確認してください。
例えば、
- 過去のクリック回数
- 報告率
- シナリオ難易度
- 部署・役職
- 管理者権限や送金権限
- 外部とのメール接点
- 公開情報やOSINT
- 現在観測されている脅威情報
のどこまでを考慮できるかで、同じ「パーソナライズ」でも意味が変わります。
サービス選定時には、「前回クリックした人へ自動的に訓練回数を増やすのか」「職務や攻撃リスクに応じてシナリオを変えられるのか」「最新の脅威情報を対象者選定へ反映できるのか」と具体的に質問すると比較しやすくなります。
標的型攻撃メール訓練サービスの具体的な比較項目は2026年版 標的型攻撃メール訓練サービス比較で整理しています。
PoCでは「自動化できるか」だけでなく個別化のロジックを確認する
製品選定のPoCでも、単に自動配信が動くかを確認するだけでは不十分です。
例えば、同じ部署内で権限や役割が異なる複数の従業員を登録し、
- 対象者の分類方法
- シナリオの選択方法
- 訓練結果による追加教育の条件
- 難易度の扱い
- 報告行動の評価
- 脅威情報を反映する方法
を確認します。
また、訓練で最初に報告した従業員から、情報システム部門・SOC・CSIRTがどの程度の時間で調査を開始できるかも確認すると、教育だけでなくインシデント対応の検証になります。
PoCで確認したい項目は標的型攻撃メール訓練のPoC・検証方法で整理しています。
報告から封じ込めまでの時間を測る方法については標的型攻撃メール訓練を「インシデント対応訓練」に変えるもあわせて確認してください。
標的型攻撃メール訓練を実際の防御へつなげる
標的型攻撃メール訓練は、従業員を評価するためだけの仕組みではありません。
早い段階で不審メールを報告できる従業員がいれば、その報告をきっかけにSOCや情報システム部門が同一メールを検索し、他の受信者への影響を確認し、URL遮断やアカウント保護へつなげられる可能性があります。
ETH Zurichの研究でも、従業員からの不審メール報告を集団的な検知メカニズムとして利用できることが示されました。
そのため、「誰がクリックしたか」だけで個人を評価するより、
受信から最初の報告までの時間、報告からSOCのトリアージまでの時間、類似メールの検索や削除までの時間などを測定し、組織の防御能力を改善する方が実務上の価値があります。
教育・訓練とSOC・CSIRTをつなぐ考え方はセキュリティ教育だけではサイバー攻撃は防げない―監視・検知・対応の連動が必要でも解説しています。
情報システム・セキュリティ担当者が確認したいポイント
標的型攻撃メール訓練の頻度と対象者を見直す場合、まず「全社員へ何回送るか」という議論から始めないことが重要です。
最初に、自社で被害につながりやすい役割や権限、実際に観測されている攻撃を整理します。
そのうえで、全社共通の基礎訓練、高リスク職種向けの追加訓練、新しい攻撃が確認された際の随時訓練というように、目的の異なる訓練を組み合わせます。
また、個人の訓練結果を使う場合も、シナリオ難易度や複数回の傾向を確認し、クリック回数だけで高リスク社員を決めないことが重要です。
まとめ
標的型攻撃メール訓練の頻度には、すべての企業へ当てはまる一律の正解はありません。
年1回、四半期、毎月という回数だけで効果を判断するのではなく、組織のリスクと目的に応じて設計する必要があります。
対象者の個別化についても同様です。
過去の訓練成績で個別化するのか、実際に攻撃される理由で個別化するのか。
標的型攻撃メール訓練を実際のサイバーリスク低減につなげるためには、クリック結果だけではなく、役割、権限、外部接点、扱う情報、実際の脅威を組み合わせて対象者とシナリオを決めることが重要です。
さらに、訓練結果を従業員評価で終わらせず、不審メールの報告、SOC・CSIRTの調査、封じ込めまでつなげることで、標的型攻撃メール訓練を組織全体のインシデント対応力を高める取り組みへ広げられます。
出典
- Building a Cybersecurity and Privacy Learning Program(NIST SP 800-50 Rev.1) – National Institute of Standards and Technology
- Phishing in Organizations: Findings from a Large-Scale and Long-Term Study – ETH Zurich
- Understanding the Efficacy of Phishing Training in Practice – UC San Diego / IEEE Symposium on Security and Privacy 2025
- Behind LockBit Lite – Learning from Their Negotiations and Activities – 三井物産セキュアディレクション