株式会社両毛システムズへのサイバー攻撃について、2026年9月25日の第3報で、外部専門機関の調査によりランサムウェア攻撃だったことが正式に確認されました。
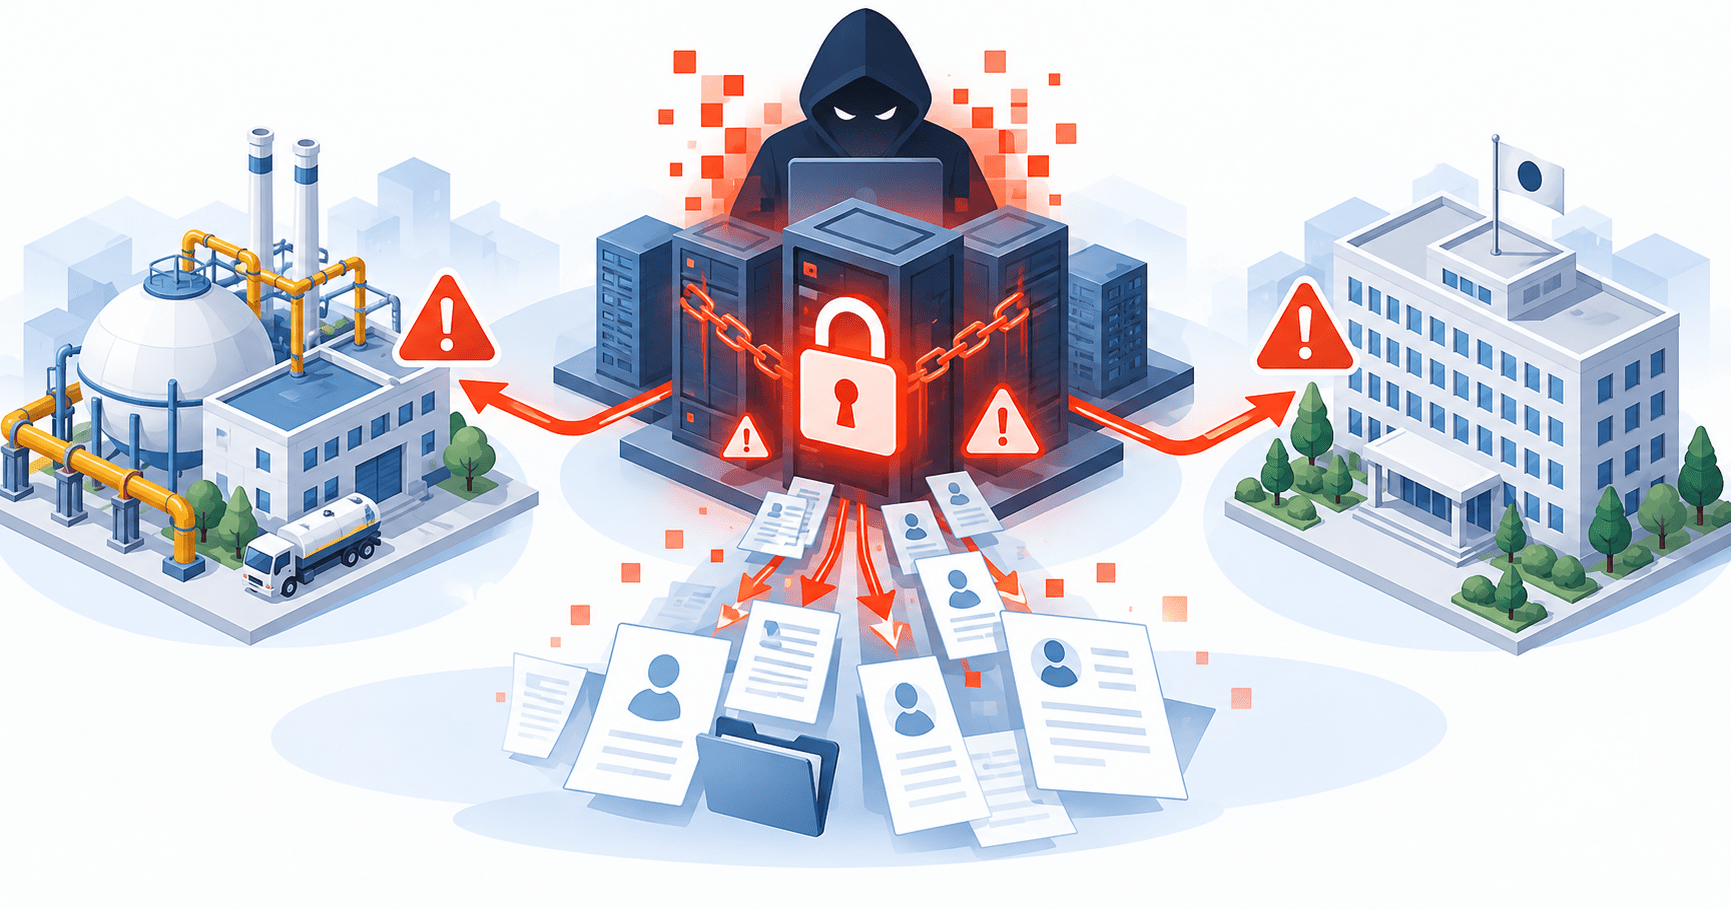
攻撃者は8月12日、ネットワーク接続機器(VPN)のアカウントを悪用して両毛システムズの社内ネットワークへ侵入していました。一部サーバーには第三者による不正アクセスの痕跡が確認され、営業情報、取引情報、取引先顧客や従業員などの個人情報が漏えいしたおそれがあります。
さらに9月28日までに、両毛システムズへ業務を委託していた大東ガスと伊勢崎市が自組織への影響を公表しました。
大東ガスでは約12万4,000件の顧客情報を含む過去ファイル、伊勢崎市では児童生徒3,789件のアカウント情報が漏えいした可能性があります。両組織とも、自組織の本番システム自体への侵害が確認されたという発表ではなく、両毛システムズ側に保存されていた情報が影響対象になっています。
一方、ランサムウェアグループ「SafePay」は両毛システムズへの攻撃を主張し、データを公開しています。セキュリティ対策Labでは公開データ内に認証情報らしき一覧や二要素認証のバックアップコードとみられる情報を確認していますが、両毛システムズはSafePayを攻撃者として公式には認定していません。
両毛システムズのランサムウェア被害のサマリー
確認できている内容:
- 両毛システムズは2026年9月25日、今回の事案をランサムウェア攻撃と正式に確認しました。
- 8月12日、外部の第三者がVPNアカウントを悪用して社内ネットワークへ侵入しました。
- 8月14日、社内の死活監視で異常を検知し、ネットワークを遮断しました。
- 8月15日から外部専門機関によるフォレンジック調査を開始しました。
- 一部サーバーで第三者による不正アクセスの痕跡が確認されています。
- 営業情報、取引情報、個人情報が漏えいしたおそれがあります。
- 個人情報には取引先顧客、問い合わせ事業者、個人顧客、従業員に関する情報が含まれる可能性があります。
- 大東ガスは、約12万4,000件の顧客情報を含むファイルが外部へ流出した可能性があると公表しました。
- 伊勢崎市は、児童生徒3,789件のアカウント情報が漏えいした可能性があると公表しました。
- 伊勢崎市の対象情報にはパスワードも含まれ、市は対象アカウントのパスワードを変更済みです。
- 両毛システムズは本件に関連する個人情報の悪用などの二次被害を現時点で確認していません。
- SafePayは9月15日、両毛システムズへの攻撃を主張しました。
現時点で未確定・未公表の内容:
- VPNアカウントが攻撃者に取得された具体的な経路
- VPN機器の脆弱性が悪用されたか
- VPNにMFAが設定されていたか
- 悪用されたアカウントの権限
- ランサムウェアの具体的な名称
- 両毛システムズ全体で影響を受けた個人情報の総件数
- SafePayが実際の侵入主体か
- SafePayが公開したすべてのデータの真正性
- SafePay公開データ内の認証情報が現在も有効か
影響が公表された組織
| 組織 | 影響の可能性がある件数 | 主な情報 | 自組織システムへの侵害 |
|---|---|---|---|
| 両毛システムズ | 精査中 | 営業情報、取引情報、取引先顧客・問い合わせ事業者・個人顧客・従業員等の個人情報 | 社内ネットワークへの侵入を確認 |
| 大東ガス | 約124,000件 | 氏名、住所、電話番号、料金番号、お客さま番号、ガスメータ番号、ガス使用量、ガス料金 | 現行の顧客情報システムへの不正アクセス・情報流出は確認されず |
| 伊勢崎市 | 3,789件 | 学校名、学年、氏名、ふりがな、アカウント名、パスワード | 教育ネットワークへの被害は確認されず |
大東ガスの約12万4,000件と伊勢崎市の3,789件は、対象者やデータの性質が異なります。
このため、単純に合算して「約12万8,000人が漏えいした」などと表現することはできません。
8月12日にVPNアカウントを悪用して侵入
両毛システムズの第3報によると、攻撃者は8月12日、ネットワーク接続機器(VPN)のアカウントを悪用して社内ネットワークへ侵入しました。
その2日後の8月14日、社内の死活監視で異常を検知し、調査を開始しています。
両毛システムズが公表した時系列は次のとおりです。
| 日付 | 内容 |
|---|---|
| 8月12日 | 外部の第三者がVPNアカウントを悪用して社内ネットワークへ侵入 |
| 8月14日 | 社内死活監視で異常を検知 |
| 8月14日 | サイバー攻撃と確認し、ネットワークを遮断 |
| 8月15日 | 外部専門機関によるフォレンジック調査を開始 |
| 9月15日 | SafePayが両毛システムズへの攻撃を主張 |
| 9月24日 | 両毛システムズが伊勢崎市・大東ガスへ影響可能性を通知 |
| 9月25日 | 両毛システムズが第3報を公表 |
| 9月28日 | 伊勢崎市、大東ガスが影響内容を公表 |
第3報では、ランサムウェアが実行された正確な日時や、8月12日から14日までに攻撃者がどのような操作を行ったかは明らかにされていません。
一部サーバーに不正アクセスの痕跡、漏えい対象は精査中
外部専門機関の調査では、一部サーバーに第三者による不正アクセスの痕跡が確認されました。
両毛システムズが漏えいのおそれがあるとしているのは、
- 営業情報
- 取引情報
- 個人情報
です。
個人情報には、
- 取引先の顧客
- 両毛システムズへ問い合わせを行った事業者
- 個人顧客
- 両毛システムズの従業員
に関する情報が含まれる可能性があります。
9月25日時点では、全体の件数と具体的な情報項目は精査中です。
対象者を特定した後、順次個別に連絡するとしています。
大東ガス、約12万4,000件の顧客情報が流出した可能性
大東ガスは9月28日、両毛システムズへのサイバー攻撃に伴い、同社の顧客情報を含むファイルが外部へ流出した可能性があると公表しました。
対象となる可能性があるのは、2023年11月から2024年4月までに大東ガスを利用していた顧客約12万4,000件です。
含まれる可能性がある情報は次のとおりです。
- 氏名
- 住所
- 電話番号
- 料金番号
- お客さま番号
- ガスメータ番号
- ガス使用量
- ガス料金
金融機関口座情報とクレジットカード情報は含まれていません。
9月28日時点で、本件に起因するとみられる顧客情報の不正利用や二次被害は確認されていません。
現行の顧客情報システム自体は侵害されていない
今回の大東ガス事案で確認しておきたいのは、現在運用中の顧客情報システムそのものが侵害されたわけではない点です。
大東ガスによると、同社が利用している顧客情報システムと、今回不正アクセスを受けた両毛システムズの社内ネットワークは分離されています。
顧客情報システムへの不正アクセスや情報流出は確認されていません。
問題となったのは、過去に大東ガスと両毛システムズの間で業務上取り扱った顧客情報ファイルが、両毛システムズの社内ネットワーク内に残存していたことです。
このファイルが今回の攻撃で外部へ流出した可能性があります。
2023~2024年の過去データが2026年の侵害対象に
影響対象となったのは、2023年11月から2024年4月の顧客情報です。
本番システムが分離されていても、過去の作業ファイルが委託先環境に残っていれば、委託先への侵害時に影響を受けます。
サプライチェーンリスクを確認する際は、
「現在、委託先から自社システムへ接続できるか」
だけでなく、
「過去に渡したデータが委託先へ残っていないか」
まで確認する必要があります。
伊勢崎市、児童生徒3,789件のアカウント情報に漏えいの可能性
伊勢崎市も9月28日、学習者用タブレット端末の保守を委託している両毛システムズへの不正アクセスによって、児童生徒3,789件のアカウント情報が漏えいした可能性があると公表しました。
対象は、
- 市内小学校23校
- 中学校11校
- 四ツ葉学園
で使用する学習者用タブレットに関連する情報です。
漏えいした可能性がある項目は、
- 学校名
- 学年
- 氏名
- ふりがな
- アカウント名
- パスワード
です。
住所、電話番号、成績、健康診断情報などは含まれていません。
市は対象アカウントのパスワードを変更
伊勢崎市は対象となるアカウントのパスワードを変更しました。
9月25日には小中学校と四ツ葉学園へ経緯を説明し、保護者へ情報漏えいの可能性について通知しています。
伊勢崎市によると、8月17日時点では両毛システムズから「教育ネットワークへの被害はない」と報告を受けていました。
しかし9月24日、フォレンジック調査の結果として、不正アクセスを受けた両毛システムズの社内システム内に児童生徒のアカウント情報が含まれていたとの報告を受けました。
教育ネットワークそのものが侵害されたことと、委託先に保管されたアカウント情報が影響したことは分けて見る必要があります。
大東ガスと伊勢崎市で共通する「委託先に残るデータ」の問題
大東ガスと伊勢崎市では扱う情報が異なりますが、共通点があります。
いずれも、両毛システムズの社内環境に保存されていた委託元データが、ランサムウェア攻撃の影響範囲に入りました。
企業や自治体が外部ベンダーへシステム開発、保守、移行、障害調査を委託すると、
- 本番データのコピー
- 移行用データ
- 調査用CSV
- アカウント一覧
- ログ
- バックアップ
- テストデータ
- 問い合わせ対応用ファイル
などがベンダー側へ渡ることがあります。
契約や作業が終わった後も残存すれば、数年後の委託先侵害で影響を受ける可能性があります。
委託先管理では、アクセス権だけでなく、データの保存期間と削除証跡まで確認対象に含める必要があります。
SafePayが両毛システムズへの攻撃を主張
両毛システムズの公式発表とは別に、ランサムウェアグループ「SafePay」は9月15日、同社のドメイン「ryomo.co.jp」を犯行声明サイトへ掲載しました。
SafePayはデータを公開しています。
ただし、両毛システムズは9月25日の第3報でも攻撃者名を公表しておらず、SafePayを侵入主体として公式に認定していません。
したがって、
「SafePayが両毛システムズを攻撃したことを同社が確認した」
とは表現できません。
公式に確認されているのは、ランサムウェア攻撃だったこと、VPNアカウントが悪用されたこと、一部サーバーで不正アクセス痕跡が確認されたことです。
セキュリティ対策LabがSafePay公開データを独自確認
セキュリティ対策Labは9月20日、SafePay側で公開されていたデータを独自に確認しました。
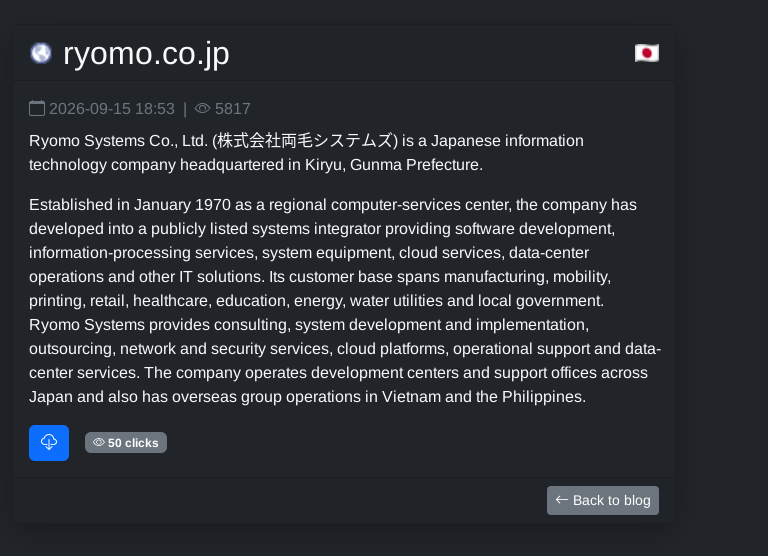
ランサムウェア グループ SafePayが両毛システムズへ不正アクセスで窃取したデータを公開
確認した範囲では、
SQL_DBUsersdatapublic
などのディレクトリが存在していました。
SQL_DB配下には、契約管理、予算管理、フォーム管理、見積管理などを示唆する名称のディレクトリも確認しています。
また、アカウント名とパスワードとみられる文字列を対にした表計算ファイルがあり、確認できた範囲では約190行が記載されていました。
ただし、
- 現在利用中のシステム用か
- 本番用の認証情報か
- テスト用・初期パスワードではないか
- アカウントが現在も有効か
- パスワードが現在も有効か
は確認できていません。
そのため「有効なID・パスワード約190件が漏えいした」と断定することはできません。
詳細はランサムウェア グループ SafePayが両毛システムズへの不正アクセスで窃取したデータを公開で整理しています。
二要素認証のバックアップコードとみられる情報も公開データ内に確認
SafePayが公開したデータには、「二要素認証のバックアップコード」と表示された画面も含まれていました。
画面上では複数のコードとともに、認証アプリを利用できない場合に認証コードの代わりとして使用する旨の説明が確認できました。
生成日時として「2025/03/21 18:14」と表示されています。
ただし、
- どのサービスのコードか
- どのアカウントに対応するか
- すでに使用済みか
- 再生成によって無効化済みか
- 現在も利用可能か
は確認できていません。
本記事では認証情報やバックアップコードそのものは掲載しません。
伊勢崎市3,789件とSafePayの認証情報らしきデータは同一とは確認できない
伊勢崎市は、漏えいした可能性のある3,789件に「アカウント名」「パスワード」が含まれると公表しました。
一方、セキュリティ対策LabがSafePay側で確認した公開データにも、アカウント名とパスワードらしき一覧が存在しました。
両者は「認証情報」という点では共通します。
しかし、
- 伊勢崎市の児童生徒アカウントと同じものか
- 3,789件の一部が公開データに含まれるか
- SafePay側で確認した約190行と関係するか
は確認できていません。
ファイルの存在や項目の類似だけを根拠に同一データと判断することはできません。
第3報でSafePay主張と一致した点、まだ一致が確認できない点
| 論点 | SafePay側・当サイト確認 | 両毛システムズ第3報 |
|---|---|---|
| ランサムウェア | SafePayが攻撃を主張 | ランサムウェア攻撃と正式確認 |
| 社内サーバー侵害 | 公開データの存在 | 一部サーバーで不正アクセス痕跡を確認 |
| 情報流出 | データを公開 | 営業・取引・個人情報に漏えいのおそれ |
| 侵入経路 | SafePay側の公開情報だけでは確定せず | VPNアカウント悪用を確認 |
| 攻撃者の帰属 | SafePayが犯行を主張 | 攻撃者名は公表せず |
| 認証情報 | 認証情報らしき一覧を独自確認 | 具体的な認証情報への言及なし |
| 2FAバックアップコード | 公開データで確認 | 言及なし |
公式発表との整合性が高まった部分はありますが、SafePayへの攻撃者帰属を証明するものではありません。
VPNアカウント侵害後に確認したい認証情報
今回、公式に確認された侵入経路はVPNアカウントの悪用です。
VPNなどの外部接続では、通常のパスワードだけでなく、
- MFA登録端末
- リカバリーコード
- バックアップコード
- パスワードリセット手段
- 緊急用アカウント
- サービスアカウント
- 証明書
も認証経路になります。
SafePay公開データで確認された二要素認証のバックアップコードが今回のVPN侵入に利用されたという証拠はありません。
両者を直接結び付けることはできません。
一方、インシデント対応では、通常のパスワードを変更するだけでなく、代替認証情報まで失効・再生成する必要があるか確認します。
委託元企業・自治体が確認したいポイント
今回の大東ガスと伊勢崎市の事例は、委託先のランサムウェア被害が「委託元のシステム侵害」以外の形でも波及することを示しています。
情報システム部門や調達・個人情報管理部門では、次の項目を確認できます。
- 委託先へ現在どのデータを提供しているか
- 過去の業務で渡したデータが残存していないか
- 作業用コピーやCSVの保存期限を決めているか
- 契約終了・作業終了時に削除証跡を取得しているか
- バックアップからも削除される条件を契約で確認しているか
- 委託先の社内ファイルサーバーへ個人情報を保存する必要があるか
- テスト・保守用データを匿名化・マスキングできないか
- 委託先が侵害された場合、自社データの所在を即時特定できるか
- 委託先との保守アカウントやVPNアカウントを緊急失効できるか
- パスワード、APIキー、SSH鍵、証明書などを共有していないか
- 委託先侵害時の報告期限と連絡経路を契約に定めているか
大東ガスでは現行顧客情報システムが分離されていても、過去ファイルが影響を受けました。
伊勢崎市では教育ネットワーク自体への被害が確認されていなくても、保守委託に必要だった児童生徒のアカウント情報が両毛システムズ側に存在していました。
「ネットワークを分離しているか」と「委託先に何のデータが残っているか」は別の確認項目です。
今後確認したい続報
両毛システムズは、漏えいのおそれがある個人情報の件数と項目を引き続き精査しています。
今後確認したいのは次の点です。
- 両毛システムズ全体の対象件数
- 漏えいが確認された情報と「可能性」にとどまる情報の区別
- 他の委託元・顧客への影響
- VPNアカウントが侵害された経緯
- MFAの有無と認証ログの調査結果
- ランサムウェアの具体的な種類
- SafePayとの関連について公式見解が出るか
- 公開された認証情報の失効状況
- 過去データの保存・削除ルールの見直し
- 再発防止策
今回の事案では、ランサムウェア攻撃そのものだけでなく、委託先に残存する過去データが複数の顧客へ影響を広げる構造が明らかになっています。
出典
一次情報:
- 当社社内システムへの不正アクセスに関するお知らせ(第3報) – 株式会社両毛システムズ
- システムサービス提供事業者へのサイバー攻撃に伴うお客さま情報流出の可能性について – 大東ガス株式会社
- 本市委託先への不正アクセスによる情報漏洩の可能性について – 伊勢崎市
セキュリティ対策Labによる独自確認:
関連記事
 NVIDIA、AIエージェント 安全稼働基盤「Open Agent Safety Platform」発表
 JAXAへのサイバー攻撃は幹部権限を標的に
 シスコ、10年前の脆弱性を悪用する攻撃に関して注意喚起(CVE-2014-2120)
 JavaScript ライブラリ axiosのnpmが乗っ取られる-1.14.1と0.30.4は導入済みなら侵害前提で対応が必要
 東北大学・東北大学病院、教員PCを踏み台とした不正アクセスで治験患者の個人情報が漏洩のおそれ
 ポラリス・ホールディングスのBooking.comアカウントが不正アクセスの被害-売上金受領口座が第三者口座に改ざんされ約900万円の損失
 Control Web Panel(CWP)にSQLインジェクションが可能な脆弱性-(CVE-2026-57517)
 Google Chrome、新しいタブで開く 乗っ取り拡張機能を標準ブロックへ 企業ポリシー悪用への対策
 Fortinet、FortiWebとFortiManagerの認証関連 脆弱性を修正-未認証ログイン・FortiGateなりすましの恐れ(CVE-2026-26035/CVE-2026-70468)