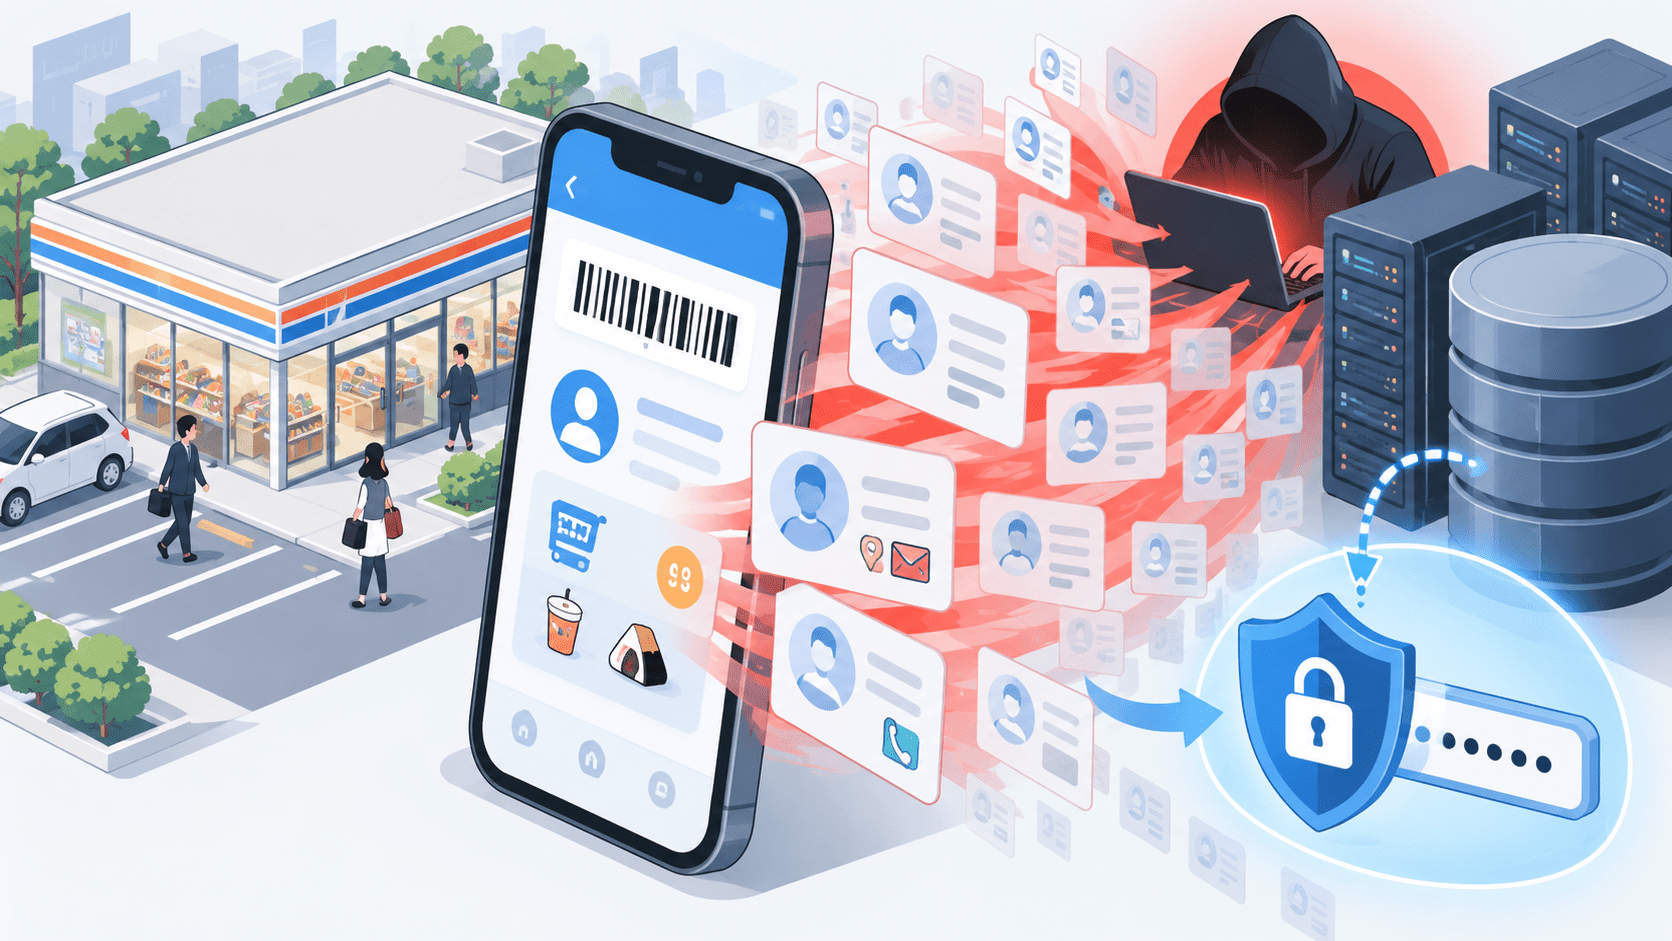
株式会社セイコーマートは2026年9月29日、スマートフォンアプリ「セイコーマートアプリ」のサーバーを経由し、会員情報を保有するサーバーへ第三者が不正アクセスした可能性があると公表しました。
不正アクセスを受けた可能性があるユーザーIDは約57万アカウントです。
第三者に閲覧された可能性がある情報には、氏名、性別、生年月日、住所、電話番号、メールアドレス、クラブカードへの入会年月日、退会年月日が含まれます。
一方、パスワード情報は漏えいしておらず、クレジットカード情報はセイコーマート側で保有していません。9月29日時点で「ペコママネー」の不正利用も確認されていません。
今回の事象は、9月24日夜に1件のアカウントで不正なクラブカード退会処理が行われたことを契機に調査が進み、9月28日17時過ぎに会員サーバーへの不正アクセスの可能性が判明しました。
セイコーマートアプリ不正アクセスのサマリー
確認できている内容:
- セイコーマートは2026年9月29日、セイコーマートアプリに関連する不正アクセスを公表しました。
- アプリのサーバーを経由し、会員情報を保有するサーバーへ第三者が不正アクセスした可能性があります。
- 不正アクセスを受けた可能性があるユーザーIDは約57万アカウントです。
- 第三者に閲覧された可能性がある情報は、氏名、性別、生年月日、住所、電話番号、メールアドレス、クラブカード入会年月日、退会年月日です。
- パスワード情報は漏えいしていません。
- クレジットカード情報はセイコーマート側で保有していません。
- 9月24日22時~23時の間に、1件のアカウントで不正なクラブカード退会処理が行われました。
- 他のアカウントで不正な退会処理は確認されていません。
- 9月28日17時過ぎ、会員サーバーへ不正アクセスされた可能性が判明しました。
- 同日20時、当該サーバーへの接続を停止しました。
- 新規入会、会員情報変更、登録カード変更、退会、マイページへのログインなどを停止しています。
- 9月29日時点で、ペコママネーの不正利用は確認されていません。
現時点で公表されていない内容:
- 不正アクセスの具体的な侵入経路
- 悪用された脆弱性や認証情報
- 不正アクセスが最初に始まった日時
- 約57万アカウントのうち、実際に閲覧されたアカウント数
- 実際に外部へ取得された情報の有無
- 攻撃者・攻撃グループ
- 1件の不正退会処理と全体の不正アクセスの具体的な関係
- 復旧時期
- 再発防止策の詳細
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月29日 |
| 対象 | セイコーマートアプリ、会員情報を保有するサーバー |
| 不正アクセス | 第三者によるアクセスの可能性を確認 |
| 影響可能性 | 約57万ユーザーID |
| 対象情報 | 氏名、性別、生年月日、住所、電話番号、メールアドレス、入会年月日、退会年月日 |
| パスワード | 漏えいしていない |
| クレジットカード情報 | 保有していない |
| ペコママネー | 不正利用は現時点で確認されず |
| 最初に確認した異常 | 9月24日夜の1件の不正退会処理 |
| 不正アクセス可能性判明 | 9月28日17時過ぎ |
| 接続停止 | 9月28日20時 |
| 停止機能 | 新規入会、会員情報変更、登録カード変更、退会、マイページログイン等 |
9月24日夜、1件の不正な退会処理から事象が判明
今回の調査の起点となったのは、9月24日22時から23時の間に行われた1件のクラブカード退会処理です。
セイコーマートによると、この退会処理は利用者本人によるものではなく、不正に行われたものでした。
その後の調査で、9月28日17時過ぎ、会員情報を保有するサーバーへ第三者が不正アクセスした可能性があることが判明しました。
9月29日時点で、他のアカウントについて同様の不正な退会処理は確認されていません。
1件の異常なアカウント操作が、より広い不正アクセスの調査につながった形です。
アプリサーバーを経由して会員情報サーバーへアクセスした可能性
セイコーマートは今回、
「セイコーマートアプリのサーバーを経由して会員情報を保有するサーバーに対し第三者が不正にアクセス」
したと説明しています。
そのため、単に利用者のアプリ用アカウントが個別に乗っ取られた事象とは異なり、アプリ側サーバーから会員情報サーバーへアクセスする経路が問題になっています。
ただし、
- APIが悪用された
- アプリサーバーの脆弱性を悪用された
- 管理用認証情報が窃取された
- 会員サーバー自体に脆弱性があった
といった具体的な侵入方法は公表されていません。
原因は引き続き調査中です。
氏名・住所・電話番号・メールアドレスなどが閲覧された可能性
第三者に閲覧された可能性がある情報は次のとおりです。
- 氏名
- 性別
- 生年月日
- 住所
- 電話番号
- メールアドレス
- クラブカードへの入会年月日
- クラブカードからの退会年月日
本人確認や連絡先に使われる情報が複数含まれています。
仮にこれらが第三者へ取得されていた場合、セイコーマートや関連サービスを装ったフィッシング、SMS、電話によるなりすましに悪用される可能性があります。
セイコーマートは、同社を装うメールへの注意を呼びかけています。
パスワード情報は漏えいしていない
セイコーマートは、今回の事案についてパスワード情報は漏えいしていないと明記しています。
そのため、今回の公表内容だけを根拠に、
- セイコーマートアプリのパスワードが盗まれた
- 約57万件の認証情報が漏えいした
とすることはできません。
一方、パスワード以外の個人情報が閲覧された可能性があるため、今後セイコーマートを装ってパスワードを入力させるフィッシングが発生する可能性には注意が必要です。
クレジットカード情報は保有していない
セイコーマートは、クレジットカード情報について同社側では保有していないと説明しています。
そのため、今回の不正アクセスによってセイコーマートが保有するクレジットカード番号が漏えいしたという事実はありません。
また、メールで、
- パスワード
- ペコマカードのPIN
- クレジットカード情報
- 預金情報
を尋ねることはないとしています。
こうした情報を求めるメールやSMSを受信した場合は、正規の連絡と判断しない方が安全です。
ペコママネーの不正利用は確認されず
今回の事象では、クラブカードの退会処理が1件不正に行われています。
一方、9月29日時点でペコママネーの不正利用は確認されていません。
公表資料では、ペコママネー残高へのアクセスや利用履歴への影響について、これ以上の詳細は示されていません。
したがって現時点では、
「ペコママネーが侵害された」
「残高が不正利用された」
と判断できる情報はありません。
9月28日20時にサーバー接続を停止
セイコーマートは不正アクセスの可能性が判明した同日、9月28日20時に当該サーバーへの接続を停止しました。
これに伴い、現在は次の機能が停止しています。
- 新規入会
- 会員情報変更
- 登録カードの変更
- 退会
- マイページへのログイン
この停止は、原因調査と被害拡大防止のための措置です。
サービス再開時期については9月29日時点で公表されていません。
1件の不正なアカウント操作を見逃さない監視
今回の事案では、発端となったのは大規模なシステム停止ではなく、1件の不正な退会処理でした。
利用者アカウントの操作には、
- 退会
- メールアドレス変更
- 電話番号変更
- 登録カード変更
- パスワードリセット
- PIN変更
- 決済・残高移動
など、通常時には頻度が低く、不正利用時には影響が大きい操作があります。
こうした操作を高リスクイベントとして記録・監視し、通常と異なる挙動を検知できれば、より広い侵害の早期発見につながる場合があります。
今回、セイコーマートがどのような監視で不正退会を把握したかは公表されていません。
アプリと会員基盤の接続経路も確認対象
スマートフォンアプリの裏側では、
- アプリ向けAPI
- 会員DB
- 認証基盤
- ポイント・決済
- CRM
- メール配信
など複数のシステムが連携する場合があります。
今回の事案では「アプリのサーバーを経由して会員情報を保有するサーバーへ不正アクセスした可能性」が公表されています。
そのため企業では、外部公開されているアプリ/APIだけでなく、そこから内部システムへ到達できる権限や接続経路も確認対象になります。
情報システム部門への示唆
会員アプリや顧客向けサービスを運営する企業では、次の項目を確認できます。
- アプリサーバーから会員DBへ必要以上の権限で接続していないか
- APIごとに参照・更新権限を分けているか
- 退会や登録情報変更など高リスク操作を監視しているか
- 短時間に大量の会員情報が参照された場合に検知できるか
- 管理用APIや内部APIが外部から到達できない構成か
- サービスアカウントやAPIキーを定期的にローテーションしているか
- 認証情報をアプリサーバー内へ平文で保存していないか
- アプリサーバー侵害時に会員DBまで到達できないようネットワーク分離しているか
- アクセスログを別環境へ保存しているか
- 不正操作を確認した際に対象アカウント・セッションを即時無効化できるか
また、個人情報が漏えいした可能性がある場合は、攻撃者が実際の氏名、住所、生年月日、電話番号などを把握した状態で利用者へ連絡する可能性を想定します。
利用者向けの注意喚起では、「本名や住所を知っているから正規の連絡」と判断しないよう案内することが必要です。
今後の続報で確認したいポイント
セイコーマートは、今回の事象の原因と再発防止策について引き続き調査し、判明次第ホームページで公表するとしています。
今後確認したいのは次の点です。
- 最初の侵入日時
- アプリサーバーを経由した具体的な侵入経路
- 約57万アカウントのうち実際に閲覧された件数
- データが外部へ取得されたか
- 影響を受けた情報項目の確定
- 不正退会以外の不正操作の有無
- ペコママネーへの影響
- サービス再開時期
- 再発防止策
現時点では、不正アクセスの可能性と約57万アカウントへの影響可能性が公表されていますが、個人情報が実際に外部へ取得されたかは確定していません。
出典
関連記事
 トラストバンクの自治体向け電子申請システム LoGoフォームに不正アクセス-個人情報漏洩の可能性
 「ファンくる」に不正ログイン、一部会員の個人情報漏えいを確認 リスト型攻撃とみられシステムを一時停止
 ハンズ ホールディングス、6月のランサムウェアによるサイバー攻撃により従業員等の個人情報漏えいの恐れ、マイナンバーは「閲覧のおそれ」
 ApplyNowの採用管理プラットフォーム 不正アクセスによるサイバー攻撃のまとめ 入間市や一宮市 他自治体の職員採用試験の個人情報漏洩
 中央アジア政府機関狙う「SilkParasite」、7種のRATをサイバー攻撃に使用 Bitdefenderは中国系ハッカー グループとの関連を中程度の確度で評価
 FortiOSの修正済み 脆弱性 CVE-2025-25249がサイバー攻撃に悪用、PivotC2を展開 CISA KEVに追加
 スペイン・ポルトガルの電力が復旧
 九州電力送配電、個人情報 入り外部記憶媒体紛失 の最終報告-対象は最大1,354万件に拡大
 米軍ミサイル在庫、イラン紛争で大幅消耗 -日本向けトマホーク延期をめぐる報道と防衛省見解の食い違い

