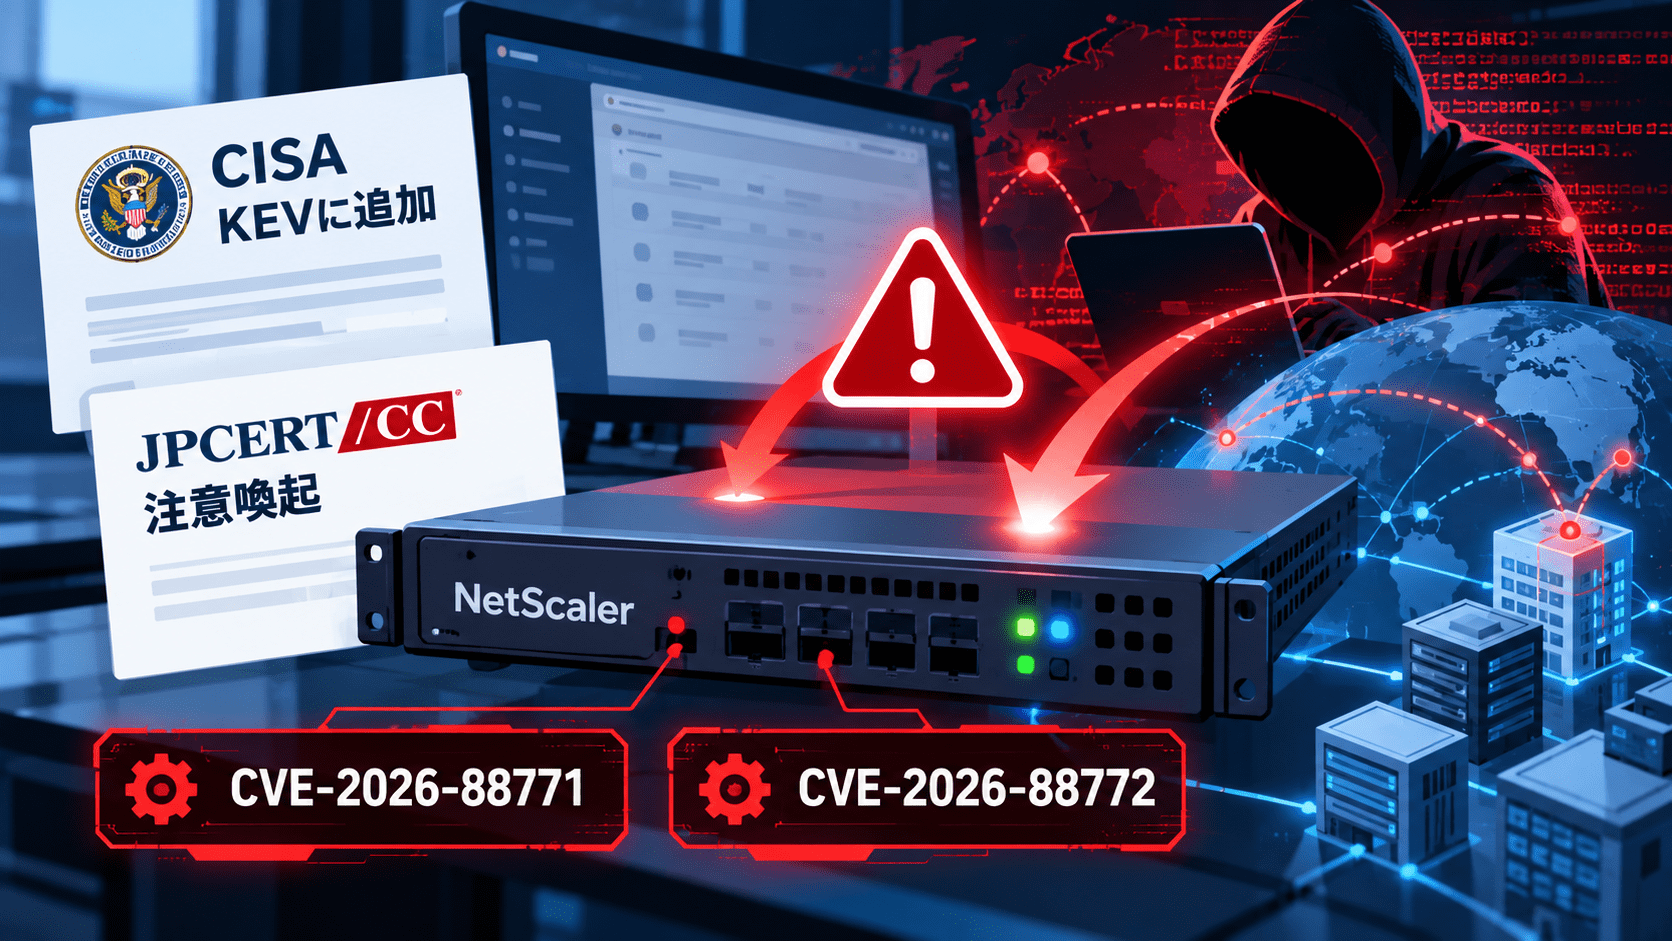
Cloud Software Groupは2026年9月27日、NetScaler ADCおよびNetScaler Gatewayに影響する8件の脆弱性を公表しました。このうちCVE-2026-88771とCVE-2026-88772はCVSS v4.0で9.5(Critical)と評価され、対策されていないNetScaler環境で実際のサイバー攻撃への悪用が確認されています。
CISAは同日、両脆弱性をKnown Exploited Vulnerabilities(KEV)Catalogへ追加しました。JPCERT/CCも9月28日に注意喚起を公開し、影響を受ける製品を利用している組織に修正版の適用と侵害有無の調査を案内しています。
NetScalerのCVE-2026-88771・88772に関するサマリー
確認できている内容:
- Cloud Software Groupは2026年9月27日、NetScaler ADC / NetScaler Gatewayに影響する8件の脆弱性を公表しました。
- CVE-2026-88771は不適切な入力検証に起因し、認証されていないリモート攻撃者が任意のコマンドを実行できる可能性があります。
- CVE-2026-88772はメモリ境界処理の不備で、条件を満たす環境ではリモートコード実行またはサービス拒否(DoS)につながる可能性があります。
- CVE-2026-88771とCVE-2026-88772はいずれもCVSS v4.0で9.5です。
- Cloud Software Groupは、未対策のNetScaler環境に対する両脆弱性の悪用を確認しています。
- CISAは2026年9月27日、CVE-2026-88771とCVE-2026-88772をKEV Catalogへ追加しました。
- JPCERT/CCは9月28日に注意喚起を公開しました。
- CVE-2026-88771はデフォルト構成を含むすべてのNetScaler ADC / Gateway環境が影響条件を満たします。
- CVE-2026-88772はDTLSが有効な環境が対象で、NetScaler GatewayのVPN仮想サーバーではDTLSがデフォルトで有効です。
- Cloud Software GroupはCVE-2026-88771、CVE-2026-88772に対する回避策を提供しておらず、修正版への更新を案内しています。
- NetScaler Consoleでは侵害痕跡(IoC)を確認する機能が提供されていますが、CitrixはIoCだけで侵害を完全には否定できないと注意しています。
現時点で注意したい点:
- JPCERT/CCは、海外のセキュリティ組織による観測として、9月24日以降に日本国内のNetScalerを対象とする攻撃試行が確認されているとしています。
- ただし、この国内向け攻撃試行がCVE-2026-88771またはCVE-2026-88772の悪用を目的としたものかは確認されていません。
- CVE-2026-88771とCVE-2026-88772の悪用主体や攻撃目的について、公式情報では特定されていません。
| 項目 | 内容 |
|---|---|
| ベンダー公表日 | 2026年9月27日 |
| JPCERT/CC注意喚起 | 2026年9月28日 |
| 対象製品 | NetScaler ADC、NetScaler Gateway |
| 公表された脆弱性 | CVE-2026-88771~CVE-2026-88778の8件 |
| 実悪用確認 | CVE-2026-88771、CVE-2026-88772 |
| CVSS | CVE-2026-88771:9.5、CVE-2026-88772:9.5 |
| CISA KEV | 両方とも2026年9月27日に追加 |
| CVE-2026-88771の条件 | デフォルト構成を含むすべてのNetScaler ADC / Gateway |
| CVE-2026-88772の条件 | DTLSが有効な構成。GatewayのVPN仮想サーバーではデフォルト有効 |
| 回避策 | CVE-2026-88771/88772について提供なし |
| 主な対応 | 修正版への更新、侵害有無の調査 |
| 国内での攻撃試行 | 9月24日以降に観測。ただし今回の脆弱性を狙ったものかは未確認 |
CVE-2026-88771はデフォルト構成を含むすべての対象環境が影響
CVE-2026-88771は、不適切な入力検証(CWE-20)に起因するリモートコード実行の脆弱性です。CVSS v4.0は9.5です。
Cloud Software Groupによると、認証されていないリモート攻撃者が任意のコマンドを実行できる可能性があります。
影響条件として追加機能や特定の設定は必要なく、影響対象バージョンを利用するNetScaler ADCおよびNetScaler Gatewayは、デフォルト構成を含めて対象となります。
この点は、設定によって影響有無が変わる他の7件とは異なります。対象バージョンを利用している場合、個別機能が有効かどうかだけでCVE-2026-88771の影響を除外することはできません。
CVE-2026-88772はDTLS有効環境でRCEまたはDoSの可能性
CVE-2026-88772は、メモリバッファの境界処理に関する不備(CWE-119)です。CVSS v4.0は9.5で、悪用された場合はリモートコード実行またはDoSにつながる可能性があります。
影響条件は、NetScaler ADCまたはNetScaler GatewayでDTLSが有効になっていることです。
NetScaler GatewayのVPN仮想サーバーではDTLSがデフォルトで有効です。管理者が明示的にDTLSを無効化していないVPN仮想サーバーは、CVE-2026-88772の影響条件を満たす可能性があります。
Cloud Software Groupは公式アドバイザリで、構成を確認してDTLS有効の仮想サーバーを特定する方法も案内しています。
8件の脆弱性を公表 HTTP Request SmugglingやDoSも含む
今回公表された脆弱性はCVE-2026-88771とCVE-2026-88772だけではありません。NetScaler ADC / Gatewayでは計8件が修正されています。
| CVE | 概要 | 主な影響条件 | CVSS v4.0 |
|---|---|---|---|
| CVE-2026-88771 | 不適切な入力検証による任意コマンド実行 | すべての対象NetScaler ADC / Gateway。デフォルト構成を含む | 9.5 |
| CVE-2026-88772 | メモリオーバーフローによるRCE/DoS | DTLS有効。Gateway VPN仮想サーバーではDTLSがデフォルト有効 | 9.5 |
| CVE-2026-88773 | HTTP Request Smuggling | HTTP構成が有効 | 9.3 |
| CVE-2026-88774 | HTTP URLベースの式に起因するポリシーバイパス | HTTP URLベースのポリシー式を利用 | 7.0 |
| CVE-2026-88775 | メモリオーバーフローによる異常動作/DoS | GatewayまたはAAA仮想サーバー | 8.8 |
| CVE-2026-88776 | メモリオーバーフローによる異常動作/DoS | OracleタイプのLB仮想サーバー | 8.8 |
| CVE-2026-88777 | メモリオーバーフローによる異常動作/DoS | 非HTTPのL7プロトコル機能を利用するLB/CS、CGNAT-LSN/NAT64構成 | 8.8 |
| CVE-2026-88778 | TCP Initial Sequence Numberの予測 | 対象となるTCP構成 | 8.8 |
CVE-2026-88773以降は、利用している機能や構成によって影響条件が異なります。
また、CVE-2026-88778については、ソフトウェア更新に加えてEnhanced ISN Generationに関するTCP設定の変更が案内されています。
修正版は14.1-73.37、13.1-64.23など
Cloud Software Groupは、影響を受ける顧客に対して次の修正版以降への更新を案内しています。
- NetScaler ADC / NetScaler Gateway 14.1:14.1-73.37以降
- NetScaler ADC / NetScaler Gateway 13.1:13.1-64.23以降
- NetScaler ADC 14.1-FIPS:14.1-73.37 FIPS以降
- NetScaler ADC 13.1-FIPS / 13.1-NDcPP:13.1-37.279以降
対象となるのは顧客が管理するNetScaler ADC / Gatewayです。Citrixが管理するクラウドサービスやAdaptive Authenticationについては、Cloud Software Group側で必要な更新を実施するとしています。
JPCERT/CCも、十分なテストを行ったうえで修正版を速やかに適用するよう案内しています。
13.1-64.23は特定構成で再起動ループの既知問題 該当環境は13.1-64.24へ
NetScaler 13.1系では、更新先の選定時に追加の注意点があります。
Citrixによると、13.1-64.23には特定の構成でアップグレード中に循環的な再起動が発生する既知の問題があります。この問題自体はセキュリティ脆弱性ではありません。
Citrixは、該当する構成を利用している場合、運用上の問題を避けるため13.1-64.24へのアップグレードを案内しています。
したがって、「13.1系の修正版は一律に64.24」というわけではありません。セキュリティ修正の基準は13.1-64.23以降ですが、既知問題に該当する環境では64.24が選択肢となります。
CVE-2026-88771・88772に回避策なし 更新と侵害調査を実施
JPCERT/CCは、CVE-2026-88771とCVE-2026-88772について、Cloud Software Groupから回避策は提供されていないと説明しています。
実悪用も確認されているため、影響対象の機器を利用している場合は、更新だけでなく侵害有無の確認も必要です。
CitrixはNetScaler Consoleから利用できる汎用IoC検知機能を案内しています。NetScaler Consoleを利用していない組織については、Citrix Supportへ問い合わせる方法が示されています。
ただし、Citrixは、このIoC情報ですべての攻撃手法や攻撃インフラを網羅できるわけではなく、実際の侵害を検出できない場合があると明記しています。
そのため、IoCスキャンで該当がなかったことだけを理由に侵害を否定せず、必要に応じてログやファイル変更、認証履歴などを含めて調査する必要があります。
CitrixはNetScalerのログを外部のログ管理基盤やSIEMへ転送し、監視、脅威検知、フォレンジック調査、インシデント対応に利用することも推奨しています。
JPCERT/CC、日本国内のNetScalerへの攻撃試行を確認と説明
JPCERT/CCは9月28日の注意喚起で、海外のセキュリティ組織による観測として、2026年9月24日以降、日本国内のNetScalerを対象とした攻撃試行が確認されているとしています。
一方、この攻撃試行がCVE-2026-88771またはCVE-2026-88772の悪用を目的としていたかは明らかになっていません。
「日本国内への攻撃試行」と「今回の脆弱性の実悪用」は別の情報です。国内で確認された試行を、今回のCVEを狙った攻撃として断定することはできません。
Cloud Software Groupが公式に確認しているのは、未対策のNetScaler環境に対するCVE-2026-88771とCVE-2026-88772の悪用です。
CISAはCVE-2026-88771・88772をKEVへ追加
CISAは2026年9月27日、CVE-2026-88771とCVE-2026-88772をKnown Exploited Vulnerabilities Catalogへ追加しました。
KEVは、実際の悪用が確認された脆弱性をCISAが掲載するカタログです。NVDでも両CVEについてKEV掲載が確認できます。
CVSSの高さだけでなく、実悪用が確認済みである点から、影響対象となるNetScalerを保有する組織では対応順序を前倒しする判断材料になります。
情報システム・CSIRTが確認したいポイント
NetScaler ADC / Gatewayを利用している組織では、まず資産台帳や構成管理情報から対象機器を特定し、バージョンと設定を照合します。
確認項目は次の通りです。
- NetScaler ADC / Gatewayのバージョンが14.1-73.37、13.1-64.23などの修正基準を満たしているか
- 13.1系では、13.1-64.23の既知問題に該当する構成かを確認し、必要に応じて13.1-64.24を選択する
- CVE-2026-88771は設定に関係なく影響条件を満たすため、追加機能の有無だけで対象外と判断しない
- CVE-2026-88772について、VPN仮想サーバーを含めDTLSが有効な構成を洗い出す
- 更新前後のNetScalerログを外部へ保存し、調査中にログを失わないようにする
- NetScaler ConsoleのIoC確認機能を利用できる場合は実行し、結果だけで侵害有無を断定しない
- 管理者ログイン、設定変更、Web領域やシステムファイルの変更など、通常と異なる痕跡を確認する
- インターネットへ公開しているNetScalerを優先して更新・調査する
- 侵害が疑われる場合、単なるアップデートだけで終了せず、認証情報の変更や周辺システムへの影響確認を含むインシデント対応へ移行する
NetScalerでは2026年9月上旬にも、認証回避脆弱性CVE-2026-19490を狙った攻撃試行が報告されています。別の脆弱性ですが、同製品を運用している組織は「Citrix NetScalerの脆弱性 CVE-2026-19490がサイバー攻撃への悪用試行」もあわせて確認できます。
出典
- NetScaler ADCおよびNetScaler Gatewayにおける複数の脆弱性(CVE-2026-88771、CVE-2026-88772等)に関する注意喚起 – JPCERT/CC
- Citrix NetScaler ADC and Citrix NetScaler Gateway Security Bulletin for CVE-2026-88771, CVE-2026-88772, CVE-2026-88773, CVE-2026-88774, CVE-2026-88775, CVE-2026-88776, CVE-2026-88777, and CVE-2026-88778 – Citrix
- Citrix NetScaler ADC and Citrix NetScaler Gateway Security Bulletin for CVE-2026-88771 through CVE-2026-88778 – Citrix Community / NetScaler Cyber Threat Intelligence
- Known Exploited Vulnerabilities Catalog – CISA
- CVE-2026-88771 – NVD
- CVE-2026-88772 – NVD
関連記事
 ファイブ・アイズが警告 AIがサイバー攻撃を根本的に変える-タイムラインは数年ではなく数か月
 ジェイコムのインターネットに大規模な障害(復旧:2026年9月23日)
 ロシア軍の攻撃でウクライナ キーウのデータセンター・通信設備が損傷 約10万世帯でインターネット障害
 G7、量子時代に備えPQC移行を要請 「今収集・後で解読」リスク、日本政府も2035年までの移行目標
 FTPサーバーの「バナー」を悪用する新たなマルウェア配信、E4delとPINHOLEを確認
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン

