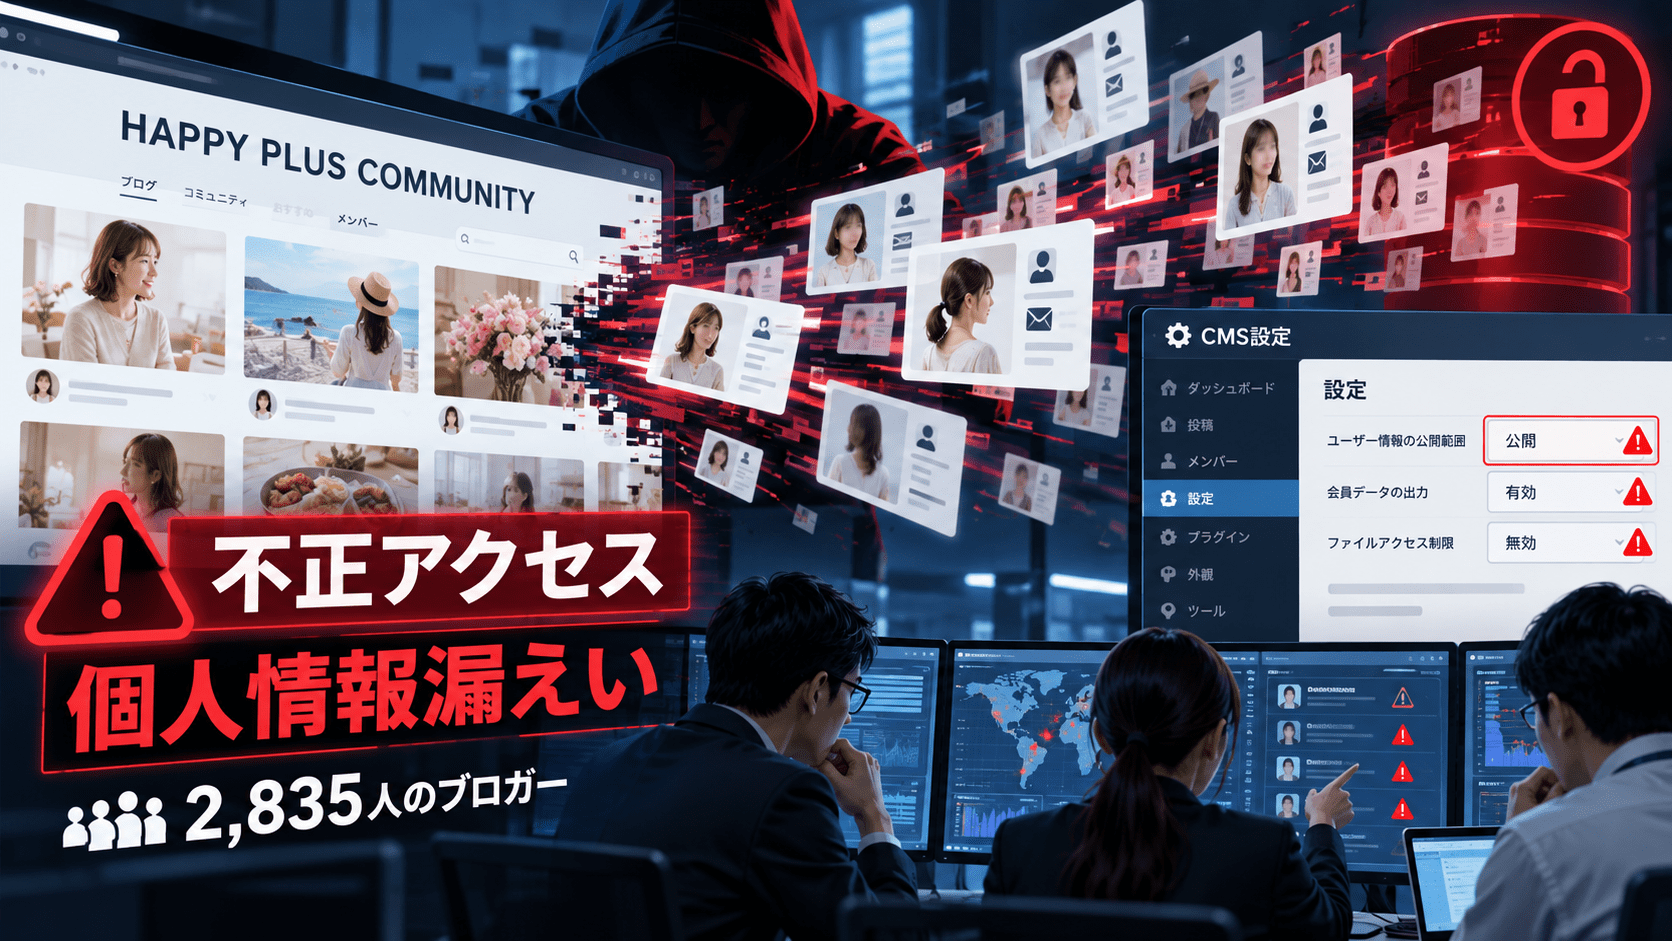
株式会社集英社は2026年9月28日、ファッション誌メディアで活動するブロガーの情報管理・連絡用システム「HAPPY PLUS COMMUNITY(ハピコミュ)」が第三者から不正アクセスを受け、個人情報などが漏えいしたと公表しました。
対象となったブロガーは2,835人です。氏名、メールアドレス、住所、電話番号、生年月日、SNSアカウントに加え、結婚状況、子の有無、身長、肌タイプなど、個人別画面に登録されていた情報が対象となりました。
このほか、ブログ・撮影・イベント参加などの案件情報630件、システムから送信したメール情報11,237件、取引先一覧10,780件も漏えい対象として公表されています。
集英社は原因について、利用していたCMSの設定不備を起点にAPI認証情報を狙う攻撃を受け、特権ユーザーアカウントを不正に作成されたと説明しています。その後、第三者がAPIリクエストを繰り返し実行し、情報が漏えいしたとしています。
HAPPY PLUS COMMUNITY不正アクセスのサマリー
確認できている内容:
- 集英社は2026年9月28日、「HAPPY PLUS COMMUNITY」への不正アクセスと個人情報漏えいを公表しました。
- 不正アクセスは9月9日0時45分~1時25分と、13時42分~16時46分に確認されています。
- 登録ブロガー2,835人の個人情報・各種情報が漏えい対象となりました。
- 対象には氏名、住所、電話番号、メールアドレス、生年月日、SNSアカウント、結婚状況、子の有無、身長、肌タイプなどが含まれます。
- 媒体や本人ごとに登録されている情報項目は異なります。
- ブログ、撮影、イベント参加などの案件情報630件も対象です。
- システムから送信したメール情報11,237件も対象です。
- 取引先一覧10,780件も対象で、全件に会社名、26件にメールアドレス、113件に電話番号が含まれていました。
- 取引先担当者の氏名は登録されていませんでした。
- 原因はCMSの設定不備に起因するAPI認証情報を狙った攻撃とされています。
- 攻撃者は特権ユーザーアカウントを不正に作成し、APIリクエストを繰り返しました。
- 9月9日14時53分、メールを受信したユーザーからの通報で問題が発覚しました。
- 集英社は不正アカウントを削除し、CMS設定を変更しました。
- 不正アクセスの原因となった脆弱性を解消し、不正検知設定を強化しています。
- 9月25日に対象ブロガーへ個別通知しました。
- 個人情報保護委員会へ速報を報告済みで、確報を取りまとめています。
- 外部会社によるフォレンジック調査を継続しています。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月28日 |
| 対象組織 | 株式会社集英社 |
| 対象システム | HAPPY PLUS COMMUNITY(ハピコミュ) |
| 用途 | ファッション誌メディアで活動するブロガーの情報管理・連絡 |
| 不正アクセス | 2026年9月9日0:45~1:25、13:42~16:46 |
| 対象ブロガー | 2,835人 |
| 案件情報 | 630件 |
| メール情報 | 11,237件 |
| 取引先一覧 | 10,780件 |
| 原因 | CMS設定不備に起因するAPI認証情報を狙った攻撃 |
| 攻撃後の挙動 | 特権ユーザーアカウントを不正作成し、APIリクエストを反復 |
| 発覚 | 9月9日14時53分、メール受信者からの通報 |
| 対応 | 不正アカウント削除、設定変更、脆弱性解消、不正検知強化 |
| 個人情報保護委員会 | 速報を報告済み、確報を取りまとめ中 |
| フォレンジック調査 | 継続中 |
ブロガー2,835人の個人情報が漏えい
集英社が「漏洩した事項」として公表したブロガー情報は2,835件です。
対象には次の情報が含まれます。
- 氏名
- メールアドレス
- 住所
- 電話番号
- 生年月日
- 性別
- 職業
- プロフィール画像
- プロフィール情報
- SNSアカウント
- フォロワー数
- 結婚状況
- 子の有無
- 身長
- 肌タイプ
- その他、個人別画面に登録された情報
これらは本人または編集部が個人別画面へ入力した情報です。
対象となる媒体は、non-no、MORE、MAQUIA、LEE、SPUR、BAILA、Marisol、éclatです。
ただし、2,835人全員について上記の全項目が漏えいしたという意味ではありません。
集英社は、媒体の違いや個人によって登録されている項目と項目数が異なると説明しています。
案件情報630件、メール情報11,237件も対象
個人プロフィールだけでなく、ブロガーとの活動に関する業務情報も対象となりました。
漏えい事項として公表された案件情報は630件です。
ここには、ブログ投稿、撮影、イベント参加などをブロガーへ依頼した記録が含まれます。
また、「HAPPY PLUS COMMUNITY」から送信したすべてのメール情報11,237件も対象です。
集英社のリリースでは、「メール情報」に具体的にどの項目が含まれるのかまでは記載していません。
そのため、11,237件すべてについて本文、添付ファイル、宛先など特定の情報が漏えいしたと推測することはできません。
取引先一覧1万780件も漏えい対象
今回の対象には取引先一覧も含まれています。
公表された件数は10,780件です。
内訳は、
- 会社名:10,780件すべて
- メールアドレス:26件
- 電話番号:113件
です。
集英社によると、取引先担当者の氏名は登録されていませんでした。
なお、ブロガー情報2,835件、案件情報630件、メール情報11,237件、取引先一覧10,780件はそれぞれ性質の異なるデータです。
これらを単純に合計し、「2万5,482人分の個人情報が漏えいした」と表現することはできません。
9月9日に2回の不正アクセス、ユーザーからの通報で発覚
集英社は、不正アクセスによる情報漏えいが発生した時間帯として次の2つを公表しています。
| 日時 | 状況 |
|---|---|
| 9月9日 0:45~1:25 | システム内データが閲覧・取得された可能性があり、情報漏えいが発生 |
| 9月9日 13:42~16:46 | 同様にシステム内データが閲覧・取得された可能性 |
| 9月9日 14:53 | システムからのメールを受信したユーザーから通報があり発覚 |
この時間帯には、100人のメールアドレス宛に、「HAPPY PLUS COMMUNITY」のテンプレートを利用したメールが合計3通送信されました。
リリースでは、そのメールの具体的な本文や目的、100人と3通の詳細な送信関係までは説明していません。
そのため、メールがフィッシングだった、マルウェアを配布したなどと断定できる情報は現時点ではありません。
原因はCMS設定不備、API認証情報を狙う攻撃
今回のリリースでは、侵入経路について比較的具体的な説明があります。
集英社は原因を、
「利用しているCMSの設定の不備に起因するAPI認証情報を狙った攻撃」
としています。
その結果、
- 特権ユーザーアカウントを不正に作成
- 特権アカウントからAPIリクエストを繰り返し実行
- システム内の情報が漏えい
という流れが確認されています。
一方、CMSの製品名、設定不備の具体的な内容、対象API、API認証情報の種類は公表されていません。
CVEが存在する製品脆弱性を悪用したのか、設定上のアクセス制御や認証情報管理の不備だったのかも、リリースだけでは特定できません。
そのため、特定のCMS製品や脆弱性を原因として扱うことはできません。
API認証情報の侵害から特権アカウント作成につながるリスク
API認証情報は、システム間通信や自動処理で本人性や権限を確認するために利用されます。
APIキー、アクセストークン、クライアントシークレットなど、実装によって形式は異なります。
これらが第三者に悪用された場合、人が管理画面へログインしなくても、認証されたAPI呼び出しとして処理される可能性があります。
今回、集英社は「API認証情報を狙った攻撃」を受け、特権ユーザーアカウントを不正に作成されたと説明しています。
管理者相当のアカウント作成をAPI経由で実行できるシステムでは、API認証情報に与える権限と、管理操作の監視が侵害時の影響範囲を左右します。
API認証情報の不正利用が確認された別事例として、セキュリティ対策Labではラッコ株式会社、Stripe 本番APIキーへ不正アクセス、詳細調査中も整理しています。
「設定不備」と「ソフトウェア脆弱性」は同じではない
集英社は、不正アクセスの原因となった「脆弱性を解消した」と説明する一方、原因説明では「CMSの設定の不備」としています。
ここでいう脆弱性を、直ちにCMS製品そのもののセキュリティ脆弱性やCVEと同一視することはできません。
設定不備によって、
- 本来外部から利用できないAPIが利用可能だった
- API認証情報へ到達できる状態だった
- 認証情報に必要以上の権限が付与されていた
- 特権アカウント作成などの重要操作が十分に制限されていなかった
といった問題が生じることはあります。
ただし、今回どの設定が該当したかは公表されていません。
CMSを利用する企業では、製品のセキュリティアップデートだけでなく、導入時の設定、API公開範囲、認証情報の管理、管理操作の監視も確認対象になります。
不正アカウントを削除、設定変更と検知強化を実施
集英社は情報漏えいを確認後、開発ベンダーへ調査を依頼しました。
その後、
- 不正に作成されたアカウントを削除
- CMSの設定内容を変更
- 不正アクセスの原因となった脆弱性を解消
- 不正検知設定を強化
しています。
現在は、登録者の個人情報を適切に保護していると説明しています。
さらに、追加被害が発生していないことを確認するため、外部会社によるフォレンジック調査を継続しています。
9月25日に対象ブロガーへ個別通知
集英社は漏えい内容を確認後、9月25日に対象となるブロガーの登録メールアドレス宛に通知しました。
通知内容には、
- インシデントの概要
- 漏えいした内容の詳細
- 集英社の問い合わせ窓口
などが含まれています。
個人情報保護委員会には速報として報告済みで、9月28日時点では確報の取りまとめを進めています。
今後のフォレンジック調査で対象範囲や原因について追加情報が判明する可能性があります。
氏名・連絡先だけでなくSNSや生活属性も含まれる
今回のブロガー情報では、一般的な連絡先情報に加え、
- SNSアカウント
- フォロワー数
- 職業
- 結婚状況
- 子の有無
- 身長
- 肌タイプ
など、活動プロフィールや生活属性に関する情報が含まれています。
こうした複数の情報を組み合わせると、本人を詳しく把握したうえで連絡することが可能になります。
例えば、本人が実際に活動している媒体名やSNSアカウントを引用したなりすまし連絡、撮影・イベント案件を装う連絡などに利用される可能性があります。
集英社はリリースで、現時点でこうした二次被害が発生したとは公表していません。
対象者や関係企業では、正しいプロフィール情報や過去の活動情報を含む連絡であっても、送信元や依頼内容を別経路で確認する方法があります。
取引先企業も不審な連絡への注意を
漏えい対象には取引先一覧10,780件が含まれており、26件のメールアドレスと113件の電話番号も登録されていました。
担当者名は登録されていませんでしたが、会社名と連絡先情報を組み合わせた営業・取引関係を装う連絡に利用される可能性があります。
今回の情報を利用したフィッシングやなりすましが実際に確認されたとの公表はありません。
ただし、該当する可能性がある企業では、
- 集英社や関連媒体を名乗るメール
- 撮影・イベント・広告案件を装う連絡
- 認証やファイル共有を求めるメール
- 請求先・振込先の変更連絡
などについて、通常の取引経路と一致するか確認できます。
情報システム部門への示唆
今回の事案では、CMSの設定不備を起点としてAPI認証情報が狙われ、特権ユーザーアカウントの作成と繰り返しのAPIアクセスにつながりました。
Webシステムのセキュリティ確認では、管理画面やCMSプラグインの脆弱性だけでなく、APIと機械用認証情報も対象に含める必要があります。
情報システム部門や開発部門では、次の項目を確認できます。
- CMSから利用できるAPIを一覧化しているか
- インターネットから到達できるAPIを必要最小限に限定しているか
- APIキーやトークンをCMS設定ファイルや公開領域へ保存していないか
- API認証情報をSecrets Managerなど専用の仕組みで管理しているか
- API認証情報に付与する権限を必要最小限にしているか
- API経由で特権アカウントを作成できる場合、追加の承認や制限があるか
- 特権アカウントの新規作成を即時検知できるか
- 通常と異なる大量・反復APIリクエストを検知できるか
- 認証情報を定期的にローテーションできるか
- 開発ベンダーを含むCMS設定変更の履歴を保存しているか
- 本番環境の設定を定期的にセキュリティレビューしているか
- インシデント発生時にCMS、API、認証、クラウドの各ログを横断して調査できるか
CMSそのものを最新化していても、設定やAPI権限に問題が残れば不正アクセスにつながる場合があります。
セキュリティ対策Labでは、CMSプラグインの脆弱性が原因となった別事例をシンカ、kaiwa.cloudへの不正アクセスの調査結果を公表-CMSプラグインの脆弱性を悪用、個人情報漏えいは確認されずで整理しています。
今回の集英社の事案は「CMSプラグインの脆弱性」ではなく「CMSの設定不備」が原因と公表されており、両者を分けて確認する必要があります。
出典
関連記事
 偽のWindows Updateへ誘導するClickFix(クリックフィックス)を確認
 スペイン・ポルトガルの電力が復旧
 トラストバンクの自治体向け電子申請システム LoGoフォームに不正アクセス-個人情報漏洩の可能性
 九州電力送配電、個人情報 入り外部記憶媒体紛失 の最終報告-対象は最大1,354万件に拡大
 米軍ミサイル在庫、イラン紛争で大幅消耗 -日本向けトマホーク延期をめぐる報道と防衛省見解の食い違い
 中央アジア政府機関狙う「SilkParasite」、7種のRATをサイバー攻撃に使用 Bitdefenderは中国系ハッカー グループとの関連を中程度の確度で評価
 「ファンくる」に不正ログイン、一部会員の個人情報漏えいを確認 リスト型攻撃とみられシステムを一時停止
 ハンズ ホールディングス、6月のランサムウェアによるサイバー攻撃により従業員等の個人情報漏えいの恐れ、マイナンバーは「閲覧のおそれ」
 FortiOSの修正済み 脆弱性 CVE-2025-25249がサイバー攻撃に悪用、PivotC2を展開 CISA KEVに追加

