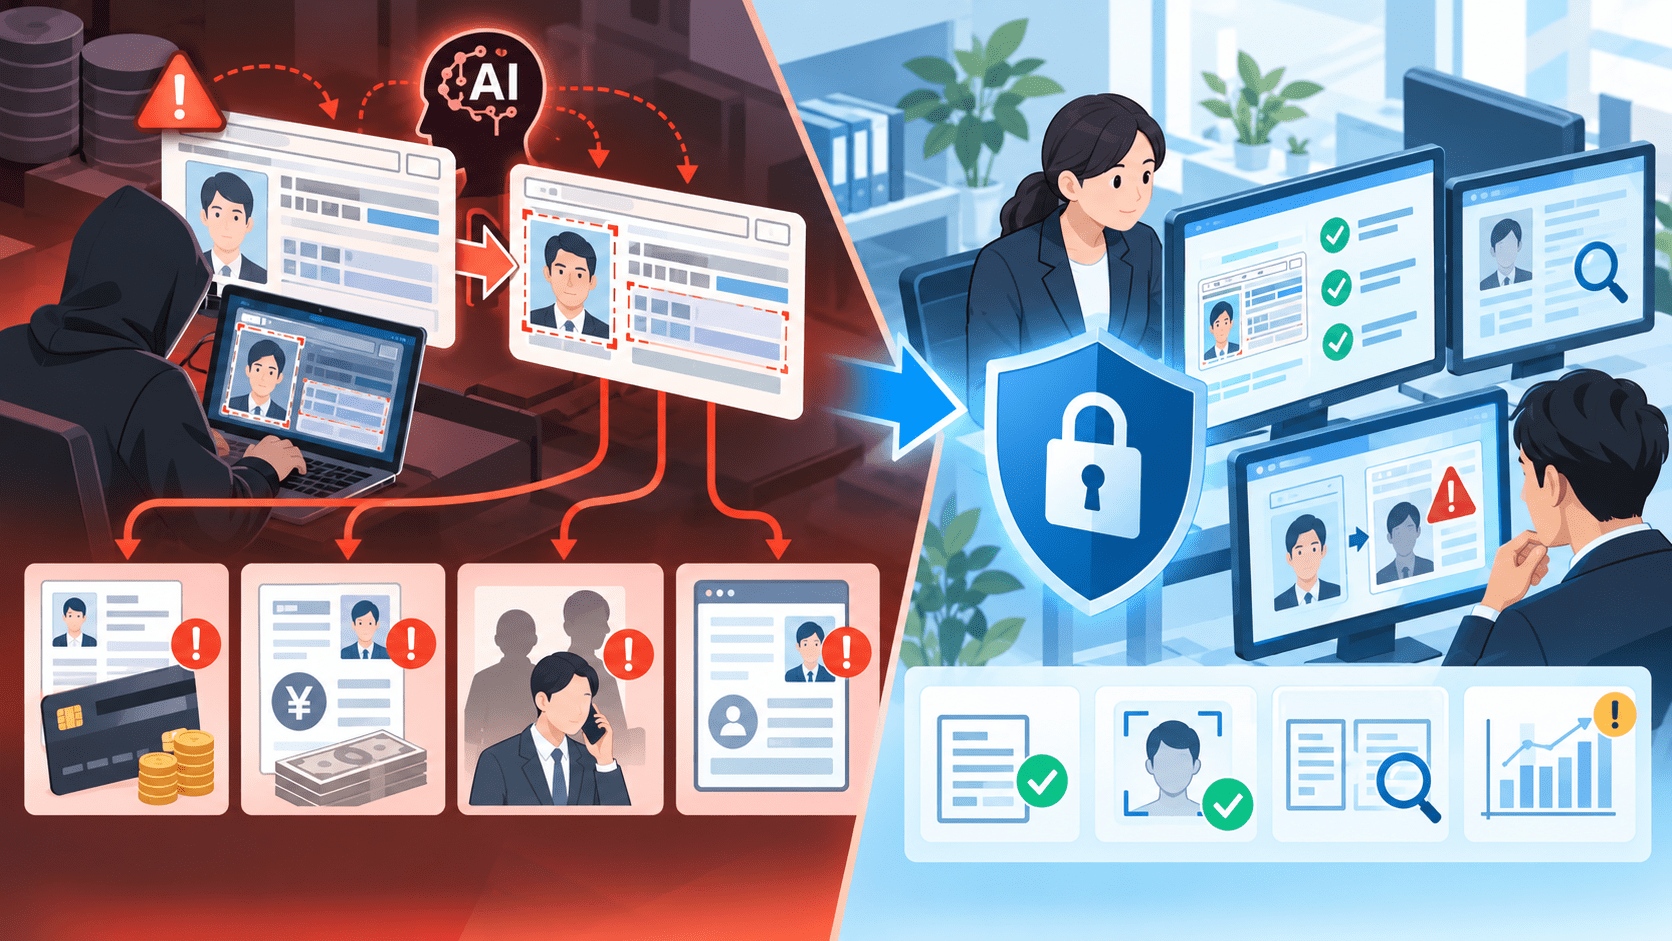
運転免許証の画像が漏洩した場合、問題になるのは氏名や住所が知られることだけではありません。
運転免許証には、氏名、生年月日、住所、顔写真、免許証番号など、オンライン本人確認で利用される情報がまとまっています。さらに生成AIや画像生成・編集技術の普及によって、漏洩した本人確認書類の画像を加工し、住所や顔写真などを別の情報へ置き換えた偽造書類を作成するハードルも下がっています。
金融庁も、生成AIによって偽の証明書類を本物のように提示する詐欺が想定され、従来のKYC(本人確認)や認証システムでは実在人物との見分けが難しくなり、本人確認をすり抜ける可能性があると指摘しています。
では、漏洩した運転免許証の画像をAIで加工すれば、他人名義のクレジットカード、ローン、メルカリなどのアカウントを実際に作れてしまうのでしょうか。
結論から言えば、運転免許証の画像だけで必ず契約まで成立するわけではありません。一方、2026年時点では本人確認書類の画像と本人の顔画像を使うオンライン本人確認方法が法令上残っており、画像ベースのKYCを狙ったなりすましは無視できません。
2027年4月1日には犯罪収益移転防止法施行規則の本人確認方法が大きく変わり、本人確認書類の「画像」に依存する方法の多くが廃止されます。ただし、この変更を待てばすべて解決するわけではありません。一般のECアカウントなど、犯収法上の取引時確認とは別に運用される本人確認もあるためです。
本記事では、2026年9月時点の制度と公開情報をもとに、運転免許証情報が漏洩した場合の悪用シナリオと、企業・サービス事業者・本人が取れる対策を整理します。
結論:AIで加工された免許証画像による「申込み」は可能でも、契約成立までには複数の壁がある
運転免許証の画像が漏洩した場合、第三者が氏名、住所、生年月日、顔写真などを使ってサービスへの申込みを試みることは可能です。
生成AI等を利用して、漏洩した免許証画像の顔写真を申込者自身の顔へ置き換えたり、カード等の郵送先として利用する住所へ書き換えたりするリスクも考えられます。
ただし、実際にクレジットカード発行や融資まで成立するかどうかは、本人確認以外の審査や不正検知にも左右されます。
| 悪用先 | 免許証情報だけで成立するか | 主な追加確認・障壁 | リスクの考え方 |
|---|---|---|---|
| 一般的なEC・Webサービスのアカウント | サービスによる | メール、SMS、電話番号、決済情報等 | 本人確認が軽いサービスではなりすまし登録の入口になり得る |
| メルカリの会員登録 | 免許証情報だけでは完結しない | 本人情報、携帯電話番号のSMS認証等 | 基本アカウントと金融機能の本人確認は分けて考える |
| メルペイ等の本人確認済み機能 | 本人確認審査が必要 | マイナンバーカード読取、IC・電子証明書、自撮り+本人確認書類等 | 方式によって偽造画像への耐性が異なる |
| クレジットカード | 免許証画像だけで発行されるとは限らない | 取引時確認、信用情報、電話・口座等の確認、各社の不正検知 | 偽造IDに他の漏洩情報が組み合わさるとリスクが高まる |
| 消費者ローン・カードローン | 免許証画像だけでは通常足りない | 取引時確認、信用情報、返済能力審査、収入情報等 | 本人確認突破後にも審査があるが、名義冒用の申込み自体はリスク |
| 銀行口座 | 本人確認が必要 | 犯収法上の取引時確認、各行の不正検知 | 2027年4月から画像依存型の確認方法が大幅縮小 |
| 既存アカウントの復旧・問い合わせ | サービスによる | 登録電話、メール、端末、秘密情報等 | 免許証情報がソーシャルエンジニアリングの補助情報になる |
ここで注意したいのは、「本人確認を突破できる可能性」と「クレジットカード発行・融資・出金まで成功する可能性」は同じではないことです。
金融サービスでは、KYC以外にも信用情報、登録電話番号、銀行口座、端末情報、申込履歴、不審な挙動など複数の情報が審査に使われます。
一方で、本人確認書類の画像が他の漏洩情報と組み合わされると、なりすましの材料が増えます。企業が本人確認書類の漏洩を「住所と顔写真が出ただけ」と評価するのは適切ではありません。
安心できない要素:AIで住所や顔写真を変えることが可能
従来の偽造身分証では、券面のレイアウト、写真、背景などを不自然にならないよう加工する必要がありました。
生成AIや画像編集技術の高度化により、この作業の一部を短時間で行えるようになっています。
想定される悪用としては、漏洩した本人確認書類の画像を改変し、申込情報や提出する顔画像との整合性を装うことなどがあります。複数の漏洩データを組み合わせ、一つの「合成ID」として利用するリスクもあります。
金融庁はAIディスカッションペーパーで、生成AIによる偽の証明書類や虚偽の取引情報の提示を想定し、従来のKYCや認証では実在人物との見分けが困難になる可能性を指摘しています。
| 項目 | 内容 |
|---|---|
| 合成身元確認書類詐欺の増加率(2025年、Sumsub調べ) | 世界全体で300%超、北米では2024年第1四半期比311% |
| ディープフェイク詐欺の増加 | 桁違い(1桁増)の急増 |
| AI生成文書による詐欺を経験した企業の割合 | 10社に1社超 |
| 本人確認の失敗のうちディープフェイクが占める割合 | 約20分の1 |
| GPT-4oによる偽パスポート生成時間 | 5分未満(既報) |
| Gemini 3(Nano Banana Pro)による偽資格証明書生成 | 数秒程度とされる |
| 求められる新しい検証の考え方 | 見た目の確認(looks right)からプロブナンス(来歴)の検証へ |
セキュリティ対策Labでも、AIによる文書偽造と本人確認への影響を取り上げています。
ただし、AIで券面画像を変更しても、正規の運転免許証に搭載されたICチップの情報まで書き換わるわけではありません。
ここが、2027年の本人確認制度変更の大きなポイントです。
運転免許証の画像が漏洩した本人ができる対策
免許証の現物を紛失していなくても、画像や記載情報だけが漏洩している場合があります。
この場合、パスワード変更だけでは十分ではありません。
タイムズカーなどで本人確認書類の漏洩通知を受けた人がまず行いたいこと
タイムズカーでは2026年9月29日、運転免許証画像などの本人確認書類が漏洩したアカウントが約160万件あることを公表しました。前日の第2報では、氏名、住所、生年月日、電話番号、メールアドレス、運転免許情報などを含む情報が約660万アカウントで第三者に取得されたことも確認されています。
パーク24は本人確認書類の漏洩が確認された会員へ個別の案内を開始しており、各会員について漏洩した情報の詳細は、外部専門機関の調査を踏まえて改めて案内するとしています。
タイムズカーに限らず、企業から「運転免許証画像」「本人確認書類画像」が漏洩したと通知された場合は、次の順で対応します。
| 優先度 | 個人でできる対策 | 目的 |
|---|---|---|
| すぐ | 漏洩元企業の公式サイト・公式メールで、自分の本人確認書類が対象か確認する | 何が漏れたか把握する |
| すぐ | JICC、CIC、全国銀行個人信用情報センターの本人申告制度を確認する | クレジット・ローンの名義冒用時に慎重な審査を促す |
| すぐ | メール、携帯電話会社、金融、主要ECの多要素認証・パスキー・ログイン通知を確認する | 漏洩情報を使ったアカウント乗っ取りを防ぐ |
| すぐ | 漏洩元を名乗るメール・SMSのリンクから手続きしない | 漏洩事故に便乗したフィッシングを避ける |
| 早めに | CIC、JICC、全国銀行個人信用情報センター等で本人開示を行い、身に覚えのない申込み・契約がないか確認する | なりすまし契約を早期発見する |
| 継続 | クレジットカード、ローン、携帯電話、EC等から届く身に覚えのない申込み確認・契約通知を確認する | 二次被害を発見する |
| 不審な契約を確認したら | 契約先の金融機関・カード会社等へ直ちに連絡し、本人の申込みではないことを伝える | 契約・利用を止め、調査につなげる |
特にタイムズカーの事案では、パーク24自身が同社を装ったメール、SMS、電話への注意を呼びかけています。漏洩した電話番号やメールアドレスを使い、「本人確認が必要」「補償手続きが必要」などと装って追加情報を入力させる二次的なフィッシングも想定しておく必要があります。
企業から届いたように見える案内でも、メールやSMS内のリンクからではなく、ブックマークや検索結果から公式サイトへ直接アクセスして続報を確認します。
信用情報機関の本人申告は3機関それぞれを確認する
クレジット・ローンの名義冒用が心配な場合、信用情報機関の本人申告制度を利用できます。
JICCは、運転免許証の現物が手元にあっても「画像を送信してしまった」など情報だけが流出した場合に、「名義の悪用防止」として本人申告コメントを登録できると明記しています。
CICも、第三者に自分の名義を悪用されるおそれがある場合に本人申告を受け付けています。またCICは、信用情報機関ごとに加盟会員が異なるため、それぞれの信用情報機関への登録を推奨しています。
全国銀行個人信用情報センターも、本人確認書類の漏洩や画像流出を本人申告の対象として案内しています。
したがって、免許証画像の漏洩が確認された場合は、JICCだけに登録して終わりにせず、CIC、全国銀行個人信用情報センターについても対象・手続方法を確認します。
本人申告は「不正契約を自動的に禁止する仕組み」ではありません。金融機関等が信用情報を照会した際に、名義悪用のおそれがあることを確認し、与信判断を慎重にするための情報です。
免許証の再交付だけで解決すると考えない
免許証画像が漏洩した場合、「免許証を再発行すれば漏れた画像が無効になる」とは限りません。
漏洩した氏名、生年月日、住所、顔写真、過去の免許証画像などは第三者側から消えず、本人確認やソーシャルエンジニアリングの材料として利用される可能性が残ります。
現物を紛失・盗難された場合と、画像だけが漏洩した場合では必要な手続きが異なります。画像漏洩だけを理由に再交付する前に、漏洩元企業の案内、警察・運転免許センター等の公的な案内を確認し、信用情報の本人申告や不正契約の監視を並行して行います。
数週間後・数か月後も確認を続ける
本人確認書類の漏洩は、クレジットカード番号のように即座に不正決済されるとは限りません。
漏洩データが後から他の情報と組み合わされ、時間を置いてクレジット、ローン、携帯電話、ECアカウント等の申込みに使われる可能性もあります。
一度だけ信用情報を確認して終了するのではなく、本人申告を登録したうえで、身に覚えのない申込み確認や契約通知がないか継続して確認します。
何の情報が漏洩したか確認する
漏洩元の企業に、少なくとも次を確認します。
- 免許証の表面だけか、裏面も含むか
- 顔写真が含まれているか
- 免許証番号が含まれているか
- 現住所が含まれているか
- 電話番号、メールアドレス、銀行口座等も同時に漏洩したか
- データが第三者に閲覧されたのか、持ち出されたのか
- 不正アクセスなど悪意ある第三者が関与した可能性があるか
漏洩項目が多いほど、別サービスへのなりすましに利用できる情報が増えます。
JICCの「本人申告コメント」を利用する
日本信用情報機構(JICC)では、運転免許証の現物が手元にあり、画像だけが流出した場合でも「本人申告コメント」を登録できます。
JICCは公式FAQで、「運転免許証の画像を送信してしまった」など、現物は手元にあるが情報が流出した場合に「名義の悪用防止」のコメントを登録できると案内しています。
JICC加盟のローン会社やクレジット会社等が審査時に信用情報を確認した場合、名義悪用のおそれがあることを確認できるようになります。
ただし、本人申告コメントは契約を自動的に拒否する仕組みではありません。与信判断を慎重にするための参考情報です。
CICにも本人申告を検討する
CICにも本人申告制度があり、本人確認書類の紛失・盗難や、第三者による名義冒用のおそれがある場合に申告情報を登録できます。
クレジット会社等が信用情報を照会する際に、この本人申告情報も確認できます。
免許証情報の漏洩後にクレジットカード等の不正契約が心配な場合は、JICCとあわせて確認します。
全国銀行個人信用情報センターにも本人申告制度がある
全国銀行協会の全国銀行個人信用情報センターにも本人申告制度があります。
運転免許証等の本人確認書類の紛失、盗難、漏洩等によって名義を悪用される可能性がある場合に本人申告情報を登録し、会員金融機関からの信用情報照会に回答します。
ただし、同センターはこの情報について、預金口座開設時には利用されないと明記しています。
つまり、信用情報機関への本人申告はクレジット・ローン対策として有効な補助策ですが、銀行口座やECアカウントなど、すべてのなりすましを止める仕組みではありません。
信用情報を本人開示して身に覚えのない契約を確認する
本人申告と合わせて、自分の信用情報を定期的に開示し、身に覚えのないクレジット契約、ローン、保証契約、申込み・照会の記録などがないか確認します。
不審な契約が確認された場合は、登録元の金融機関・クレジット会社等へ直ちに連絡し、自分が申し込んだものではないことを伝えます。
メール・携帯電話・主要アカウントの認証も強化する
免許証情報は、本人確認だけでなくアカウント復旧時のソーシャルエンジニアリングに利用される可能性があります。
メール、携帯電話会社、EC、金融サービスなどでは、パスキー、多要素認証、強固で使い回さないパスワード、ログイン通知、登録情報変更通知を利用します。
本人確認書類の漏洩と、メールアカウントの乗っ取りが重なると、被害を発見するための通知まで攻撃者に読まれる可能性があります。
企業から免許証画像が漏洩した場合に本人へ案内したい内容
本人確認書類を保有する企業で漏洩が発生した場合、「個人情報が漏洩しました」という通知だけでは、本人が何をすればよいか判断できません。
少なくとも次の情報を整理して通知します。
- 漏洩した本人確認書類の種類
- 表面・裏面のどちらが対象か
- 氏名、住所、生年月日、顔写真、免許証番号等の対象項目
- 画像そのものが流出したか
- その他の電話番号、メールアドレス、口座情報等も漏洩したか
- 不正アクセスなど悪意ある行為によるものか
- 現時点で二次利用を確認しているか
- 問い合わせ窓口
- 信用情報機関の本人申告制度
- 身に覚えのないクレジット・ローン等が確認された場合の連絡先
個人情報保護委員会は、漏洩等事案について、財産的被害が生じるおそれ、不正目的による行為、対象人数など一定の条件に該当する場合、報告と本人通知を求めています。
免許証画像が漏洩したという事実だけで一律に同じ法的判断になるわけではありません。漏洩原因、漏洩項目、件数、不正利用のおそれを確認し、報告対象事態に該当するかを判断します。
一般的な情報漏洩発生時の初動については、企業の情報漏洩対策と発生時の対応でも整理しています。
クレジットカードは他人名義で作れてしまうのか
クレジットカード会社は犯罪収益移転防止法の対象となる取引について本人確認を行います。
2026年時点では、オンラインで完結する本人確認方法として、写真付き本人確認書類の画像と本人の容貌画像を送信する方法なども法令上認められています。
そのため、漏洩した免許証画像を加工して画像ベースの本人確認を狙うシナリオは考えられます。
ただし、クレジットカード会社は本人確認だけでカードを発行しているわけではありません。
申込時には一般に、氏名・生年月日・住所、電話番号、勤務先等の申告情報、信用情報機関の情報、既存契約・申込履歴、支払口座、各社独自の不正検知など、複数の情報が審査に使われます。
このため、「免許証画像が漏れた=クレジットカードを確実に作られる」ではありません。
一方、免許証に加えて電話番号、メールアドレス、勤務先、銀行口座などが別の情報漏洩やフィッシングによって入手されている場合は、なりすましの材料が増えます。
ローン申込みにも悪用される可能性はある
消費者金融などの貸金業者にも、犯収法に基づく取引時確認が求められます。
さらに貸金業では、本人確認とは別に返済能力の調査があります。貸金業法の総量規制の対象となる借入れでは、借入総額や条件によって収入を証明する書類が必要になる場合があります。
そのため、運転免許証の画像を偽造しただけで融資が成立するとは限りません。
ただし、第三者が被害者名義で申込みを行うこと自体はリスクとして想定する必要があります。
なりすまし申込みが行われた場合、身に覚えのないローン会社から確認連絡が届く、信用情報機関に申込・契約情報が残る、不正契約が成立した場合に督促等が届くといった二次被害につながる可能性があります。
運転免許証の画像が漏洩した場合、実害が確認されるまで待つのではなく、信用情報機関の本人申告制度を使うことも検討できます。
メルカリの登録に悪用される可能性はあるか
メルカリでは、新規会員登録時に氏名、生年月日などの本人情報を登録します。また、新規登録時などには携帯電話番号を使ったSMS認証があります。
したがって、運転免許証に記載された氏名、生年月日、住所を知っているだけでは、すべての登録手続が完結するわけではありません。攻撃者側で利用できる携帯電話番号等も必要になります。
また、通常の会員登録と、メルペイやメルカードなど金融関連機能の本人確認は分けて考える必要があります。
メルカリの公式ヘルプでは、「アプリでかんたん本人確認」として、マイナンバーカードの電子証明書を使う方法、ICチップを利用する方法、デジタル版マイナンバーカードを使う方法のほか、本人確認書類と顔写真を撮影して提出する方式も案内されています。運転免許証も本人確認書類として利用可能です。
ただし、メルカリを含む各サービスの具体的な不正検知ロジックは公開されていません。
そのため、「AIで加工した免許証なら本人確認を通過できる」「現在の本人確認なら必ず検知できる」のどちらも、公開情報だけでは断定できません。
確認できるのは、2026年時点では画像と顔写真を使う本人確認方式が一部で利用されている一方、ICチップや電子証明書を使う方式への移行も進んでいるという点です。
一般ECサイトは2027年の犯収法改正だけでは守れない
2027年の本人確認強化について、注意したい点があります。
犯罪収益移転防止法の本人確認ルールが変わったからといって、すべてのECサイトやWebサービスのアカウント登録が自動的にICチップ必須になるわけではありません。
犯収法による取引時確認の対象は、法律で定められた特定事業者・特定取引です。
一般的なECサイトの会員登録や、本人確認を法令上必要としないサービスでは、各事業者が独自に本人確認・不正防止の方法を設計しています。
そのため2027年以降も、氏名、生年月日、住所、電話番号、メールアドレス、本人確認書類の画像などを使ったなりすましリスクそのものがなくなるわけではありません。
本人確認を行う企業は、「犯収法対応済みか」だけではなく、自社サービスで名義冒用が成立した場合に何ができるのかまで確認する必要があります。
2027年4月1日に何が変わるのか
2025年6月24日に犯罪収益移転防止法施行規則が改正され、非対面本人確認のうち、本人確認書類の偽造・改ざんによるなりすましリスクが高い方法を廃止することが決まりました。
施行日は2027年4月1日です。
金融庁は、施行日を待たずに各金融機関が可能な限り速やかに対応するよう求めています。
2027年4月1日前後の主な違いは次の通りです。
| 本人確認方法 | 2027年3月31日まで | 2027年4月1日以降 |
|---|---|---|
| 写真付き本人確認書類の画像+本人の顔画像 | 利用可能 | 廃止 |
| 本人確認書類のICチップ情報+本人の顔画像 | 利用可能 | 存続 |
| 本人確認書類の画像+銀行等への顧客情報照会 | 条件を満たせば利用可能 | 画像方式は廃止、ICチップ情報を利用する方式は存続 |
| 本人確認書類の画像+顧客名義口座への振込み等 | 条件を満たせば利用可能 | 画像方式は廃止、ICチップ情報を利用する方式は存続 |
| マイナンバーカードの公的個人認証(JPKI) | 利用可能 | 存続 |
| カード代替電磁的記録等 | 利用可能 | 存続 |
つまり、「免許証画像の顔写真や住所を加工して画像ベースのeKYCへ投入する」という攻撃に対しては、ICチップや電子証明書を確認する方式の方が防御上有利です。
画像を加工しても、正規のICチップに記録された情報まで同じように変更できるわけではないためです。
制度変更の詳細は、犯収法の本人確認、2027年4月に大幅変更―身分証の画像・コピーからICチップ確認へでも整理しています。
2026年中はどう守るか:2027年を待たずに画像依存を減らす
2026年中に本人確認システムを運用する金融機関・事業者は、「2027年4月までは現行方式が合法だから、そのままでよい」と考えない方がよいでしょう。
金融庁自身が、2027年4月1日の施行を待たず、可及的速やかな対応を金融機関へ求めています。
移行できるサービスでは、2026年中から次の優先順位で本人確認方式を見直します。
JPKIやICチップ読み取りを優先する
可能であれば、本人確認書類の画像だけを送信させる方式から、マイナンバーカードの公的個人認証、本人確認書類のICチップ情報、電子的に真正性を検証できる資格情報へ移行します。
「券面が本物に見えるか」ではなく、発行元と結び付いた電子情報を検証する設計へ変えることで、AIで生成・加工した画像だけによるなりすましを難しくできます。
画像方式を残す場合は単独で信用しない
2027年まで画像ベースの本人確認を維持する必要がある場合でも、本人確認書類の画像だけで最終判断しない設計にします。
例えば、顔画像の生体性確認、実カメラ撮影とアップロード画像の区別、本人確認書類以外の信頼できる情報との照合、同一人物情報による重複申込みの検知、端末・電話番号・ネットワーク等のリスク評価、高リスク申込みの人手確認などを組み合わせます。
AI画像検知だけに依存するのではなく、本人確認書類以外の情報を組み合わせることが前提です。
住所変更直後のカード送付・出金・借入れを高リスク扱いする
今回の悪用シナリオで問題になるのが、免許証画像の住所を攻撃者側が利用できる住所に書き換えるケースです。
そのため、「本人確認が通った住所=直ちに信頼できる住所」とは扱わず、変更直後の高リスク処理に追加確認を入れます。
既存の信頼済み連絡先への通知、重要な住所変更への追加認証、新規登録直後の高額利用・出金の制限、新規住所へのカード等の発送前のリスク判定などが考えられます。
本人確認を「入口の一回」で終わらせず、本人確認後の行動も監視します。
同一IDの大量利用を検知する
漏洩した一つの免許証情報が、複数サービスや複数アカウントで繰り返し悪用される可能性があります。
事業者側では、法令・プライバシー上許される範囲で、氏名・生年月日、本人確認書類番号、電話番号、銀行口座、端末、送付先などの重複や異常な申込みを確認します。
本人確認の「1件ごとの真偽」だけでなく、申込み全体のパターンを見る必要があります。
本人確認後にも不正取引を監視する
偽造IDによるなりすましを100%入口で止めることは困難です。
新規登録直後の高額決済、短時間の連続取引、新規登録直後の出金、不自然な送付先変更、新規端末からの高リスク操作などを継続的に監視します。
KYCと不正取引監視を別々の対策として扱わないことがポイントです。
免許証画像を収集する企業は「保存し続ける必要があるか」を見直す
本人確認書類は漏洩した場合の二次被害が大きいため、取得した画像を無期限に保存しない設計も対策になります。
企業側では次を確認します。
- 免許証画像そのものを保存する必要があるか
- 本人確認事業者側で確認し、自社には確認結果だけを返せないか
- 保存期間を短縮できないか
- 閲覧できる担当者を限定できているか
- 本番環境から簡単に一括ダウンロードできない設計か
- 管理者操作をログに残しているか
- 委託先が画像を保存していないか
- バックアップやログに本人確認書類が残っていないか
- 契約終了後に削除できるか
2027年の制度対応は、eKYC画面を変更するだけでなく、「本人確認書類画像を大量に保存する運用」自体を見直す機会になります。
まとめ
運転免許証情報が漏洩した場合、AIを使って住所や顔写真を改変した偽造画像を作り、クレジットカード、ローン、EC・マーケットプレイス等へのなりすまし申込みに利用されるシナリオは想定できます。
ただし、本人確認画像だけでカード発行や融資まで必ず成立するわけではありません。信用情報、電話番号、銀行口座、返済能力、不正検知など複数の確認があります。
2027年4月1日には犯収法施行規則の本人確認方法が見直され、本人確認書類の画像と顔画像だけを使う方法など、偽造・改ざんリスクが高い方式が廃止されます。
一方で、一般ECや犯収法の対象外となる本人確認まで一律にICチップ方式へ変わるわけではありません。
2026年中は、サービス事業者側ではJPKIやICチップ確認への前倒し移行、画像方式への多層的な不正検知、本人確認後の取引監視を進めます。
免許証情報が漏洩した本人は、JICC、CIC、全国銀行個人信用情報センターの本人申告制度や信用情報の本人開示を確認し、クレジット・ローンの名義冒用を早期に発見できる状態を作っておくことが対策になります。
出典
- タイムズカーWebシステムへの不正アクセスに関する調査結果および今後の対応について(第3報) – パーク24
- タイムズカーWebシステムへの不正アクセスに関する調査結果および今後の対応について(第2報) – パーク24
- 犯罪収益移転防止法におけるオンラインで完結可能な本人確認方法に関する金融機関向けQ&A – 金融庁
- オンラインで完結可能な本人確認方法の概要(令和9年3月31日まで) – 金融庁
- オンラインで完結可能な本人確認方法の概要(令和9年4月1日以降) – 金融庁
- 犯罪収益移転防止法施行規則の改正について(非対面の本人確認方法の見直し) – 金融庁
- AIディスカッションペーパー(第1.1版)の公表について – 金融庁
- AIディスカッションペーパー – 金融庁
- JAFIC年次報告書2025 – 警察庁
- 貸金業法のキホン – 金融庁
- 貸金業者向けの総合的な監督指針 – 金融庁
- 本人情報の登録について – メルカリ
- 電話番号認証の手順 – メルカリ
- メルペイの本人確認について – メルカリ
- 本人申告とは – CIC
- 本人申告は、CICで登録すれば他の信用情報機関に登録しなくてもよいですか? – CIC
- 運転免許証等の現物は手元にあるが画像など情報が流出してしまった場合、本人申告コメントは登録できますか? – JICC
- 不正利用防止の届け出 – JICC
- 本人申告の手続き – 全国銀行個人信用情報センター
- 漏えい等の対応とお役立ち資料 – 個人情報保護委員会