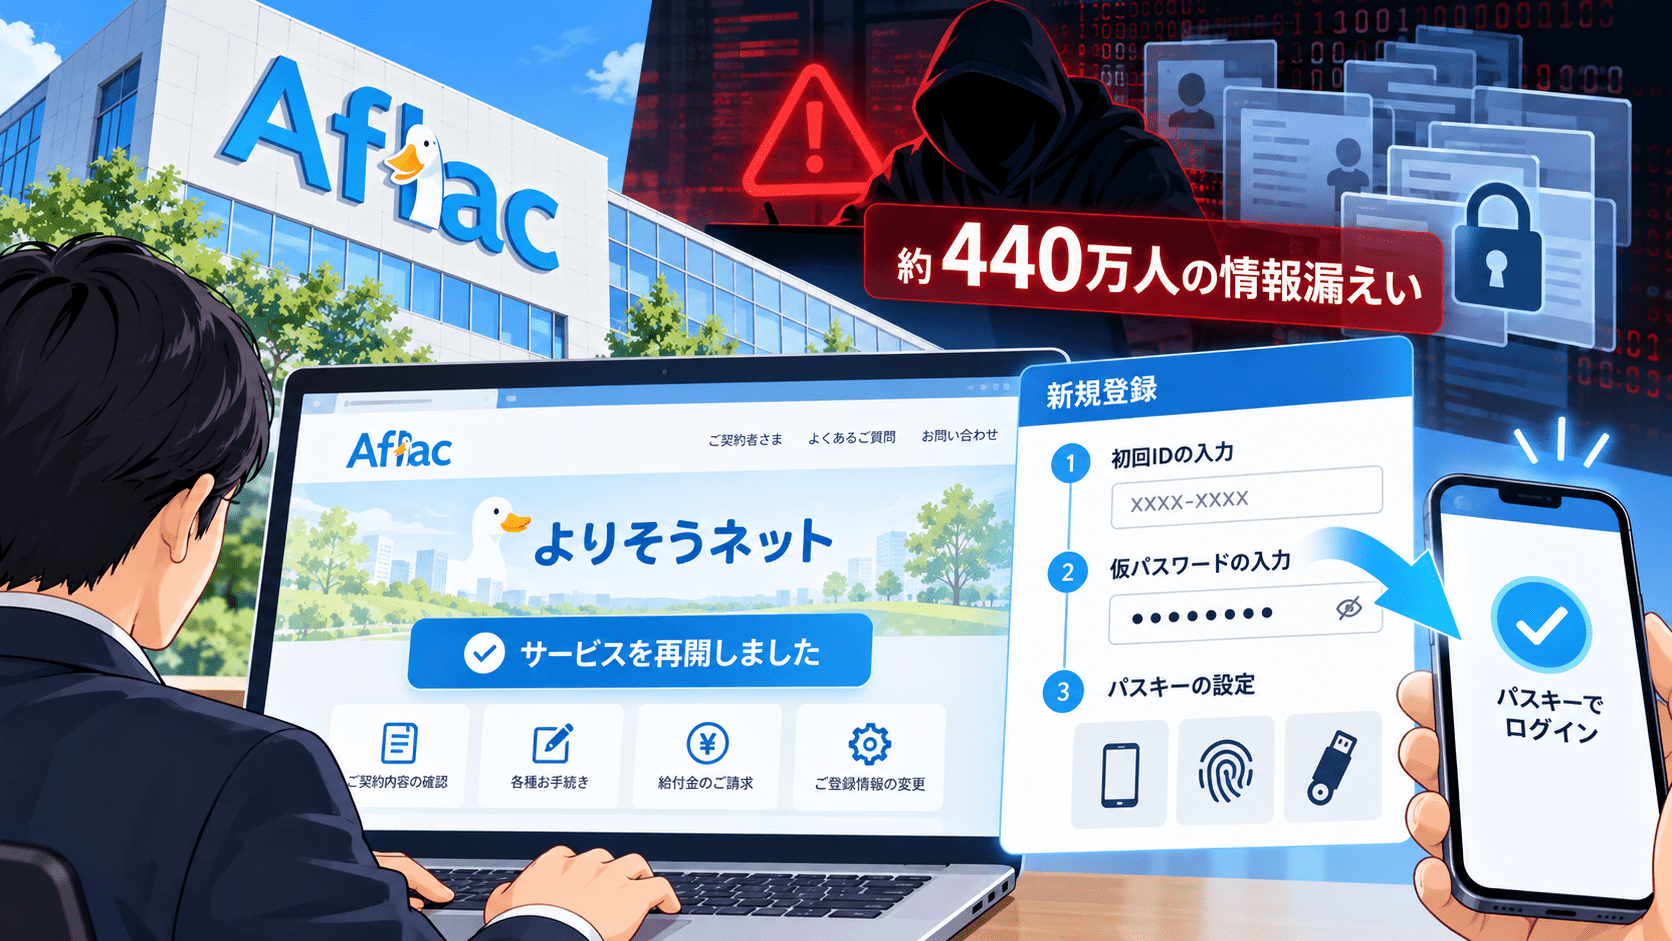
アフラック生命保険は2026年9月28日、不正アクセスによる情報漏えいを受けて停止していた契約者専用サイト「アフラック よりそうネット」について、再発防止策の実施と安全性の検証が完了したとして、一部を除きサービスを再開しました。
今回の再開では、単にシステムを復旧しただけではなく、利用者認証も変更されています。新規登録では「初回ID」と「仮パスワード」が必要となり、利用状況によっては追加の本人確認を行います。
ログインにはパスキーを利用できるようにしており、アフラックは既存利用者にも設定を案内しています。公式案内では、今後パスキー設定を必須化する予定です。
今回の不正アクセスでは、顧客約440万人の個人情報が漏えいし、このうち約22万人には保険料振替口座情報が含まれていました。7月31日の調査では、通常利用と同様の形式でアクセスされていたため不正アクセスとして直ちに検知できなかったこと、大量のデータ照会に対する監視・制御が不足していたことなどが原因として公表されています。
アフラック「よりそうネット」再開のサマリー
- アフラック生命保険は2026年9月28日、「アフラック よりそうネット」のサービスを一部を除き再開しました。
- 6月25日の不正アクセス判明後、情報漏えい拡大を防ぐため同サービスを停止していました。
- アフラックは、再発防止策の実施と安全性の検証が完了したとして再開しています。
- 新規登録方法を変更し、原則として「初回ID」と「仮パスワード」が必要になりました。
- 利用状況によっては新規登録時に追加の本人確認が行われます。
- スマートフォンでは契約者専用QRコードから登録する場合、初回ID・仮パスワードの手入力は不要です。
- アフラックはパスキーを導入しており、既存利用者にも設定を案内しています。
- パスキー設定は現時点では任意ですが、今後必須化する予定です。
- 「支援金・祝金・長期給付無事故支払金の請求」と「受取人/指定代理請求人の登録・変更」は9月28日時点で引き続き利用できません。
- 約440万人の個人情報漏えいについて、9月28日時点でも本件に関わる情報の不正利用は確認されていないとしています。
| 項目 | 内容 |
|---|---|
| サービス再開日 | 2026年9月28日 |
| 対象 | アフラック よりそうネット |
| 再開範囲 | 一部機能を除き再開 |
| 新規登録 | 初回ID・仮パスワードが必要 |
| 追加本人確認 | 利用状況により実施 |
| パスキー | 導入済み、設定を推奨 |
| 今後 | パスキー設定を必須化予定 |
| 既存ID・パスワード | 引き続き利用可能 |
| 漏えい顧客数 | 約440万人 |
| うち口座情報を含む顧客 | 約22万人 |
| 情報の不正利用 | 9月28日時点で確認されていない |
6月25日から約3カ月停止、9月28日に一部再開
アフラックでは2026年6月25日6時30分、システムのCPU高負荷を検知したことを契機に調査を開始しました。
その後、「オンライン相談」と「アフラック よりそうネット」に第三者から不正アクセスが行われ、顧客や代理店の個人情報が不正に閲覧され、漏えいしていたことが判明しました。
調査の結果、最初の情報漏えいは6月10日に発生し、6月25日まで複数回の不正アクセスが確認されています。
同社は6月25日、不正アクセスによる情報漏えいの拡大を防ぐため関連システムを停止しました。その後、7月31日に原因と再発防止策を公表し、対策の実施を前提に再開を目指していました。
9月28日、再発防止策の実施と安全性の検証が完了したとして、よりそうネットを再開しました。
約440万人の個人情報漏えい、約22万人は口座情報も対象
今回の不正アクセスで漏えいした顧客関連の個人情報は約440万人分です。
アフラックが7月31日に公表した対象情報には、契約者氏名、生年月日、性別、住所、電話番号、被保険者氏名、生年月日、性別、受取人氏名、証券番号、保障内容、第二連絡先の情報などが含まれます。
このうち約22万人については、金融機関名、支店名、預金種類、口座番号、口座名義などの保険料振替口座情報も漏えいしました。
マイナンバー、クレジットカード情報、メールアドレスは対象に含まれていません。
また、よりそうネットのID・パスワードについても漏えいしていないとアフラックは説明しています。
セキュリティ対策Labでは、漏えい件数が約440万人へ更新された際の経緯を「アフラック生命保険、不正アクセスによる情報漏えいの件数を約440万人に変更」で整理しています。
原因は通常アクセスと判別しにくい手口と大量照会への監視不足
アフラックは7月31日、不正アクセスの原因について調査結果を公表しました。
「オンライン相談」と「アフラック よりそうネット」では、不正アクセスを検知・遮断する機能を導入していました。しかし、今回の攻撃に使われたアクセス形式が通常利用時と同様だったため、不正アクセスとして直ちに検知できなかったとしています。
また、短時間に大量のデータ照会が行われた場合の監視・制御機能が不足していました。
システム設計時にはセキュリティレビュー、リリース前には侵入テストを実施していましたが、今回利用された手口のリスクを想定できていなかったことも明らかにしています。
再発防止策としてアフラックは、次の4分野を公表しました。
- アクセス時の認証とデータ照会時の認可を強化
- アプリケーションとセキュリティ対策機器で大量アクセスの監視・制御を強化
- セキュリティレビューと侵入テストを強化
- セキュリティ標準、リリース前検証、リリース後監視、人員・管理態勢を強化
9月28日の再開は、これらの対策を実施し、安全性を検証したうえで行われたものです。
新規登録に「初回ID」「仮パスワード」を必須化
サービス再開に伴う変更の一つが、新規登録方法です。
アフラックは、情報漏えいを受けたセキュリティ強化として、今後のよりそうネット新規登録には「初回ID」と「仮パスワード」が必要になると案内しています。
初回IDと仮パスワードは、保険証券、裏書のお知らせ、承認通知書や「アフラックメール」に記載されています。
スマートフォンで契約者専用のQRコードから登録する場合は、初回IDと仮パスワードを手入力する必要はありません。QRコードに利用者ごとの登録情報が組み込まれています。
対象書類が手元にない場合は、「アフラックほっとサービス24」から契約内容のお知らせを取り寄せる必要があり、郵送で届くまで時間がかかります。
なお、初回ID・仮パスワードそのものが今回初めて作られたわけではありません。
アフラックは以前から、一部の契約者向け書類や専用QRコードで初回ID・仮パスワードを利用していました。一方、従来は証券番号を入力せず電話番号認証で新規登録する方式なども提供していました。
今回の変更では、新規登録経路を初回ID・仮パスワードを基点とする方式へ寄せています。
一部利用者には追加の本人確認
新規登録では、利用状況に応じて追加の本人確認を求める場合があります。
アフラックの案内では、登録時に「恐れ入りますが、本サービスをご利用いただけません。」と表示された場合、コールセンターへの問い合わせが必要です。
また、登録メールアドレスを利用できなくなった場合の手続きも変更されています。
メールアドレスの変更はログイン後に限定され、ログインできない利用者は一度アカウントを削除し、初回IDと仮パスワードを使って再登録する必要があります。
パスキーを導入、将来は設定を必須化
今回の再開でセキュリティ面の変化として大きいのがパスキーです。
アフラックはよりそうネットでパスキーを利用できるようにしており、既存利用者にもログイン後に設定するよう案内しています。
公式ページでは、今後パスキー設定を必須化する予定と明記しています。
パスキーでは、端末に設定された生体認証やPINなどを利用してログインします。アフラックは、生体情報そのものが同社へ送信・保存されることはないと説明しています。
9月28日時点では、サービス停止前に登録していたログインIDとパスワードも引き続き利用可能です。
アフラックは、今回漏えいした情報によりそうネットのID・パスワードやメールアドレスは含まれていないため、従来のパスワードを継続使用しても問題ないとしています。そのうえで、セキュリティと利便性の高い方法としてパスキー登録を推奨しています。
一部手続きは引き続き停止
よりそうネットは全面復旧ではありません。
9月28日時点で、次の手続きは引き続き利用できません。
- 支援金・祝金・長期給付無事故支払金の請求
- 受取人/指定代理請求人の登録・変更
これら以外の契約内容確認や各種手続きは利用できます。
停止中の手続きについては、コールセンターなどで通常どおり受け付けています。
残る機能の再開時期について、アフラックは公式サイトで案内するとしています。
約22万人の口座情報は金融機関にも提供
今回のサービス再開までには、情報漏えい後の二次被害対策も進められてきました。
アフラックは8月24日、漏えいした約22万人分の保険料振替口座情報を、対象となる金融機関へ提供していることを公表しています。
対象となるのは、漏えいが確認された支店名、預金種類、口座番号、口座名義などです。
金融機関側では、対象口座の突合や不正取引の監視強化などを実施、または検討しています。
この対応については「アフラック生命、サイバー攻撃で漏えいした口座情報を金融機関へ提供 約22万人が情報漏えい対象」で詳しく整理しています。
9月28日時点でも、本件に関わる漏えい情報の不正利用は確認されていないとしています。
サービス再開までの時系列
| 日付 | 内容 |
|---|---|
| 2026年6月10日 | 調査で確認された最初の情報漏えい |
| 6月25日 | CPU高負荷を検知。不正アクセス判明、関連システム停止 |
| 6月30日 | 第一報を公表 |
| 7月1日 | 金融庁からの報告徴求命令受領を公表 |
| 7月13日 | 漏えい顧客数を約440万人、口座情報対象を約22万人へ更新 |
| 7月30日 | 対象顧客への通知発送を完了 |
| 7月31日 | 原因と再発防止策を公表 |
| 8月24日 | 漏えい口座情報を金融機関へ提供していることを公表 |
| 9月28日 | よりそうネットを一部再開、新規登録方法変更・パスキー設定を案内 |
情報システム部門への示唆
今回のアフラックの対応では、認証だけでなく「ログイン後のデータ照会」をどこまで制御できるかが論点になりました。
攻撃時のアクセス形式が通常利用と同様だった場合、ログインの成否だけを見ていても異常を検知できません。1アカウント、1セッション、1端末から短時間に何件の情報を参照したか、通常利用と比べて照会量や照会速度に異常がないかを監視する必要があります。
また、新規アカウント登録やアカウント復旧は、既存ログインとは別の攻撃面になります。
アフラックは今回、新規登録を初回ID・仮パスワードを基点とする方式へ変更し、一部利用者には追加の本人確認を行います。メールアドレスを利用できなくなった場合も、ログインせずに直接変更できる方式ではなく、アカウント削除と再登録へ切り替えています。
企業の会員サイトや顧客ポータルでも、認証強化を検討する際は次の点を確認できます。
- ログインだけでなく、ログイン後のデータ照会に認可制御とレート制限があるか
- 大量照会をアプリケーション側とセキュリティ機器側の両方で検知できるか
- 新規登録時に、漏えい済みの氏名・住所・電話番号だけで本人確認できる設計になっていないか
- パスワード変更、メールアドレス変更、アカウント復旧の経路が通常ログインより弱くなっていないか
- パスキー導入後も、弱い代替ログインや復旧手段が残っていないか
- セキュリティレビューと侵入テストで、大量データ取得や認可回避を想定したシナリオを検証しているか
パスキーへの移行だけで、今回アフラックが公表した「データ照会の制御不足」への対策が完了するわけではありません。同社も認証・認可、大量アクセス監視、セキュリティレビュー、侵入テスト、運用監視を別々の再発防止策として実施しています。
出典
- 当社システムに対する不正アクセスの発生および情報漏えいに関するお詫び – アフラック生命保険
- 「アフラック よりそうネット」サービス再開のご案内 – アフラック生命保険
- 当社システムに対する不正アクセスの発生および情報漏えいに関するFAQ – アフラック生命保険
- 当社システムに対する不正アクセスの発生および情報漏えいに関する調査結果と再発防止策について – アフラック生命保険
関連記事
 株式会社富士山マガジンサービス、サイト「Fujisan.co.jp」で不正アクセス、最大250万人超の住所録閲覧の可能性
 WOWOW、第三者による不正ログインの可能性-身に覚えのないログイン通知へ注意喚起
 Linux Foundation、OSS 脆弱性 対応 プロジェクト Akrites を発表 AI時代の脆弱性発見と開示に対応
 Claude Fable 5とMythosの輸出規制解除が確定-Anthropicが7月1日から全世界での提供を再開
 情報漏洩を防ぐ!社内セキュリティフローの最適化ステップと図解術
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?

