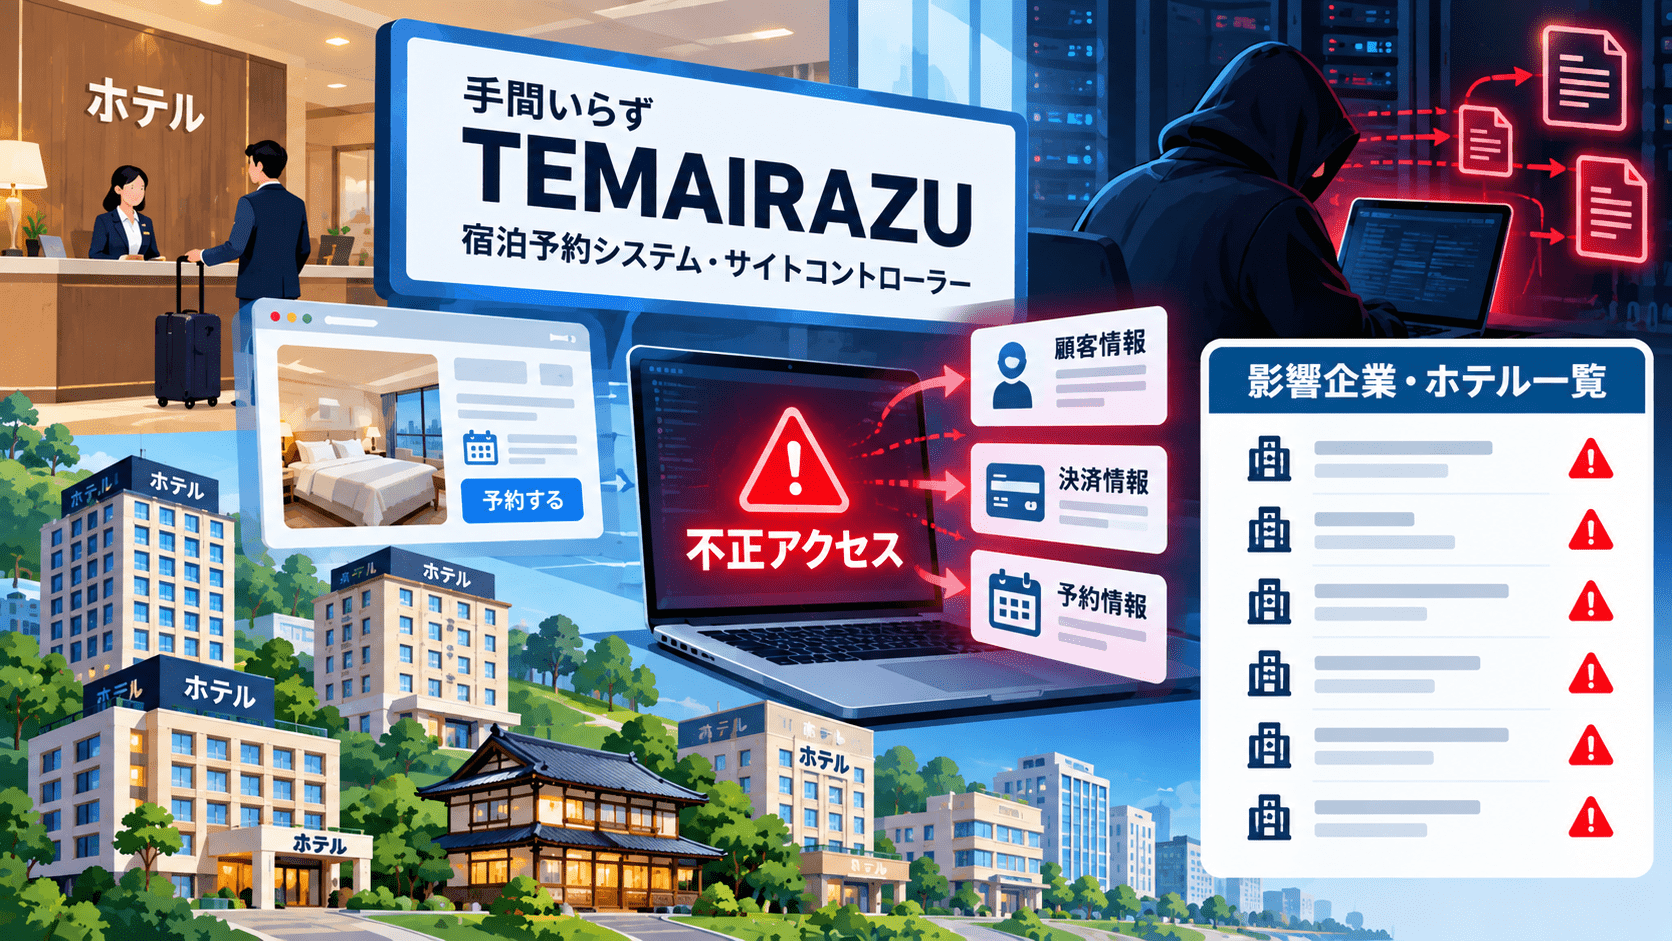
手間いらず株式会社が提供する宿泊予約サイトコントローラー「TEMAIRAZU」シリーズへの不正アクセスを受け、同サービスを利用するホテル・旅館・宿泊事業者が相次いで利用者向けの告知を公表しています。
手間いらずは2026年9月28日、自社システムへの第三者による不正アクセスを確認し、宿泊者情報の一部が第三者に閲覧または取得された可能性を否定できないと発表しました。利用施設の予約者には、WhatsApp、WeChat、電子メール、SMSなどを通じ、予約確認やクレジットカード情報の再入力、緊急の支払いを求める不審なメッセージも確認されています。
この記事では、TEMAIRAZUを利用し、今回の不正アクセスやそれに関連する不審メッセージ、宿泊者情報への影響について公式に公表した企業・宿泊施設を一覧化します。
TEMAIRAZU側で何が起きたのか、不正アクセス発覚までの経緯や手間いらず本体の対応については、既存記事の手間いらず「TEMAIRAZU」に不正アクセス 宿泊者情報が閲覧・取得された可能性、WhatsAppなどで不審メッセージで整理しています。
※2026年9月30日時点で公式発表を確認できた範囲です。TEMAIRAZUを利用する全企業・全宿泊施設を示す一覧ではありません。
TEMAIRAZUのインシデントを公表した利用企業・ホテル一覧 17施設
一覧では、企業単位の公式発表が確認できる場合は企業名を記載し、施設単独の公式発表のみ確認できた場合は施設名を記載しています。
また、「個人情報漏洩」と断定せず、各社が公表している「閲覧または取得された可能性」「漏洩した可能性」などの表現に合わせています。
| 公表主体 | 主な対象施設・ブランド | 公表日 | TEMAIRAZUとの関係・公表内容 |
|---|---|---|---|
| 春蘭の宿さかえや | 春蘭の宿さかえや | 2026年9月27日 | 当館が利用する宿泊施設向け予約管理システム「TEMAIRAZU」で第三者による不正アクセスがあったとの報告を受けたと公表。不審なWhatsAppメッセージも確認 |
| 穴吹エンタープライズ株式会社 | ロイヤルパークホテル倉敷、UDON na HOTEL 琴平、じゃこ丸パーク津田、高松国際ホテル、ロイヤル パーク ホテル高松、リーガホテルゼスト高松、琴平パークホテル、高松パークホテルなど | 2026年9月28日 | 手間いらずのサイトコントローラーを導入。宿泊者情報の一部が第三者に閲覧・取得された可能性を否定できないと公表 |
| COMMONS. inc./OF HOTEL | OF HOTEL sendai/tohoku | 2026年9月28日 | 当ホテルが利用する「TEMAIRAZU」シリーズへの第三者による不正アクセスを公表。不審メッセージが確認された予約条件も案内 |
| 葉山ホテル音羽ノ森 | 葉山ホテル音羽ノ森 | 2026年9月28日 | 使用する予約管理システム「手間いらず」で個人情報が外部に漏洩した可能性があると公表 |
| 農園リゾート THE FARM | THE FARM | 2026年9月28日 | 利用するTEMAIRAZUシリーズへの不正アクセスを受け、WhatsApp等のなりすましメッセージへの注意を公表 |
| 株式会社スーパーホテル | スーパーホテル | 2026年9月28日、29日追記 | 予約コントロールシステム側への不正アクセスにより、宿泊者情報の一部が閲覧・取得された可能性があるとの発表を案内。氏名・宿泊日を含む不審メッセージや予約キャンセルを装うメッセージも確認 |
| 株式会社センチュリオンインターナショナル | センチュリオンホテル | 2026年9月28日 | TEMAIRAZUシリーズへの不正アクセスについて公表。不審メッセージが確認されている予約条件などを案内 |
| 株式会社7garden | 同社運営ホテル・施設 | 2026年9月29日 | TEMAIRAZUを利用していることを明記。自社管理システムへの不正アクセスは確認されていないとし、影響範囲を手間いらずと確認中 |
| FIRST CABIN HD/ファーストキャビン | FIRST CABIN | 2026年9月24日、29日追記 | 当初はフィッシング詐欺への注意を公表。追記で予約コントロールシステムへの不正アクセスにより宿泊者情報の一部が閲覧・取得された可能性があるとの発表を案内 |
| 株式会社UMITO | UMITO、WITH SEA | 2026年9月29日 | 宿泊予約管理を委託する手間いらずのTEMAIRAZUで外部からの不正アクセスが発生したと公表 |
| 株式会社クア・アンド・ホテル | 石和健康ランド、信州健康ランド、駿河健康ランド、甲府プリンスホテル朝日館 | 2026年9月29日 | 宿泊予約情報の管理・連携にTEMAIRAZUを利用。宿泊者情報の一部が閲覧・取得された可能性があるとの報告を受けたと公表 |
| ONE FUKUOKA HOTEL | ONE FUKUOKA HOTEL | 2026年9月29日 | 使用するサイトコントローラー「手間いらず」で第三者による不正アクセスが発生し、個人情報が外部に閲覧・流出した可能性があると公表 |
| SPICE MOTEL OKINAWA | SPICE MOTEL OKINAWA | 2026年9月28日 | 使用する予約管理システム「手間いらず」への不正アクセスにより、個人情報が外部に漏洩した可能性があると公表 |
| オーベルジュ・ド・プリマヴェーラ | オーベルジュ・ド・プリマヴェーラ | 2026年9月29日 | 利用する予約管理システム「TEMAIRAZU」への不正アクセスと、宿泊者情報の一部が閲覧・取得された可能性を公表 |
| セトレ グラバーズハウス長崎 | セトレ グラバーズハウス長崎 | 2026年9月29日 | 予約情報の管理等に利用するTEMAIRAZUへの不正アクセスと、宿泊予約情報の一部が閲覧・取得された可能性を公表 |
| 石垣島ホテルククル | 石垣島ホテルククル | 2026年9月29日 | 予約情報の管理に利用するTEMAIRAZUへの不正アクセスと、宿泊者情報の一部が閲覧・取得された可能性を公表 |
| ホテル&レジデンス六本木 | 六本木ホテルS | 2026年9月30日 | 予約情報の管理に利用するTEMAIRAZUへの不正アクセスと、宿泊者情報の一部が閲覧・取得された可能性を公表 |
上記は公表を確認できた企業・施設を整理したものであり、TEMAIRAZUの全利用企業や、今回の不正アクセスで影響を受けた全施設を示すものではありません。
手間いらずは2026年9月28日時点で、影響を受けた宿泊施設数や宿泊者数を公表していません。今後、個別の影響範囲が判明するにつれて、新たな宿泊施設が告知を公表する可能性があります。
各社の公表で共通している内容
各社の発表には表現の違いがありますが、複数の宿泊施設で共通して案内されているのは次の内容です。
- TEMAIRAZUまたは予約コントロールシステムへの不正アクセスが確認された
- 宿泊者情報の一部が第三者に閲覧または取得された可能性がある
- WhatsApp、WeChat、メール、SMSなどで不審なメッセージが送られている
- 実際の宿泊予約に関する情報を把握しているように見えるメッセージがある
- 予約の確認・確定、クレジットカード情報の再入力、緊急支払いなどを要求する
- メッセージから外部の不審なWebサイトへ誘導する
- TEMAIRAZUではクレジットカード情報を取り扱っておらず、同システム内には保有していない
ただし、各社が「自社の顧客情報が実際に第三者へ取得された」と確定しているわけではありません。
手間いらず本体も、宿泊者情報の一部が第三者に閲覧または取得された可能性を否定できないとして影響範囲を調査しています。
不審メッセージが確認されている予約条件
OF HOTEL、ONE FUKUOKA HOTEL、セトレ グラバーズハウス長崎など複数の施設は、現時点で不審メッセージが確認されている予約について、次の条件を公表しています。
- 2026年9月21日までに成立した予約
- 2026年9月21日以降を宿泊日とする予約
OF HOTELなど一部施設では、これに「予約者がWhatsAppを利用している予約」を加えています。
ただし、条件に該当するすべての予約者へ不審メッセージが送られているわけではありません。また、手間いらずが今回の影響対象をこの条件に限定したわけでもありません。
自身の予約が対象かどうかは、利用した宿泊施設または手間いらずからの公式案内を確認する必要があります。
クレジットカード番号がTEMAIRAZUから漏洩したとは公表されていない
今回の不審メッセージでは、クレジットカード情報の再入力を要求するケースがあります。
一方、手間いらずはTEMAIRAZUではクレジットカード情報を取り扱っておらず、同システム内にクレジットカード情報を保有していないと説明しています。
複数の利用施設も同じ説明を掲載しています。
したがって、2026年9月30日時点で確認できる事実は、
- TEMAIRAZUへの不正アクセスが確認された
- 宿泊者情報の一部が閲覧または取得された可能性がある
- 宿泊予約情報を把握しているように見える不審メッセージが送られている
- メッセージから偽サイトへ誘導し、カード情報を入力させるフィッシングが確認されている
というものです。
「TEMAIRAZUからクレジットカード番号が流出した」とする説明は、手間いらずの公式発表とは一致しません。
宿泊予約情報を使うフィッシングはTEMAIRAZU以外でも発生
今回のTEMAIRAZU事案とは別に、2026年にはBooking.comを経由した宿泊予約者へ、実際の予約内容を知っているように見せてWhatsAppなどからフィッシングサイトへ誘導する事例も国内で相次いでいます。
セキュリティ対策Labでは、東武ホテル・ホテルグレイスリー・ホテル京阪浅草が公表したBooking.com経由のフィッシング事例をまとめています。
宿泊者側では、「相手が自分の氏名、宿泊日、ホテル名、予約内容を知っている」というだけで正規の連絡と判断しない必要があります。
今回のTEMAIRAZU事案と過去のBooking.com関連事案について、同一の攻撃者、同一の侵入経路、同一キャンペーンであることを示す公式情報は確認されていません。
宿泊者が不審なメッセージを受け取った場合
手間いらずと利用施設は、宿泊者へ次の対応を案内しています。
- メッセージ内のURLやリンクを開かない
- クレジットカード情報や個人情報を入力しない
- 不審なメッセージへ返信しない
- 指示に従って支払い・送金をしない
- 予約内容はホテルまたは予約サイトの公式窓口から確認する
すでに不審なWebサイトへクレジットカード情報を入力した場合は、利用するカード会社へ速やかに連絡し、カード停止や再発行など必要な対応を確認します。
出典
- 不審なメッセージおよび当社システムへの不正アクセスに関するお詫びとお知らせ – 手間いらず株式会社
- 当館を装ったWhatsAppなどからの「なりすましメッセージ」にご注意ください – 春蘭の宿さかえや
- サイトコントローラーへの不正アクセスに関するお詫びとご注意のお願い – 穴吹エンタープライズ株式会社
- 不正アクセスに伴う不審なメッセージにご注意ください – OF HOTEL sendai/tohoku
- THE FARMを装ったWhatsAppの「なりすましメッセージ」にご注意ください – THE FARM
- WhatsApp等からの不審なメッセージにご注意ください – 株式会社スーパーホテル
- お知らせ – センチュリオンホテル
- 宿泊予約システム提供会社への不正アクセスに関するお知らせと不審なメッセージへのご注意のお願い – 株式会社7garden
- 当ホテルや予約サイトを装ったフィッシング詐欺に関しまして – ファーストキャビン
- 当施設を装った不審なメッセージに関する原因判明と引き続きのご注意のお願い – 株式会社UMITO
- 不審なメール・メッセージに関する調査状況のお知らせ – 株式会社クア・アンド・ホテル
- 予約管理システムへの不正アクセスに伴う注意喚起 – ONE FUKUOKA HOTEL
- お客様の個人情報漏洩の可能性に関するお詫びと注意喚起のお知らせ – SPICE MOTEL OKINAWA
- 予約管理システムへの不正アクセスに関するお詫びと注意喚起 – オーベルジュ・ド・プリマヴェーラ
- 予約管理システムへの不正アクセスに関するお知らせ – セトレ グラバーズハウス長崎
- 予約管理システムへの不正アクセスおよび不審なメッセージに関するお詫びと注意喚起 – 石垣島ホテルククル
- 予約管理システムへの不正アクセスおよび不審なメッセージに関するお詫びと注意喚起 – ホテル&レジデンス六本木
関連記事
 イギリスの米軍基地近くで男5人逮捕 爆発物法違反・テロ行為準備の疑い、対テロ警察が捜査
 サイバー攻撃の事例|国内・海外の代表事例と被害・原因・対策
 サイバー犯罪の事例まとめ|企業・個人・国家の最新事例と警察庁統計から学ぶ対策【2026年最新】
 【2026年最新】サイバー攻撃・情報漏洩の事例まとめ 事業停止・SaaS・認証・AI悪用から見る企業リスク
 2026年3月 サイバー攻撃の被害 事例 まとめ
 ビジネスメール詐欺(BEC)・ニセ社長詐欺 不正送金被害まとめ-はてななど上場企業関連9社とLINE誘導型詐欺含む21件・被害総額約22億740万円超【2026年最新版】
 2026年4月 サイバー攻撃の被害 事例 まとめ
 2026年5月 サイバー攻撃の被害 事例 まとめ
 2026年6月 サイバー攻撃の被害 事例 まとめ