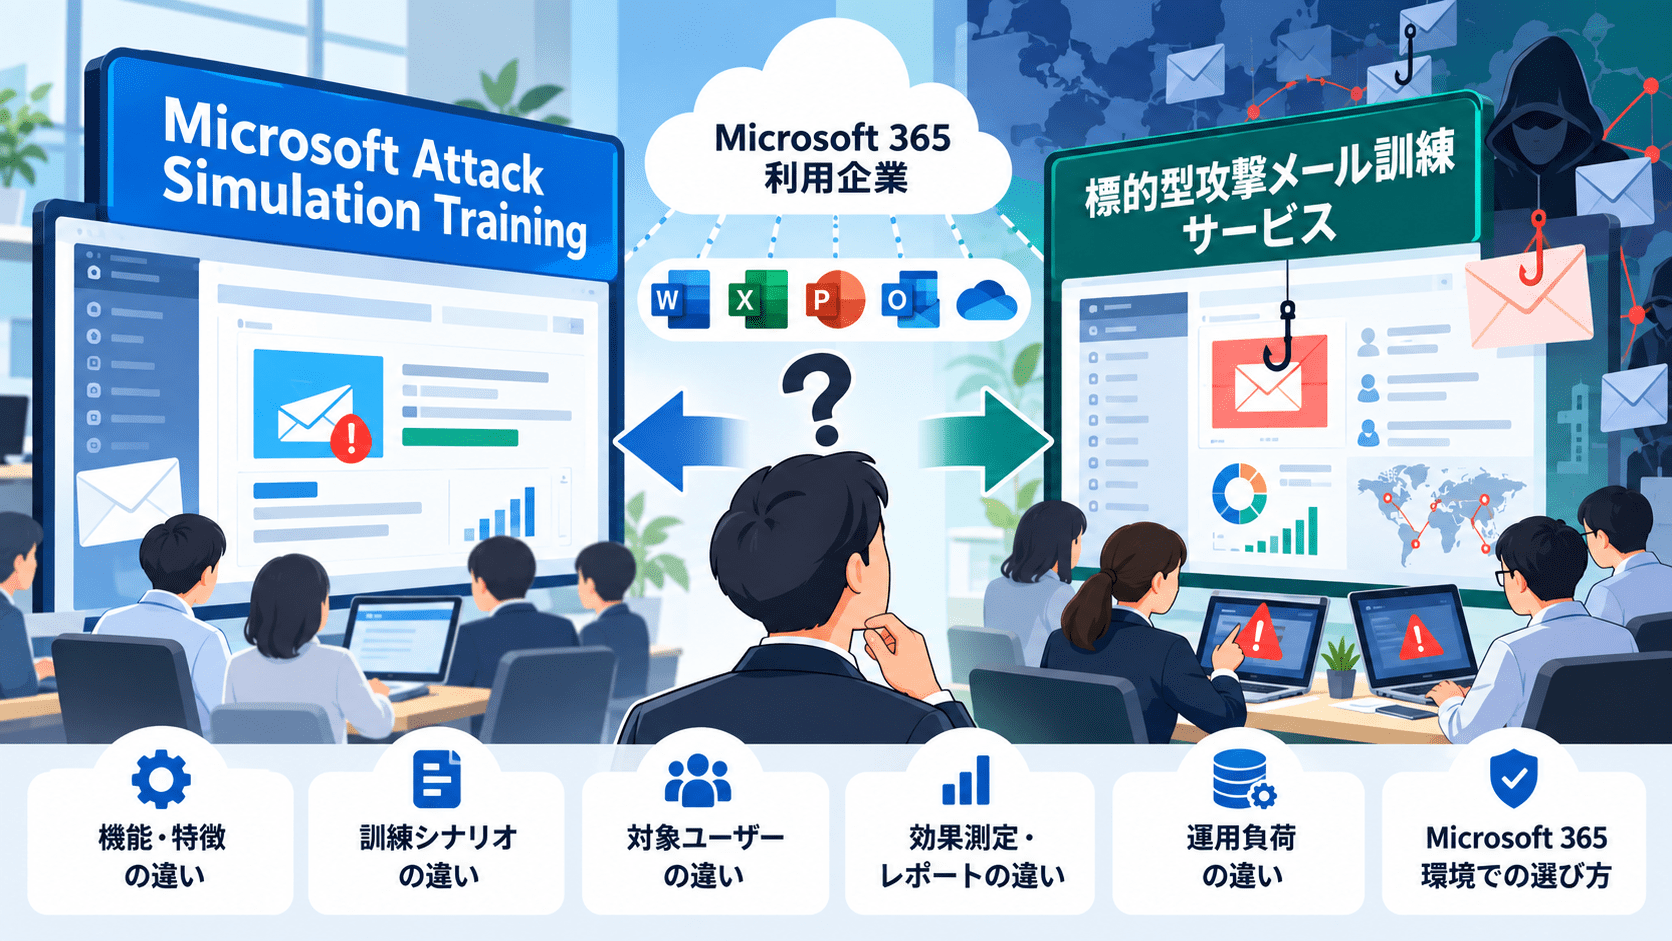
Microsoft 365を利用している企業が標的型攻撃メール訓練を検討する場合、外部の訓練サービスを契約する前に確認したいのが、Microsoft Defender for Office 365の「Attack Simulation Training」です。
Attack Simulation Trainingは、Microsoft Defenderポータルから疑似フィッシングメールを配信し、URLクリックや認証情報入力、不審メールの報告、訓練受講などを確認できる機能です。Microsoft 365 E5などですでにDefender for Office 365 Plan 2を利用している企業では、新たな訓練SaaSを追加せずに実施できる可能性があります。
一方、標的型攻撃メール訓練専用サービスには、運用代行、独自の脅威インテリジェンスを使ったシナリオ作成、SMS・電話などを含むマルチチャネル訓練、外部SOCとの連携などを提供するものもあります。
Microsoft 365を使っているという理由だけでAttack Simulation Trainingを選ぶのではなく、「既存ライセンス」「訓練内容」「運用工数」「報告後の対応」「メール以外の攻撃まで対象にするか」を分けて比較する必要があります。
※本記事のMicrosoft製品に関する記載は、2026年9月30日時点で確認できるMicrosoft公式情報をもとにしています。ライセンスや機能は変更される可能性があるため、導入時には最新のMicrosoft公式情報を確認してください。
結論:Defender for Office 365 Plan 2を利用しているかで最初の判断が変わる
Microsoft 365利用企業では、最初に自社のライセンスを確認します。
Attack Simulation Trainingは、Microsoft Defender for Office 365 Plan 2の機能です。Microsoftのサービス説明では、Microsoft 365 E5、Office 365 E5などで利用できるほか、Defender for Office 365 Plan 2として提供されています。
一方、Microsoft 365 E3とOffice 365 E3には2026年7月1日からDefender for Office 365 Plan 1が含まれていますが、Attack Simulation TrainingはPlan 2の機能です。E3を利用しているだけでは、Attack Simulation Trainingを利用できるとは限りません。
そのため、選定は次の順で進めると整理しやすくなります。
- 現在の契約にDefender for Office 365 Plan 2が含まれているか確認する
- Attack Simulation Trainingで自社が必要とする訓練を実施できるか確認する
- 運用工数、マルチチャネル、シナリオ更新、SOC・CSIRT連携などで不足する要件を整理する
- 不足する場合に外部の標的型攻撃メール訓練サービスと比較する
主要な外部サービスの機能や料金を確認したい場合は、標的型攻撃メール訓練サービス比較で整理しています。
Microsoft Attack Simulation Trainingと外部サービスの違い
外部サービスは製品ごとに機能が異なるため、以下はすべてのサービスに共通する仕様ではありません。選定時の比較軸として確認してください。
| 比較項目 | Microsoft Attack Simulation Training | 外部の標的型攻撃メール訓練サービス |
|---|---|---|
| 利用条件 | Defender for Office 365 Plan 2が必要 | 各サービスとの契約が必要 |
| Microsoft 365との統合 | Microsoft Defenderポータル、Microsoft Entra ID、OutlookなどMicrosoft環境と連携しやすい | Microsoft 365連携の内容はサービスごとに異なる |
| 対象者管理 | Microsoft 365のユーザー・グループ、属性等を利用して対象を選択可能 | Entra ID、人事システム、CSV等への対応はサービスごとに異なる |
| 疑似攻撃 | Credential Harvest、Malware Attachment、Link in Attachment、Link to Malware、Drive-by URL、OAuth Consent Grant、QRコード等 | メール中心のものからSMS、電話、SNS等までサービスごとに異なる |
| シナリオ | Microsoftの組み込みペイロード、テナント独自ペイロード等を利用 | 独自テンプレート、SOC・脅威インテリジェンス由来などサービスごとに異なる |
| 実攻撃の反映 | Payload automationで、組織内で報告されMicrosoftがフィッシングと確認したメールをもとにペイロード化できる | 独自SOC、脅威インテリジェンス、顧客観測等を利用するサービスもある |
| 訓練後教育 | シミュレーション結果に応じたTraining、Training campaignを利用可能 | eラーニング、マイクロラーニング、個別教育等はサービスごとに異なる |
| 不審メール報告 | OutlookのReport機能やMicrosoft DefenderのUser reported messagesと連携可能 | 専用報告ボタン、分析機能、SOC連携等はサービスごとに異なる |
| レポート | Compromised、Reported、Training status、Repeat offenders等を確認可能 | 指標、部署別分析、経営報告等の内容はサービスごとに異なる |
| API | Microsoft Graph APIで一部の読み取り・実行をサポート | APIの有無・範囲はサービスごとに異なる |
| 運用支援 | Microsoftの機能を管理者が設定・運用する形が基本 | シナリオ作成、配信、問い合わせ対応、報告会まで代行するサービスもある |
| マルチチャネル | Microsoft公式ドキュメントで案内されている主要なシミュレーションはメールを起点とする。QRコードにも対応 | SMS、電話・音声、SNSなどに対応するサービスもある |
| 費用の考え方 | Plan 2を既に保有していれば追加の訓練サービス契約が不要な場合がある | ライセンス費に加え、運用支援等を含む料金体系もある |
Microsoft Attack Simulation Trainingとは
Attack Simulation Trainingは、Microsoft Defender for Office 365 Plan 2で利用できるフィッシングシミュレーション・教育機能です。
Microsoft Defenderポータルの「Email & collaboration」からAttack Simulation Trainingを開き、対象者、疑似攻撃の手法、ペイロード、訓練、通知、実施日時などを設定します。
Microsoftが公開している主なソーシャルエンジニアリング手法には、次のものがあります。
- Credential Harvest
- Malware Attachment
- Link in Attachment
- Link to Malware
- Drive-by URL
- OAuth Consent Grant
- How-to Guide
QRコードを含むペイロードにも対応しています。
単に「偽メールを送り、クリックした人数を数える」ための機能ではありません。対象者への訓練割り当て、Training campaign、シミュレーションの自動化、ユーザー報告、レポートなどをMicrosoft 365環境の中で利用できます。
Microsoft 365のユーザー情報をそのまま対象者選定に使える
Attack Simulation Trainingでは、組織内のユーザーやグループを対象にしてシミュレーションを実行できます。
Training campaignでは、Microsoft 365 Groups、配布グループ、メールが有効なセキュリティグループなどを対象に指定できます。また、ユーザー情報として部署、役職などを確認でき、Repeat offendersなどの条件も対象者選定に利用できます。
従業員600人以上の企業では、訓練ツールへ毎回CSVを登録する方式より、日常利用しているMicrosoft 365のID情報を利用できる方が管理工数を抑えられる場合があります。
ただし、人事システム上の組織情報とMicrosoft Entra ID上の属性が一致していない企業では、Microsoft 365と統合されているだけで対象者管理が自動化されるわけではありません。部署、役職、雇用区分、拠点など、訓練に使いたい属性が実際に管理されているかを確認する必要があります。
実際に報告されたフィッシングを訓練へ利用できる
Attack Simulation Trainingには「Payload automation」と呼ばれる機能があります。
Microsoftの説明では、組織内のユーザーがフィッシングとして報告し、Microsoftがフィッシングと確認したメールをもとに、実際の攻撃を模したカスタムペイロードを作成できます。
これはMicrosoft 365利用企業にとって大きな比較ポイントです。
一般的なテンプレートだけを使うのではなく、自社で実際に観測された攻撃を訓練へ反映できるためです。
ただし、「実際の攻撃を訓練に反映できるか」という比較では、Microsoftだけを見る必要はありません。外部の訓練サービスにも、独自SOCや脅威インテリジェンス、実際に観測したフィッシングをもとにシナリオを更新するものがあります。
比較時には「テンプレート数」ではなく、次の点を確認します。
- シナリオの情報源は何か
- 実際の攻撃を把握してから訓練へ反映するまでの期間
- 日本国内で観測される攻撃をどの程度反映できるか
- 自社で受信したフィッシングを再現できるか
- シナリオの難易度を比較できるか
訓練メールの難易度が違えばクリック率も変わるため、単純なクリック率だけで効果を比較しない考え方については、NIST Phish Scaleを使った標的型攻撃メール訓練の効果測定で解説しています。
訓練後の教育までMicrosoft 365内で実施できる
Attack Simulation Trainingでは、疑似攻撃だけでなく、訓練コンテンツの割り当ても行えます。
MicrosoftはTraining campaignとして、疑似フィッシングメールを送らずに教育だけを対象者へ割り当てる機能も提供しています。2026年9月時点のMicrosoft公式ドキュメントでは、70を超える組み込みTraining moduleが案内されています。
通常のシミュレーションでも、ユーザーの結果に応じた訓練を割り当てられます。
Microsoft 365上で訓練と教育をまとめたい企業では、別のLMSや教育サービスを追加せずに運用できる可能性があります。
一方、外部サービスを比較する場合は、動画教材の本数ではなく、次のような運用まで確認します。
- 危険な操作をした対象者へ自動で教育を割り当てられるか
- 一度クリックしただけで高リスク扱いしない設計になっているか
- 役職や業務リスクに応じて教育内容を変えられるか
- 日本語コンテンツの内容と更新頻度
- 受講結果を人事・教育システム等へ連携できるか
Outlookの報告機能とDefenderの運用をつなげやすい
Microsoft Defender for Office 365では、Outlookの組み込みReportボタンなどを利用し、ユーザーが不審なメールを報告できます。
報告されたメッセージはMicrosoft Defenderポータルの「User reported」から管理でき、設定によって指定した報告用メールボックス、Microsoft、またはその両方へ送信できます。
Attack Simulation Trainingのレポートでも、ユーザーがシミュレーションメールを報告したかを確認できます。
そのため、Microsoft 365とDefenderを中心にメールセキュリティを運用している企業では、
従業員が報告
↓
Defenderで確認
↓
情報システム部門・SOCが調査
という日常の報告フローと訓練を合わせやすい構成です。
ただし、実際のインシデント対応力まで確認するには、シミュレーションのReportedだけでは足りません。最初の報告から、同一メールの受信者調査、アカウント・端末確認、封じ込めまでにどれだけ時間がかかったかを別途確認する必要があります。
Microsoft製品だから「運用が自動」というわけではない
Microsoft 365との統合はAttack Simulation Trainingの特徴ですが、訓練そのものの運用工数がなくなるわけではありません。
管理者側では、例えば次の作業が発生します。
- 訓練対象者の設計
- 対象ユーザー・グループの選択
- ペイロードの選定
- 独自シナリオの作成
- 訓練・通知の設定
- 実施スケジュールの設定
- 結果の分析
- 次回対象者や教育内容の判断
- 社内問い合わせへの対応
Simulation automationを使って配信を自動化できる部分はありますが、「どの部門へ、どの脅威を、どの頻度で訓練するか」という設計は企業側で決める必要があります。
外部サービスでは、こうした作業の一部または全部をベンダーが支援する場合があります。
そのため、比較時には年間ライセンス費だけでなく、情報システム部門やセキュリティ部門の年間作業時間も含めて判断します。
SMS・電話・SNSまで訓練する場合は外部サービスも比較する
Attack Simulation TrainingのMicrosoft公式ドキュメントで案内されている主要な攻撃シミュレーションは、フィッシングメールを起点とするものです。QRコードを使った訓練にも対応しています。
一方、現在のソーシャルエンジニアリングはメールだけではありません。
- SMSを使うスミッシング
- 電話・音声を使うビッシング
- QRコードを利用した誘導
- SNSやチャットを経由した誘導
- メールと電話を組み合わせたBEC
外部サービスには、メール以外のチャネルを含めて訓練できるものがあります。
ただし、対応チャネルが多いサービスが自社に適しているとは限りません。自社で実際に利用している連絡手段、経理・採用・営業・役員などが受ける攻撃、過去のインシデントをもとに必要なチャネルを決めます。
Microsoft 365 E5利用企業ではAttack Simulation Trainingから確認しやすい
すでにMicrosoft 365 E5などでDefender for Office 365 Plan 2を利用している企業では、Attack Simulation Trainingで必要な範囲を確認してから外部サービスを比較できます。
例えば、次のような条件では候補になります。
- メールを中心としたフィッシング訓練を実施したい
- Microsoft 365のユーザー・グループを使って対象者を管理したい
- Outlookの不審メール報告と訓練を合わせたい
- DefenderポータルをSOC・情シスが日常的に利用している
- シミュレーション後の教育もMicrosoft環境で実施したい
- 自社内で訓練設計・運用を担当できる
- Microsoft Graph API等を利用して自動化・データ連携したい
既存ライセンスに含まれている場合でも、導入前には実際の運用工数を確認します。
外部の標的型攻撃メール訓練サービスも比較したいケース
次の要件がある場合は、Attack Simulation Trainingだけで決めず、外部サービスも同じ条件で比較した方が整理しやすくなります。
訓練の設計・運用を外部へ任せたい
数千人規模で対象者選定、シナリオ作成、配信、問い合わせ、集計、経営報告まで行うと、管理者の工数が増えます。
外部サービスの中には、こうした運用を支援するものがあります。
比較時には「サポートあり」という表現ではなく、具体的にどこまで実施してもらえるかを確認します。
独自の脅威インテリジェンスやSOC情報を使いたい
MicrosoftにもPayload automationがありますが、外部サービスには独自SOC、メールセキュリティ製品、脅威インテリジェンス基盤等から得た攻撃情報を訓練へ利用するものがあります。
自社が重視する地域、業界、攻撃手法をどの程度カバーできるかで比較します。
メール以外のソーシャルエンジニアリングも対象にしたい
SMS、電話、SNS等を対象にする場合は、対応サービスを確認します。
「マルチチャネル対応」の有無だけでなく、各チャネルで何を測定できるか、追加費用が発生するかも比較対象です。
Microsoft 365以外の環境も含めて統一したい
グループ会社や海外拠点でGoogle Workspaceなど異なるメール環境を利用している場合、Microsoft 365だけを前提にした運用が適さないことがあります。
複数環境を1つの管理画面・レポートで扱いたい場合は、外部サービスの対象環境を確認します。
Microsoft 365 E3利用企業は「E3だから使える」と判断しない
2026年7月1日からMicrosoft 365 E3およびOffice 365 E3にはDefender for Office 365 Plan 1が含まれるようになりました。
ただし、Attack Simulation TrainingはPlan 2の機能です。
そのため、
「Microsoft 365 E3を契約している」
↓
「Defender for Office 365が含まれている」
↓
「Attack Simulation Trainingも利用できる」
とは限りません。
現在の契約SKU、アドオン、対象ユーザーのライセンス状況を確認したうえで、Plan 2への追加費用と外部サービスの費用を比較します。
単純な月額・年額だけではなく、次の費用まで含めて比較します。
- ライセンス・サービス利用料
- 初期設定
- 対象者管理
- シナリオ作成
- 配信作業
- 社内問い合わせ対応
- 結果分析
- 経営・監査向けレポート
- 追加教育
- SOC・CSIRTとの連携
選定時に確認したい10項目
Microsoft Attack Simulation Trainingと外部サービスを比較する場合は、少なくとも次の10項目を同じ条件で確認します。
| No. | 確認項目 | 確認する内容 |
|---|---|---|
| 1 | ライセンス | 現在のMicrosoft契約で利用できるか、追加費用はいくらか |
| 2 | 対象者管理 | Entra ID、人事データ、グループ会社をどこまで管理できるか |
| 3 | 訓練シナリオ | 自社が想定する攻撃を再現できるか |
| 4 | シナリオの情報源 | 実攻撃、SOC、脅威インテリジェンス等をどう反映するか |
| 5 | 更新速度 | 新しい攻撃を訓練へ反映するまでの期間 |
| 6 | 対応チャネル | メール、QR、SMS、電話、SNS等の必要範囲 |
| 7 | 報告 | 従業員の報告率・報告時間を確認できるか |
| 8 | SOC・CSIRT連携 | 報告後の調査・対応フローにつなげられるか |
| 9 | 運用工数 | 対象者設定、配信、問い合わせ、集計に何時間必要か |
| 10 | 効果測定 | クリック率以外に、報告、教育、再発、難易度等を評価できるか |
機能表だけでは分からない項目については、候補を絞った後にPoCで確認します。
実環境で確認する項目は、標的型攻撃メール訓練のPoC設計方法で整理しています。
PoCでは同じ条件でMicrosoftと外部サービスを試す
Microsoft Attack Simulation Trainingと外部サービスを比較する場合、異なるシナリオや対象者で実施すると結果を比較しにくくなります。
可能であれば、次の条件をそろえます。
- 同じ対象部門
- 同程度の対象人数
- 同じ訓練期間
- 同程度のシナリオ難易度
- 同じ評価指標
- 同じ管理者数
そのうえで、
- 設定開始から配信までにかかった時間
- 対象者の登録・更新工数
- 訓練メールの到達状況
- 報告の操作性
- 報告率・報告時間の取得
- 訓練後教育の割り当て
- レポート作成時間
- SOC・CSIRTへの連携
- 管理者への問い合わせ件数
を記録します。
既存ライセンスで利用できる製品でも、毎回の訓練に多くの管理工数がかかれば、年間TCOでは外部サービスとの差が小さくなる場合があります。逆に、自社でMicrosoft Defenderを運用する体制がすでに整っていれば、追加のサービスを増やさずに訓練を組み込める可能性があります。
Microsoft Attack Simulation Trainingに関するよくある質問
Microsoft 365 E3だけでAttack Simulation Trainingを利用できますか?
Microsoft 365 E3には2026年7月1日からDefender for Office 365 Plan 1が含まれていますが、Attack Simulation TrainingはPlan 2の機能です。Plan 2を含む契約または追加ライセンスの有無を確認してください。
Microsoft 365 E5では利用できますか?
MicrosoftはAttack Simulation TrainingをMicrosoft 365 E5などに含まれるDefender for Office 365 Plan 2の機能として案内しています。実際の契約内容と対象ユーザーのライセンス条件は管理者または契約先で確認してください。
QRコードを使った訓練はできますか?
できます。MicrosoftはAttack Simulation TrainingでQRコードを含むペイロードと、QRフィッシングを扱うTraining moduleやHow-to Guideを提供しています。
SMSや電話の訓練もできますか?
MicrosoftがAttack Simulation Trainingの公式ドキュメントで案内している主要なソーシャルエンジニアリング手法はメールを起点としています。SMSや電話を訓練要件に含める場合は、それらに対応する外部サービスも比較対象にします。
オンプレミスのメールボックスでも利用できますか?
Microsoftはオンプレミスメールボックスもサポートするとしていますが、レポート機能に制限があると案内しています。ハイブリッド環境ではPoCで取得できるデータを確認してください。
Microsoft 365を利用しているなら外部サービスは不要ですか?
Microsoft 365を利用していることだけでは判断できません。Defender for Office 365 Plan 2の有無に加え、運用支援、マルチチャネル、シナリオの情報源、SOC・CSIRT連携、年間運用工数を比較する必要があります。
まとめ
Microsoft 365利用企業では、標的型攻撃メール訓練サービスを新規契約する前に、Defender for Office 365 Plan 2とAttack Simulation Trainingの利用可否を確認できます。
そのうえで、Microsoft環境との統合だけでは判断せず、自社が必要とする訓練内容、メール以外のチャネル、シナリオ更新、報告後の対応、運用支援、年間TCOを比較します。
既存のMicrosoft 365環境の中でどこまで実施できるかを先に確認し、不足する要件だけを外部サービスと比較すると、製品名や機能数に引っ張られずに選定しやすくなります。
出典
- Microsoft Defender for Office 365 Features service description – Microsoft
- Microsoft Defender for Office 365 service description – Microsoft
- Get started using Attack simulation training – Microsoft
- Simulate a phishing attack with Attack simulation training – Microsoft
- Payloads in Attack simulation training – Microsoft
- Payload automations for Attack simulation training – Microsoft
- Training campaigns in Attack simulation training – Microsoft
- Attack simulation training deployment considerations and FAQ – Microsoft
- Global settings in Attack simulation training – Microsoft
- Configure user reported message settings in Microsoft Defender for Office 365 – Microsoft
関連記事
 EDRの必要性とは 注目される背景から他のセキュリティソリューションとの違いまで解説
 RaaS(Ransomware as a Service)とは-犯罪のサービス化が生んだサイバー攻撃の民主化と、日本組織が実際に受けた被害の全貌
 標的型攻撃メール訓練のPoC/検証方法-NIST・NCSCと実環境研究から15の検証項目を整理
 CSIRTとSOCの違いとは?役割・業務・連携方法をNIST・NCSC・JPCERT/CCから解説
 セキュリティ教育 サービスは何が違う?標的型攻撃メール訓練で見る「コンプライアンス起点」と「脅威起点」
 株式会社データスコープ社製の顔認証カメラの脆弱性に関するお知らせ株式会社データスコープ社製の
 ロックビット(Lock Bit)が米連邦準備銀行(FRB)へのハッキングを主張 専門家は懐疑的
 住友重機械工業が不正アクセスに関する続報と個人情報漏洩を発表
 DeepSeekは悪意のあるプロンプトを容易に生成・脱獄も可 海外企業調査

