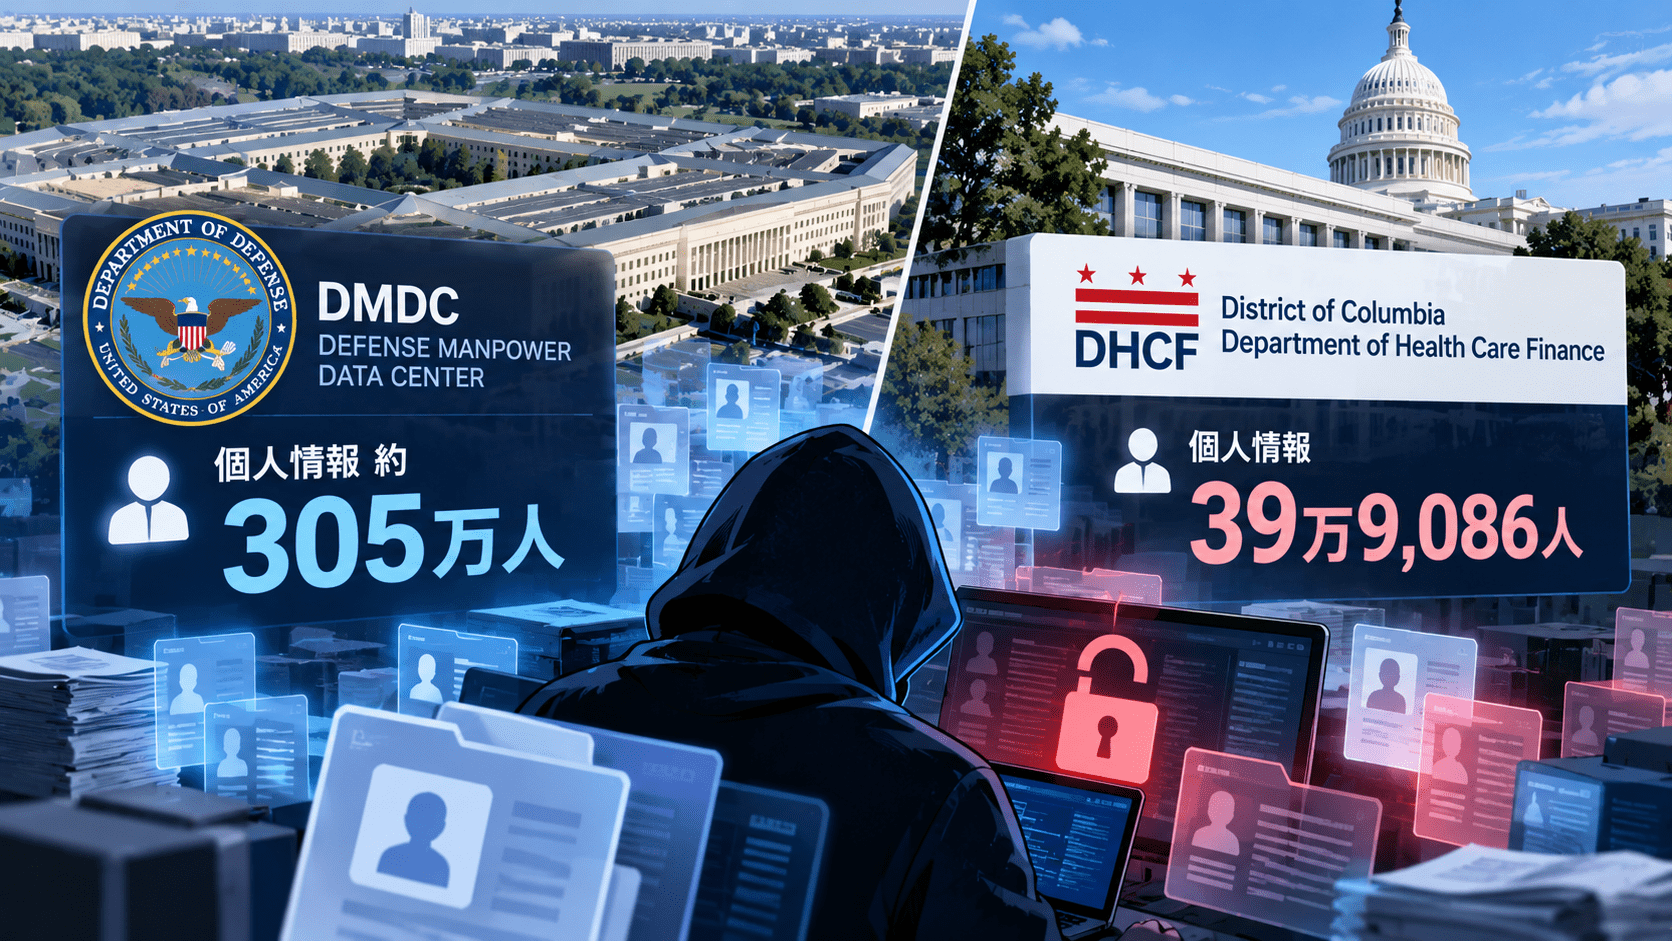
2026年9月、米国の政府機関で大規模な個人情報露出が相次いで明らかになりました。
米国防総省(DoD)のDefense Manpower Data Center(DMDC)では、ファイル共有システムの脆弱性により、2025年10月から2026年7月まで少数の権限のない利用者が暗号化されていない個人情報へアクセスしていました。米国防総省当局者がFederal News Networkなどに説明した対象規模は、存命者約276万人と死亡者29万4,000人です。
一方、ワシントンD.C.のDepartment of Health Care Finance(DHCF)では、Webサイト上の2つの公開レポートに、本来表示する予定のなかった基礎データが含まれていました。MedicaidとDC Healthcare Allianceの加入者39万9,086人が対象として米保健福祉省(HHS)へ報告されています。
2件は原因も影響範囲も異なります。DMDCでは第三者によるファイルアクセスが確認されていますが、DHCFでは個人情報が閲覧可能な状態にあったものの、実際に第三者が閲覧・利用した証拠は確認されていません。
米政府機関の個人情報露出2件のサマリー
| 項目 | 国防総省DMDC | DC医療財政局(DHCF) |
|---|---|---|
| 公表・報道時期 | 2026年9月 | 2026年9月 |
| 対象 | 国防総省に関係する軍人・民間職員など | Medicaid・DC Healthcare Alliance加入者 |
| 対象規模 | 約305万4,000人(存命約276万人、死亡29万4,000人) | 399,086人 |
| 発生要因 | ファイル共有システムの脆弱性 | Web公開レポートに基礎個人データが残存 |
| 第三者アクセス | 確認済み | 閲覧可能だったが、実際の閲覧は確認されず |
| 主な対象情報 | SSN、氏名、生年月日、連絡先、性別、人種、軍の職種情報など | Medicaid ID、生年月日、医療提供者名、人種、性別、居住区、民族情報など |
| 氏名 | 対象となる場合あり | 含まれない |
| Social Security Number | 対象となる場合あり | 含まれない |
| 金融口座情報 | 公表された対象情報には含まれていない | 含まれない |
| 不正利用 | 確認されていない | 確認されていない |
| 対応 | 脆弱性修正、通知、信用監視サービス | 公開レポート削除、内部調査、個別通知 |
確認できている内容:
- DMDCでは2026年7月16日にファイル共有システムの脆弱性を発見し、直ちに修正しました。
- 調査の結果、2025年10月から2026年7月16日まで、少数の権限のない利用者が暗号化されていないPIIを含むファイルへアクセスしていました。
- 対象情報は個人によって異なり、Social Security Number(SSN)と、氏名、生年月日、連絡先、性別、人種、軍の職種情報などが含まれます。
- 米国防総省当局者によると、対象は存命者約276万人と死亡者29万4,000人です。
- DHCFでは2026年7月21日、Webサイトに掲載していた2つのレポートに非表示の個人情報が含まれていることを把握しました。
- DHCFのデータは2023年から2026年7月まで、権限のない利用者が到達できる状態だった可能性があります。
- DHCFはHHSに399,086人が影響を受けたと報告しています。
- 2つの事案に関連性があるとの発表はありません。
国防総省DMDCでは約9カ月間、権限のない利用者がファイルへアクセス
DMDCの事案は、2026年7月16日にファイル共有システムのセキュリティ脆弱性が発見されたことで判明しました。
DMDCが影響を受けた個人へ送付した9月18日付の通知書について、SecurityWeek、Federal News Network、Military Timesなどが内容を確認しています。
通知書によると、DMDCは脆弱性発見後、ファイル共有システムを直ちに更新して問題を修正しました。その後の分析で、2025年10月から2026年7月16日まで、少数の権限のない利用者がサーバー上のファイルへアクセスしていたことが判明しました。
ファイルには暗号化されていない個人識別情報(PII)が含まれていました。
SecurityWeekが確認した通知書では、対象情報は個人によって異なるとされており、次の情報が挙げられています。
- Social Security Number(SSN)
- 氏名
- 生年月日
- 連絡先情報
- 性別
- 人種
- 軍人・職員の職種などの人事情報
影響通知を受けた個人については、SSNと少なくとも1つ以上の追加識別情報が対象になっていました。
DMDCの対象は存命者約276万人、死亡者29万4,000人
DMDCの通知書自体には、影響を受けた人数は記載されていません。
一方、米国防総省当局者はFederal News Networkに対し、存命者約276万人と死亡者29万4,000人の情報が影響を受けたと説明しています。合計すると約305万4,000人です。
国防総省当局者によると、現時点で対象情報が不正利用された兆候は確認されていません。
影響を受けた対象者には、データ侵害・復旧支援企業IDXを通じて12カ月間の信用監視サービスが提供されます。
一方、誰がファイルへアクセスしたのか、なぜ個人情報が暗号化されていない状態でサーバーに保存されていたのか、攻撃が意図的なものだったのかなどについては明らかにされていません。
DMDCは軍人、退役軍人、現在・過去の民間職員、請負業者、軍人家族など6,000万件を超える記録を管理しています。
DC医療財政局では公開レポートの裏側に個人データが残存
ワシントンD.C.のDHCFで発生した事案は、外部からシステムへ侵入されたケースではありません。
DHCFは2026年7月21日、Webサイトに掲載していた2つのレポートに、本来公開する予定ではない個人情報が含まれていることを把握しました。
これらのレポートは、加入者数などグループ単位の統計情報だけを画面に表示する目的で公開されていました。
しかし、集計の元となる個人単位のデータがレポート内に残っており、権限のない利用者でも到達できる状態になっていました。
DHCFによると、この状態は2023年から2026年7月まで続いていた可能性があります。
問題を把握した後、DHCFは対象レポートをWebサイトから削除し、原因調査と内部プロセスの強化を開始しています。
DHCFは39万9,086人をHHSへ報告
SecurityWeekによると、DHCFは米保健福祉省(HHS)へ399,086人が影響を受けたと報告しました。
対象となるのは、2023年から2026年7月までにワシントンD.C.のMedicaidまたはDC Healthcare Allianceへ加入していた人です。
閲覧可能だった可能性がある情報には次の項目が含まれます。
- Medicaid ID
- 生年月日
- 医療提供者名
- 人種
- 性別
- ワシントンD.C.内の居住区(Ward)
- 民族情報
一方、DHCFは次の情報は含まれていないとしています。
- 氏名
- Social Security Number
- 金融口座情報
DHCFは、第三者が実際にこれらのデータを閲覧した、または不正利用したと判断できる証拠は確認していません。
そのため、DMDCのような「第三者によるアクセスが確認された情報漏えい」と、DHCFの「公開レポートから個人情報へ到達できる状態だった事案」は区別する必要があります。
2件で異なる「情報漏えい」の状態
2件を比較すると、対象人数だけではリスクの性質を判断できません。
DMDCでは、少数の権限のない利用者が実際にファイルへアクセスしたことが調査で確認されています。また、SSNや軍の職種情報など、本人確認や標的型攻撃に利用され得る情報が含まれていました。
DHCFでは39万9,086人という大きな対象規模ですが、公開レポートの裏側に個人データが残っていたことが問題です。第三者による閲覧や取得は確認されていません。
| 判断ポイント | DMDC | DHCF |
|---|---|---|
| データが閲覧可能だった | 確認済み | 確認済み |
| 第三者がアクセスした | 確認済み | 確認されていない |
| データ取得 | ファイルへのアクセスを確認 | 確認されていない |
| SSN | 含まれる | 含まれない |
| 本人氏名 | 含まれる場合あり | 含まれない |
| 公開設定・データ公開工程の問題 | 主因としては確認されず | 該当 |
| システム脆弱性 | 該当 | 公表されていない |
「約345万人分が漏えいした」と2件を単純合算することは適切ではありません。DMDCでは約305万人について第三者アクセスが確認されている一方、DHCFの約39.9万人は情報へ到達できる状態にあった対象人数だからです。
長期間の露出という共通点
原因は異なるものの、2件には影響状態が長期間継続していたという共通点があります。
DMDCでは、権限のない利用者によるファイルアクセスが2025年10月から2026年7月16日まで続いていました。
DHCFでは、個人データを含む公開レポートが2023年から2026年7月まで外部から到達可能だった可能性があります。
いずれも、問題の発見時点だけを確認するのではなく、過去のアクセス状況をどこまで遡って追跡できるかが影響範囲の確定に直結します。
ログが残っていなければ、公開されていたデータを誰が閲覧・取得したかを後から確定できない場合があります。
情報システム部門が確認したいポイント
DMDCの事案ではファイル共有基盤の脆弱性と暗号化されていない個人情報、DHCFでは公開レポートに残った基礎データが問題になりました。
企業・組織では次の項目を確認できます。
- ファイル共有システムで外部からアクセス可能な領域を一覧化しているか
- 外部公開されるファイルに個人情報が含まれていないか自動・手動で検査しているか
- BIレポートや表計算ファイルで、画面に表示されない行・列・シート・基礎データまで公開前に確認しているか
- SSN、マイナンバー、口座情報など識別性の高いデータを保存時に暗号化しているか
- ファイルアクセスログを、侵害調査に必要な期間まで保存しているか
- 通常と異なる大量ダウンロードや連続したファイルアクセスを検知できるか
- 公開データを生成する際、個票データから集計済みデータへ変換した後に元データを除去しているか
- システム脆弱性の修正後に、過去のアクセス状況まで遡って調査できるか
特に公開レポートやダッシュボードでは、「画面上に個人情報が見えない」ことだけでは公開可否を判断できません。配布ファイルの内部構造、APIレスポンス、埋め込みデータ、非表示フィールドなども確認対象になります。
出典
- DHCF Data Incident – District of Columbia Department of Health Care Finance
- Pentagon Personnel Agency Data Breach Impacts 3 Million People – SecurityWeek
- More than 3 million people affected by military data breach – Federal News Network
- DC Health Agency Exposes 400,000 Beneficiary Records – SecurityWeek
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?

