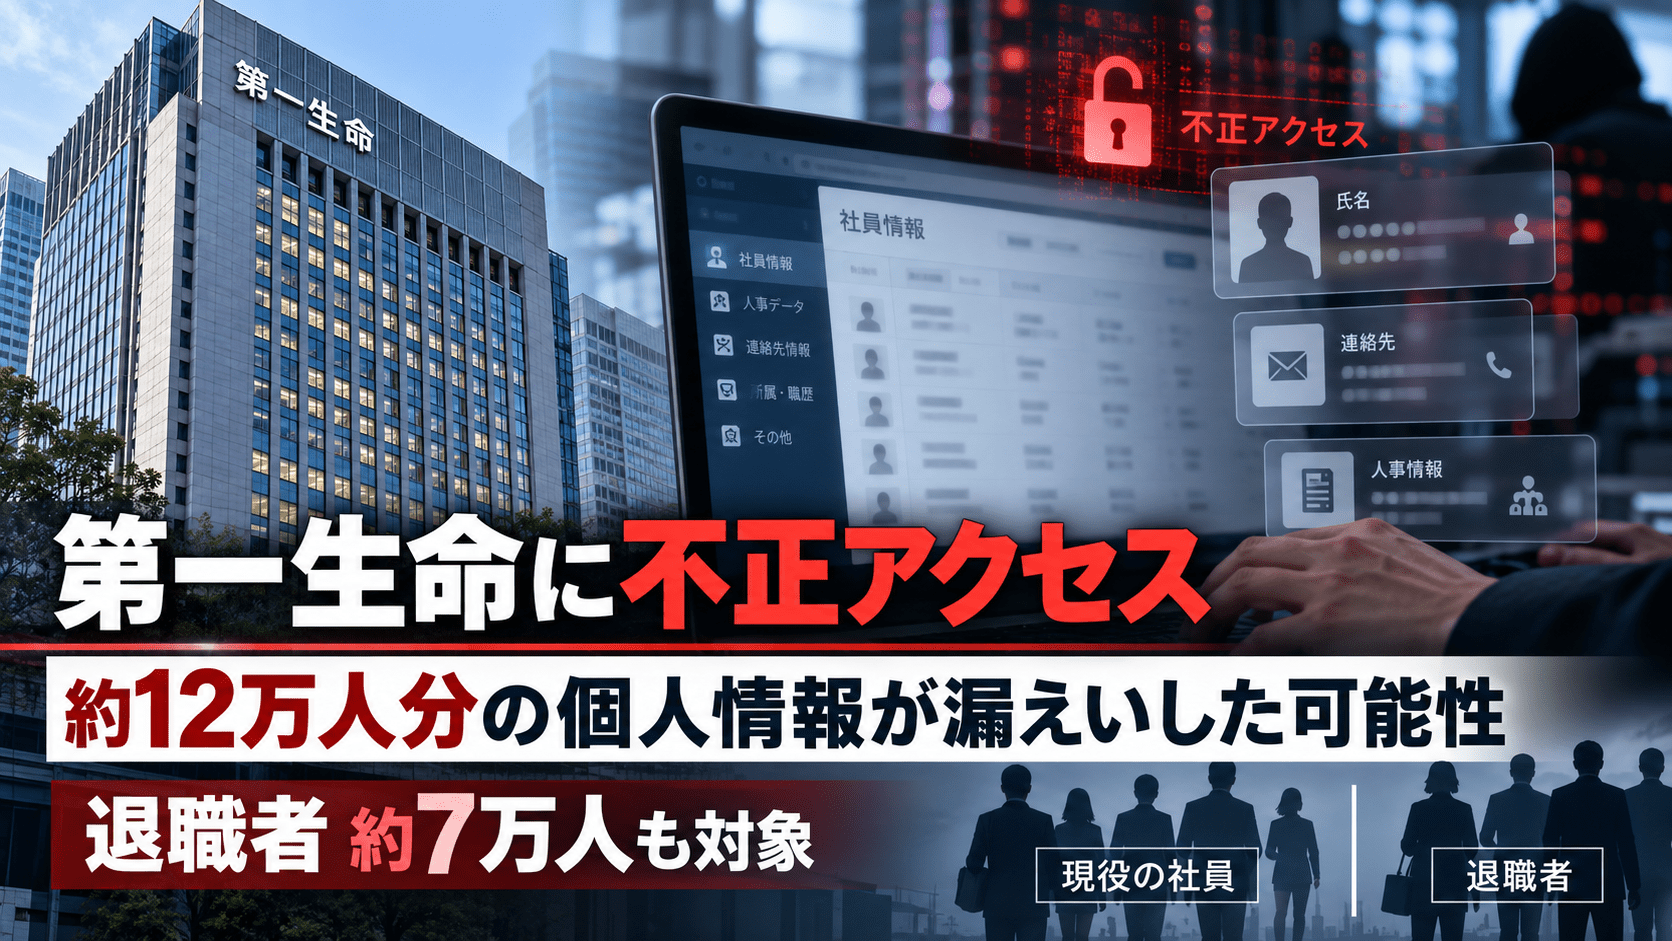
株式会社第一ライフグループと第一生命保険株式会社は2026年10月2日、両社が利用する人事システムが第三者から不正アクセスを受け、現役・退職者を含む従業員ら約12万人分の個人情報が漏えいした可能性があると公表しました。
対象には現役の従業員だけでなく、退職者約7万人も含まれます。
漏えいした可能性がある情報は、従業員番号、氏名、住所、電話番号、性別、所属、職位、職務、上長の氏名などです。第一ライフグループまたは第一生命からグループ会社へ出向していた従業員も対象に含まれます。
2026年10月2日時点で、顧客情報への影響は確認されていません。
第一生命の不正アクセス・情報漏えいのサマリー
- 第一ライフグループと第一生命は2026年10月2日、人事システムへの不正アクセスを公表しました。
- 不正アクセスが確認されたのは2026年9月24日です。
- 現役・退職者を含む約12万人分の従業員情報が漏えいした可能性があります。
- このうち約7万人は退職者です。
- 対象には第一ライフグループ、第一生命からグループ会社へ出向していた従業員も含まれます。
- 漏えいした可能性がある情報には、氏名、住所、電話番号、性別、所属、職位、職務、上長氏名などが含まれます。
- 内勤職の退職者は1967年以降、営業職の退職者は2017年以降に退職した人が対象です。
- 10月2日時点で顧客情報への被害は確認されていません。
- 不正アクセスの具体的な手口や侵入経路は公表されていません。
- 第一ライフグループは今後、追加で開示すべき事実が判明した場合には公表するとしています。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月2日 |
| 対象組織 | 第一ライフグループ、第一生命保険 |
| 対象システム | 両社が利用する人事システム |
| 不正アクセス確認日 | 2026年9月24日 |
| 対象人数 | 約12万人 |
| うち退職者 | 約7万人 |
| 主な対象情報 | 従業員番号、氏名、住所、電話番号、性別、所属、職位、職務、上長氏名など |
| 顧客情報 | 10月2日時点で影響確認なし |
約12万人分の従業員情報が漏えいした可能性
今回影響を受けた可能性があるのは、第一ライフグループと第一生命が利用する人事システムに登録されていた従業員情報です。
対象情報には次のような項目が含まれます。
- 従業員番号
- 氏名
- 住所
- 電話番号
- 性別
- 所属
- 職位
- 職務
- 上長の氏名
また、第一ライフグループや第一生命からグループ企業へ出向していた従業員の情報も含まれます。
今回公表された「約12万人」は、顧客や保険契約者の人数ではなく、現役・退職者を含む従業員等の人数です。
約7万人は退職者、1967年以降の内勤職も対象
対象者のうち約7万人は退職者です。
退職者については、
- 内勤職:1967年以降に退職した人
- 営業職:2017年以降に退職した人
が対象とされています。
つまり、現在の従業員だけでなく、数十年前に退職した人の情報も人事システムに保管されていたことになります。
第一生命は雇用管理に関する個人情報について、退職後も従業員管理や人事・労務管理などに必要な範囲で利用する場合があると個人情報保護方針で説明しています。
一方、長期間保存された個人情報は、不正アクセスが発生した際に影響範囲が過去の従業員まで広がる要因になります。
顧客情報への影響は確認されず
10月2日時点で、第一生命の保険契約者などの顧客情報が今回の不正アクセスによって漏えいした事実は確認されていません。
今回対象となったのは人事システムです。
そのため、
「第一生命の顧客120万人の情報が漏えいした」
「保険契約情報が12万件漏えいした」
といった内容ではありません。
不正アクセスは9月24日に確認
第一ライフグループと第一生命は、2026年9月24日に人事システムへの不正アクセスを確認しました。
その後の調査で、約12万人分の情報が漏えいした可能性が判明し、10月2日に公表しています。
侵入に使われた具体的な手法や、不正アクセスがどの程度の期間継続していたのかは公表されていません。
ランサムウェア感染や認証情報窃取などが原因だったとする情報も現時点では確認されていません。
従業員情報の漏えいで想定される二次被害
今回対象となった情報には、住所や電話番号だけでなく、所属、職位、職務、上長の氏名など、会社内部の組織構造を把握できる情報が含まれています。
こうした情報は単独でも個人情報ですが、組み合わせることで、
- 従業員を装ったフィッシング
- 上司を装った送金・情報提供依頼
- 人事部門やIT部門を装った認証情報の窃取
- 電話によるソーシャルエンジニアリング
- 社内組織や役職を把握した標的型攻撃
などに利用される可能性があります。
特に、「所属」「職位」「上長」といった情報は、実際の社内関係を知っているように見せる材料になります。
現時点でこうした二次被害が発生したとの公表はありません。
退職者情報も長期間保有、データ保持期間が論点に
今回の対象には、1967年以降に退職した内勤職の情報も含まれています。
企業の人事システムでは、退職者についても、
- 退職金
- 年金
- 税務
- 社会保険
- 労務紛争
- 在籍確認
- 法令対応
などのため一定期間情報を保管する必要があります。
一方で、個人情報保護の観点では、利用目的に照らして不要となったデータを長期間保持し続けると、インシデント発生時の影響範囲が拡大します。
第一ライフグループは個人情報保護方針で、個人データについて業務上利用する必要がなくなった時点で削除するなど「データ保持の最小化」に努めるとしています。
今回の事案では、どの情報がどの目的で長期間保持されていたかまでは公表されていません。
第一生命では過去にも情報管理に関する事案
第一生命グループでは、今回とは性質が異なる情報管理事案も過去に公表されています。
2024年8月には、保険代理店へ出向していた第一生命グループ社員が、出向先代理店の顧客情報約7万2000件をグループ内へ持ち出していたことが判明しました。
その後の追加調査では、2026年2月、保険代理店の了承を得ずに出向者が取得した内部情報が1,155件確認されています。
この1,155件には、代理店の営業実績、他社保険商品の情報、営業方針、業績評価体系、研修資料などが含まれていました。
今回の人事システムへの不正アクセスは、これらの出向者による情報取得とは別の事案です。
第一生命グループにとっては、内部からの不適切な情報取得と、外部からのサイバー攻撃の双方について情報管理を強化する必要がある状況となっています。
情報システム部門が確認したいポイント
今回の事案では、約12万人規模の従業員情報が一つの人事システムに集約されていました。
人事システムを運用する企業では、次の点を確認できます。
退職者データの保存期間を棚卸しする
退職者情報を無期限に保存するのではなく、
- 法令上必要な保存期間
- 人事・労務上の必要性
- 退職金や年金対応
- 訴訟・紛争対応
などを基準に保存期間を定めます。
不要となった項目は削除または匿名化できるかを確認します。
人事システムへのアクセス権を最小化する
従業員情報には住所、電話番号、給与、人事評価など機微性の高い情報が含まれます。
アクセス可能な管理者、担当者、外部委託先を限定し、
- 管理者権限
- 閲覧権限
- データ出力権限
- API権限
を業務上必要な範囲に絞ります。
大量参照・大量出力を監視する
通常とは異なる大量アクセスやデータ出力を検知できるよう、
- 一括検索
- 大量ダウンロード
- CSV出力
- APIによる大量取得
- 深夜・休日のアクセス
- 海外IPからのアクセス
などをログ監視の対象にします。
人事データを他システムと分離する
人事システムが他の社内システムと広く接続されている場合、一つのアカウントや端末の侵害が横展開につながる可能性があります。
ネットワーク、ID、権限、データベースなどの分離状況を確認し、侵害時に影響範囲を限定できる構成にします。
出典
- 第一生命に不正アクセス 従業員情報12万人分漏えいか 退職者も対象 – ITmedia NEWS
- 雇用管理に関する個人情報の利用目的 – 第一生命保険株式会社
- 個人情報保護方針(個人情報の取扱いについて) – 株式会社第一ライフグループ
- IT・AI・サイバーセキュリティ – 株式会社第一ライフグループ
- 保険代理店への出向者による内部情報取得に関する調査結果 – 第一ライフグループ
関連記事
 ニッポンレンタカー アプリで別手法の不正アクセスが判明、55名の会員情報が閲覧されたおそれ
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性