学校法人八王子学園は2026年9月30日、八王子中学校・高等学校で発生した不正アクセス・ランサムウェアの被害について第2報を公表しました。
外部調査会社によるフォレンジック調査の結果、攻撃者は不正な手段でファイアウォールを突破し、サーバーへリモートデスクトップ接続(RDP)でログインして内部へ侵入していたことが判明しました。
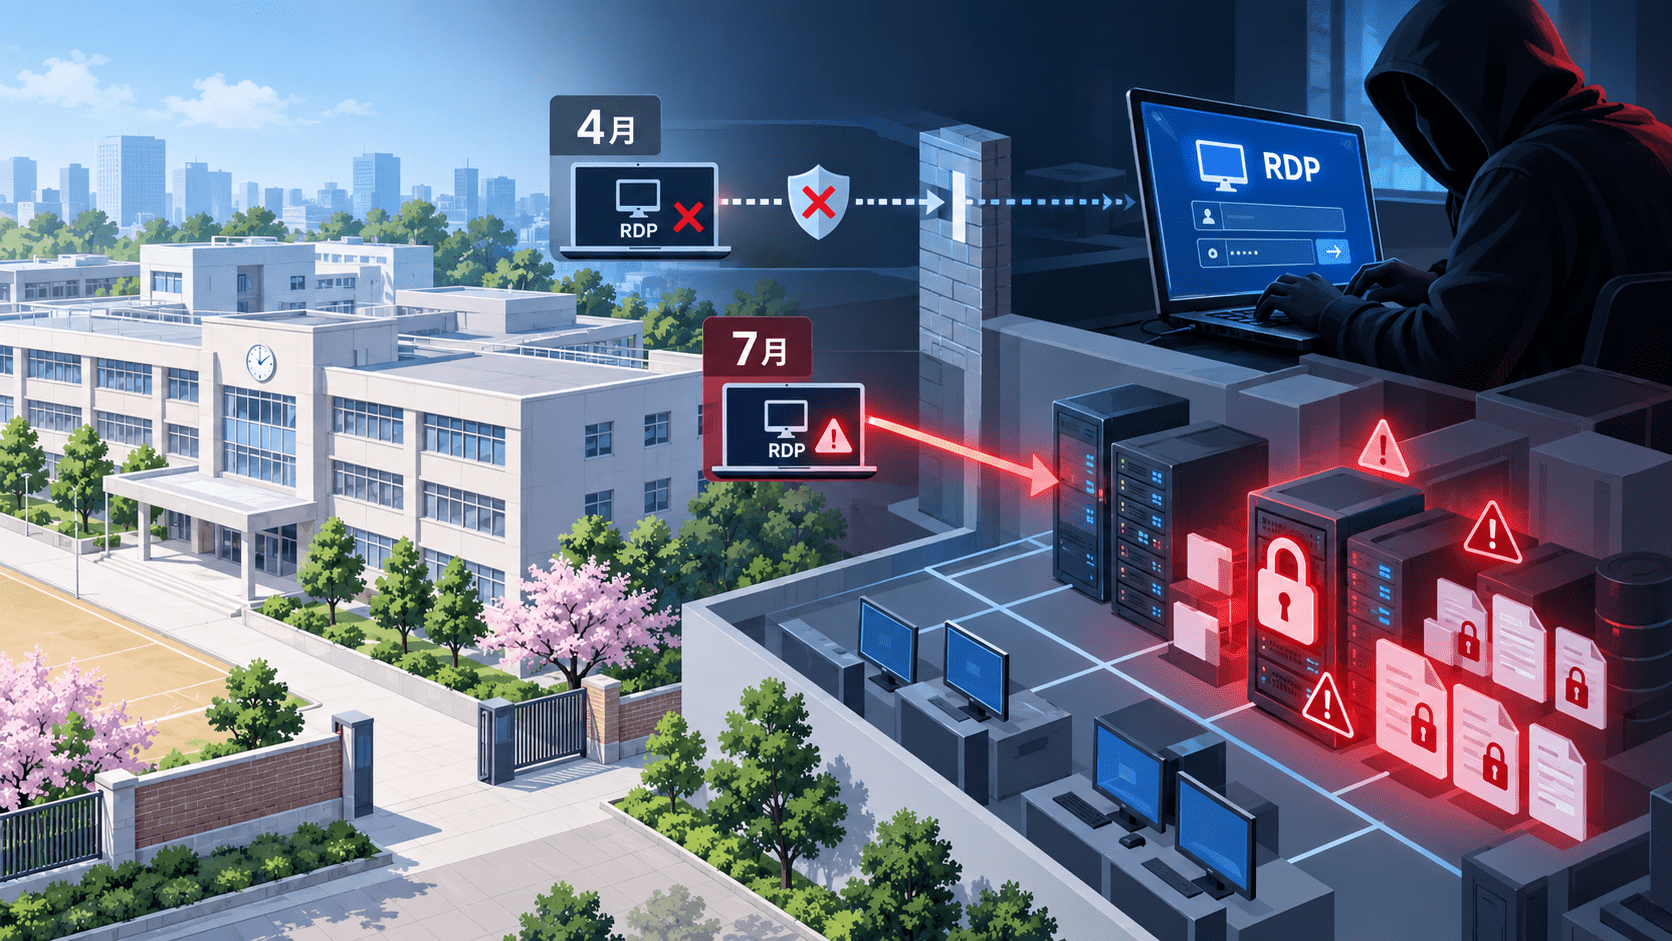
攻撃者は4月26日に一度不正アクセスを試みたものの、この時点では侵入に失敗しています。その後、7月8日にサーバーへの侵入に成功し、7月10日未明にランサムウェア攻撃を実行しました。
被害により、サーバーに保存されていたすべてのファイルと、一部教職員端末のファイルが暗号化されました。在校生、卒業生、受験生とその保護者、教職員、退職者の個人情報を含むファイルも対象となっています。
一方、フォレンジック調査では、個人情報を含むファイルが外部へ流出した明確な痕跡は確認されませんでした。ただし、攻撃者によって一部ログが削除されているため、八王子学園は情報流出を完全には否定できないとしています。
八王子学園ランサムウェア被害のサマリー
- 八王子学園は2026年9月30日、7月に公表したランサムウェア被害の第2報を公開しました。
- 外部調査会社によるフォレンジック調査は8月末に完了しました。
- 攻撃者は不正な手段でファイアウォールを突破し、RDPでサーバーへログインしていました。
- 4月26日に最初の不正アクセスが確認されましたが、この時点では侵入に失敗しています。
- 7月8日に攻撃者がサーバーへの侵入に成功しました。
- 7月10日未明にランサムウェア攻撃が実行されました。
- サーバーに保存していたすべてのファイルと、一部教職員端末のファイルが暗号化されました。
- 暗号化されたファイルには、在校生、卒業生、受験生とその保護者、教職員、退職者の個人情報が含まれます。
- 生徒が「情報」の授業で作成したファイルも暗号化されました。
- 9月30日時点で暗号化されたファイルを元の状態へ戻す見込みは立っていません。
- 個人情報を含むファイルの明確な外部流出痕跡は確認されていません。
- ファイル圧縮やクラウドサービス等へのアップロードなど、データ持ち出しを示す行為も確認されていません。
- 一方、攻撃者が一部ログを削除しているため、情報流出を完全には否定できません。
- 生徒のタブレット・スマートフォンが接続するネットワークは被害ネットワークと分離されており、端末側へ被害が広がることはないと説明しています。
- 新たな侵入やマルウェア活動は9月30日時点で確認されていません。
- 再発防止として、侵入経路になったと考えられるRDP接続を今後遮断します。
| 項目 | 内容 |
|---|---|
| 第1報 | 2026年7月13日 |
| 第2報 | 2026年9月30日 |
| 最初の攻撃確認 | 2026年4月26日 |
| 侵入成功 | 2026年7月8日 |
| ランサムウェア実行 | 2026年7月10日未明 |
| 対象 | 八王子学園 八王子中学校・高等学校 |
| 侵入経路 | ファイアウォールを突破後、RDPでサーバーへログイン |
| 被害 | サーバー保存ファイルすべて、一部教職員端末のファイルを暗号化 |
| 個人情報 | 暗号化ファイル内に在校生・卒業生・保護者・受験生・教職員・退職者等の情報 |
| 情報流出 | 明確な痕跡なし。ただし一部ログ削除により完全否定はできず |
| 攻撃者 | 公表されていません |
| ランサムウェア種別 | 公表されていません |
| 復旧 | 暗号化ファイルの復元見込みは立っていない |
| 再発防止 | ネットワーク再構築、RDP接続の遮断など |
4月26日に最初の攻撃、侵入には失敗
フォレンジック調査では、ランサムウェア攻撃が実行された7月より約2カ月半前から攻撃活動が始まっていたことが判明しました。
八王子学園によると、2026年4月26日に攻撃者による不正アクセスが確認されています。
ただし、この時点ではサーバー内部への侵入には失敗しました。
その後、攻撃者は7月8日に再び侵入を試み、今度はサーバー内部へのアクセスに成功しています。
この経緯から、最初の侵入失敗後も同じ組織が継続的に狙われていた可能性がありますが、八王子学園は4月と7月の攻撃が同一人物・同一グループによるものかについては公表していません。
また、4月時点の不正アクセスをリアルタイムで検知していたのか、フォレンジック調査によって事後的に判明したのかも公式発表では明らかにされていません。
ファイアウォールを突破しRDPでサーバーへログイン
今回の第2報で、侵入経路が初めて具体化しました。
外部調査会社の調査によると、攻撃者は不正な手段を用いてファイアウォールを突破し、サーバーへリモートデスクトップ接続でログインしていました。
リモートデスクトップ(RDP)は、Windows環境などへ遠隔から接続して操作するために利用される機能です。
企業・教育機関では、
- システム保守
- サーバー管理
- リモートワーク
- 外部保守業者による作業
などで利用されます。
一方、RDPやVPNなどのリモートアクセス経路は、ランサムウェア攻撃の初期侵入にも利用されます。
ただし、八王子学園は、
- RDPポートが直接インターネットへ公開されていたのか
- VPNなどを経由してRDPへ接続したのか
- 認証情報が窃取されていたのか
- ブルートフォース攻撃が行われたのか
- ファイアウォールの脆弱性が悪用されたのか
- MFAが導入されていたのか
については公表していません。
そのため、「公開RDPへの総当たり攻撃」や「ファイアウォールの脆弱性悪用」が原因だったと断定することはできません。
7月8日に侵入成功、2日後の10日未明にランサムウェア実行
攻撃者は7月8日に八王子学園のサーバー内部へ侵入しました。
その後、7月10日未明にランサムウェア攻撃を実行しています。
八王子学園によると、同日早朝には攻撃者がシステムからログアウトしたことも確認されています。
つまり、少なくともフォレンジック調査で確認された範囲では、
- 4月26日:不正アクセスを試行、侵入失敗
- 7月8日:サーバーへの侵入に成功
- 7月10日未明:ランサムウェアを実行
- 7月10日早朝:攻撃者がログアウト
という流れでした。
侵入成功からランサムウェア実行まで約2日間あります。
ただし、その間に攻撃者が具体的にどのような内部探索、権限昇格、認証情報取得、横展開などを行ったのかは公表されていません。
サーバーに保存していた「すべてのファイル」を暗号化
被害範囲も第2報で明らかになりました。
ランサムウェアにより、
- サーバーに保存していたすべてのファイル
- 一部教職員端末に保存していたファイル
が暗号化されています。
暗号化されたファイルには、
- 在校生
- 卒業生
- 在校生・卒業生の保護者
- 受験生
- 受験生の保護者
- 教職員
- 退職者
などの個人情報を含むファイルもありました。
さらに、生徒が「情報」の授業で作成したファイルも暗号化されています。
八王子学園は9月30日時点で、暗号化されたファイルを元の状態へ戻す見込みは立っておらず、技術的にも極めて困難と説明しています。
バックアップの有無や、バックアップ自体が攻撃対象になったのか、どこまで復旧できているのかについては公表されていません。
個人情報の外部流出を示す明確な痕跡は確認されず
外部調査会社によるフォレンジック調査では、個人情報を含むファイルが外部へ流出した明確な痕跡は確認されませんでした。
また、攻撃者が大量のファイルを持ち出す際に行うことがある、
- ファイルの圧縮
- クラウドサービスへのアップロード
などの行為も確認されていません。
9月30日時点で、警察などの関係機関からも、
- 個人情報がインターネット上へ公開された事実
- 個人情報の不正利用
- その他の二次被害
は報告されていません。
一方、八王子学園は「情報流出なし」と断定していません。
攻撃者によって一部ログが削除されているため、外部への情報流出を完全に否定することはできないとしています。
このため、現時点の正確な整理は、
「明確な情報流出の痕跡は確認されていないが、完全には否定できない」
となります。
「暗号化された」ことと「漏えいした」ことは分けて考える
今回の事案では、多数の個人情報を含むファイルがランサムウェアによって暗号化されました。
しかし、暗号化されたファイルがそのまま外部へ持ち出されたと確認されたわけではありません。
ランサムウェア被害では、
- データを暗号化する
- 外部へデータを窃取する
- 窃取したデータを公開すると脅す
といった行為が組み合わされるケースがあります。
一方、暗号化だけが行われ、情報窃取の痕跡が確認されないケースもあります。
八王子学園では現時点で明確な持ち出し痕跡は確認されていないため、「在校生らの個人情報が漏えいした」と断定するのは適切ではありません。
生徒のタブレット・スマートフォンは別ネットワーク
八王子学園は、生徒が使用するタブレットやスマートフォンが接続するネットワークについても説明しています。
これらの端末が利用するネットワークは、今回ランサムウェア被害が発生したネットワークとは分離されています。
外部調査会社からも、生徒のタブレットやスマートフォンを経由して今回の被害が広がることはないとの報告を受けているとしています。
ネットワーク分離によって、一つのネットワークで侵害が発生した際に別の端末群へ被害が波及する範囲を制限できた形です。
再発防止でRDP接続を遮断
八王子学園は再発防止策として、安全性を優先したネットワークの再構築を進めるとしています。
特に、今回の侵入経路になったと考えられるリモートデスクトップ接続については、今後遮断すると明記しました。
9月30日時点では新たな攻撃者による侵入やマルウェア活動も確認されていません。
RDPなどのリモートアクセスを業務上利用する場合でも、
- インターネットへ直接公開しない
- VPNやZTNA経由に限定する
- MFAを設定する
- 接続元IPを制限する
- 管理用アカウントを通常業務と分離する
- 不要なRDPアカウントを無効化する
- ログオン失敗を監視する
- 深夜・休日の管理アクセスを検知する
など、複数の制御を組み合わせる必要があります。
ランサムウェアの主な侵入経路や基本的な対策は、ランサムウェアとは?感染経路や被害事例・対策でも整理しています。
4月の侵入失敗を早期に把握できていれば防げたのか
今回の事案では、実際の侵入成功より約2カ月半前の4月26日に、一度不正アクセスが試みられていました。
この事実は、フォレンジック調査によって確認されています。
ただし、4月26日の攻撃を八王子学園が当時認識していたのか、後からログなどを調査して判明したのかは公表されていません。
そのため、「4月に検知していれば7月の被害を防げた」と断定することはできません。
一方、企業や教育機関の監視では、侵入に成功したイベントだけでなく、
- RDPログイン失敗の急増
- 通常利用されない国・地域からの接続
- 深夜の管理者ログイン
- ファイアウォールを通過した不審通信
- 無効アカウントへのログイン試行
- 同一送信元から複数アカウントへの認証試行
など、「侵入には失敗したが攻撃が行われている兆候」も継続的に確認する必要があります。
一度攻撃を受けた外部公開資産が、その後も繰り返し狙われることを想定した運用が必要です。
情報システム部門が確認したいポイント
八王子学園の調査結果から、学校や企業の情報システム部門では次の点を確認できます。
- RDPがインターネットへ直接公開されていないか
- RDP、VPN、リモート保守経路にMFAを設定しているか
- ファイアウォールやVPNの認証ログを長期間保存しているか
- 侵入失敗イベントもアラート対象にしているか
- 管理者アカウントの接続元・時間帯を監視しているか
- サーバーと利用者端末のネットワークを分離しているか
- 生徒・社員向けネットワークと管理系ネットワークを分離しているか
- バックアップを本番ネットワークから分離しているか
- バックアップから実際に復元できることを定期的に確認しているか
- ログを侵害対象サーバーとは別環境へ転送しているか
- EDR、ファイアウォール、認証基盤のログを横断して調査できるか
- ランサムウェア感染時のサーバー隔離・アカウント停止手順を準備しているか
今回の八王子学園では、攻撃者に一部ログを削除されたため、情報流出の完全な否定が難しくなりました。
攻撃者が端末やサーバー内部のログを削除しても調査できるよう、SIEMやログサーバーなど別環境へログを転送・保管することも、事後調査の精度を左右します。
ランサムウェア被害時の隔離、証拠保全、アカウント無効化、復旧までの流れは、ランサムウェアに感染した場合の初動対応で整理しています。
出典
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?