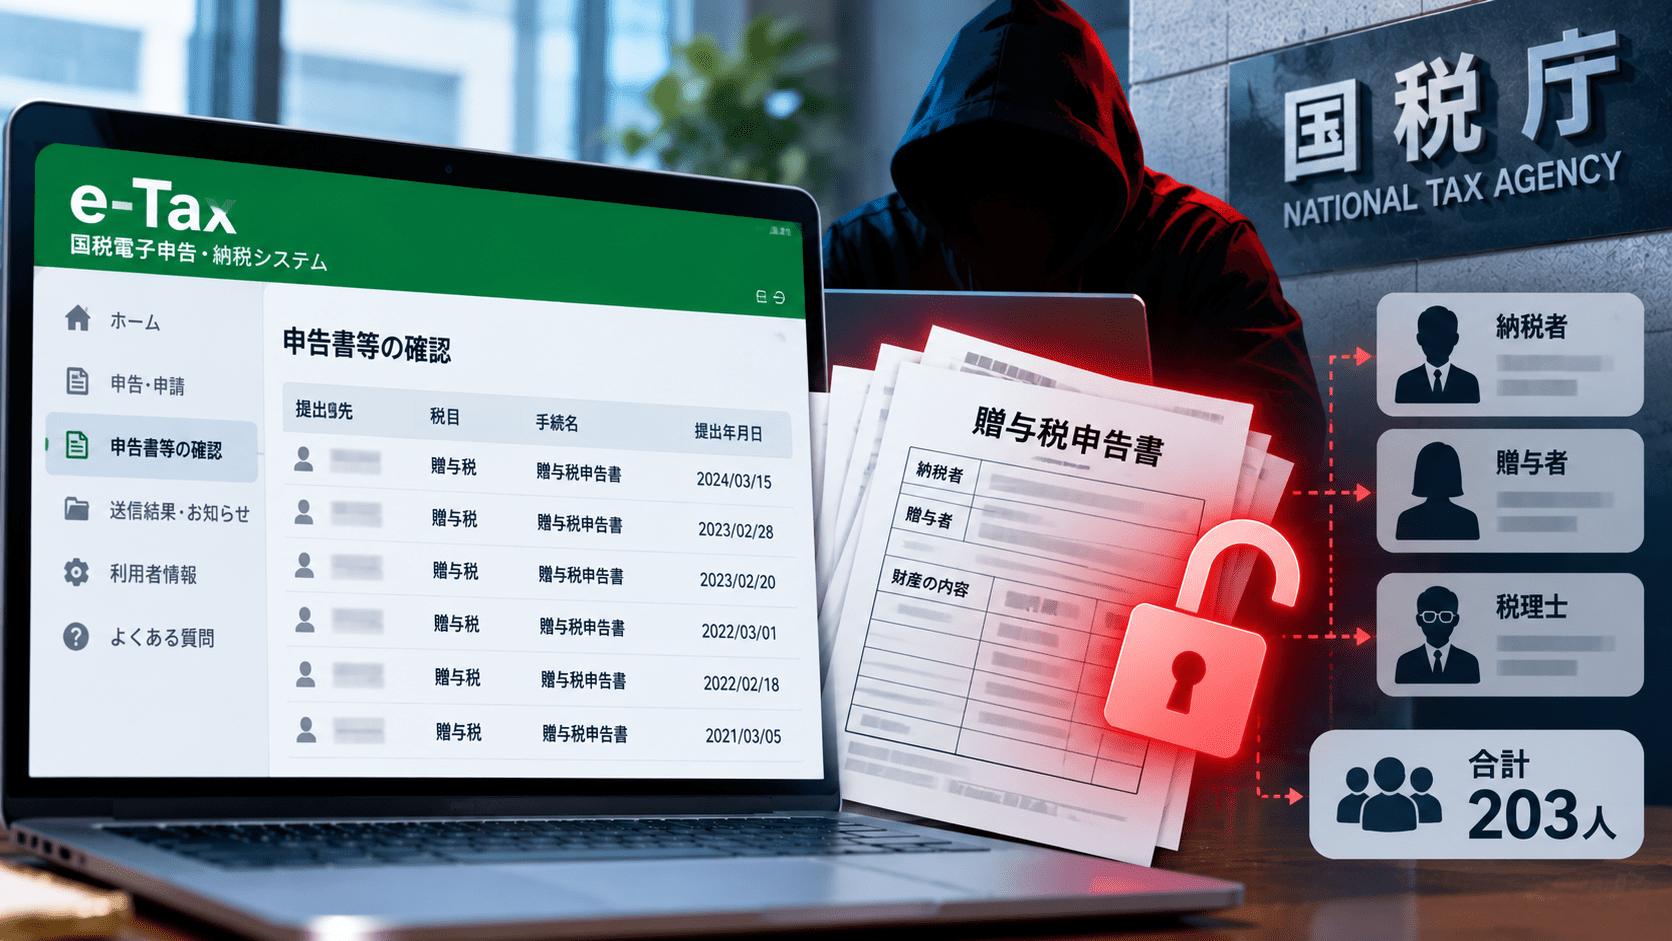
国税庁は2026年10月2日、国税電子申告・納税システム「e-Tax」で、79人分の贈与税申告書などが本人以外の利用者から一時的に閲覧できる状態になっていたと発表しました。
申告書などには納税者本人だけでなく、贈与者や関与税理士の情報も記載されており、影響を受けた可能性がある個人情報は合計203人分です。
国税庁によると、実際に他人の申告書を閲覧した可能性がある利用者は19人です。該当する19人には情報の秘密保持と削除を依頼しており、他人の申告書を保存した形跡や二次被害は確認されていません。
原因はe-Taxのシステム改修に伴う不具合とされ、国税庁はすでに不具合を解消したと説明しています。
e-Taxの贈与税情報誤表示のサマリー
- 国税庁は2026年10月2日、e-Taxで他人の贈与税情報が閲覧可能になる不具合を公表しました。
- 本人以外から閲覧可能になっていたのは79人分の贈与税申告書などです。
- 申告書に記載された納税者、贈与者、関与税理士などを合わせると203人分の個人情報が対象となる可能性があります。
- 対象情報には氏名、住所、電話番号、贈与財産の価額などが含まれます。
- 他人の申告書を実際に閲覧した可能性がある利用者は19人です。
- 国税庁は19人全員に情報の保秘と削除を依頼しています。
- 他人の申告書を保存した形跡は確認されていません。
- 10月2日時点で情報の不正利用などの被害は確認されていません。
- 原因はe-Taxのシステム改修時に発生した不具合です。
- 国税庁は不具合を解消し、再発防止策を進めるとしています。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月2日 |
| 対象サービス | 国税電子申告・納税システム「e-Tax」 |
| 対象 | 贈与税申告書など79人分 |
| 個人情報の対象人数 | 納税者、贈与者、関与税理士など計203人 |
| 主な情報 | 氏名、住所、電話番号、贈与財産の価額など |
| 実際に閲覧した可能性がある利用者 | 19人 |
| 原因 | e-Taxのシステム改修に伴う不具合 |
| 保存・持ち出し | 他人の申告書を保存した形跡は確認されず |
| 二次被害 | 10月2日時点で確認されず |
| 対応 | 不具合解消、閲覧した可能性がある19人へ保秘・削除を依頼 |
79人分の贈与税申告書、計203人の個人情報が対象
今回の不具合で本人以外から閲覧可能になっていたのは、79人分の贈与税申告書などです。
贈与税申告書には、税金を申告する本人だけでなく、
- 贈与を受けた納税者
- 財産を贈与した人
- 申告に関与した税理士
など複数人の情報が含まれる場合があります。
国税庁によると、今回影響を受けた可能性がある個人情報は計203人分です。
報道で確認されている対象情報には、
- 氏名
- 住所
- 電話番号
- 贈与財産の価額
などが含まれます。
贈与税申告書には、誰から誰へ、どの程度の財産が移転したかに関する情報が含まれるため、一般的な氏名や連絡先だけの漏えいとは性質が異なります。
他人の申告書を閲覧した可能性があるのは19人
国税庁の調査では、他人の申告書を実際に閲覧した可能性がある利用者は19人です。
国税庁は対象となる19人全員に、
- 閲覧した情報を第三者へ開示しないこと
- 保存している場合は削除すること
などを依頼しています。
現時点では、他人の贈与税申告書を保存した形跡は確認されていません。
また、個人情報が外部へ公開されたり、不正利用されたりした被害も確認されていません。
このため、「203人分の個人情報が流出した」と断定するのではなく、「203人分の情報が本人以外から閲覧可能な状態になった可能性がある」と整理する必要があります。
原因はe-Taxのシステム改修時の不具合
国税庁は原因について、e-Taxのシステム改修を実施した際に不具合が発生したと説明しています。
外部からの不正アクセスやサイバー攻撃によって情報を盗まれた事案ではありません。
認証済みの利用者がe-Tax上で操作した際、本来その利用者に紐づく申告書ではない別人の情報が表示される状態が発生したものです。
この種の事案では、ログイン認証自体が正常でも、
- 利用者IDと表示データの紐付け
- 認可処理
- セッション管理
- データ検索条件
- キャッシュ
- システム改修後のデータ連携
などに不具合があると、別利用者の情報が表示される可能性があります。
国税庁は今回、具体的にどの処理に問題があったのかまでは公表していません。
9月24日に「贈与税関係情報」の機能を拡充
e-Taxでは今回の公表直前となる2026年9月24日、マイページの「贈与税関係情報」に新たな機能が追加されています。
追加されたのは、
- 更正・決定の通知情報
- 相続時精算課税適用状況
- 書面申告提出状況
などです。
従来から提供されていた「申告書表示」と合わせ、納税者が贈与税に関する情報をマイページ上で確認できる範囲が拡大しました。
「申告書表示」では、e-Taxで提出した贈与税申告書をマイページ上から確認できます。
また、納税者とe-Tax上で委任関係を登録した税理士についても、納税者の「贈与税関係情報」を参照できる仕組みがあります。
国税庁は今回の原因を「システム改修に伴う不具合」としていますが、9月24日の機能追加そのものが今回の誤表示を直接発生させたとまでは公表していません。
贈与税申告書はマイナンバーカード等による認証後に閲覧
国税庁によると、e-Taxマイページで贈与税申告書などの詳細情報を確認するには、マイナンバーカードなどの電子証明書による認証が必要です。
電子証明書による認証を行っていない場合、一部項目がマスキングされ、申告書を表示するボタンも利用できない仕組みとなっています。
つまり今回の問題は、「認証を突破した第三者が無断でログインした」という事案ではなく、認証済みの正規利用者に対して誤った申告情報が紐付いて表示された事象です。
認証と認可は別の処理です。
認証は「ログインしている人が誰か」を確認する仕組みで、認可は「その人がどの情報へアクセスしてよいか」を制御する仕組みです。
今回のような誤表示は、認証が正常に機能していたとしても、後段のデータ参照や認可ロジックに問題があれば発生する可能性があります。
e-Taxでは9月末に複数のシステム不具合を公表
e-Taxでは2026年9月下旬、今回とは別のシステム不具合も複数公表されています。
9月24日には、マイナポータルを経由してe-Taxへログインできない事象が発生しました。
9月29日にはe-Taxソフトの不具合に伴う改修を案内し、9月30日にはインターネットバンキングを利用した手数料納付ができない事象について更新情報を公開しています。
これらは今回の贈与税申告書の誤表示とは別事象です。
一方、9月24日前後には贈与税関係情報の機能追加を含めた複数のシステム変更が行われており、変更時のテストや影響確認の範囲が問われる事案となりました。
税務情報は氏名・住所だけでなく「資産情報」を含む
税務システムで扱う情報は、一般的な会員サイトの個人情報とは異なります。
贈与税申告では、
- 誰から財産を受け取ったか
- 財産の種類
- 財産の価額
- 贈与した人物との関係
- 税理士の関与状況
などが含まれる場合があります。
こうした情報が第三者に閲覧された場合、資産状況を推測する材料となる可能性があります。
さらに氏名や住所、電話番号と組み合わさると、
- 税務署を装った詐欺
- 税理士を装った連絡
- 相続・贈与に関連する詐欺
- 資産保有者を狙った標的型の電話やメール
などに悪用されるリスクがあります。
10月2日時点では、今回の不具合を悪用した二次被害は確認されていません。
2018年には国税庁の委託業務で個人情報の無断再委託も発覚
国税庁では過去にも、納税者情報の取り扱いを巡る問題が発生しています。
2018年には、国税局からデータ入力業務を受託していた事業者が、契約に違反して業務を別の事業者へ無断で再委託していたことが判明しました。
国会答弁では、2017年度と2018年度の委託業務について、国税局に無断で個人情報を扱うデータ入力業務が再委託されていたと説明されています。
この事案を受け、国税庁は外部委託における個人情報管理や監査方法の見直しを進めました。
今回のe-Tax事案は外部委託先による管理不備ではなく、システム改修に伴う誤表示です。
原因は異なりますが、税務行政では長期間にわたり大量の機微な個人情報を扱うため、委託先管理とシステム側のアクセス制御の双方が必要になります。
情報システム部門が確認したい「他人の情報が表示される」事故への対策
今回のような事象は、行政システムだけでなく、EC、金融、会員サイト、予約サービスなどでも発生します。
特にログイン後の画面を改修する際は、正常系の確認だけでなく、利用者間のデータ分離を検証する必要があります。
複数アカウントによる同時テスト
テストでは1人のユーザーだけを使うのではなく、複数の異なる利用者アカウントで、
- A利用者にB利用者の情報が表示されないか
- ログアウト後に前利用者の情報が残らないか
- 同時アクセス時にデータが混在しないか
- 別ブラウザ・別端末でも情報分離されるか
を確認します。
認証だけでなく認可をテストする
「ログインできるか」だけではなく、
- 利用者ID
- データ所有者ID
- 委任関係
- 権限
- APIの検索条件
などを使い、本来参照できないデータを取得できないかをテストします。
改修後の大量アクセスログを確認する
本番リリース後には、
- 1アカウントで複数人の申告データを閲覧していないか
- 通常とは異なる件数のデータ参照がないか
- 利用者IDと参照対象IDの組み合わせが不自然でないか
をログから検知できるようにします。
高機密情報は表示・保存範囲を最小化する
税務情報、金融情報、医療情報、人事情報などでは、一つの画面へ多くの情報をまとめるほど誤表示時の影響も大きくなります。
画面やAPIごとに、本当に必要な項目だけを返す設計にすることで、障害時の情報露出を限定できます。
出典
- 79人分贈与税申告書表示か e-Tax、改修不具合で – 共同通信
- 「e-Tax」で他人の贈与税情報が一時閲覧可能に 国税庁 – テレビ朝日
- マイページの「贈与税関係情報」が更に便利になります – 国税庁 e-Tax
- 提出した贈与税の申告書は、すぐにマイページで確認できますか – 国税庁 e-Tax
- マイページの「贈与税関係情報」から贈与税の申告書等を表示することができません。なぜですか – 国税庁 e-Tax
- マイページの「贈与税関係情報」から表示できる贈与税の申告書等の対象期間を教えてください – 国税庁 e-Tax
- 委任関係の登録方法 – 国税庁 e-Tax
- お知らせ一覧 – 国税庁 e-Tax
- 第198回国会 予算委員会 第3号 – 衆議院
関連記事
 プルデンシャル生命に一部業務停止命令へ―金融庁が最終調整、約31億円の金銭不祥事と販売自粛の経緯
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性