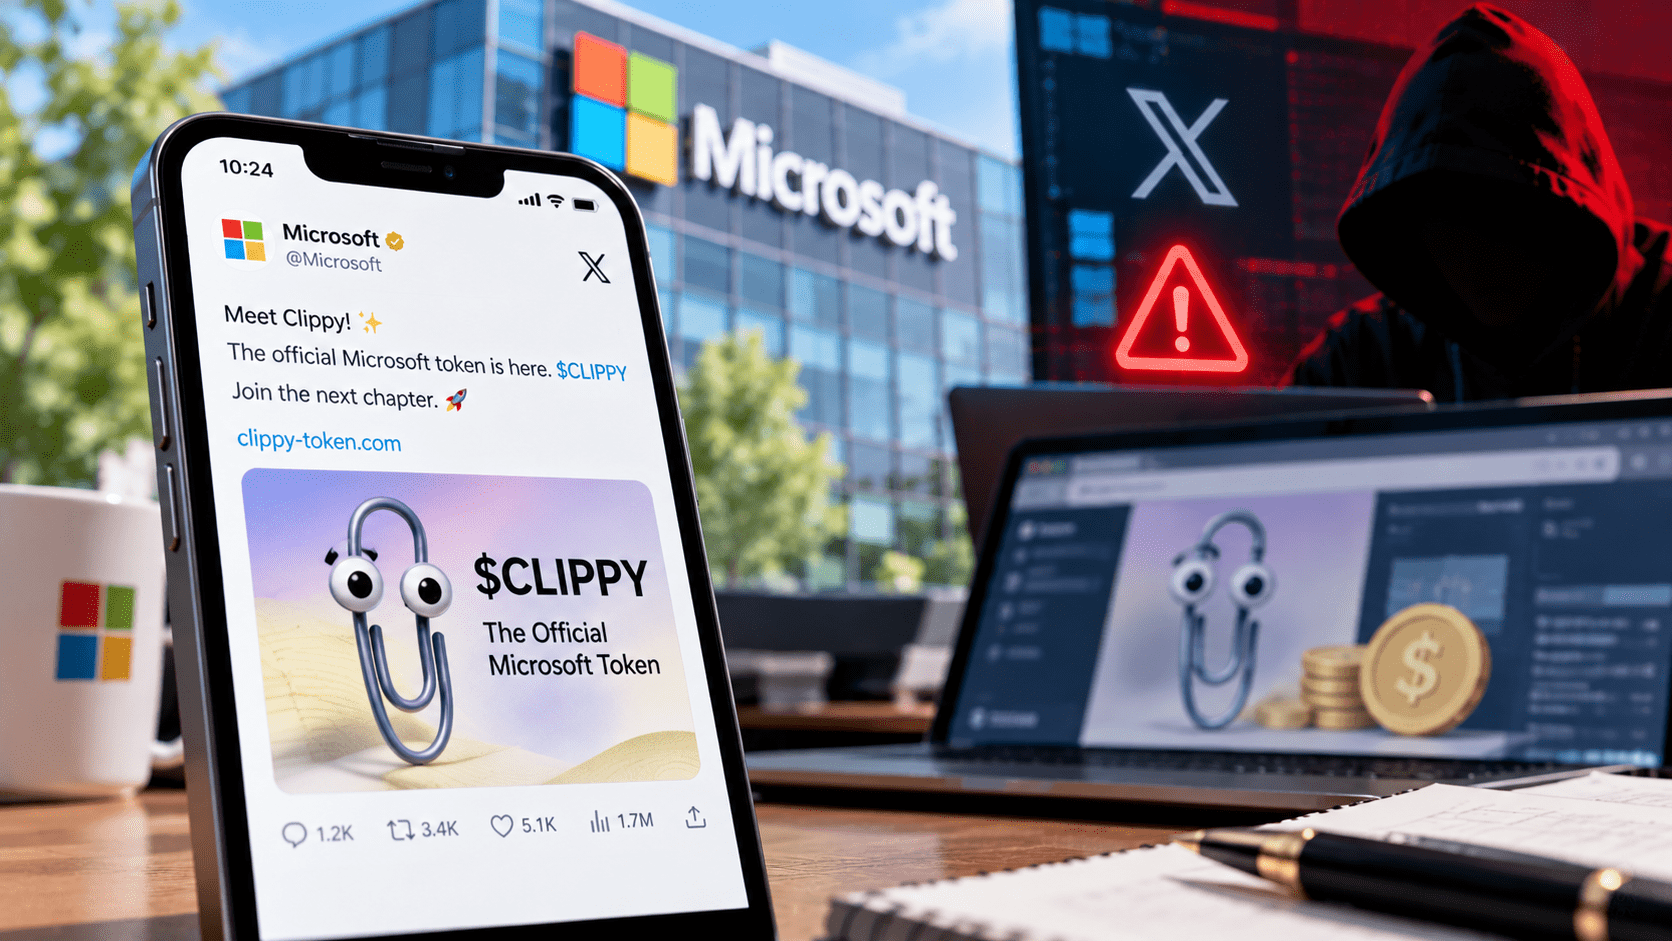
Microsoftの公式Xアカウント「@Microsoft」が2026年10月1日、第三者による不正アクセスを受け、Microsoftとは無関係の暗号資産トークンを宣伝する投稿の拡散に悪用されました。
Microsoftの広報担当者は、不正アクセスとMicrosoftによるものではない投稿が行われたことを確認。アカウントはすでに保護され、不正な投稿は削除されたと説明しています。
乗っ取られたアカウントは、Microsoft Officeでかつて使用されていたキャラクター「Clippy」を装うXアカウントをフォローして投稿をリポストし、プロフィール画像もClippyへ変更されました。関連アカウントでは「$Clippy」とする暗号資産トークンが宣伝されていました。
Microsoft公式X乗っ取りのサマリー
- 2026年10月1日、Microsoft公式Xアカウント「@Microsoft」が第三者に不正アクセスされた
- 同アカウントは1,300万人以上のフォロワーを持つ
- 攻撃者はClippyを装うXアカウントをフォローし、その投稿をリポスト
- Microsoft公式アカウントのプロフィール画像もClippyへ変更された
- 関連するXアカウントでは「$Clippy」とする暗号資産トークンを宣伝
- Microsoftは当該トークンを承認・支援・推奨していない
- Microsoftは不正アクセスを確認し、アカウントを保護
- 不正な投稿は削除済み
- 侵入経路や攻撃者については公表されていない
- 削除された「Microsoftによる謝罪」に見える投稿もMicrosoft自身の投稿ではなかった
- Microsoftは引き続き経緯を調査している
Microsoft公式アカウントがClippyを装うアカウントをリポスト
The Vergeが確認したところ、10月1日、Microsoftの公式Xアカウント「@Microsoft」は、Clippyを装う「@clippymsftcto」というアカウントをフォローし、その投稿をリポストしました。
Microsoft公式アカウントのプロフィール画像もClippyへ変更されています。
「@clippymsftcto」はその後Xから停止されました。
別の関連アカウント「@ClippyMSFT」は、Microsoft公式アカウントの投稿を拡散しながら「$Clippy」とする暗号資産トークンを宣伝していました。
Microsoftは、Clippy、Microsoft、$MSFTに関連する暗号資産トークンについて、作成、宣伝、使用を承認・支援・推奨していないとしています。
Microsoftが不正アクセスを確認、アカウントは復旧
Microsoftの広報担当者Brent Colburn氏はThe Vergeに対し、MicrosoftのXアカウントへの不正アクセスを確認したと説明しました。
Microsoftによると、
- Xアカウントへの不正アクセスを確認
- Microsoftが発信したものではない投稿を確認
- アカウントを保護
- 不正投稿を削除
- 発生経緯を引き続き調査
しています。
今回公表されている侵害対象はMicrosoftのXアカウントです。
Microsoftは、攻撃者がどのような方法でXアカウントへアクセスしたのかについては明らかにしていません。
「Microsoftの謝罪」に見えた投稿も攻撃者によるもの
アカウント乗っ取り後には、Microsoftが今回の暗号資産トークンについて謝罪し、法的対応を行うように見える投稿も一時表示されました。
この投稿はその後削除されました。
Microsoftによると、この投稿もMicrosoft自身が発信したものではありませんでした。
つまり、アカウント乗っ取り中は、
- 暗号資産を宣伝する投稿
- Clippy関連アカウントのリポスト
- Microsoftを装った否定・謝罪投稿
のいずれも、公式アカウント上に表示され得る状態になっていました。
SNSの公式バッジや公式アカウントからの投稿であっても、アカウント自体が侵害されている場合は投稿内容の真正性を保証できません。
暗号資産トークンを利用した「Pump-and-Dump」を狙った可能性
Pump-and-Dumpは、特定の資産を大量に宣伝して注目や購入を集め、価格を押し上げた後、事前に保有していた人物が売却する手法です。
今回のケースでは、Microsoftの1,300万人以上のフォロワーを持つ公式アカウントが、Microsoftと関係があるように見える暗号資産を宣伝する材料として利用されました。
ただし、Microsoftの確認内容では、トークンの価格操作が実際に成功したか、購入者にどの程度の損失が発生したかまでは公表されていません。
「公式アカウントからの投稿」だけでは信用できない
今回の事案では、攻撃者がMicrosoftの偽アカウントを作成したのではなく、本物の公式アカウントそのものを利用しています。
利用者側から見ると、
- Microsoft公式アカウントである
- 認証済みアカウントである
- 1,300万人以上のフォロワーがいる
- 既存のMicrosoftキャラクター「Clippy」を利用している
という複数の要素がそろっており、偽情報を信用しやすい状態です。
公式SNSが乗っ取られた事例は国内でも確認されています。
2025年4月には、暗号資産取引所Coincheckの公式Xアカウントが第三者による不正アクセスで乗っ取られ、不審な投稿やDMが発信されました。
公式SNSの乗っ取りでは、企業そのものの認知度や信用が詐欺の材料として利用されます。
利用者は暗号資産・投資情報を企業公式サイトでも確認する
企業の公式SNSアカウントから暗号資産、投資商品、キャンペーンなどの情報が投稿された場合でも、資金を送金したりウォレットを接続したりする前に、別の公式チャネルで確認する方法があります。
特に次のような投稿には注意します。
- 突然発表された暗号資産・トークン
- 有名企業や著名人との提携を強調する投資商品
- 期間限定の購入を急がせる投稿
- ウォレット接続を求めるサイト
- 暗号資産の送金を求める投稿
- SNS投稿以外に公式発表が存在しない情報
企業公式Webサイト、ニュースルーム、IR情報、アプリなど、SNSとは別の公式チャネルでも同じ発表が存在するか確認します。
不正アクセスによって正規アカウントそのものが攻撃者に利用される場合、アカウント名や認証バッジだけでは投稿の真正性を判断できません。
企業はSNSアカウントを「広報用アカウント」ではなく重要アカウントとして管理
企業のSNSアカウントは、情報発信だけでなくブランドや信用そのものと結び付いています。
フォロワー数の多いアカウントが乗っ取られると、不正サイトへの誘導、投資詐欺、フィッシング、マルウェア配布などに短時間で悪用される可能性があります。
SNSを運用する企業では、次の項目を確認できます。
- SNS管理アカウントで多要素認証を有効にする
- 可能であればパスキーやセキュリティキーなど耐フィッシング認証を利用する
- 複数担当者で同一パスワードを共有しない
- 退職者・異動者のアクセス権を即時削除する
- 外部代理店や委託先に付与している権限を定期確認する
- SNS連携アプリやOAuth権限を確認する
- 不審なログイン通知を監視する
- 緊急時にアカウントを停止・復旧する手順を決める
- 公式WebサイトなどSNS以外の告知チャネルを確保する
特に複数人で運用する企業アカウントでは、「誰がどの権限で投稿・設定変更できるか」を整理し、日常的な投稿権限とアカウント管理権限を分離する方法があります。
Microsoftは今回、アカウントを保護して不正な投稿を削除したうえで、発生経緯の調査を継続しています。
出典
関連記事
 個人情報が漏洩したらどうする?メールアドレス・電話番号・住所・クレジットカード・免許証・パスポート・マイナンバー別のリスクと対策【個人向け】
 スマートニュースのアメリカのフェイスブック アカウントが乗っ取り被害に
 OSSのフォントエンジン FreeTypeで深刻な脆弱性(CVE-2025-27363)
 神奈川の小学校教諭を逮捕 個人情報 記載資料を他人名義で勤務先へ送付した疑い
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 豆腐や大豆加工製品販売の「さとの雪」の公式Xがアカウント乗っ取りの被害
 消費者インサイトツールを提供するMeltwater Japanの公式Xがアカウント乗っ取りの被害
 東方Projectの原作者ZUN氏のSNS アカウントが乗っ取られる
 ラブライブの声優 菅叶和さん SNS アカウントの乗っ取り被害を報告