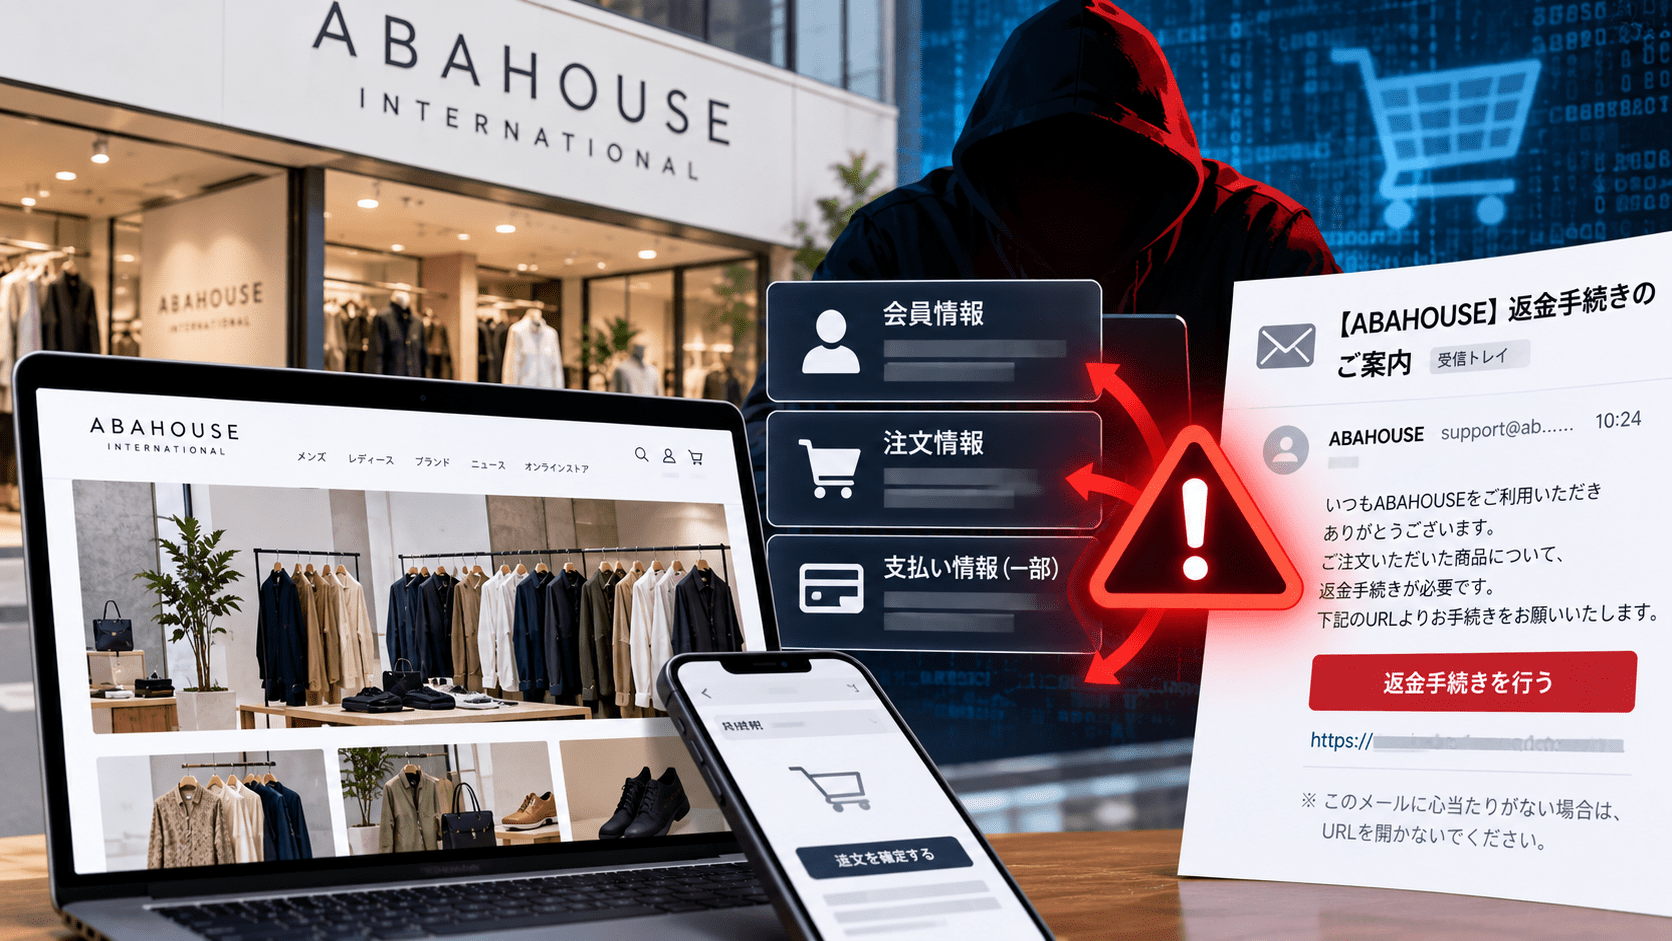
株式会社アバハウスインターナショナルは2026年10月2日、社内システムへの第三者による不正アクセスにより、顧客の個人情報の一部が漏えいした可能性があると公表しました。
同社によると、2026年9月27日深夜から28日にかけて第三者による不正アクセスがあったと推定されています。9月28日には複数の顧客から「実際の注文情報と一致する不審な返金案内メールを受信した」との問い合わせが寄せられ、調査の結果、会員情報・受注情報の一部への不正アクセスの痕跡が確認されました。
原因については、社内システムへの不正なログインを起点に、システムの不備を悪用して不正なプログラムが設置・実行され、会員情報やEC受注情報を保管するデータベースへ不正にアクセスされたものとみられています。
アバハウス不正アクセスのサマリー
- 2026年9月27日深夜から28日にかけて、第三者による不正アクセスがあったと推定されています。
- 9月28日、複数の顧客から「注文情報と一致する不審な返金案内メールを受信した」との連絡があり、社内調査が開始されました。
- 会員情報・EC受注情報を保管するデータベースへの不正アクセスの痕跡が確認されています。
- 原因は、社内システムへの不正ログインを起点に、システムの不備を悪用して不正プログラムが設置・実行されたものとみられています。
- 漏えいした可能性がある情報は、会員ID、氏名、住所、電話番号、メールアドレス、生年月日、性別、注文日時・商品名・金額・配送先などの注文情報です。
- データベース全体に不正アクセスされた可能性があり、取得された範囲を特定できていないため、会員情報を保有するすべての顧客が対象となる可能性があります。
- 退会済みの顧客についても、過去の注文情報が受注データとして残っている場合は対象となる可能性があります。
- クレジットカード番号とセキュリティコードは決済代行会社側で管理しており、アバハウスのシステムには保存していません。
- 同社は確認済みの不正アクセス経路を遮断し、現時点で影響拡大は確認されていないとしています。
- 個人情報保護委員会への報告を行い、対象となる可能性がある顧客には10月2日に個別メールで通知しています。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月2日 |
| 対象企業 | 株式会社アバハウスインターナショナル |
| 不正アクセス推定時期 | 2026年9月27日深夜~28日 |
| 発覚の契機 | 顧客から、実際の注文情報と一致する不審な返金案内メールを受信したとの連絡 |
| 原因 | 社内システムへの不正ログインを起点に、システムの不備を悪用して不正プログラムを設置・実行 |
| 不正アクセス先 | 会員情報・EC受注情報を保管するデータベース |
| 漏えいした可能性がある情報 | 会員ID、氏名、住所、電話番号、メールアドレス、生年月日、性別、注文情報 |
| 対象範囲 | 会員情報を保有するすべての顧客が対象となる可能性。退会済み顧客も含む |
| クレジットカード情報 | 同社システムでは保持しておらず、現時点で漏えいは確認されていない |
| 対応 | 不正アクセス経路を遮断、対象顧客へ通知、個人情報保護委員会へ報告 |
顧客から「注文内容と一致する返金メール」の申告、調査で不正アクセス判明
今回の事案は、システム監視だけではなく、顧客から寄せられた不審メールの報告をきっかけに発覚しました。
2026年9月28日、複数の顧客から、実際の注文内容と一致する情報が記載された不審な返金案内メールを受信したとの問い合わせがありました。
アバハウスインターナショナルが調査した結果、同社が保有する会員情報・受注情報の一部に対する不正アクセスの痕跡が確認されました。
同社は今回の事案に関連し、「返金」「欠品」などを名目にした不審メールを確認しているとして注意を呼びかけています。
実際の注文商品や金額など、受信者が「自分の取引を知っている相手からの連絡」と感じやすい情報が使われると、一般的なばらまき型メールより正規の案内と誤認しやすくなります。
社内システムへの不正ログインからデータベースへアクセス
アバハウスインターナショナルの調査では、攻撃は社内システムへの不正なログインを起点としていたとみられています。
その後、システムの不備が悪用され、不正なプログラムが設置・実行されました。攻撃者はこのプログラムを介して、会員情報やEC受注情報を保管するデータベースへ不正にアクセスしたとされています。
同社は、現在確認されている不正アクセス経路をすでに遮断しており、その後の影響拡大は確認していないとしています。
不正アクセスの基本的な手口や、認証情報・脆弱性を起点とした侵入への対策は、セキュリティ対策Labの「不正アクセスとは―定義・件数・手口・目的・防止策」でも整理しています。
氏名・住所・電話番号・注文内容などが漏えいした可能性
漏えいした可能性がある情報は次のとおりです。
- 会員ID
- 氏名
- 住所
- 電話番号
- メールアドレス
- 生年月日
- 性別
- 注文情報
- 注文日時
- 商品名
- 金額
- お届け先
- その他注文に関連する情報
同社は、データベース全体に不正アクセスされた可能性がある一方、第三者が実際に取得した情報の範囲を特定できていないと説明しています。
このため、会員情報を預かっているすべての顧客が対象となる可能性があります。
対象となる可能性がある顧客には2026年10月2日、「【重要】お客様の会員情報の不正アクセスによる漏えいの可能性について」という件名で個別通知が行われました。
退会済みの顧客も対象となる可能性
今回の通知は、現在の会員だけではなく、すでに退会した顧客にも送られています。
アバハウスインターナショナルによると、退会後も過去の注文に関する情報が受注データとして残っており、不正アクセスによって漏えいした可能性があるためです。
ECサイトなどでは、サービスの会員登録を解除した場合でも、取引記録や法令上保存が必要な情報などが一定期間保管されているケースがあります。
今回も「退会したから自分は対象外」とは限らない点に注意が必要です。
クレジットカード番号・セキュリティコードは同社側で保存せず
クレジットカード番号とセキュリティコードについては、決済代行会社のシステムで管理されており、アバハウスインターナショナルのシステムには保存されていません。
同社は、現時点の調査ではこれらの情報の漏えいは確認されていないとしています。
ただし、今回確認されている不審メールから偽サイトへ誘導し、利用者自身にカード番号やセキュリティコードを入力させる手口には注意が必要です。
「返金」「欠品」を装うフィッシングに注意
アバハウスインターナショナルは、本件に関連して同社を装った「返金」「欠品」などの不審メールを確認しています。
同社が注意を促しているメールには、次のような特徴があります。
- アバハウスとは関係のないメールアドレスやフリーメールから送られている
- 「公式LINE」などとしてLINEへの連絡を促す
- 「来週水曜日まで」など返金の受付期限を設け、対応を急がせる
- 実際の注文情報と一致する商品名や金額などが記載されている
注文履歴などの正しい情報が記載されていても、正規のメールとは限りません。
フィッシングでは、流出した顧客情報や取引情報を利用することで、受信者に信用させる手口があります。フィッシングの典型的な誘導方法や確認ポイントは、セキュリティ対策Labの「フィッシング詐欺とは?手口や対策を解説」でも紹介しています。
アバハウス利用者が確認したいこと
アバハウスインターナショナルは、返金や欠品を理由とするメールを受信した場合、メール本文に記載されたリンクや連絡先を使わないよう案内しています。
利用者は、次の対応を確認してください。
- メール内のリンクや電話番号へアクセス・返信しない
- アバハウスのマイページを直接開き、注文履歴を確認する
- メール経由でパスワード、クレジットカード番号、セキュリティコードを入力しない
- アバハウスメンバーズクラブ(AMC)のログインパスワードを予防的に変更する
- 他サービスでも同じパスワードを使用している場合は、それぞれ異なるパスワードへ変更する
- クレジットカードの利用明細に身に覚えのない請求がないか確認する
不審メールのリンクを開き、カード情報などを入力してしまった場合は、カード会社や金融機関へ速やかに連絡する必要があります。
同社は、警察相談専用電話「#9110」や消費者ホットライン「188」への相談も案内しています。
情報システム部門が確認したいポイント
今回の事案では、顧客からの「注文内容と一致した不審メール」の申告が、不正アクセスを把握するきっかけとなりました。
ECや会員サービスを運営する企業では、システムログだけでなく、カスタマーサポートへ寄せられる「自社しか知らないはずの情報を含む不審メール」「不審な返金案内」「偽のサポート連絡」などもインシデントの兆候として扱える体制が必要です。
また、今回公表された攻撃経路を踏まえると、次の点を確認できます。
- 社内システムへのログインに多要素認証を設定しているか
- 管理者・運用担当者のアカウント権限を必要最小限にしているか
- 通常と異なるIPアドレスや端末からのログインを検知できるか
- 認証後の操作ログを保存し、不審なデータ参照を追跡できるか
- Webアプリケーションや社内システムの脆弱性・設定不備を継続的に確認しているか
- 不正プログラムや不審ファイルの設置・実行を検知できるか
- 顧客情報への大量アクセスや通常と異なる検索・取得を検知できるか
- 顧客から寄せられたフィッシング報告をCSIRTや情報システム部門へ即時共有できるか
今回のケースでは、注文情報が不審メールに利用されたとみられる状況が公表されています。個人情報の漏えい対応と同時に、その情報を悪用したフィッシングや詐欺への監視・注意喚起を並行して行う必要があります。
出典
- 不正アクセスによる個人情報漏えいに関するお詫びとご報告 – 株式会社アバハウスインターナショナル
https://abahouse.co.jp/news/2005/ - 不正アクセスとは-定義・件数・手口・目的・防止策を専門家が解説 – セキュリティ対策Lab
https://rocket-boys.co.jp/security-measures-lab/what-illegal-access/ - フィッシング詐欺とは? 手口や対策を解説 – セキュリティ対策Lab
https://rocket-boys.co.jp/security-measures-lab/phishing-scam-guide-and-protection/
関連記事
 ムーンスター、不正アクセスで顧客の個人情報漏洩の恐れ-氏名・住所・注文情報など、なりすましメールも確認
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円
WelcomeHRを運営するワークスタイルテックが約15万人の個人情報漏洩を発表