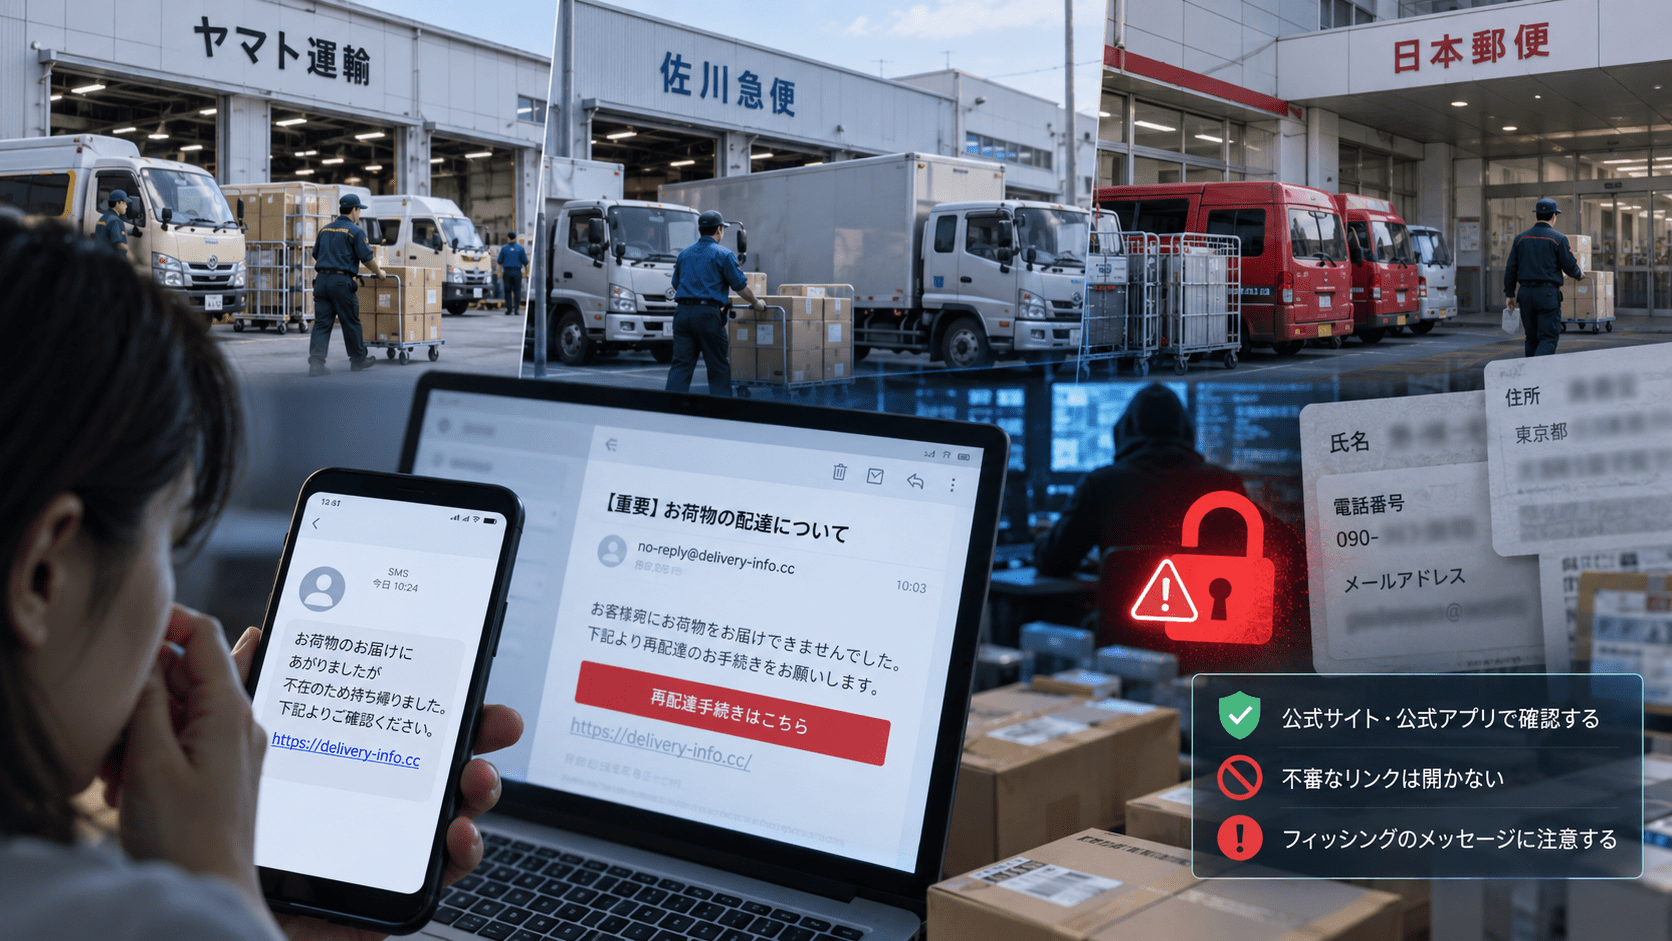
2026年9月下旬、ヤマト運輸、佐川急便、日本郵便の顧客向けサービスで相次いで不正アクセスが公表されました。
ヤマト運輸は10月2日、「クロネコ代金後払いサービス」について、氏名や住所、電話番号、メールアドレスだけでなく、請求金額、債権残高、商品明細などが漏えいした可能性があると第2報で明らかにしました。
佐川急便では「お荷物問い合わせサービス」への不正アクセスにより、9月30日から遡って約100日間の荷物の送り主・届け先情報などが流出した可能性があります。日本郵便では「郵便局アプリ」への不正アクセスで、19人分・69件の顧客情報が第三者に不正取得されたことを確認しています。
3社の事案は発生時期が近いものの、同一の攻撃者や攻撃手法によるものだとする情報は公表されていません。一方、配送先、商品、請求金額、追跡番号などの情報が影響を受けた場合、実在する取引を知っているように見せかけるフィッシングや電話詐欺に悪用される可能性があります。
物流3社で相次いだ不正アクセスのサマリー
- ヤマト運輸は2026年9月28日、「クロネコ代金後払いサービス」への第三者による不正アクセスを確認しました。
- ヤマト運輸は10月2日、氏名、住所、電話番号、メールアドレス、請求金額、債権残高、商品明細などが漏えいした可能性を公表しました。
- ヤマト運輸の事案にクレジットカード情報やパスワード情報は含まれていません。
- 佐川急便は9月30日、「お荷物問い合わせサービス」への第三者による不正アクセスを確認しました。
- 佐川急便では、荷物の送り主・届け先について9月30日から遡る約100日間の累計データが対象となる可能性があります。
- 佐川急便もクレジットカード情報とパスワードは対象外としています。
- 日本郵便は9月29日、「郵便局アプリ」への不正アクセスにより、19人分・69件の顧客情報が不正取得されたと公表しました。
- 日本郵便で不正取得された情報には、氏名、住所、電話番号、メールアドレスのほか、住所録情報、追跡番号、品名、発送・配達予定情報などが含まれます。
- 日本郵便では9月25日、国際郵便の「調査請求Web受付サービス」でも使用サーバへの不正アクセスの可能性を公表しています。
- 3社の事案について、共通する侵入経路や同一攻撃者による一連の攻撃だとする情報は確認されていません。
ヤマト・佐川・日本郵便の不正アクセスを比較
| 事業者 | 確認・公表時期 | 対象サービス | 情報への影響 | 状況 |
|---|---|---|---|---|
| ヤマト運輸 | 9月28日確認、10月2日第2報 | クロネコ代金後払いサービス | 氏名、住所、電話番号、メールアドレス、与信番号、請求金額、債権残高、商品明細など | 漏えいした可能性、範囲を調査中 |
| 佐川急便 | 9月30日確認、10月1日続報 | お荷物問い合わせサービスなど | 送り主・届け先の氏名、住所、電話番号など。約100日分の累計データが対象となる可能性 | 漏えいした可能性、件数を調査中 |
| 日本郵便 | 9月25日対応、9月29日公表 | 郵便局アプリ・ゆうID | 氏名、住所、生年月日、電話番号、メールアドレス、住所録、追跡番号、品名など | 19人分・69件の不正取得を確認 |
| 日本郵便 | 9月25日公表 | 国際郵便 調査請求Web受付サービス | 原因・影響範囲を調査 | サーバへの不正アクセスの可能性 |
「漏えいした可能性」と「不正取得を確認」は状態が異なります。
ヤマト運輸と佐川急便は現時点で影響範囲を調査中ですが、日本郵便の郵便局アプリについては69件・19人分が実際に第三者へ不正取得されたことが確認されています。
ヤマト運輸、商品明細や請求金額も漏えいした可能性
ヤマト運輸は9月28日、「クロネコ代金後払いサービス」が第三者から不正アクセスを受けたことを確認しました。
同社は外部からのアクセスを制限するなどの対応を行い、同日22時28分に同サービスを停止。9月29日に第1報を公表しました。
10月2日の第2報では、調査の結果、情報の一部が漏えいした可能性が判明したとして対象情報を公表しています。
一部利用者について対象となる可能性があるのは、
- 氏名
- 住所
- 電話番号
- メールアドレス
- 与信番号
- 請求金額
- 債権残高
- 商品明細
です。
さらに、一部加盟店の加盟店名・加盟店コード、クロネコ代金後払いサービスを担当するヤマト運輸社員の氏名も対象となる可能性があります。
クレジットカード情報やパスワード情報は含まれていません。
対象人数や漏えいした情報の範囲については調査が続いており、漏えいが確認された利用者には個別に連絡するとしています。
ヤマト運輸の初報については、クロネコ代金後払いサービスへの不正アクセスで整理しています。
佐川急便は送り主・届け先の約100日分の情報が対象に
佐川急便は9月30日、Webサイトの「お荷物問い合わせサービス」に対する第三者からの不正アクセスを確認しました。
10月1日の続報では、個人情報が外部へ流出した可能性があると公表しています。
対象となる可能性があるのは、大きく3種類です。
荷物の送り主・届け先
9月30日から遡って約100日間の累計データが対象となる可能性があります。
含まれる情報は、
- 氏名
- 法人の場合は法人名・担当者名
- 住所
- 電話番号
です。
佐川急便と運賃契約を結んでいる法人・個人
氏名または法人名・担当者名、住所、電話番号が対象です。
スマートクラブ登録者
- 氏名または法人名・担当者名
- 住所
- 電話番号
- メールアドレス
- スマートクラブ会員ID
が対象となる可能性があります。
クレジットカード情報とパスワードは含まれていません。
この事案の特徴は、佐川急便の会員サービスを利用していない人でも、荷物の「届け先」として登録されていれば対象となる可能性がある点です。
対象件数は調査中です。
佐川急便の事案は、「お荷物問い合わせサービス」への不正アクセスで詳しく整理しています。
日本郵便では19人分・69件の情報を第三者が不正取得
日本郵政と日本郵便は9月29日、「郵便局アプリ」への外部からの不正アクセスを公表しました。
9月25日22時30分ごろに、ゆうIDと郵便局アプリの緊急メンテナンスを実施し、調査と対策を行ったうえで9月26日にサービスを再開しています。
調査では、ゆうIDと郵便局アプリに関連する顧客情報69件、19人分が第三者に不正取得されたことが確認されました。
対象者によって異なりますが、不正取得された情報には、
- 氏名
- 住所
- 生年月日
- 性別
- 電話番号
- メールアドレス
- 勤務先情報
- 家族状況
- 住所録登録情報
- 送り状の差出人・受取人情報
- 追跡番号
- 品名
- 発送・配達予定情報
などが含まれます。
9月29日時点で、不正取得された情報が不正利用された形跡は確認されていません。
この事案は郵便局アプリへの不正アクセスで19人分・69件の個人情報を不正取得で整理しています。
日本郵便では国際郵便サービスでも不正アクセスの可能性
日本郵便では、郵便局アプリとは別に、9月25日15時ごろ、国際郵便物の「調査請求Web受付サービス」で使用しているサーバについて、外部から不正アクセスを受けた可能性が判明しました。
日本郵便はサービスのWeb受付を停止し、原因と影響範囲を調査しています。
この調査請求Web受付サービスは、国際郵便物が届かない、内容品が不足している、損傷しているといった場合に、差出人がWebから調査を依頼するサービスです。
郵便局アプリへの不正アクセスとの関連性は公表されていません。
詳細は日本郵便「調査請求Web受付サービス」への不正アクセスの可能性で整理しています。
3社の不正アクセスは同じ攻撃なのか
ヤマト運輸、佐川急便、日本郵便で不正アクセスが公表された時期は、9月25日から30日に集中しています。
しかし、10月3日時点で3社は、
- 攻撃者
- 攻撃グループ
- 侵入経路
- 悪用された脆弱性
- 盗まれた認証情報
- 共通する攻撃インフラ
などを公表していません。
そのため、時期が近いという理由だけで「物流業界を狙った同一グループによる攻撃」と判断することはできません。
対象となったシステムも、ヤマト運輸は後払い決済、佐川急便は荷物問い合わせ、日本郵便はアプリ・ID基盤など異なります。
配送情報はフィッシングを精巧にする材料になる
物流サービスの情報漏えいで注意したいのは、氏名や電話番号だけではありません。
今回公表された情報には、
- 商品明細
- 請求金額
- 債権残高
- 配送先住所
- 荷物の送り主
- 追跡番号
- 品名
- 発送・配達予定
など、実際の購入・配送状況と関連する情報が含まれています。
こうした情報を第三者が取得した場合、従来の不特定多数向けフィッシングよりも、本人が信じやすい連絡を作る材料になります。
例えば、
「購入した○○の代金△△円が未払いです」
「本日配達予定の荷物について住所確認が必要です」
「追跡番号○○の再配達手続きをしてください」
といった連絡です。
商品名や正しい住所を知っていること自体が、連絡相手が正規事業者である証明にはなりません。
個人が確認したい対策
メール・SMS内のリンクから再配達や支払いをしない
ヤマト運輸は今回の第2報で、不審なメールやSMSに記載されたURLへアクセスせず、添付ファイルも開かないよう利用者へ注意を呼び掛けています。
配送や支払い状況を確認するときは、メッセージ内のリンクではなく、公式アプリや事前に登録した公式サイトのブックマークから確認します。
商品名や金額を知っていても信用しない
今回のヤマト運輸の対象情報には商品明細や請求金額、債権残高が含まれます。
相手が実際に購入した商品や金額を知っていても、正規の担当者とは限りません。
電話で支払いや本人確認を求められた場合は一度通話を終了し、公式サイトで確認した電話番号へ自分からかけ直します。
「カード番号を確認する」という連絡に注意
ヤマト運輸と佐川急便はいずれも、今回漏えいした可能性がある情報にクレジットカード情報やパスワードは含まれていないとしています。
そのため、
「情報漏えいがあったためカード番号を再確認する」
「安全確認のためパスワードを入力する」
などの連絡には特に注意が必要です。
今回の事故対応を理由にカード番号やパスワードを入力させる偽サイトが作られる可能性があります。
SMSだけでなく電話・郵便物にも注意
ヤマト運輸は、不審なメールやSMSだけでなく、不審な電話や郵便物についても注意を呼び掛けています。
氏名、住所、電話番号が第三者に取得されていた場合、偽の払込票や請求書を郵送したり、正規の配送会社を装って電話したりすることも可能です。
書面に記載された問い合わせ先をそのまま信用せず、公式サイトから連絡先を確認します。
情報を入力してしまった場合は速やかに対応
偽サイトへID・パスワードを入力した場合は、正規サイトからパスワードを変更します。
同じパスワードを複数サービスで利用している場合は、使い回しているサービスも変更します。
クレジットカード番号を入力した場合は、カード会社へ連絡し、利用明細やカード停止・再発行の必要性を確認します。
不正アクセスの主な手口と対策では、認証情報窃取やフィッシングを含む代表的な不正アクセスの手法を整理しています。
「本人しか知らない情報」を本人確認に使うリスク
今回の事案は、企業側の本人確認方法にも影響します。
コールセンターなどでは、
- 配送先住所
- 電話番号
- 購入商品
- 注文金額
- 最近利用したサービス
といった情報を本人確認に使う場合があります。
しかし、その情報自体が情報漏えいの対象になった場合、第三者も回答できる可能性があります。
顧客の属性情報や取引履歴だけに依存する本人確認ではなく、ログイン済みアプリからの確認、ワンタイム認証、登録済み連絡先への通知など、漏えいした情報だけでは突破できない仕組みを組み合わせる必要があります。
EC事業者は配送・決済事業者への提供データを確認
物流会社で個人情報漏えいが発生した場合、影響は物流会社の直接利用者だけに限りません。
EC事業者は商品の発送や後払い決済のために、
- 購入者氏名
- 配送先住所
- 電話番号
- 注文内容
- 請求金額
などを物流・決済事業者へ提供します。
そのため、自社のECサイトが侵害されていなくても、委託先のインシデントによって自社顧客の情報が影響を受ける場合があります。
企業側では、
- どの委託先へどの顧客情報を提供しているか
- 委託先で何日・何カ月保存されるか
- 障害やインシデント時の連絡先
- 自社顧客への通知判断
- 外部APIや連携機能を停止する条件
- 委託終了時のデータ削除
を確認しておく必要があります。
物流サービスのインシデントは「配送停止」だけを見ない
物流サービスへのサイバー攻撃では、荷物が届くかどうかが最初に注目されます。
今回、ヤマト運輸は宅急便など他サービスは通常どおり利用できるとし、佐川急便も荷物の集荷・配達自体は継続しています。
一方で、配送業務が継続していても、顧客データへの影響は別に確認する必要があります。
特に配送・決済サービスでは、住所や電話番号だけでなく、商品、請求、追跡といった「本人の直近の行動」に関する情報を扱います。
情報漏えい後の二次被害を考える際には、件数だけでなく「どの情報の組み合わせが第三者に渡った可能性があるか」を確認することがポイントになります。
出典
- 【第2報】「クロネコ代金後払いサービス」への不正アクセスの発生について – ヤマトホールディングス
- 「お荷物問い合わせサービス」への不正アクセスによる個人情報流出の可能性について – 佐川急便
- 「お荷物問い合わせサービス」への不正アクセスによる個人情報流出の可能性について(第3報) – 佐川急便
- 郵便局アプリへの不正アクセスについて – 日本郵政・日本郵便
- 郵便局アプリへの不正アクセスについて(PDF) – 日本郵政・日本郵便
- 調査請求Web受付サービスへの不正アクセス等の発生について – 日本郵便
関連記事
 e-Taxで他人の贈与税申告書が閲覧可能に―79人分、納税者・贈与者・税理士など203人に影響の可能性
 日産証券、2月の不正アクセスで情報漏洩の可能性
 良品計画、アスクルのランサムウェア によるサイバー攻撃で顧客の個人流出の可能性
 ポール・スミス装う偽サイトや詐欺メールに関する警告-ジョイックスコーポレーションが発表
 プロ野球で恒例のビールかけ 実施困難-アサヒ グループホールディングスへのランサムウェアによるサイバー攻撃が原因か
 テモナ、「たまごリピート」で不正アクセスによるシステム障害を公表-サーバー隔離と調査を進行中
 鎌倉女学院、元理事長が約6,686万円を横領-存在しない法人口座を装い小切手を発行させる手口、6月に解任
 中国はなぜ「会う相手」を選ぶのか-岩屋前外相との会談に見る現代の「離間の計」
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト