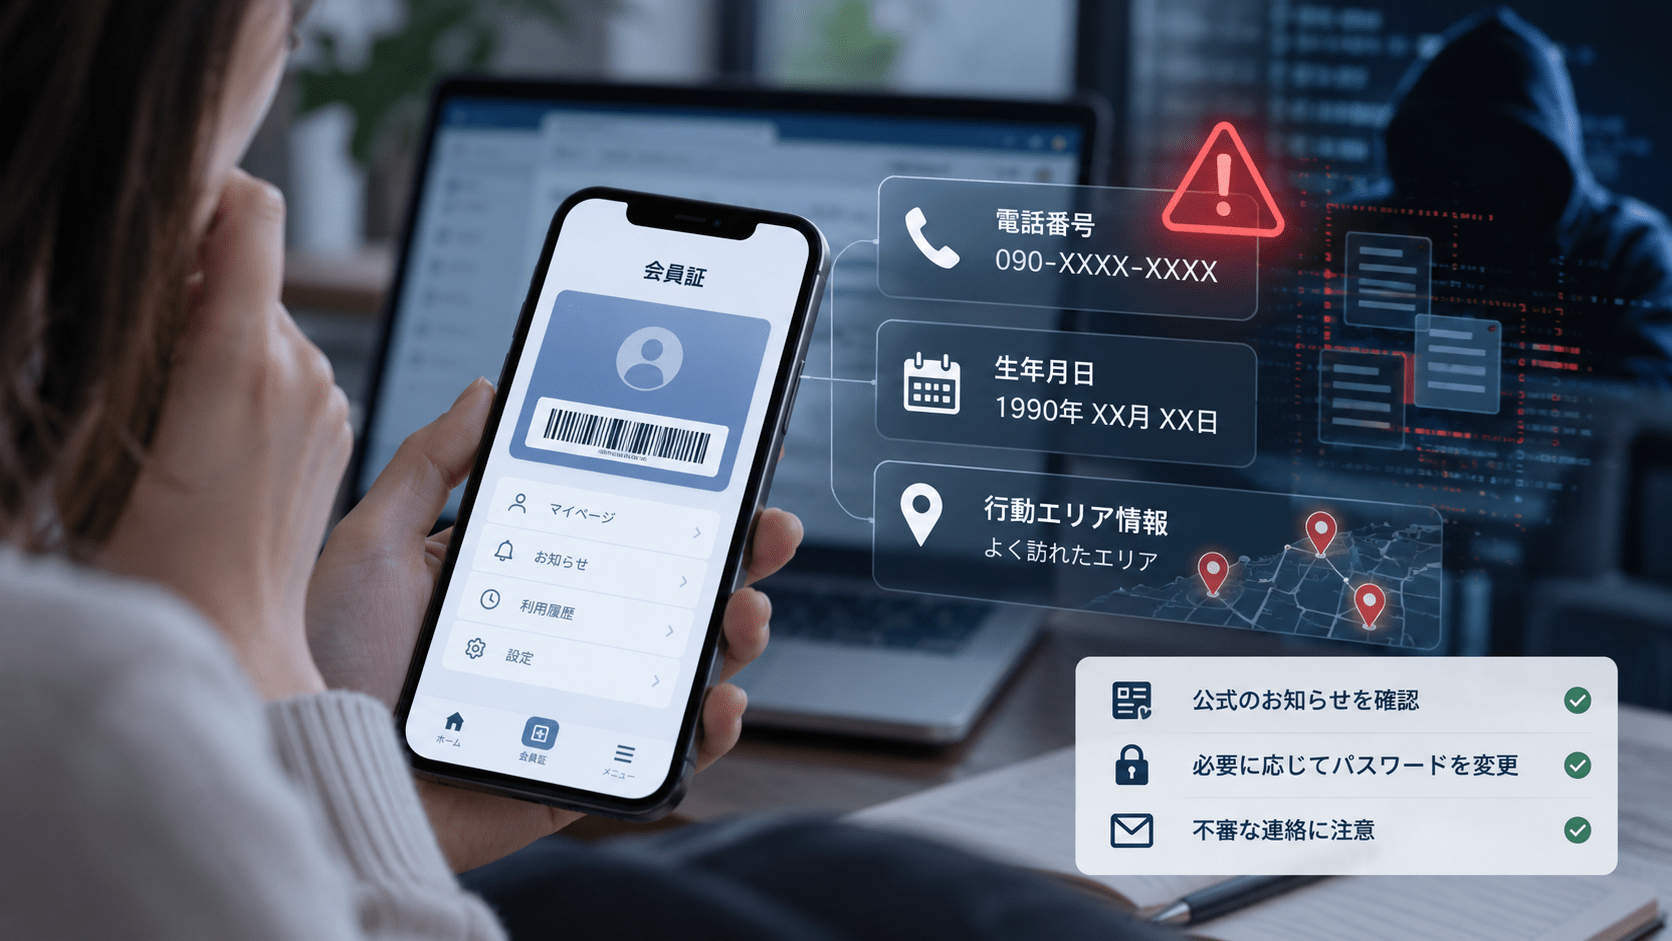
株式会社サミーネットワークスは2026年10月2日、パチンコ・パチスロホールの入場予約・抽選サービス「777CON-PASS」への不正アクセスについて続報を公表しました。
同社によると、2026年9月25日にユーザーデータへの不正アクセスが行われ、9月30日にはホールデータでも不審なアクセスの痕跡を確認しました。第三者がユーザー情報やホール情報を取得するリクエストを不正に実行していたことが判明しており、登録者の個人情報が流出した可能性があります。
対象件数は調査中です。一方、アプリへのログインに使用するメールアドレスとパスワード、氏名、本人認証用の顔画像は流出していないとしています。クレジットカード情報についても、サミーネットワークスでは保持していないため流出の可能性はないと説明しています。
777CON-PASS不正アクセスのサマリー
- サミーネットワークスは2026年10月2日、777CON-PASSへの不正アクセスに関する続報を公表しました。
- 2026年9月25日にユーザーデータへの不正アクセスが行われました。
- 9月30日にはホールデータでも不審なアクセスの痕跡を確認しました。
- 週次のアクセス負荷監視で異常なアクセス増加を確認し、調査を開始しました。
- 第三者がユーザー情報とホール情報を取得するリクエストを不正に実行していたことが判明しています。
- 流出した可能性があるのは、電話番号、性別、生年月日、ユーザーID/ニックネーム、プロフィール写真、お気に入りホール、行動エリアです。
- 電話番号は店頭予約を利用したユーザーが対象です。
- ログイン用メールアドレス、パスワード、氏名、本人認証用の顔画像は流出していないとしています。
- 対象件数は2026年10月2日時点で調査中です。
- 9月30日20時までに攻撃元IPアドレスを特定・遮断し、同日22時前には不正なアクセスに情報を返さないよう仕様を変更しました。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月2日 |
| 対象サービス | 777CON-PASS |
| 運営会社 | 株式会社サミーネットワークス |
| 不正アクセス | 2026年9月25日にユーザーデータ、9月30日にホールデータで不審なアクセスを確認 |
| 流出した可能性がある情報 | 電話番号、性別、生年月日、ユーザーID/ニックネーム、プロフィール写真、お気に入りホール、行動エリア |
| 対象外とされた情報 | ログイン用メールアドレス、パスワード、氏名、本人認証用顔画像 |
| 対象件数 | 調査中 |
| 対応 | 攻撃元IPアドレスの遮断、不正アクセスへ情報を返さない仕様へ変更 |
| 今後 | 不正アクセス経路と影響範囲を継続調査 |
第三者がユーザー情報を取得するリクエストを不正に実行
サミーネットワークスは、週次で実施しているアクセス負荷監視で異常なアクセス増加を確認したことをきっかけに調査を実施しました。
その結果、第三者が777CON-PASSのユーザー情報とホール情報を取得するリクエストを不正に実行していたことが判明しました。
9月30日20時の時点で攻撃元のIPアドレスを特定してアクセスを遮断し、同日22時前には、不正なアクセスに対して情報を返さないようシステムの仕様を変更して緊急リリースしています。
10月2日時点では、不正アクセスの具体的な経路や影響範囲について調査が続いています。
電話番号・生年月日・お気に入りホール・行動エリアなどが対象
流出した可能性がある情報として公表されているのは次の項目です。
- 電話番号
- 性別
- 生年月日
- ユーザーID/ニックネーム
- プロフィール写真
- お気に入りホール
- 行動エリア(位置情報から生成)
電話番号は、777CON-PASSの店頭予約を利用したユーザーが対象です。
また、プロフィール写真については、本人認証のために登録が必須となっている顔画像とは別に、アプリ内のアイコンとして任意に登録した画像が対象です。本人認証用顔画像は流出対象に含まれていません。
「行動エリア」についても、公式発表では「位置情報から生成」と説明されており、GPSの位置履歴そのものが流出したとは公表されていません。
777CON-PASSは、ホールへの入場予約や抽選をアプリ上で行えるサービスです。そのため、お気に入りホールや行動エリアといった利用状況に近い情報が含まれる点には注意が必要です。
メールアドレス・パスワード・氏名・認証用顔画像は流出せず
今回の続報では、以下の情報は流出していないと明記されています。
- アプリにログインするためのメールアドレス
- パスワード
- 氏名
- 本人認証用の顔画像
また、クレジットカード情報についてはサミーネットワークスが保持していないため、今回の不正アクセスによる流出の可能性はないとしています。
このため、2026年10月2日時点の公表内容だけを理由に、777CON-PASSのパスワードが第三者へ渡ったと判断することはできません。
利用者はSMSや電話を使ったなりすましに注意
今回、流出した可能性がある情報には電話番号のほか、生年月日、ニックネーム、お気に入りホール、行動エリアなどが含まれています。
これらの情報が実際に外部へ流出していた場合、777CON-PASSや利用しているホールを装ったSMS、電話、SNS上の連絡などで、利用者本人しか知らないように見える情報を示し、信用させようとする詐欺に悪用される可能性があります。
例えば、「予約情報の確認」「本人確認が必要」「アカウント保護のため再ログインが必要」などとしてURLを送る手口には注意が必要です。こうした二次被害が発生したと公表されているわけではありませんが、電話番号を起点とする詐欺では、SMSから偽サイトへ誘導するスミッシングが代表的な手口です。
777CON-PASS利用者が今できる対策
SMSやメッセージ内のURLからログインしない
777CON-PASSやホールを名乗るSMS、メール、SNSメッセージが届いても、本文中のURLからログインすることは避けます。
IPAも、不審なメールやSMSに記載されたURLや電話番号を利用せず、公式サイトや公式アプリから情報の真偽を確認するよう案内しています。
777CON-PASSに関する確認が必要な場合は、受信したメッセージからではなく、普段利用している公式アプリや公式サイトを直接開いて確認する方法が安全です。
「本人確認」と称してパスワードや認証コードを入力しない
今回の不正アクセスではログイン用メールアドレスとパスワードは流出していないとされています。
そのため、攻撃者が777CON-PASSを装って「セキュリティ確認」「流出対象の確認」などと称し、別の偽サイトでパスワードや決済情報を入力させようとする可能性には注意してください。
メール、SMS、電話などから偽サイトへ誘導し、認証情報を入力させる手口については、フィッシング詐欺の手口と対策でも詳しく整理しています。
不審な電話は一度切り、公式窓口を自分で確認する
電話番号、生年月日、お気に入りホールなどを相手が知っていても、それだけで正規の運営会社や店舗からの連絡だと判断しないようにします。
パスワード、認証コード、クレジットカード番号などを求められた場合は、その場で回答せず一度通話を終了し、公式サイトやアプリに掲載されている窓口を自分で確認して問い合わせます。
パスワード変更は「今回流出したから」という理由だけでは必須ではない
サミーネットワークスは、777CON-PASSのログイン用メールアドレスとパスワードについて流出していないとしています。10月2日の続報でも、全利用者にパスワード変更を求める案内は確認されていません。
一方、777CON-PASSを装った不審なサイトですでにパスワードを入力してしまった場合は別です。その場合は速やかにパスワードを変更し、同じパスワードを他のサービスでも使用している場合は、そちらも変更する必要があります。
今後の続報を公式サイトで確認する
現時点では対象件数が調査中で、サミーネットワークスは不正アクセスの経路と影響範囲の特定を継続しています。
同社は、情報流出の事実と対象となる利用者が確定した場合には改めて報告するとしています。利用者はSNS上の未確認情報ではなく、サミーネットワークスと777CON-PASSの公式発表を確認してください。
出典
- 777CON-PASSへの不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ ※続報 – 株式会社サミーネットワークス
- 777CON-PASSへの不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ – 株式会社サミーネットワークス
- 777CON-PASSとは? – 777CON-PASS
- 日常における情報セキュリティ対策 – IPA
- インターネットサービスへの不正ログインによる被害が増加中 – IPA
関連記事
 ヤマト運輸・佐川急便・日本郵便で不正アクセス相次ぐ-物流3社で個人情報に影響、利用者が注意すべき詐欺と対策
 セゾンカードを騙る「3Dセキュア再認証」フィッシングメールに注意 SPF・DKIM・DMARCすべてPASS
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も