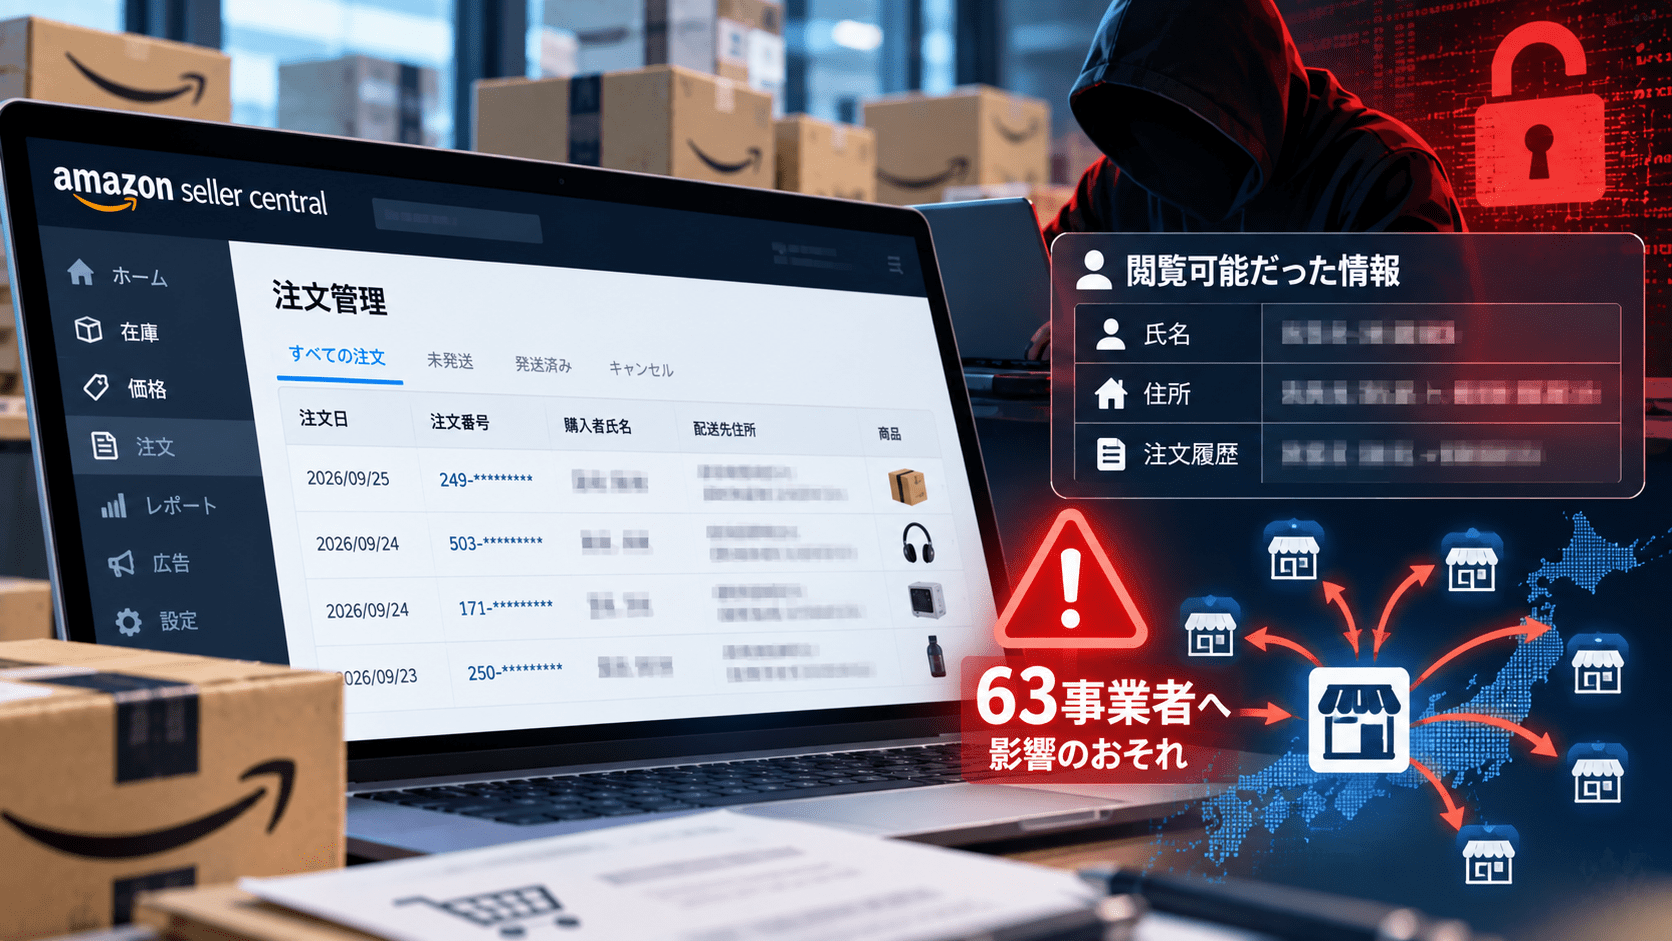
Amazon専門の運用代行・コンサルティングサービス「アマブースト」を運営するZonExpert株式会社は2026年10月1日、委託元から付与されていたAmazonセラーセントラルのユーザーアカウントが第三者により不正に変更され、複数の委託元の管理画面で購入者情報が閲覧され得る状態になっていたと公表しました。
対象期間は2025年8月8日から8月18日までです。対象となったストアは、ZonExpertが公開したPDFで63事業者分が列挙されています。
閲覧され得る状態となった情報は、購入者の氏名、住所、電話番号、注文履歴です。クレジットカード情報は含まれていません。
ZonExpertは、Amazon側で管理するアクセス記録を確認できていないため、第三者が実際に購入者情報を閲覧・取得した事実までは確認できていないとしています。
今回の事案は、Amazonそのものへの侵入が確認された事案ではありません。EC運用を委託する事業者からZonExpertへ付与されたアカウントが不正変更され、1つの委託先を通じて複数の委託元ストアへ影響のおそれが広がった点が特徴です。
ZonExpertへの不正アクセスのサマリー
- ZonExpertは2026年10月1日、Amazonセラーセントラルのユーザーアカウントへの不正アクセスを公表しました。
- 対象期間は2025年8月8日から8月18日です。
- 委託元からZonExpertへ付与されていたユーザーアカウントが第三者によって不正に変更されました。
- その結果、委託元各社のAmazonセラーセントラル管理画面で購入者情報を閲覧できる状態が生じました。
- 対象情報は氏名、住所、電話番号、注文履歴です。
- クレジットカード情報は対象に含まれていません。
- Amazon側のアクセス記録を確認できておらず、第三者が実際に個人情報を閲覧・取得した事実は確認されていません。
- ZonExpertの公式PDFでは、対象ストアを展開する事業者として63事業者が列挙されています。
- 不正変更は2025年8月18日に発見され、該当アカウントの削除などの措置が実施されました。
- ZonExpertは2025年8月22日に個人情報保護委員会へ速報し、その後も継続報告、Amazonへの照会、警察への相談を行っています。
- 2026年10月1日時点で、対象情報の外部公開・悪用や二次被害は確認されていません。
- 事案の公表は、対象期間から約13か月後の2026年10月1日となりました。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月1日 |
| 対象組織 | ZonExpert株式会社 |
| 対象サービス | Amazonセラーセントラル |
| 対象期間 | 2025年8月8日~8月18日 |
| 事象 | 委託元から付与されたユーザーアカウントが第三者により不正変更 |
| 影響 | 委託元各社の管理画面で購入者情報を閲覧できる状態 |
| 対象情報 | 氏名、住所、電話番号、注文履歴 |
| クレジットカード情報 | 対象外 |
| 対象事業者 | 63事業者 |
| 実際の閲覧・取得 | Amazonのアクセス記録を確認できておらず未確認 |
| 発見日 | 2025年8月18日 |
| 個人情報保護委員会への速報 | 2025年8月22日 |
| 二次被害 | 2026年10月1日時点で確認されず |
委託元から付与されたAmazonセラーセントラルのアカウントが不正変更
ZonExpertによると、不正アクセスを受けたのは、Amazonでの運用業務を行うために委託元から付与されていたAmazonセラーセントラルのユーザーアカウントです。
第三者によってアカウント情報が不正に変更され、委託元各社の管理画面上で購入者情報を閲覧できる状態が生じました。
ZonExpertは、不正変更を2025年8月18日に発見し、該当するアカウントの削除など必要な措置を実施しました。
その後、不正アクセスの疑いがある全アカウントについてパスワードを無効化し、再設定するなどの再発防止策を講じています。
第三者がどのような方法でアカウントを不正変更したのか、認証情報の窃取、フィッシング、多要素認証の状態など、具体的な侵入経路は公表されていません。
氏名・住所・電話番号・注文履歴が対象
ZonExpertが公表した対象情報は次の通りです。
- 氏名
- 住所
- 電話番号
- 注文履歴
- 注文番号
- 購入商品
- 注文日時など
クレジットカード情報は一切含まれていないとしています。
今回の対象は、Amazon上で商品を購入した顧客の注文関連情報です。
氏名や住所、電話番号に加えて「何を、いつ購入したか」という注文履歴が含まれるため、仮に第三者へ取得されていた場合、実際の購入内容を知っているように装った詐欺メールや電話などに利用される可能性があります。
ZonExpertも、同社、Amazon、出品ストアを装った心当たりのない電話、メール、SMSに注意するよう呼びかけています。
実際に個人情報が閲覧・取得されたかは確認できず
今回の事案では「購入者情報を閲覧できる状態になったこと」と、「第三者が実際に閲覧・取得したこと」を分けて見る必要があります。
ZonExpertは、Amazonが管理するアクセス記録を確認できていないと説明しています。
そのため、
- 個人情報を閲覧できる状態が生じたことは確認
- 実際に第三者が個人情報を閲覧したかは未確認
- 実際に第三者が個人情報を取得したかも未確認
という状況です。
2026年10月1日時点で、対象情報が外部で公開された事実や悪用、二次被害も確認されていません。
「63事業者から個人情報が漏えいした」と断定するのではなく、「63事業者が展開する対象ストアで個人情報漏えいのおそれが生じた」とするのが公表内容に沿った表現です。
影響対象として63事業者を公表
ZonExpertは、今回の対象ストアを展開する事業者として63事業者を公式PDFで公表しています。
住所も公開されていますが、本記事では事案の確認に必要な事業者名のみ掲載します。
| No. | 事業者名 |
|---|---|
| 1 | 合同会社TREXSEED |
| 2 | 株式会社ビショップ |
| 3 | 有限会社松本食品 |
| 4 | 有限会社村田食品 |
| 5 | 有限会社屋久島薬草販売 |
| 6 | アステリア合同会社 |
| 7 | 株式会社FEAT. |
| 8 | 株式会社AID |
| 9 | 合同会社SAMURAI |
| 10 | 株式会社クレイン |
| 11 | 山岡商事株式会社 |
| 12 | MKトレーディング合同会社 |
| 13 | 株式会社天義堂 |
| 14 | 株式会社CLSMARK |
| 15 | LONNI株式会社 |
| 16 | 株式会社ヘルシーライフ |
| 17 | 株式会社リライズ |
| 18 | RESOURCE HOKKAIDO株式会社 |
| 19 | 株式会社クラウチングキャット |
| 20 | 株式会社トリケン |
| 21 | マルヤマ水産有限会社 |
| 22 | 株式会社日本インターコアックス |
| 23 | ポコムーチョ株式会社 |
| 24 | 合同会社Blow |
| 25 | 有限会社望月壮作商店 |
| 26 | 株式会社PANNAs Kitchen |
| 27 | 株式会社ポジティブエフェクト |
| 28 | 有限会社光栄水産 |
| 29 | 肌育総合研究株式会社 |
| 30 | デザインオフィス ボン |
| 31 | 有限会社ピーアンドティートレーディング |
| 32 | GOLD LINE ENTERPRISES 株式会社 |
| 33 | 株式会社REMPRESA |
| 34 | towards |
| 35 | Femtech cosme tokyo株式会社 |
| 36 | BaseCoast |
| 37 | 株式会社スリーピングトーキョー |
| 38 | Tokoba.anD |
| 39 | 山善商会有限会社 |
| 40 | 株式会社エソン |
| 41 | 株式会社ノジリ |
| 42 | 株式会社グローバル |
| 43 | 株式会社ブルーメイト |
| 44 | 株式会社ITANSE |
| 45 | 株式会社アルベックス |
| 46 | 株式会社橘フォーサイトグループ |
| 47 | 株式会社BMターゲット |
| 48 | 株式会社スパーダ |
| 49 | 株式会社Rainbow gate |
| 50 | 株式会社クラスティブ |
| 51 | 株式会社ケアネス |
| 52 | 株式会社MADE MAN |
| 53 | 株式会社一成電気設計事務所 |
| 54 | 東海遠達株式会社 |
| 55 | JIN株式会社 |
| 56 | 合同会社yokomountain |
| 57 | ONE-HEART |
| 58 | 株式会社大産エンジニアリング |
| 59 | アイプラネット東北株式会社 |
| 60 | H1GLOBAL株式会社 |
| 61 | 株式会社リトルラボ |
| 62 | ベリムス株式会社 |
| 63 | グローバルスマイル合同会社 |
この63事業者は「今回の対象となるストアを展開する事業者」としてZonExpertが公表した一覧です。
各事業者について何件の購入者情報が対象となったのか、対象購入者の総人数は公表されていません。
1つの運用代行事業者を通じて複数Amazon店舗へ影響
今回の事案の特徴は、1つの委託先が複数のAmazonセラーアカウントへアクセスできる業務構造にあります。
ZonExpertはAmazon専門の売上拡大運用代行、コンサルティング、広告運用などを提供しています。
Amazonの現在の公式ヘルプでは、外部の代理店、コンサルタント、請負業者などは「Service Provider」としてSeller Centralへのアクセスを付与でき、出品者は役割単位でアクセス範囲を制御できると説明しています。
サービスプロバイダーに認める権限は、必要な役割へ限定でき、Amazonは現在、外部事業者のアクセスについて365日単位の再認証や、不要になったアクセスの削除が可能な仕組みを案内しています。
今回のZonExpertのアカウントが、現在Amazonが案内しているService Providerの認証方式と同じ方式で付与されていたかは公表されていません。
ただし、EC運用を外部委託する場合、委託先アカウントに複数ストアの購入者情報へ到達できる権限が集約されることで、1つのアカウント侵害が複数企業へ波及するリスクがあります。
これはAmazonのシステム自体が侵害されたことを意味するものではなく、委託関係に伴うアクセス権限の集中リスクとして整理する必要があります。
「サプライチェーン攻撃」と断定できる事案ではない
1社の侵害が複数の委託元へ波及したという構造から、サプライチェーン攻撃を連想する事案です。
ただし、ZonExpertの公表では、攻撃者が複数の委託元を狙う目的でZonExpertを意図的に侵害したことや、ソフトウェア・更新経路を悪用したことは確認されていません。
そのため、現時点で今回の事案を「サプライチェーン攻撃」と断定することはできません。
一方で、委託先や外部事業者のアカウントが侵害された場合に、複数の委託元へ影響が連鎖するという点は、サプライチェーンリスクを考える際の具体例になります。
発覚は2025年8月、公表は約13か月後
不正変更されたアカウントが発見されたのは2025年8月18日です。
ZonExpertは4日後の8月22日に個人情報保護委員会へ速報したとしています。
一方、今回の公式サイト上での公表は2026年10月1日で、事案発生から約13か月後となりました。
個人情報保護委員会は、報告対象となる漏えい等事案について、発覚後おおむね3~5日以内の速報と、その後30日以内、または不正目的のおそれがある場合は60日以内の確報を求めています。
ZonExpertは個人情報保護委員会への速報日を2025年8月22日と公表していますが、その後の確報時期や内容は今回のリリースでは示していません。
また、個人情報保護委員会は、漏えい事案そのものをWebサイトなどで公表することについては、本人通知の代替措置とする場合を除き一律の法的義務とはしていません。
そのため、「約13か月後の公表」という事実だけから、法令上の報告義務に違反したと判断することはできません。
委託元にも「委託先の監督」が求められる
個人情報保護委員会のガイドラインでは、個人データの取扱いを外部へ委託する事業者に対し、委託先へ必要かつ適切な監督を行うよう求めています。
具体的には、
- 適切な委託先の選定
- 安全管理措置を定めた委託契約
- 委託先における個人データ取扱状況の把握
を挙げています。
また、委託業務に必要のない個人データを提供しないことも求めています。
今回の事案について、63事業者側の委託先管理に問題があったと公表されているわけではありません。
一方、Amazon運用を外部へ委託する企業では、委託契約だけでなく、Seller Central上でどのユーザーにどの権限を付与しているかを継続的に確認する必要があります。
Amazon出品事業者が確認したいアカウント管理
Amazonの現在のSeller Central公式ヘルプでは、外部事業者へアクセスを付与する場合、権限を役割単位で限定し、不要なアクセスは削除できる仕組みを案内しています。
EC運用を代理店やコンサルティング会社へ委託している企業では、次の点を確認できます。
外部委託先を棚卸しする
Seller Centralへアクセスできる外部事業者を一覧化し、
- 現在も契約中か
- 何の業務を委託しているか
- どのストアへアクセスできるか
- どの情報を閲覧できるか
を確認します。
必要最小限の権限に絞る
商品登録や広告運用だけを委託しているのに、注文者の住所や電話番号まで閲覧できる権限が必要なのかを確認します。
業務に不要な購入者情報へのアクセス権限は外し、委託内容の変更に合わせて権限も見直します。
退職者・担当変更後のアカウントを残さない
委託先の担当者変更や契約終了後もアクセス権限が残ると、不要な侵入口になります。
Amazonも、ユーザーやサービスプロバイダーに付与した権限を定期的に確認し、不要なアクセスを削除するよう案内しています。
異常なログイン・権限変更を監視する
今回ZonExpertが公表した直接の事象は「アカウント情報の不正変更」です。
そのため、
- パスワード変更
- メールアドレス変更
- 多要素認証設定変更
- 新規ユーザー追加
- 権限変更
- 通常と異なる地域や端末からのログイン
など、アカウント設定変更を監視・通知できるかを確認します。
購入者側はAmazon・出品ストアを装う連絡に注意
ZonExpertは対象購入者に対し、同社、Amazon、出品ストアを装った不審な電話、メール、SMSに注意するよう案内しています。
今回対象となった可能性がある情報には、注文履歴が含まれます。
仮に第三者へ取得されていた場合、「購入した商品」「注文日時」など正規の注文情報を使って信頼させるフィッシングや詐欺に悪用される可能性があります。
心当たりのない連絡からURLを開いたり、パスワード、カード情報、認証コードなどを入力したりせず、Amazon公式アプリや公式サイトから注文状況を確認する必要があります。
出典
- 【重要】第三者の不正アクセスによる個人情報漏えいのおそれに関するお知らせとお詫び – ZonExpert株式会社
- 対象となる事業者が展開するストア情報 – ZonExpert株式会社
- Authorize a Service Provider to access your account – Amazon Seller Central
- Set and edit user permissions – Amazon Seller Central
- 個人情報の保護に関する法律についてのガイドライン(通則編) – 個人情報保護委員会
- 漏えい等の対応とお役立ち資料 – 個人情報保護委員会
- 漏えい等事案が発生した場合に、公表を行うことは義務付けられていますか – 個人情報保護委員会
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?