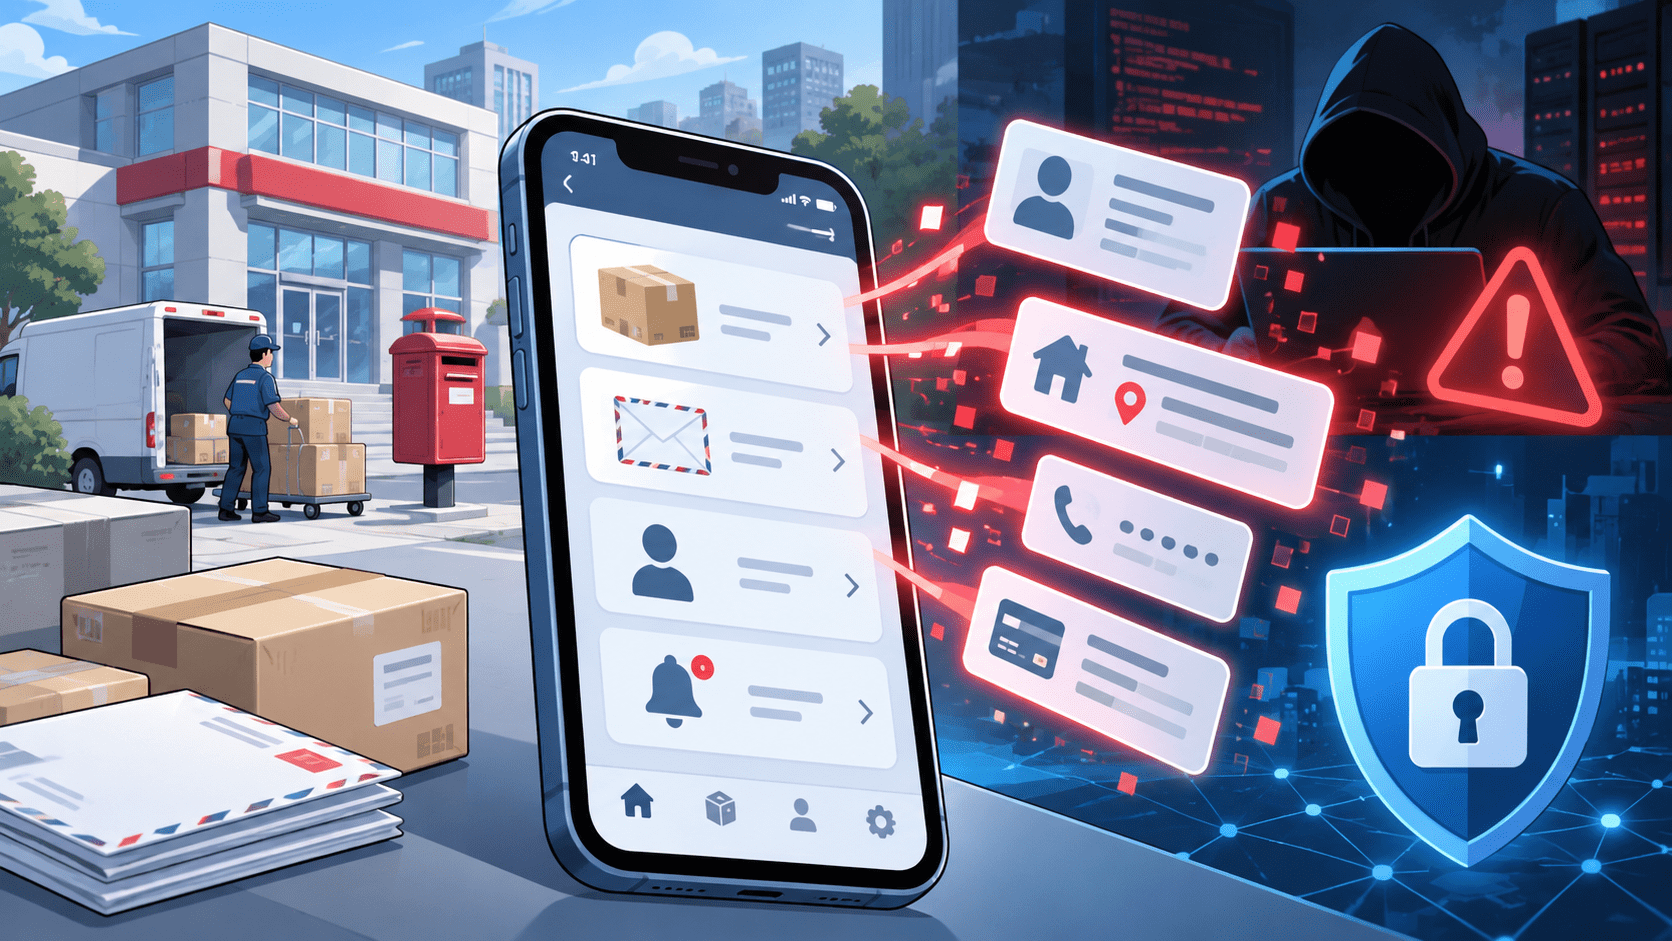
日本郵政株式会社と日本郵便株式会社は2026年9月29日、「郵便局アプリ」への外部からの不正アクセスがあり、ゆうIDおよび郵便局アプリに関連する顧客情報69件(19名分)が不正に取得されたと公表しました。
両社は9月25日22時30分ごろ、ゆうIDと郵便局アプリの緊急メンテナンスを実施。不正アクセスに関する調査と対策を行った上で、9月26日にサービスを再開しています。
不正取得された情報は対象者によって異なり、ゆうIDの氏名・住所・生年月日・電話番号・メールアドレスなどに加え、住所録の登録情報や、郵便局アプリで作成した送り状の差出人・受取人情報、追跡番号、品名、発送・配達予定情報が含まれます。
9月29日時点で、不正取得された情報が不正利用された形跡は確認されていません。侵入経路や不正アクセスの開始時刻、具体的な攻撃手法は公表されていません。
郵便局アプリ不正アクセスのサマリー
確認できている内容:
- 日本郵政と日本郵便は2026年9月29日、郵便局アプリへの外部からの不正アクセスを公表しました。
- 調査の結果、ゆうIDおよび郵便局アプリに関連する顧客情報69件、19名分が不正に取得されたことが判明しています。
- 9月25日22時30分ごろ、ゆうIDと郵便局アプリの緊急メンテナンスを実施しました。
- 必要な調査と対策を行い、9月26日にサービスを再開しています。
- 不正取得された情報には、氏名、住所、生年月日、性別、電話番号、メールアドレスのほか、登録状況によって勤務先情報、家族状況、住所録登録情報などが含まれます。
- 住所録に登録されていた氏名、住所、企業名、電話番号、メールアドレスも対象に含まれる場合があります。
- 郵便局アプリで作成した送り状について、差出人・受取人の氏名や住所、電話番号などに加え、追跡番号、品名、発送・配達予定情報が不正取得されています。
- 9月29日時点で、不正取得された情報が不正利用された形跡は確認されていません。
- 対象者には準備が整い次第、書面などで個別に連絡するとしています。
現時点で公表されていない内容:
- 不正アクセスの開始日時
- 侵入経路
- 悪用された脆弱性や認証情報の有無
- 攻撃者や攻撃グループ
- 69件の内訳
- 個人情報保護委員会への報告状況
- 具体的な再発防止策
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月29日 |
| 公表主体 | 日本郵政株式会社、日本郵便株式会社 |
| 対象サービス | 郵便局アプリ、ゆうID |
| インシデント | 外部からの不正アクセス |
| 緊急メンテナンス | 2026年9月25日22時30分ごろ |
| サービス再開 | 2026年9月26日 |
| 不正取得された情報 | 69件(19名分) |
| 主な情報 | ゆうID会員情報、住所録登録情報、送り状情報 |
| 不正利用 | 9月29日時点で形跡を確認していない |
| 侵入経路 | 公表されていません |
| 攻撃者 | 公表されていません |
| 対象者への連絡 | 準備が整い次第、書面などで個別連絡 |
ゆうID・郵便局アプリの顧客情報69件、19名分を不正取得
日本郵政と日本郵便の調査では、ゆうIDおよび郵便局アプリに関連する顧客情報69件が不正に取得されていました。対象人数は19名です。
「69件」は対象者数ではありません。公表資料では「お客さま情報69件(19名分)」とされており、19名について複数種類の情報が不正取得されたものと整理できます。ただし、69件の詳細な内訳は公表されていません。
不正取得された情報は対象者によって異なります。日本郵政と日本郵便は、対象者に準備が整い次第、書面などで個別に連絡するとしています。
氏名・住所だけでなく住所録や送り状情報も対象
不正取得された情報は、大きく3種類に分かれます。
ゆうID会員情報
ゆうIDの会員情報では、次の情報が対象です。
- 氏名
- 住所
- 生年月日
- 性別
- 電話番号
- メールアドレス
- 勤務先情報
- 家族状況
- 住所録登録情報
勤務先情報、家族状況、住所録登録情報は、利用者が登録している場合に限られます。
ゆうIDの住所録に登録されていた情報
ゆうIDが提供する住所録に登録されていた情報も不正取得の対象になりました。
- 氏名
- 住所
- 企業名
- 電話番号
- メールアドレス
企業名、電話番号、メールアドレスは登録されている場合のみ対象です。
住所録には会員本人以外の宛先情報が登録されている場合がありますが、今回の公表資料では、19名分という対象人数と住所録に登録された人物との関係や人数の内訳までは示されていません。
郵便局アプリで作成した送り状情報
郵便局アプリで作成した送り状については、次の情報が不正取得されています。
- 差出人の氏名・住所・電話番号
- 差出人の企業名・メールアドレス
- 受取人の氏名・住所
- 受取人の企業名・電話番号・メールアドレス
- 追跡番号
- 品名
- 発送・配達予定情報
企業名や一部の連絡先情報は、登録されている場合のみ含まれます。
今回の公表では、認証用パスワード、クレジットカード情報、金融機関口座情報、マイナンバーが不正取得されたとは記載されていません。
9月25日22時30分ごろに緊急メンテナンス、翌26日に再開
日本郵政と日本郵便は9月25日22時30分ごろ、ゆうIDと郵便局アプリの緊急メンテナンスを実施しました。
その後、不正アクセスに関する必要な調査と対策を実施し、9月26日にサービスを再開しています。
一方、公表資料では、不正アクセスを最初に検知した時刻や攻撃が始まった時刻は示されていません。22時30分は緊急メンテナンスを開始した時刻であり、不正アクセスの発生時刻と同一とは確認できません。
侵入経路、悪用された脆弱性や認証情報、第三者がどのように情報を取得したのかについても、9月29日時点では公表されていません。
不正取得は確認、不正利用された形跡は現時点で確認されず
今回の発表では「情報へアクセスされた可能性」ではなく、顧客情報が「不正に取得されたことが判明した」とされています。
そのため、個人情報の不正取得自体は確認済みです。
一方、不正取得された情報について、不正に利用された形跡は9月29日時点で確認されていません。
「不正利用の形跡が確認されていない」ことと、「第三者による情報取得がなかった」ことは別です。今回の事案では、69件(19名分)の情報が不正取得されたことを両社が確認しています。
同じ9月25日に「調査請求Web受付」でも不正アクセスの可能性を公表
日本郵便は同じ9月25日、国際郵便物の「調査請求Web受付サービス」で使用しているサーバーについても、外部から不正アクセスを受けた可能性があると公表しています。
同サービスでは9月25日15時ごろに不正アクセスの可能性が発覚し、Web受付を一時停止しました。
日本郵便、国際郵便「調査請求Web受付」で不正アクセスの可能性 9月25日15時ごろ発覚、サービス停止し調査中
ただし、日本郵政・日本郵便は9月29日の郵便局アプリに関する発表で、両事案の関連性について説明していません。
現時点で、郵便局アプリへの不正アクセスと調査請求Web受付サービスへの不正アクセスの可能性を、同一の攻撃者や同一の侵入経路による事案とみなす根拠はありません。
情報システム部門への示唆
今回の公表では、侵入経路や具体的な再発防止策までは示されていません。企業側では、続報を待つだけでなく、自社の会員基盤やアプリが同様の情報を持っている場合に、次の状態を確認できます。
- 会員情報とアプリ内データに対する参照ログを保存しているか
- 「ログイン成功」だけでなく、大量参照や通常と異なるAPI呼び出しを検知できるか
- 住所録や送り状など、本人以外の情報を含むデータを別の管理対象として把握しているか
- インシデント発生時に認証基盤とアプリを同時に停止・制限できるか
- 不正取得されたレコードを利用者単位で特定できるログがあるか
- 対象者への通知に必要な情報項目と連絡手段を事前に整理しているか
- 侵害された可能性がある認証情報を失効・再設定できる手順があるか
- サービス再開前に実施すべき調査・対策の完了条件を決めているか
今回の事案では、19名と対象人数は限定的ですが、取得された情報には住所録や送り状の差出人・受取人情報も含まれています。会員本人のレコード数だけで影響範囲を判断せず、関連して保存される第三者情報まで追跡できるかが確認点になります。
出典
- 郵便局アプリへの不正アクセスについて – 日本郵政株式会社・日本郵便株式会社
- 郵便局アプリへの不正アクセスについて – 日本郵政株式会社
- 調査請求Web受付サービスへの不正アクセス等の発生について – 日本郵便株式会社
関連記事
 セイコーマートの「セイコーマートアプリ」に不正アクセス-約57万アカウントの個人情報漏洩の可能性
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円
WelcomeHRを運営するワークスタイルテックが約15万人の個人情報漏洩を発表

