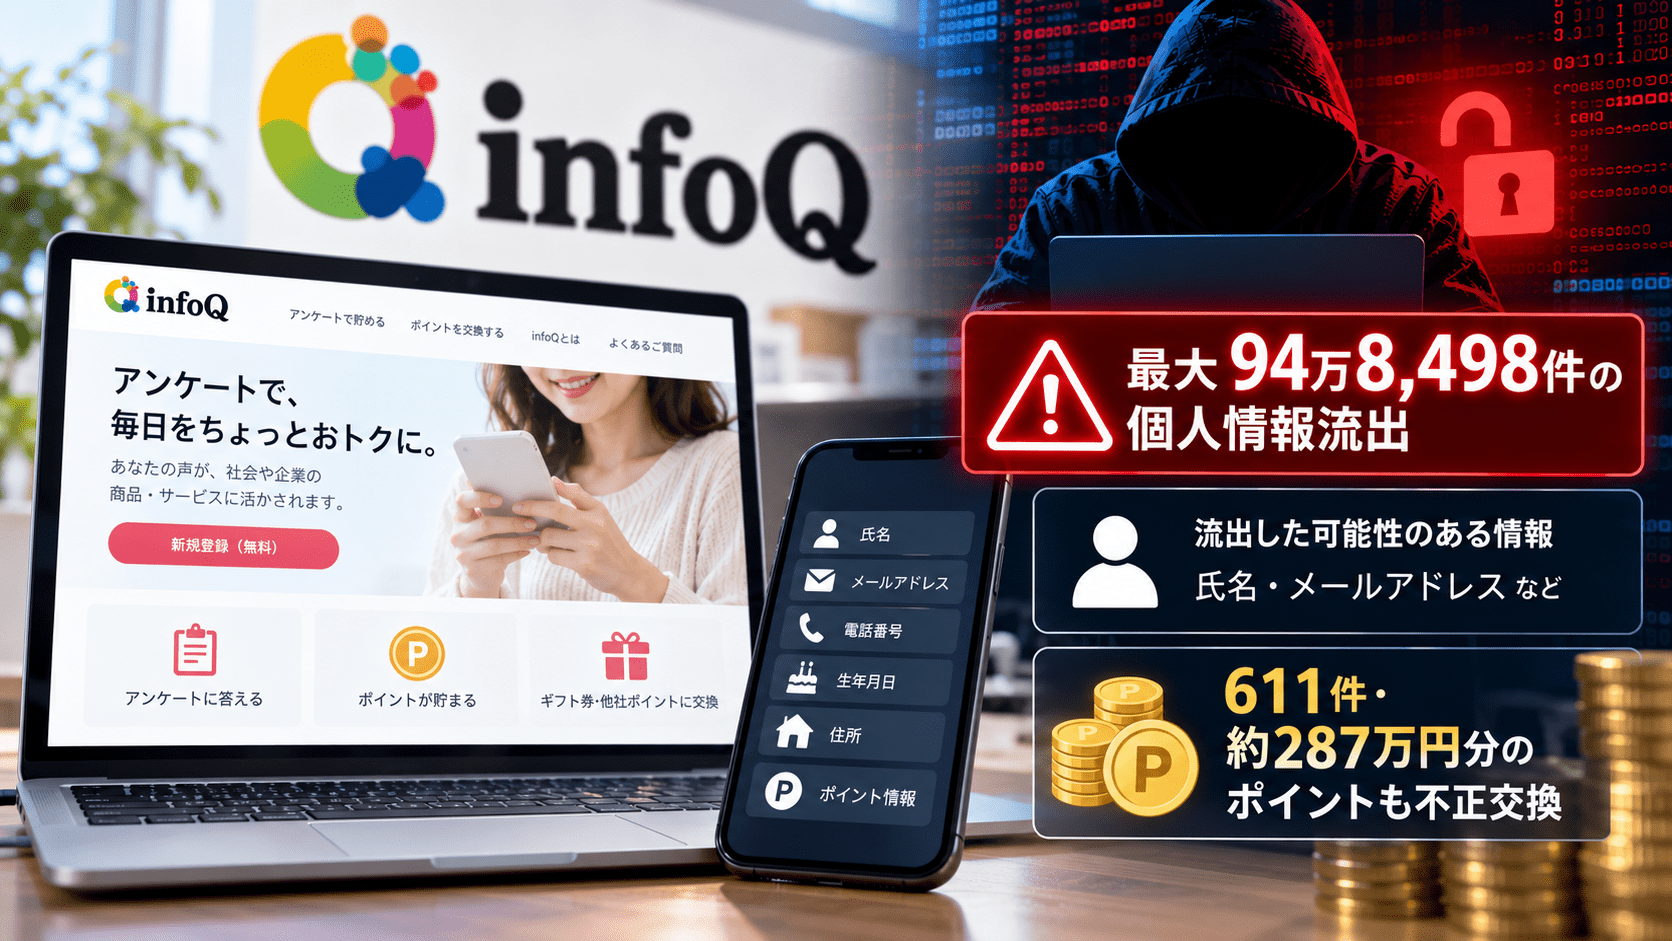
GMOリサーチ&AI株式会社は2026年10月5日、同社が運営するアンケートサイト「infoQ」が第三者から不正アクセスを受け、会員の個人情報が外部へ持ち出されたことを確認したと公表しました。
対象となる個人情報は最大94万8,498件で、氏名、住所、電話番号、メールアドレス、生年月日、暗号化されたパスワード、会員ID、保有ポイント数などが含まれます。
さらに、一部会員のポイントについて、本人の意思によらずAmazonギフトコードへ交換される被害も確認されました。不正交換は611件、合計2,869,500円分で、GMOリサーチ&AIは全額を補填するとしています。
原因は、infoQで使用していたソフトウェアの脆弱性を第三者に悪用されたことです。10月5日時点でinfoQはサービスを停止しており、外部のセキュリティ専門会社と調査を続けています。
infoQ不正アクセスのサマリー
- GMOリサーチ&AIは2026年10月5日、アンケートサイト「infoQ」への不正アクセスと個人情報流出を公表しました。
- 第三者による不正アクセスは10月2日以降に発生していたことが、その後の調査で判明しました。
- 10月3日午前、会員からの問い合わせを受けて調査し、不正アクセスを確認しました。
- 個人情報が外部へ持ち出されたことを確認しています。
- 対象は最大94万8,498件で、同社が保有する個人情報の全件にあたります。
- 対象情報には氏名、フリガナ、性別、生年月日、メールアドレス、住所、電話番号、暗号化されたパスワード、会員ID、保有ポイント数などが含まれます。
- クレジットカード情報とマイナンバーは同社が保有しておらず、今回の対象には含まれません。
- 611件、合計2,869,500円分のポイントが本人の意思によらずAmazonギフトコードへ交換されました。
- 不正交換されたポイントはGMOリサーチ&AIが全額補填します。
- 原因は、infoQで使用していたソフトウェアの脆弱性を悪用した侵入です。
- 10月3日11時24分にポイント交換を停止、14時15分に攻撃経路を遮断、15時にinfoQへの外部アクセスを遮断しました。
- 10月5日に個人情報保護委員会へ報告しています。
- infoQ以外のGMOリサーチ&AIのサービスへの不正アクセスは確認されていません。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月5日 |
| 対象サービス | infoQ |
| 運営会社 | GMOリサーチ&AI株式会社 |
| 不正アクセス | 2026年10月2日以降 |
| 不正アクセス確認 | 2026年10月3日午前 |
| 個人情報 | 外部への持ち出しを確認 |
| 対象件数 | 最大948,498件 |
| 主な対象情報 | 氏名、フリガナ、性別、生年月日、メールアドレス、住所、電話番号、暗号化されたパスワード、会員ID、利用状況など |
| ポイント不正交換 | 611件・2,869,500円 |
| 原因 | 使用ソフトウェアの脆弱性を悪用 |
| infoQ | サービス停止中 |
| 個人情報保護委員会 | 10月5日に報告 |
最大94万8,498件、氏名・住所・電話番号などが対象
GMOリサーチ&AIは、infoQの会員情報が実際に外部へ持ち出されたことを確認しています。
対象となる件数は最大94万8,498件です。
これは10月5日時点で同社が個人情報を保有している全件で、対象項目には次の情報が含まれます。
- 氏名
- フリガナ
- 性別
- 生年月日
- メールアドレス
- 住所
- 電話番号
- パスワード(暗号化された状態)
- 会員ID
- ニックネーム
- 保有ポイント数
- 最終回答日などの利用状況に関する情報
一方、GMOリサーチ&AIはクレジットカード情報とマイナンバーを保有していないため、これらは今回の対象には含まれていません。
今回の発表は「漏洩した可能性」ではなく、第三者によって個人情報が外部へ持ち出されたことを同社が確認した事案です。
ただし、最大94万8,498件という数字は、同社が保有している個人情報の全件を対象範囲として示したものです。
611件・286万9,500円分のポイントを不正交換
今回の不正アクセスでは、個人情報の流出だけでなく、実際の金銭的被害につながる不正操作も発生しました。
GMOリサーチ&AIによると、一部会員のポイントが本人の意思によらずAmazonギフトコードに交換されていました。
確認された不正交換は611件で、金額は合計2,869,500円です。
同社は、不正に交換されたポイントについて全額を補填するとしています。
infoQではアンケート回答などによってポイントを貯め、各種サービスへ交換できます。今回の事案では、攻撃者が個人情報を取得しただけでなく、会員の保有ポイントについても不正操作を行ったことになります。
身に覚えのないポイント交換がある場合、GMOリサーチ&AIは専用の問い合わせ窓口へ連絡するよう案内しています。
10月2日以降に不正アクセス、翌3日にサービス停止
GMOリサーチ&AIが公表した時系列によると、第三者による不正アクセスは10月2日以降に行われていました。
10月3日午前、会員からの問い合わせを受けて調査を開始し、不正アクセスを確認しました。
同日の対応は次の通りです。
- 11時24分:Amazonギフトコード、GMOポイントへのポイント交換を停止
- 14時15分:攻撃経路を遮断
- 15時:外部からinfoQへのアクセスを遮断し、サービスを停止
サービス停止後、infoQのWebサイトでは「緊急メンテナンス」と案内されていましたが、実際には今回の不正アクセスへの対応による停止だったと同社は説明しています。
10月5日には個人情報保護委員会へ報告し、対象となる会員への個別連絡を開始しました。
使用ソフトウェアの脆弱性を悪用して侵入
GMOリサーチ&AIは、第三者がinfoQで使用していたソフトウェアの脆弱性を悪用して侵入したことを確認しています。
10月5日の公表では、ソフトウェアの製品名や脆弱性の内容、CVE番号、侵入に使用された具体的な手法までは明らかにされていません。
現在は外部のセキュリティ専門会社と調査を継続しています。
同社は調査結果を踏まえて再発防止策を実施し、安全性を確認したうえでinfoQのサービスを再開するとしています。
自社で利用しているソフトウェアに存在する脆弱性を継続的に把握し、悪用状況や資産の重要度を踏まえて対応する考え方は、脆弱性管理で整理しています。
暗号化されたパスワードも対象、使い回しは変更を
今回、infoQのパスワードは暗号化された状態で対象情報に含まれていました。
GMOリサーチ&AIは、infoQと同じパスワードを他のサービスでも使用している場合、そのサービスのパスワードを変更するよう利用者に呼びかけています。
暗号化されたパスワードが流出したことだけをもって、平文のパスワードが攻撃者に知られたと断定することはできません。
一方、IPAも不正ログイン対策として、サービスごとに異なるパスワードを使用し、多要素認証を設定することを推奨しています。
特に、infoQと同じパスワードを次のようなサービスでも使っている場合は、優先して変更できます。
- メール
- SNS
- ECサイト
- 金融サービス
- クラウドストレージ
- その他、メールアドレスをログインIDにしているサービス
中でもメールアカウントは、他サービスのパスワード再設定に使われることが多いため、同じパスワードを使い回している場合は優先して変更します。
利用できるサービスでは、多要素認証やパスキーも設定します。
個人が警戒したい「infoQを装う」フィッシング
今回の対象情報には、氏名、住所、電話番号、メールアドレス、生年月日、会員ID、保有ポイント数などが含まれています。
こうした情報が組み合わされると、受信者本人に関する情報を記載した、信ぴょう性の高いフィッシングメールやSMSを作成される可能性があります。
例えば、
- 「情報漏洩の対象者です」
- 「ポイントを補填します」
- 「Amazonギフトコードの再発行が必要です」
- 「本人確認のためログインしてください」
- 「不正アクセス対策としてパスワードを変更してください」
などと案内し、偽サイトへ誘導する手口には注意が必要です。
GMOリサーチ&AI自身も、同社やinfoQを装った不審なメール、SMS、電話へ注意するよう案内しています。
実在する個人情報を示されたとしても、それだけで正規の連絡とは判断できません。
このように、相手が知っている個人情報を利用して信用させる手口は、ソーシャルエンジニアリングでも利用されます。
infoQ利用者が今確認したい対策
対象となる可能性がある利用者は、次の対応を確認できます。
同じパスワードを使っているサービスを変更する
infoQと同じパスワードを他サービスで使用している場合は、他サービス側のパスワードをそれぞれ異なるものへ変更します。
同じ文字列を複数サービスで使い続けると、1つのサービスから認証情報が漏れた際に、別サービスへの不正ログインを試される可能性があります。
メールアカウントの認証を強化する
infoQへ登録していたメールアドレスについて、メールサービスのパスワードをinfoQと使い回している場合は変更します。
多要素認証やパスキーが利用できる場合は設定し、ログイン履歴やセキュリティ通知も確認します。
メール・SMS内のリンクからログインしない
今後、infoQやGMOリサーチ&AIを装った連絡が届いても、メールやSMSに記載されたURLからログインするのではなく、ブラウザのブックマークや検索、公式サイトからアクセスします。
特に「補填」「ポイント返還」「本人確認」などを理由に、パスワードや認証コードを求める画面には注意してください。
電話で認証情報を伝えない
氏名、住所、電話番号、生年月日が漏洩対象に含まれているため、電話の相手が自分の情報を知っている可能性があります。
本人確認を理由に、
- パスワード
- ワンタイムパスワード
- SMS認証コード
- クレジットカード番号
- 暗証番号
などを要求されても伝えないでください。
ポイント交換履歴を確認する
infoQのサービス再開後は、保有ポイントとポイント交換履歴を確認します。
身に覚えのないAmazonギフトコードなどへの交換があった場合は、infoQサポートセンターへ連絡します。
今回確認されている不正交換については、GMOリサーチ&AIが全額補填するとしています。
infoQ以外のサービスへの不正アクセスは確認されず
GMOリサーチ&AIは、今回の不正アクセスについて、infoQ以外の同社サービスへの不正アクセスは確認していないとしています。
また、今回の対象に取引先の情報は含まれていません。
一方、infoQの停止に伴い、同社が顧客企業から受託している一部の調査業務にも影響が生じています。
影響を受ける取引先については、担当者から個別に連絡するとしています。
個人情報保護委員会へ報告、サービス再開は安全確認後
GMOリサーチ&AIは10月5日、今回の事案を個人情報保護委員会へ報告しました。
infoQは10月3日からサービスを停止しています。
今後は外部のセキュリティ専門会社による調査結果を踏まえて再発防止策を実施し、安全性を確認した後にサービスを再開する方針です。
調査結果と再発防止策については、改めて公表するとしています。
本件についての問い合わせ先はinfoQサポートセンターで、メールアドレスは [email protected] です。メールは24時間受け付けており、対応時間は平日10時から18時までとしています。
出典
- 当社が運営するアンケートサイト「infoQ」への不正アクセスによる個人情報漏えいに関するお詫びとお知らせ – GMOリサーチ&AI株式会社
- インターネットサービスへの不正ログインによる被害が増加中 – 独立行政法人情報処理推進機構(IPA)
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?

